

osed-scripts
 epi052/osed-scripts
Offensive Security の Windows ユーザーモードエクスプロイト開発コース (OSED) 向けの特製ツール群
exploitationreverse-engineeringdebuggers+5
epi052/osed-scriptsOffensive Security の Windows ユーザーモードエクスプロイト開発コース (OSED) 向けの特製ツール群
 omair2084/msmq_re
MSMQ QueueJumper RCE の概念実証エクスプロイト。不正なパケットを構築し、メッセージキューイングサービスを介して認証なしのリモートコード実行を引き起こします。
 connormcgarr/eatguard
Export Address Filtering (EAF) のようなエクスポートアドレステーブル保護緩和策の実装
 bcoles/kasld
KASLDは、ローカルプロセスからLinuxカーネルの仮想メモリおよび物理メモリのレイアウトを非ランダム化する。その際、特権、設定、隔離といったその時点で利用可能な vantage を活用する。
 aarif450/zapscape
Guest-to-host KVM/x86 escape exploiting CVE-2026-64561, delivering a full PoC chain and analysis for security researchers.
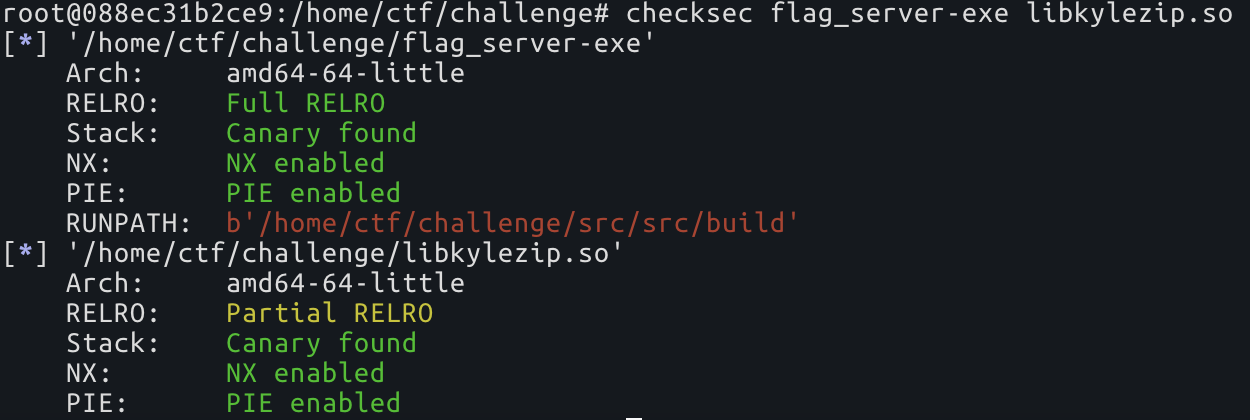 nick0ve/how-to-bypass-aslr-on-linux-x86_64
ASLRバイパス(情報漏洩なし)
 kpwnz/def1nit3lyn0taja1lbr3aktool
iOS 16.0からiOS 16.6.1までのすべてのarm64デバイス向け脱獄ツール
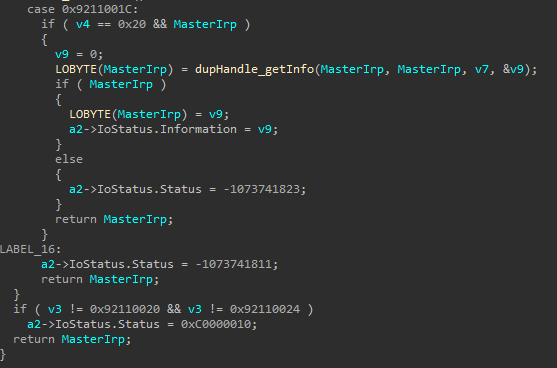 alfarom256/logmeinpochandledup
LogMeIn/GoTo Windowsカーネルドライバのレースコンディションを悪用するエクスプロイトで、SYSTEMハンドルを複製し、スレッドトークンの偽装とローカル権限の昇格を可能にします。
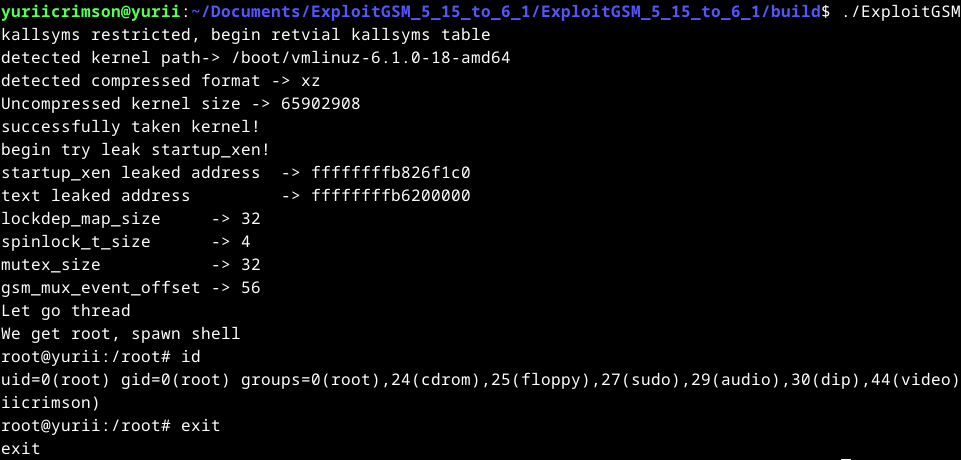 yuriicrimson/exploitgsm
6.4 - 6.5 カーネル向けのエクスプロイトと、5.15 - 6.5 向けの別のエクスプロイト
 exploits-forsale/prefetch-tool
prefetchサイドチャネルを使用したWindows KASLRバイパス
 roddux/germy
GERMYは、N_GSM回線規律におけるLinuxカーネルのn-day脆弱性です
 xairy/vmware-exploitation
VMwareエスケープエクスプロイトに関連するリンク集
 xv0nfers/v8-sbx-bypass-collection
V8サンドボックスのエスケープ、バイパス、違反に関するレポートを厳選したコレクション。イシュートラッカーのリンク、記事、論文、スライド、設計ドキュメント付きで、高度なブラウザエクスプロイト研究に最適です。
 fail0verflow/ps5-umtxdbg
PlayStation 5のFreeBSDカーネルの脆弱性を対象としたC++エクスプロイトの信頼性実験。VMでのカーネルビルドとGDBリモートデバッグ環境のセットアップを含む。
 m-gsch/s5late
iPod Nano 7G bootrom exploit、少し遅すぎた
 iilegacyyii/datainject-bof
combase.dll 内の Control Flow Guard ポインターを上書きすることでコード実行をハイジャックします。
 trenchantarc/garbage-collection-in-v8
Offensivecon 2025 で Richard Abou Chaya と John Stephenson が発表したトーク