

LazZzy_Dump
 trustedsec/lazzzy_dump
laZzzyでラップされたPEバイナリから、シグネチャマッチングとRIP相対アドレス解決により、AES-CBC/XORで難読化されたシェルコードを実行やエミュレーションなしで静的に抽出・復号します。
static-analysisencryption-decryption-toolscode-analysis+6
1
trustedsec/lazzzy_dumplaZzzyでラップされたPEバイナリから、シグネチャマッチングとRIP相対アドレス解決により、AES-CBC/XORで難読化されたシェルコードを実行やエミュレーションなしで静的に抽出・復号します。
 ejfkdev/jscd
Reverse bytenode .jsc (V8 code cache) to JavaScript — static, pure Rust, no patched V8/Node. Node 8→26 / V8 5.8–14.6; 25k .jsc tested, 0 fail.
 superkhung/luadec-tplink
TP-Link Archer C7 LUAファームウェアを逆コンパイルするために改変されたluadecバージョン。
 viruscamp/luadec
Lua 5.1、5.2、5.3 用 Lua デコンパイラ
 wheregoes/byd-dolphin-hacking
BYD Dolphinのヘッドユニットをリバースエンジニアリング — CANバス、AVAS、NFCキー、OTAなど。DiLink 3 / Android 10。
 st0rn/siglens
Windowsアーティファクト分析ツールキット。AV検出をPEオフセット、セクション、RVA/VA、文字列にマッピングし、YARA、AMSI、capa、マルチエンジンスキャンおよびJSON/HTMLレポートを提供します。
 structio-labs/n0xis
AI-first reverse-engineering toolkit: static analysis, SSA decompiler, live memory, provenance. Source-available (PolyForm Noncommercial).
 mg1937/asc
Fast Android APK decompiler front-end that queries compiled DEX artifacts directly, extracting classes and cross-references in milliseconds without…
 habanada/nativepe
Object Pascal(Delphi)ライブラリ。Windows PEファイルの解析、マッピング、読み込み、ダンプを行い、リロケーション、インポート、TLS、リモートプロセスのメモリ読み取りをサポートします。
 rasetsuu/vmp-devirt
Trace-assisted VMProtect devirtualization research platform: version front-ends feed a shared Remill/LLVM backend to lift handlers, recover dataflow,…
 pdb333/cortex
Windowsランタイム分析ツールキット。メモリスキャン、デバッグ、自動化、AIフレンドリーなAPIを組み合わせています。
 akatorich/kernelflirt
Windowsカーネルレベルのデバッガ。OllyDbg/IDAスタイルのUI、ソフトウェアおよびハードウェアブレークポイント、PDBシンボル、デコンパイラ、およびVMでのリバースエンジニアリングとマルウェア解析用の17のプラグインを備える。
 gmh5225/hooktools
回避型マルウェアの挙動を分析するための基本的なインジェクタブル
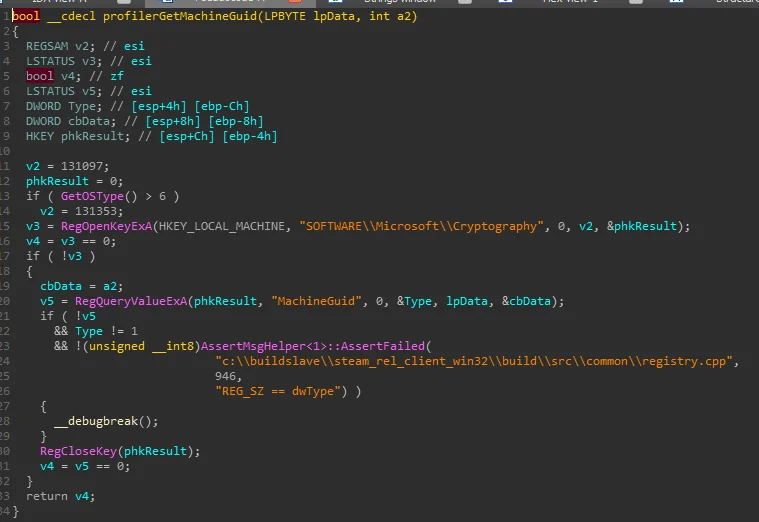 gmh5225/hwid-steamspywareterminator
Steamに注入され、HWID、ディスク、ネットワークアダプタ、レジストリのフィンガープリントデータを収集する隠しスレッドCFillMachineInfoThreadをブロックする作業中のライブラリ。
 gmh5225/ida-claude-code-plugins
Claude CodeをIDA Proと統合し、AI駆動の逆アセンブリとコード理解を通じてリバースエンジニアリングおよびバイナリ解析ワークフローを支援するプラグイン。
 gmh5225/ida-sdk
IDA Proの公式SDKヘッダーとライブラリ。IDAリバースエンジニアリング環境内でバイナリを逆アセンブル、逆コンパイル、解析するプラグインを構築するためのものです。
 gmh5225/ida_plugin_pcodegpt
OpenAI GPT-3.5/GPT-4を使用して、関数の命名、コードの説明、逆コンパイルされた擬似コードの分析などのリバースエンジニアリングタスクを自動化するIDA Proプラグイン。
 ejfkdev/avdroot
Android StudioエミュレータのramdiskをMagiskでパッチしてroot化する — 純粋なGoで。