

httptoolkit
 httptoolkit/httptoolkit
HTTP Toolkitは、Windows、Linux、Mac上でHTTP(S)を使ったデバッグ、テスト、開発を行うための美しくオープンソースなツールです :tada: フィードバックや質問はこちらでissueを作成してください。
general-purpose-utilitiesweb-proxies-interceptionapi-security-testing+1
3.7k
httptoolkit/httptoolkitHTTP Toolkitは、Windows、Linux、Mac上でHTTP(S)を使ったデバッグ、テスト、開発を行うための美しくオープンソースなツールです :tada: フィードバックや質問はこちらでissueを作成してください。
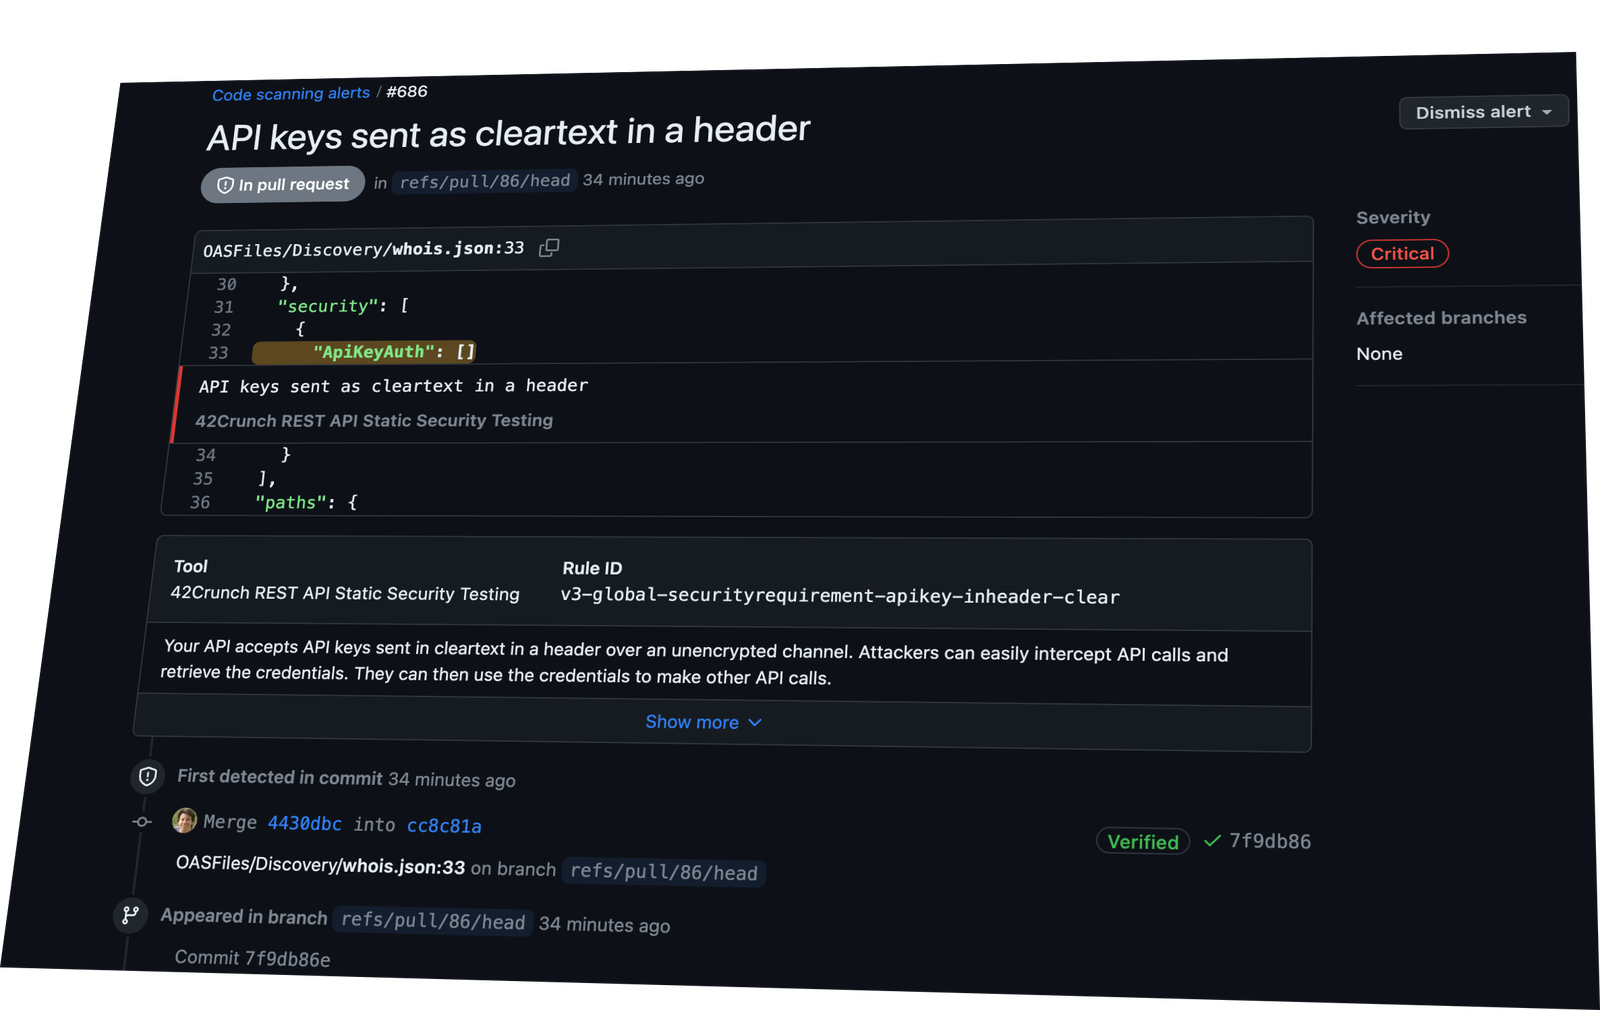 42crunch/api-security-audit-action
OpenAPI コントラクトの静的 API セキュリティ監査を CI/CD で自動化し、認証・認可・データ制約に関する 300 以上のチェックを実行。最小スコアゲートと SARIF 出力に対応。
 mitmproxy/mitmproxy_rs
トラフィックの傍受とリダイレクトのためのRustコンポーネント。macOS、Windows、LinuxでWireGuardデバイスのプロキシとローカルアプリのリダイレクトを可能にします。
 wapiti-scanner/wapiti
Python3で書かれたWeb脆弱性スキャナー

 wattocyber/masq
Live recon and posture auditing for AI agent infrastructure: scans MCP configs, session logs, and APIs for secrets, poisoned catalogs, and CoT leaks.
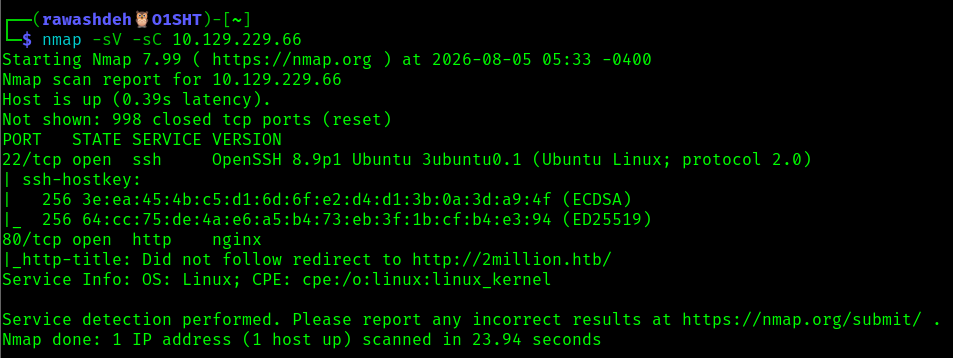 abedallarawashdeh/htb-twomillion-machine
Hack The Box TwoMillion マシンの攻略記事 — JWT/招待コードバイパス、IDOR、コマンドインジェクション、および CVE-2023-0386 の権限昇格。
 boreas37/cve-2026-34910-poc
CVE-2026-34910/34909 — UniFi OS unauth RCE + file read via ..%2f auth bypass (CVSS 10.0, KEV, Mirai ITW)
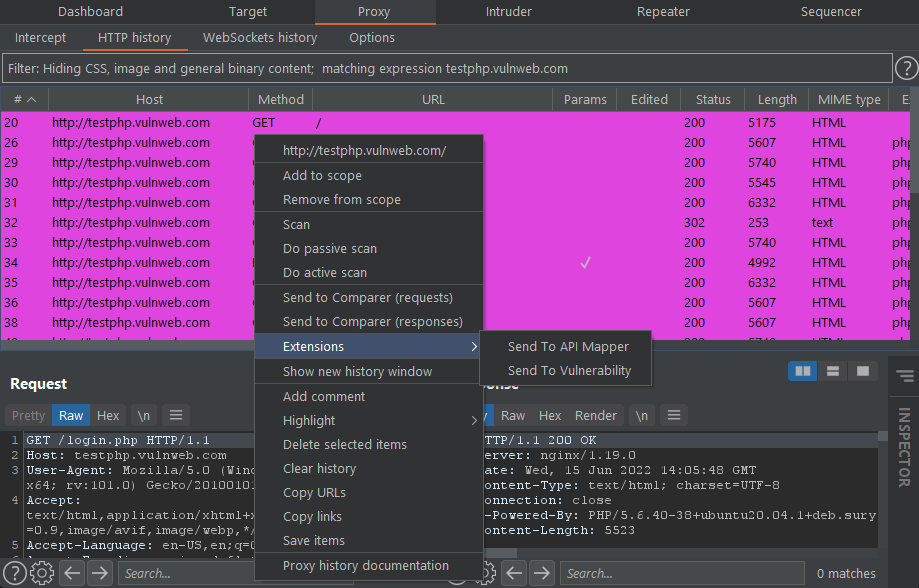 portswigger/pentest-mapper
アプリケーションペネトレーションテストにおいてフローと脆弱性をマッピングするためのBurp Suite拡張機能
 chrislockard/api_wordlist
Webアプリケーションの評価に使用するAPI名のワードリスト
 akabe1/oauthscan
OAUTHv2 および OpenID のセキュリティを検証するのに役立つ Burp Suite 拡張機能
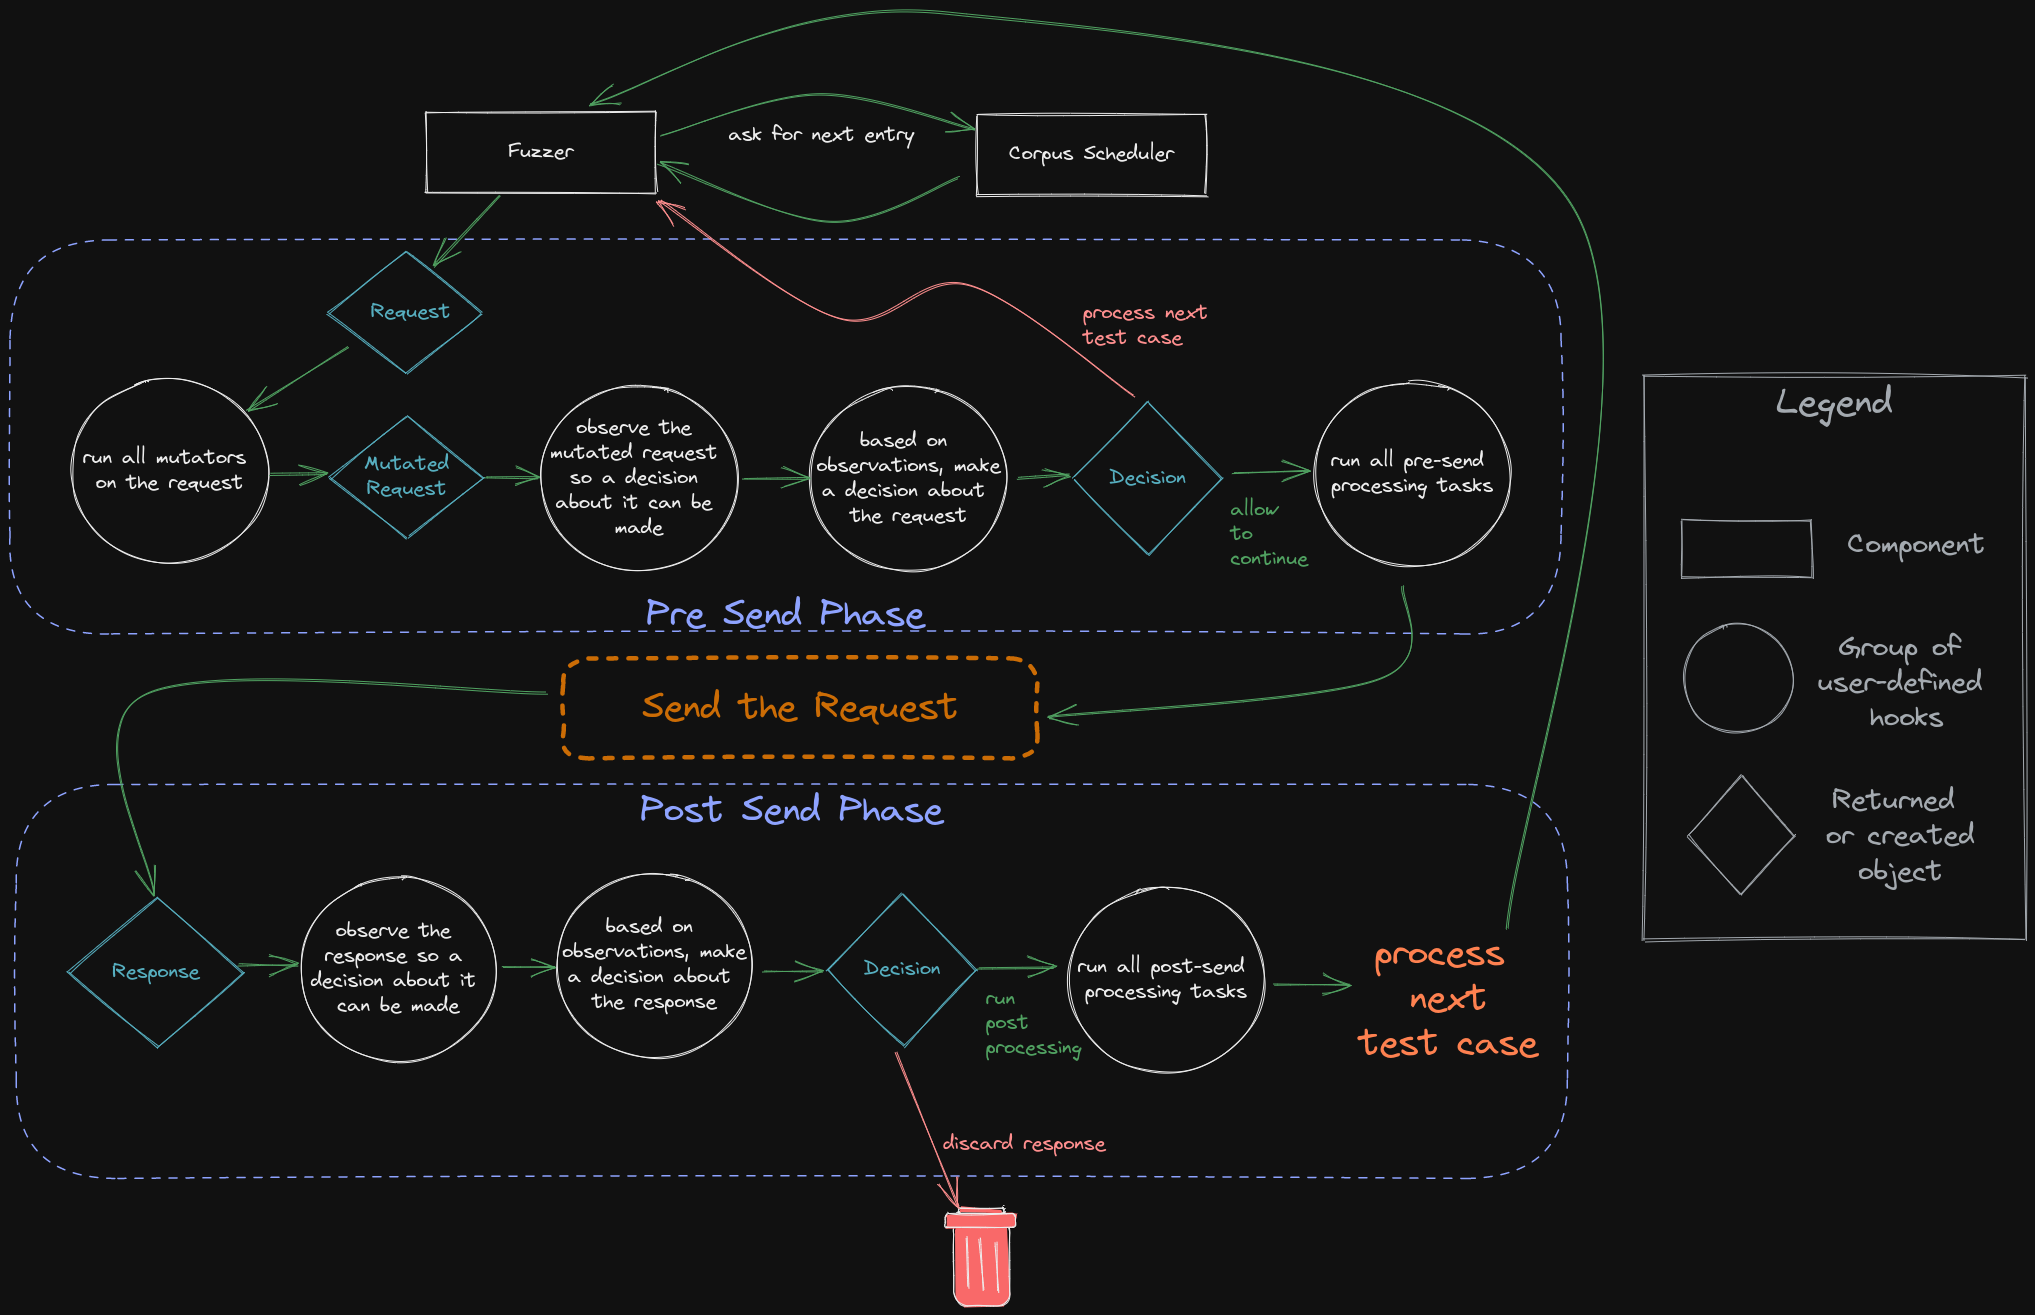 epi052/feroxfuzz
Rustで構造認識型のブラックボックスHTTPファザーを構築。カスタムWeb / APIテスト向けに、合成可能なミューテーター、スケジューラー、オブザーバー、デサイダー、プロセッサーを備えています。
 sunandm/poc-h2-cve-2026-71554
PoC for CVE-2026-71554 - h2 duplicate Host header request smuggling primitive (fixed in 4.4.1)
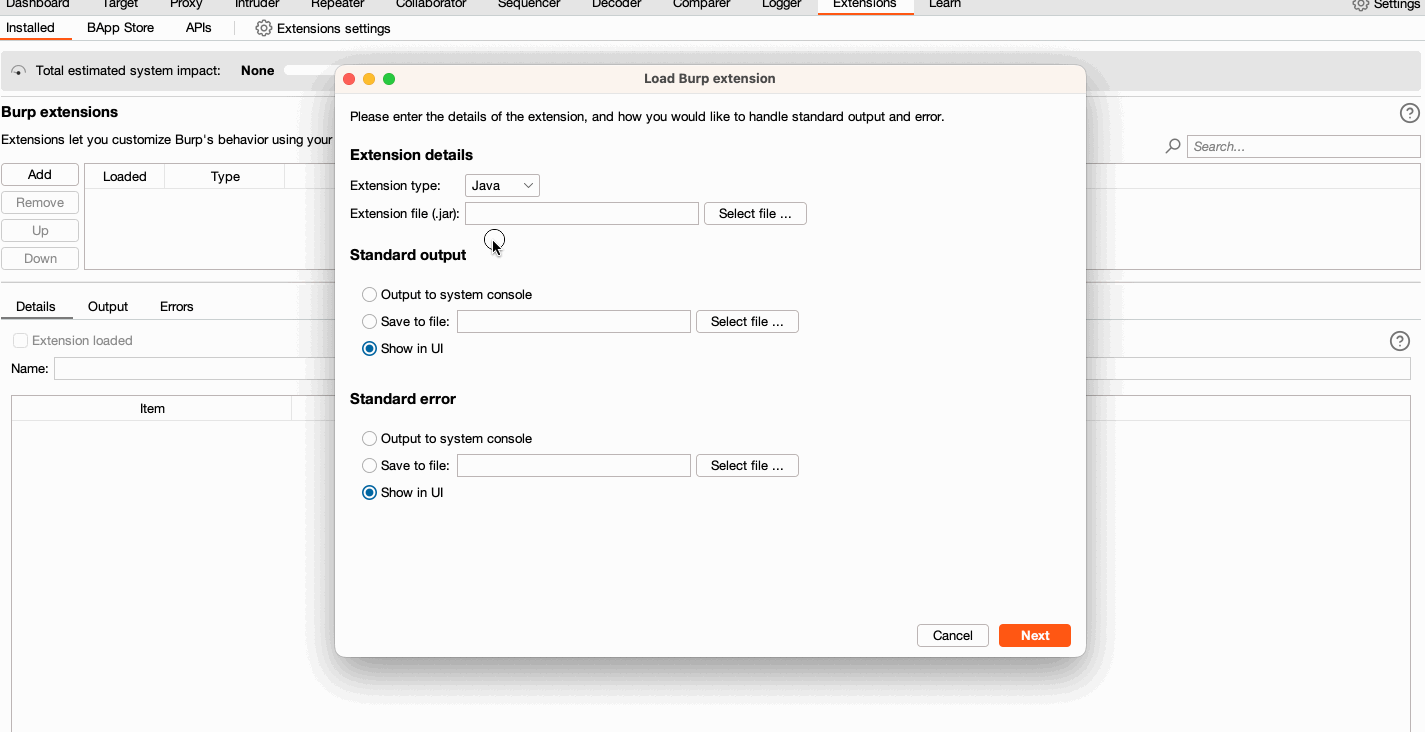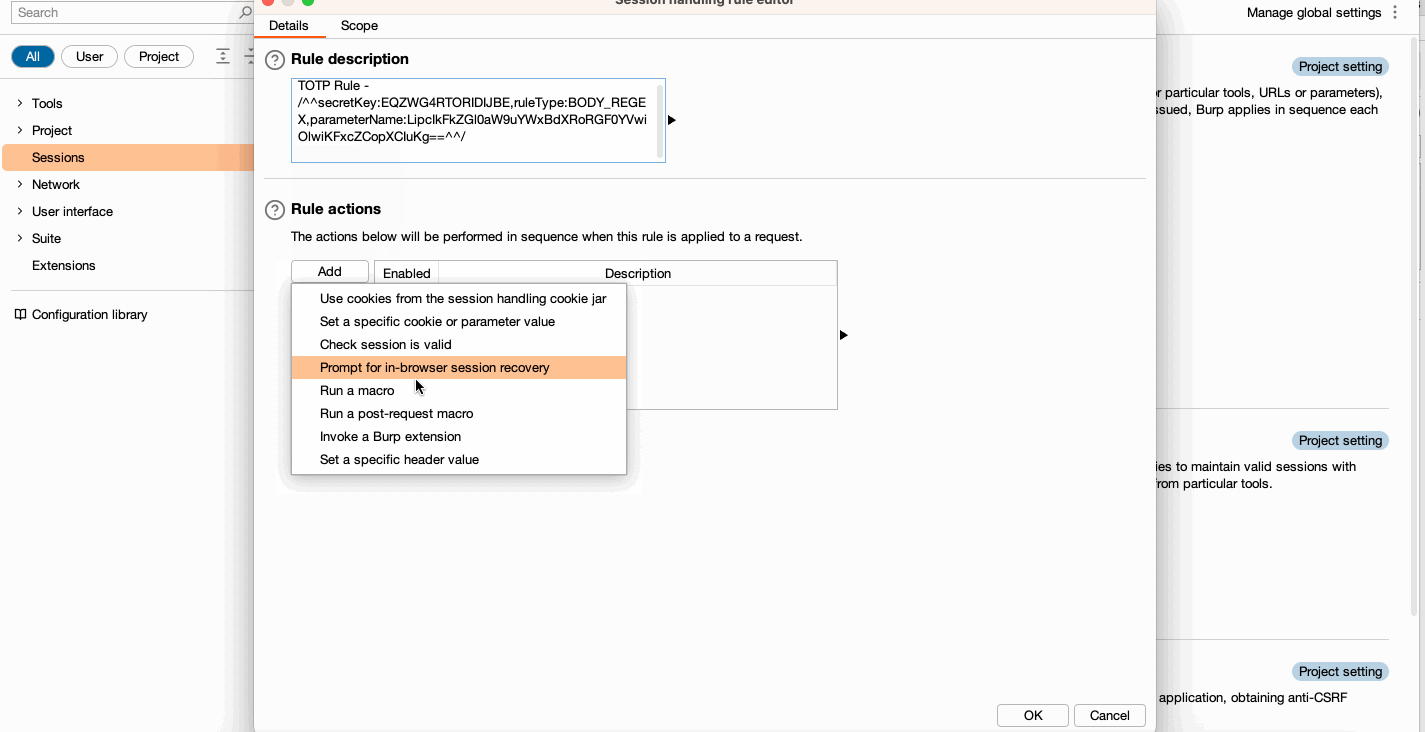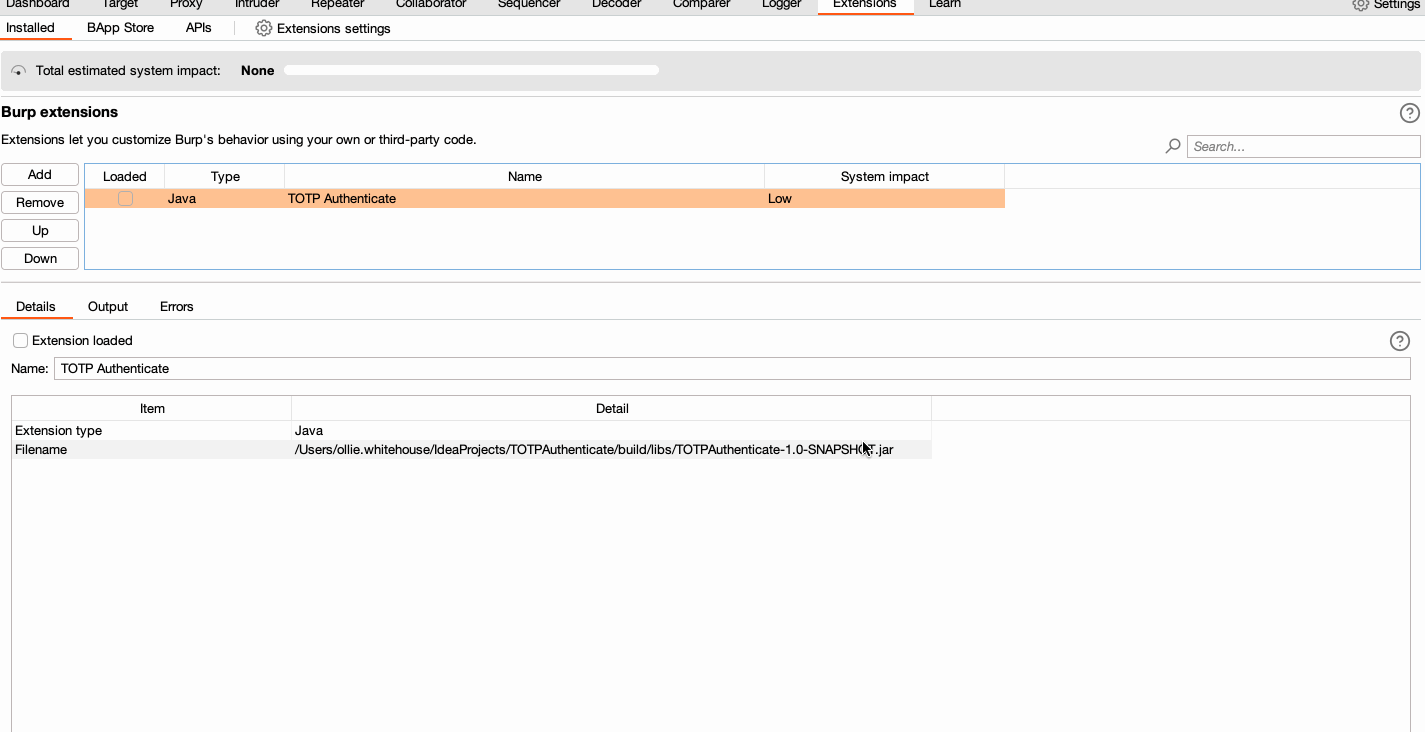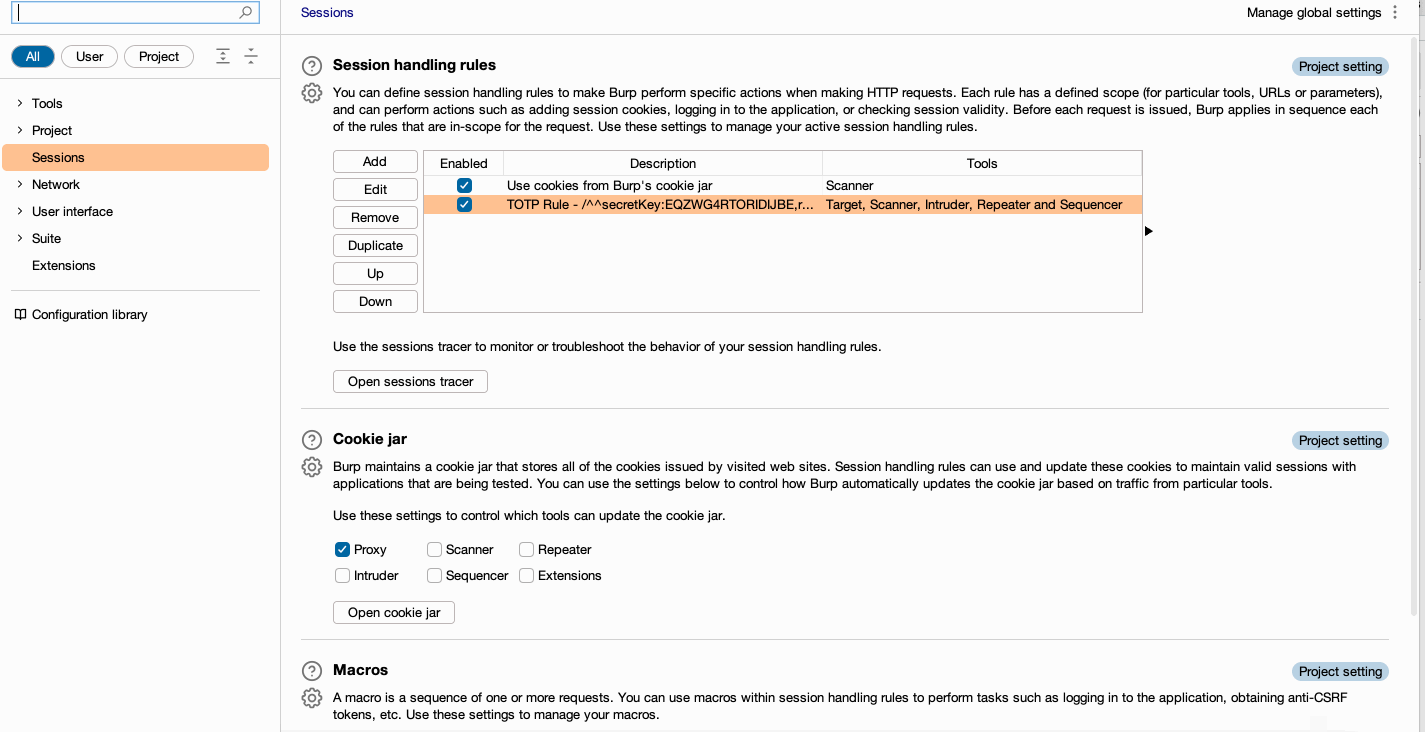 hannah-portswigger/totpauthenticate
この拡張機能は、Burp Suite Enterprise Edition 向けで、セッション処理ルールを利用して、送信リクエストに TOTP トークンを提供します。
 moniik/poc_salesforce_lightning
学術目的のみ。ゲスト権限を利用したSalesforce Lightningへの攻撃。
 0x999-x/jsluicepp
jsluice++は、CLIツールjsluiceを使用してJavaScriptトラフィックのパッシブおよびアクティブスキャンを行うために設計されたBurp Suite拡張機能です。
 net-hunter121/api-wordlist
Burp Suite Intruder を使用して Web アプリケーションのエンドポイントをファジングするための、厳選された API 関数名・動詞・名詞のワードリスト。
 manuelberrueta/flowanalyzer
FlowAnalyzerは、OpenID Connect (OIDC)を含むOAuth 2.0フローのテストと分析を支援するツールです。
 tno-s3/wuppiefuzz
LibAFL上に開発されたカバレッジガイド型REST APIファザー