
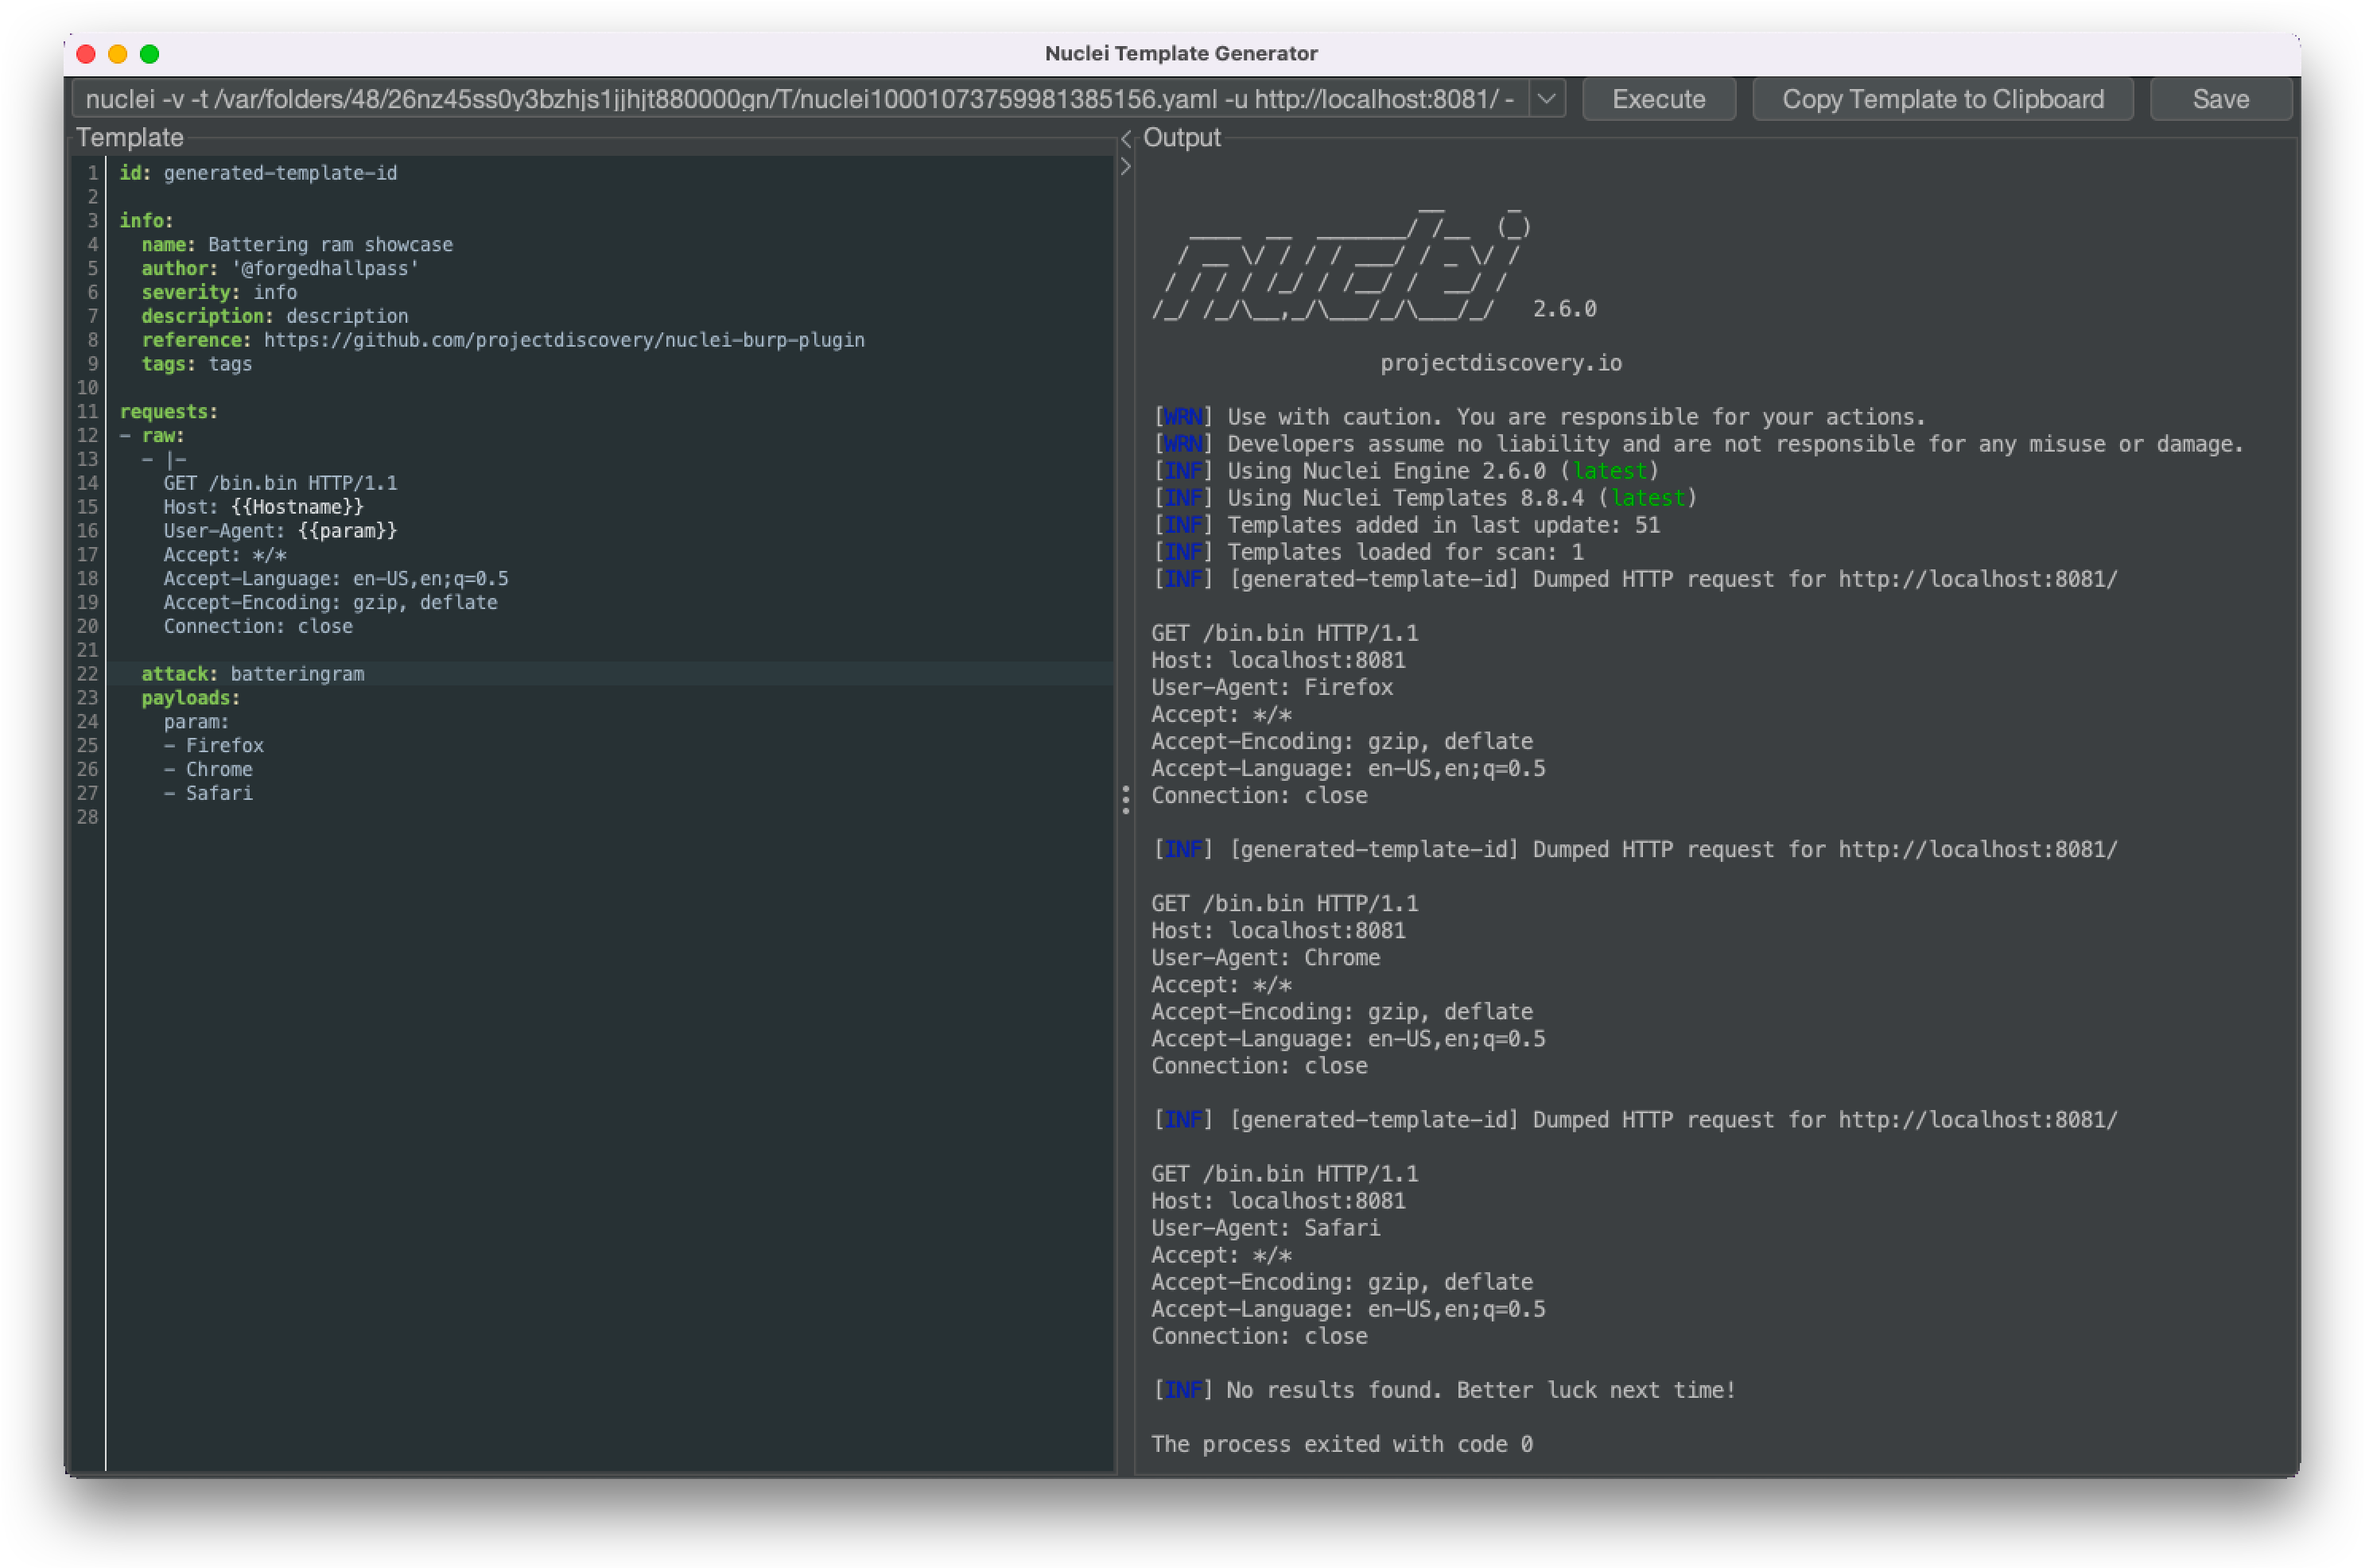
nuclei-burp-plugin
 projectdiscovery/nuclei-burp-plugin
Burp Suiteのプラグイン。HTTPリクエストとレスポンスから直接Nuclei脆弱性テンプレートを生成・実行し、YAMLのオートコンプリートとシンタックスハイライトを提供します。
vulnerability-scannersapi-security-testingweb-security+2
1.3k
projectdiscovery/nuclei-burp-pluginBurp Suiteのプラグイン。HTTPリクエストとレスポンスから直接Nuclei脆弱性テンプレートを生成・実行し、YAMLのオートコンプリートとシンタックスハイライトを提供します。
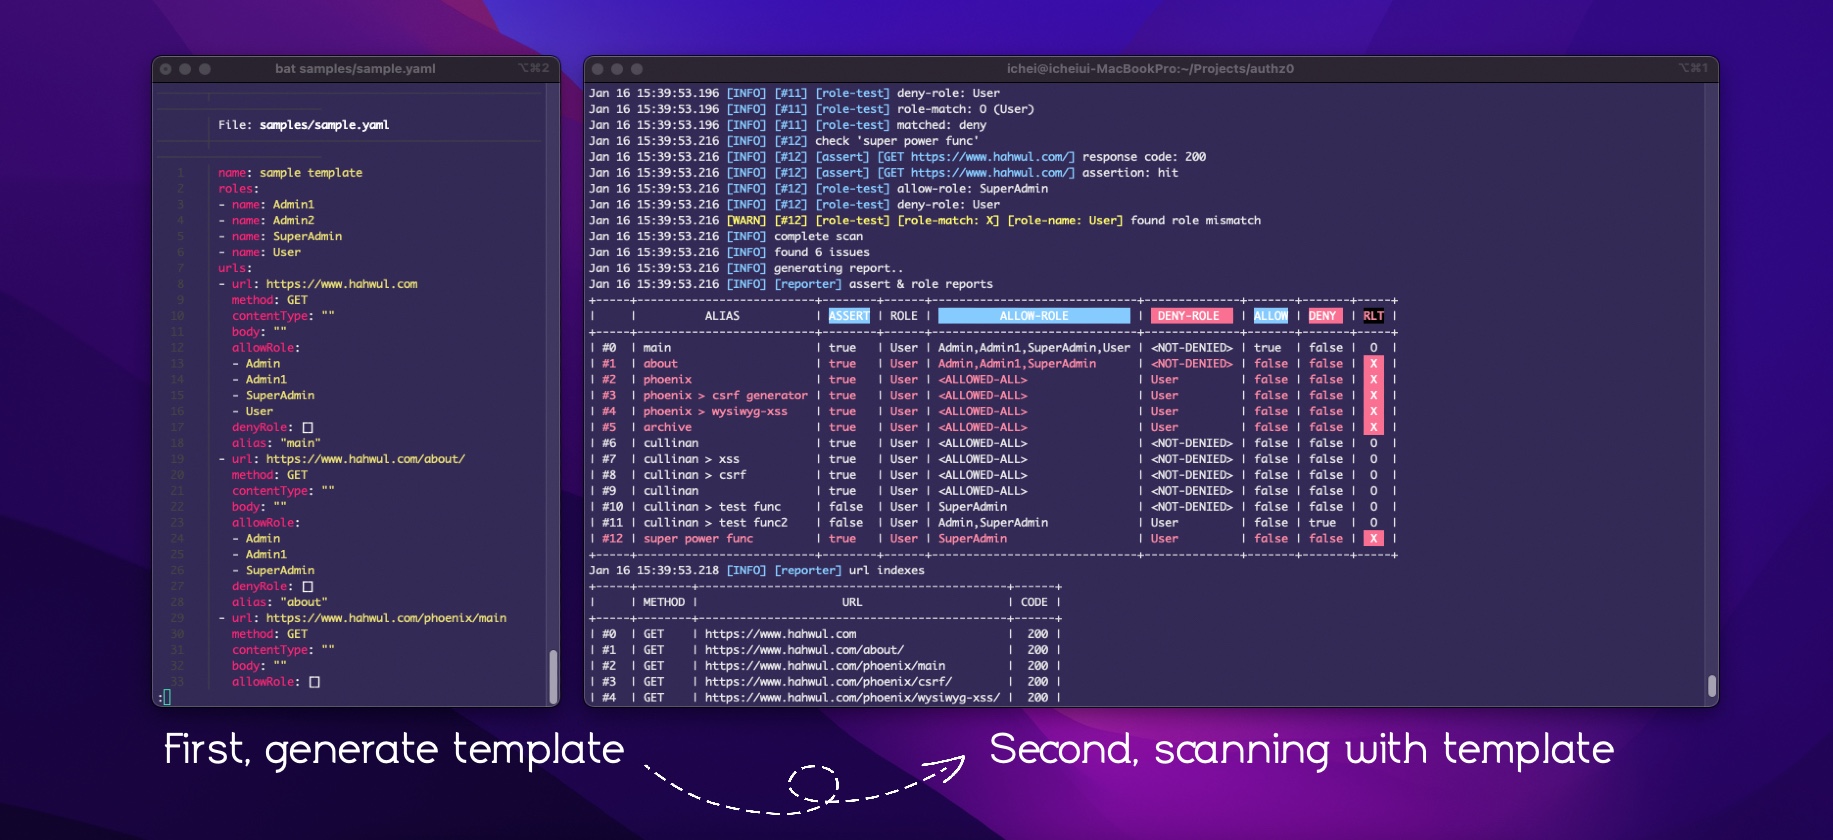 hahwul/authz0
YAMLテンプレートを使用してロールベースの認証情報でURLをスキャンし、不正アクセスを検出する自動化された認可テストツール。
 aws/http-desync-guardian
HTTPリクエストを分析して、HTTP Desync攻撃(HTTPリクエストスマグリング/スプリッティングの前兆)のリスクを最小限に抑えます。
 wallarm/gotestwaf
APIセキュリティツールやWAFの検出ロジックとバイパスを評価するためのGolang製オープンソースプロジェクト
 santandersecurityresearch/corsair_scan
自動化されたCORS設定ミススキャナーで、WebアプリケーションとAPI全体でOriginヘッダーインジェクション、ワイルドカードリフレクション、資格情報漏洩をテストします。
 assetnote/kiterunner
高速なAPIおよびWebコンテンツ発見ツール。コンパイル済みSwaggerデータセットを使用してルートをブルートフォースし、深度スキャン、カスタムワードリスト、同時ホストスキャンをサポートします。
 swisskyrepo/graphqlmap
php7およびphp8のセキュリティモジュール - バグクラスを排除し、残りを仮想パッチで対処!
 ethicalhackingplayground/ssrf-king
Burp用のSSRFプラグイン - すべてのリクエストにおけるSSRF検出を自動化します。
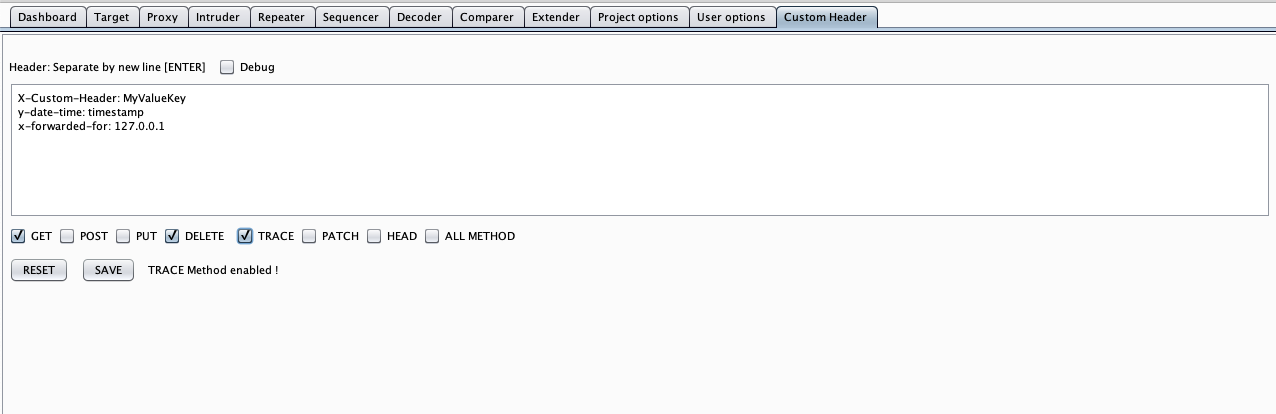 mirfansulaiman/customheader
このBurp Suite拡張機能を使用すると、HTTPリクエスト(Scanner、Intruder、Repeater、Proxy History)に新しいヘッダーを追加して、ヘッダーをカスタマイズできます。
 leebaird/discover
Custom Bash and Python scripts used to automate various penetration testing tasks including recon, scanning, enumeration, and malicious payload…
 s0md3v/arjun
大規模な辞書を使用してURLエンドポイントの有効なクエリパラメータを見つけ出すHTTPパラメータ発見ツールであり、GET/POST/JSON/XMLリクエスト、レート制限処理、およびJSソースからの受動的な抽出をサポートしています。
 keyvaluesoftwaresystems/agent-opfor
AIエージェントおよびMCPサーバー向けのオープンソースの敵対的エミュレーション
 chaitin/safeline
セルフホスト型のWAFおよびリバースプロキシで、悪意のあるHTTPトラフィックをフィルタリングし、SQLインジェクション、XSS、ボット攻撃をブロックします。また、レート制限と動的なHTML/JS暗号化機能を備えています。
 spectolabs/hoverfly
軽量なサービス仮想化 / APIシミュレーション / APIモッキングツール - 開発者とテスター向け
 keygraphhq/shannon
Shannonは、WebアプリケーションとAPI向けの自律型ホワイトボックスAIペンテスターです。ソースコードを分析し、攻撃ベクトルを特定し、実際のエクスプロイトを実行して、本番環境に到達する前に脆弱性を証明します。
 maurosoria/dirsearch
Webパススキャナー
 projectdiscovery/nuclei
高速なYAMLベースの脆弱性スキャナーで、テンプレート駆動型の検出エンジンを備え、Webアプリ、API、ネットワーク、DNS、クラウドインフラストラクチャにわたる自動セキュリティテストを実現します。
 wkeeling/selenium-wire
SeleniumのPythonバインディングを拡張し、ブラウザが送信するリクエストを検査できるようにします。