 chaitin/safeline
セルフホスト型のWAFおよびリバースプロキシで、悪意のあるHTTPトラフィックをフィルタリングし、SQLインジェクション、XSS、ボット攻撃をブロックします。また、レート制限と動的なHTML/JS暗号化機能を備えています。
🏠 ウェブサイト | 📖 ドキュメント | 🔍 ライブデモ | 🙋♂️ Discord | 中文版
SafeLineは、Webアプリを攻撃やエクスプロイトから保護するセルフホスト型の**WAF(Web Application Firewall)**です。
Webアプリケーションファイアウォールは、Webアプリケーションとインターネット間のHTTPトラフィックをフィルタリングおよび監視することで、Webアプリを保護します。一般的に、SQLインジェクション、XSS、コードインジェクション、OSコマンドインジェクション、CRLFインジェクション、LDAPインジェクション、XPathインジェクション、RCE、XXE、SSRF、パストラバーサル、バックドア、ブルートフォース、HTTPフラッド、ボット悪用などの攻撃からWebアプリを保護します。
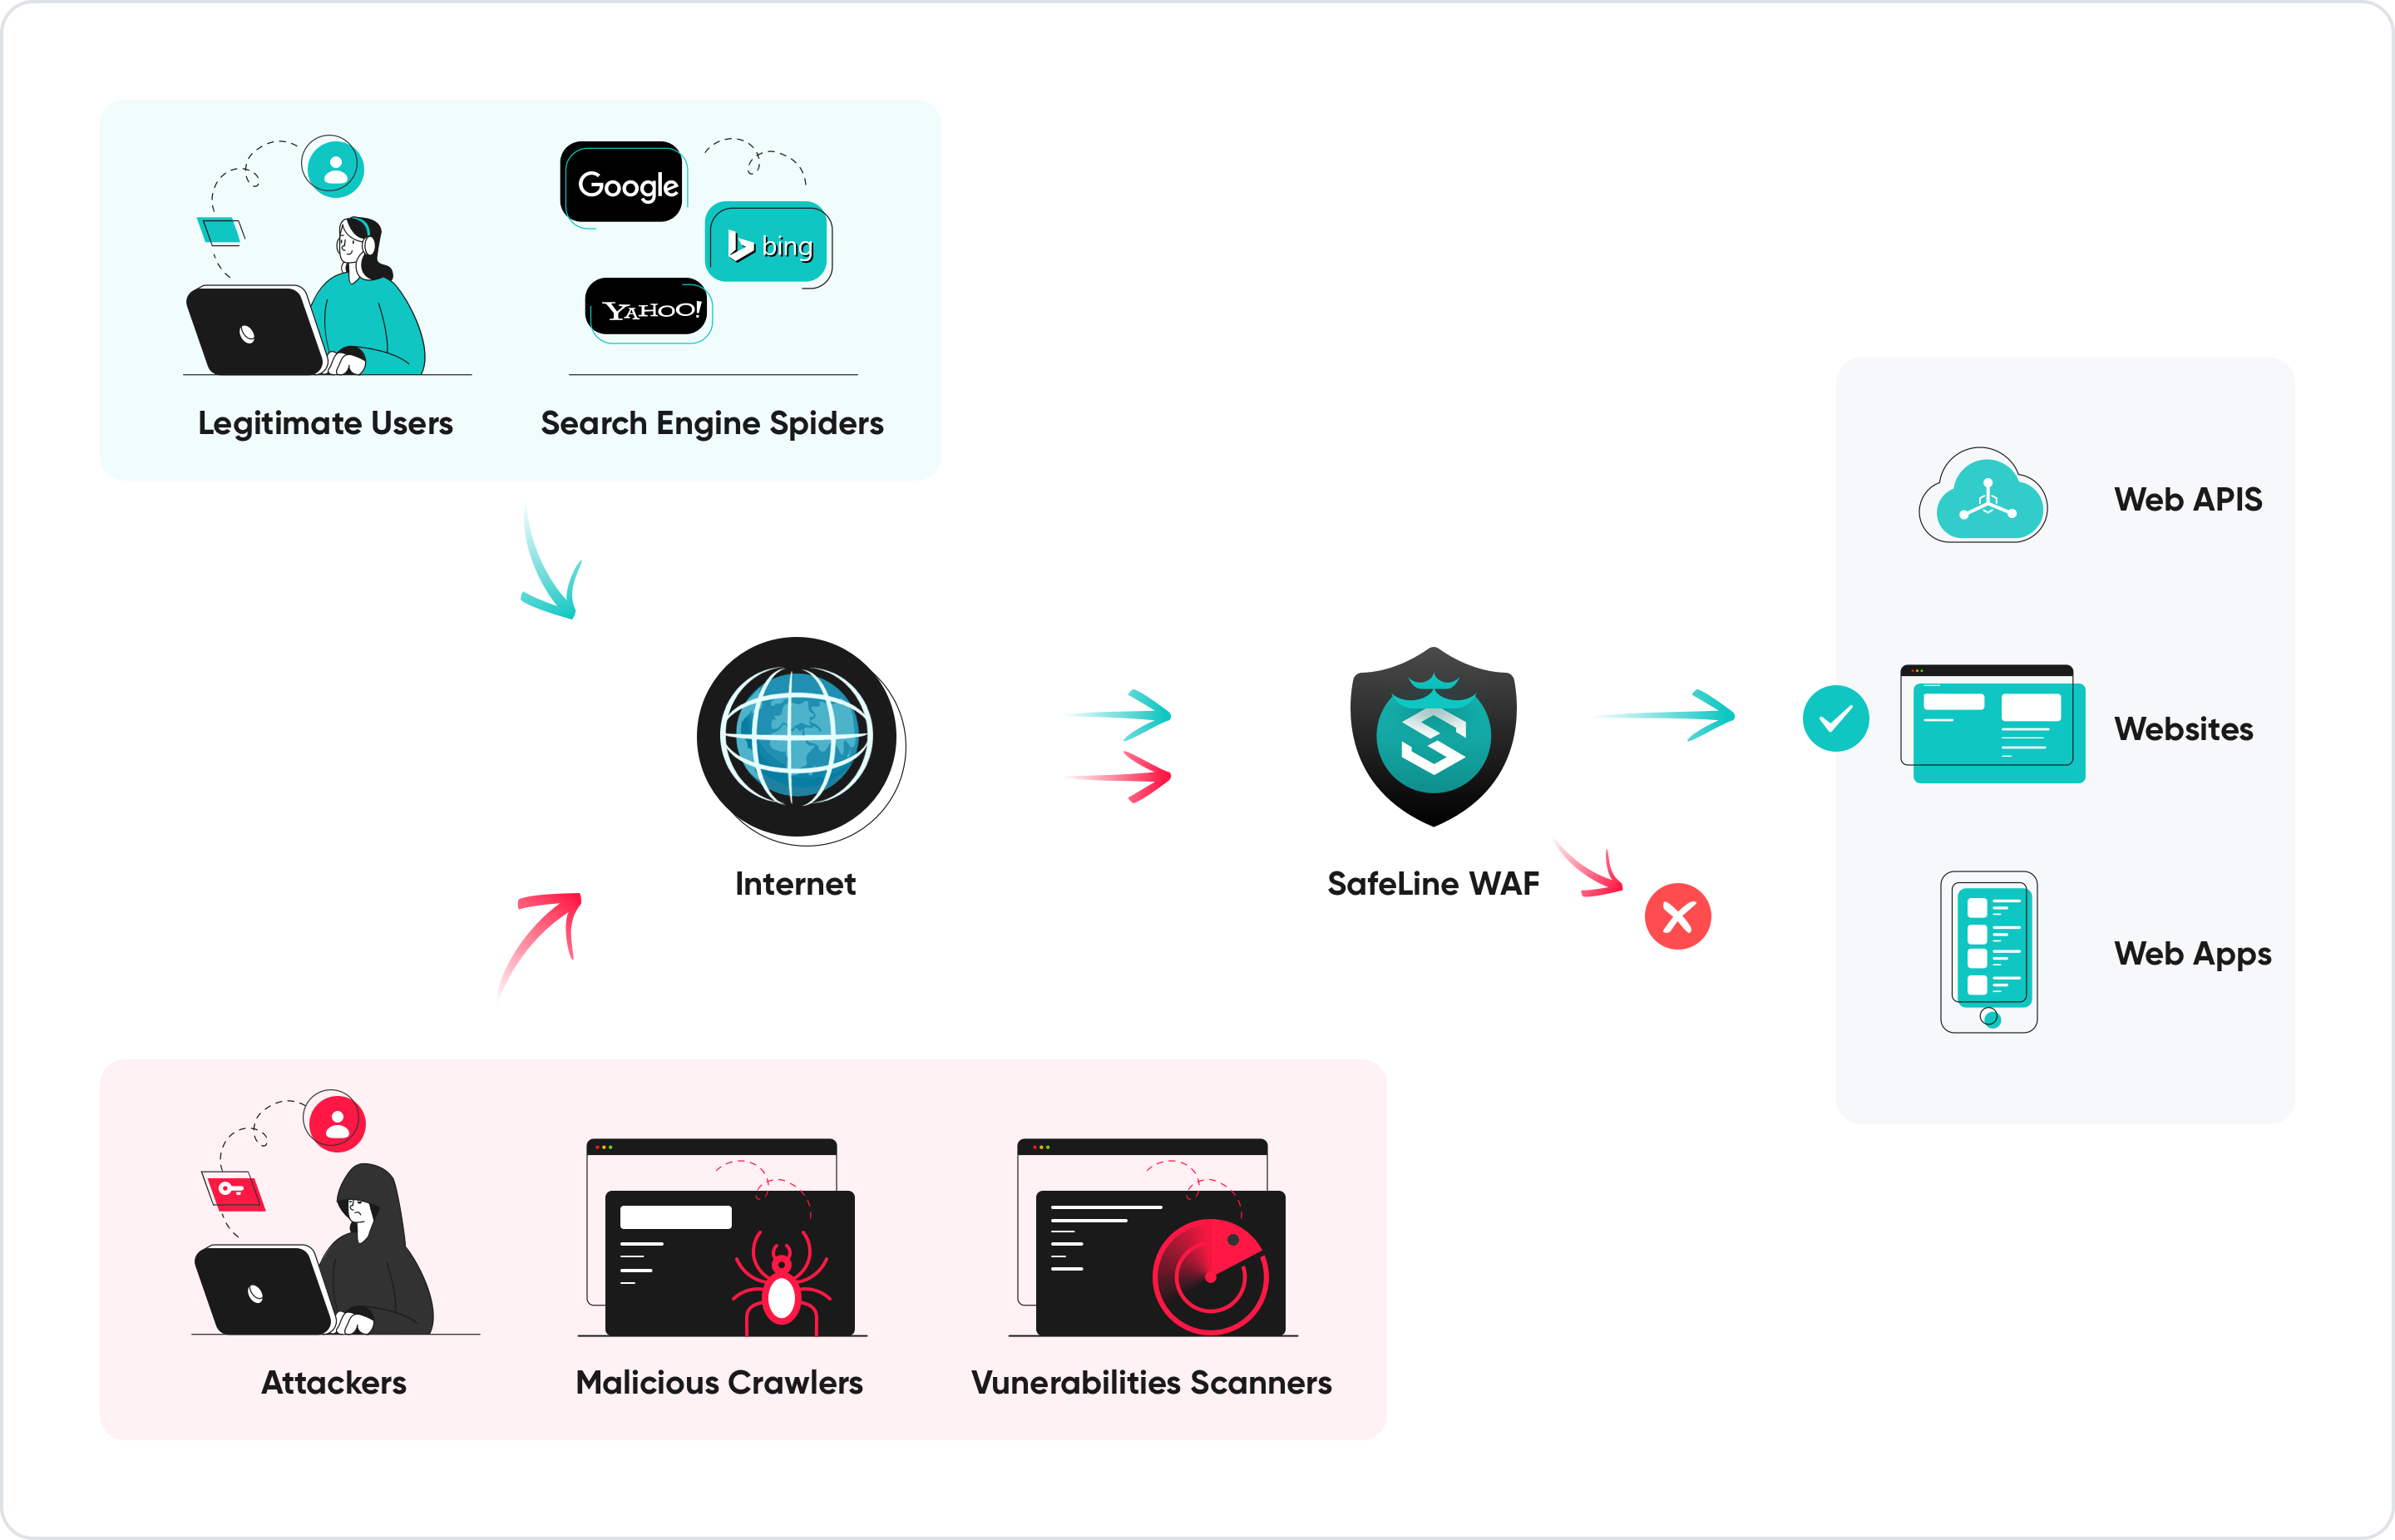
Webアプリケーションの前にWAFを導入することで、Webアプリケーションとインターネットの間に盾が置かれます。プロキシサーバーが仲介役を使ってクライアントマシンの身元を保護するのに対し、WAFはリバースプロキシの一種であり、クライアントがサーバーに到達する前にWAFを経由させることで、サーバーを露出から保護します。
WAFは、Webアプリケーションへ向かう悪意のあるHTTP/Sトラフィックをフィルタリング、監視、ブロックし、アプリから不正なデータが流出するのを防ぐことで、Webアプリを保護します。これは、どのトラフィックが悪意があり、どのトラフィックが安全かを判断するための一連のポリシーに従うことで実現されます。プロキシサーバーがクライアントの身元を保護する仲介役として機能するのと同様に、WAFも同様の仕組みで動作しますが、悪意のある可能性のあるクライアントからWebアプリサーバーを保護するリバースプロキシの仲介役として機能します。
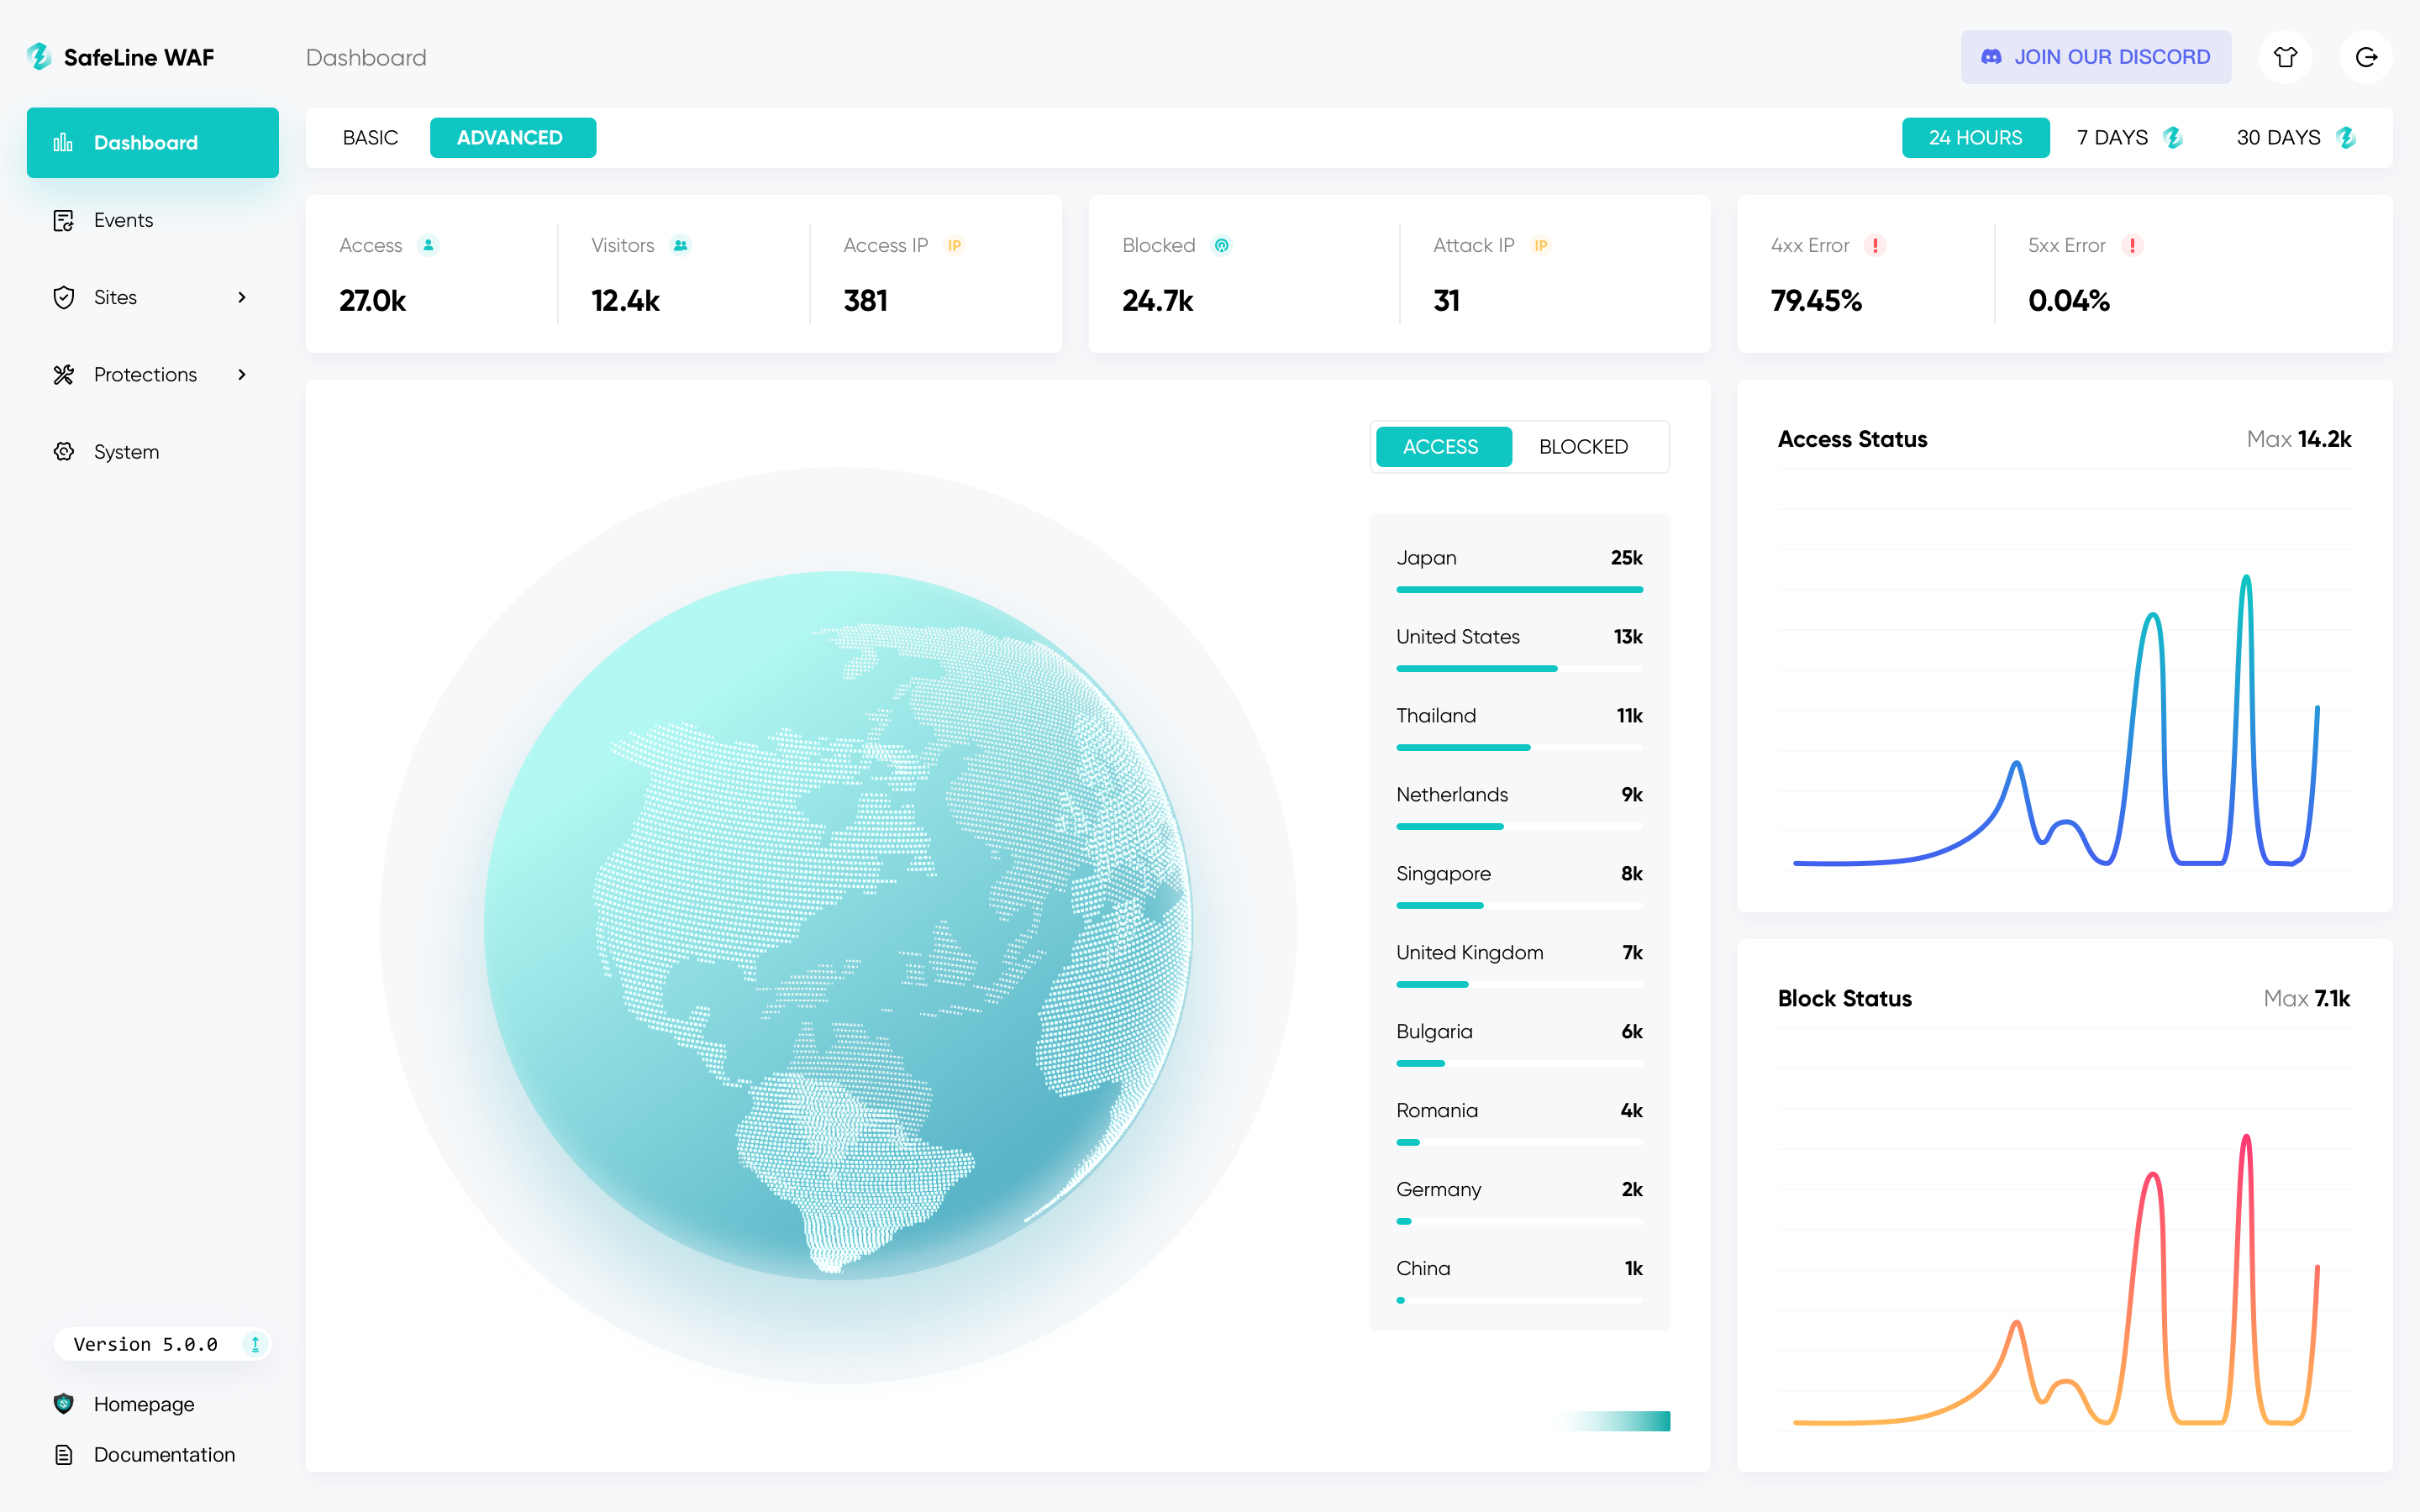
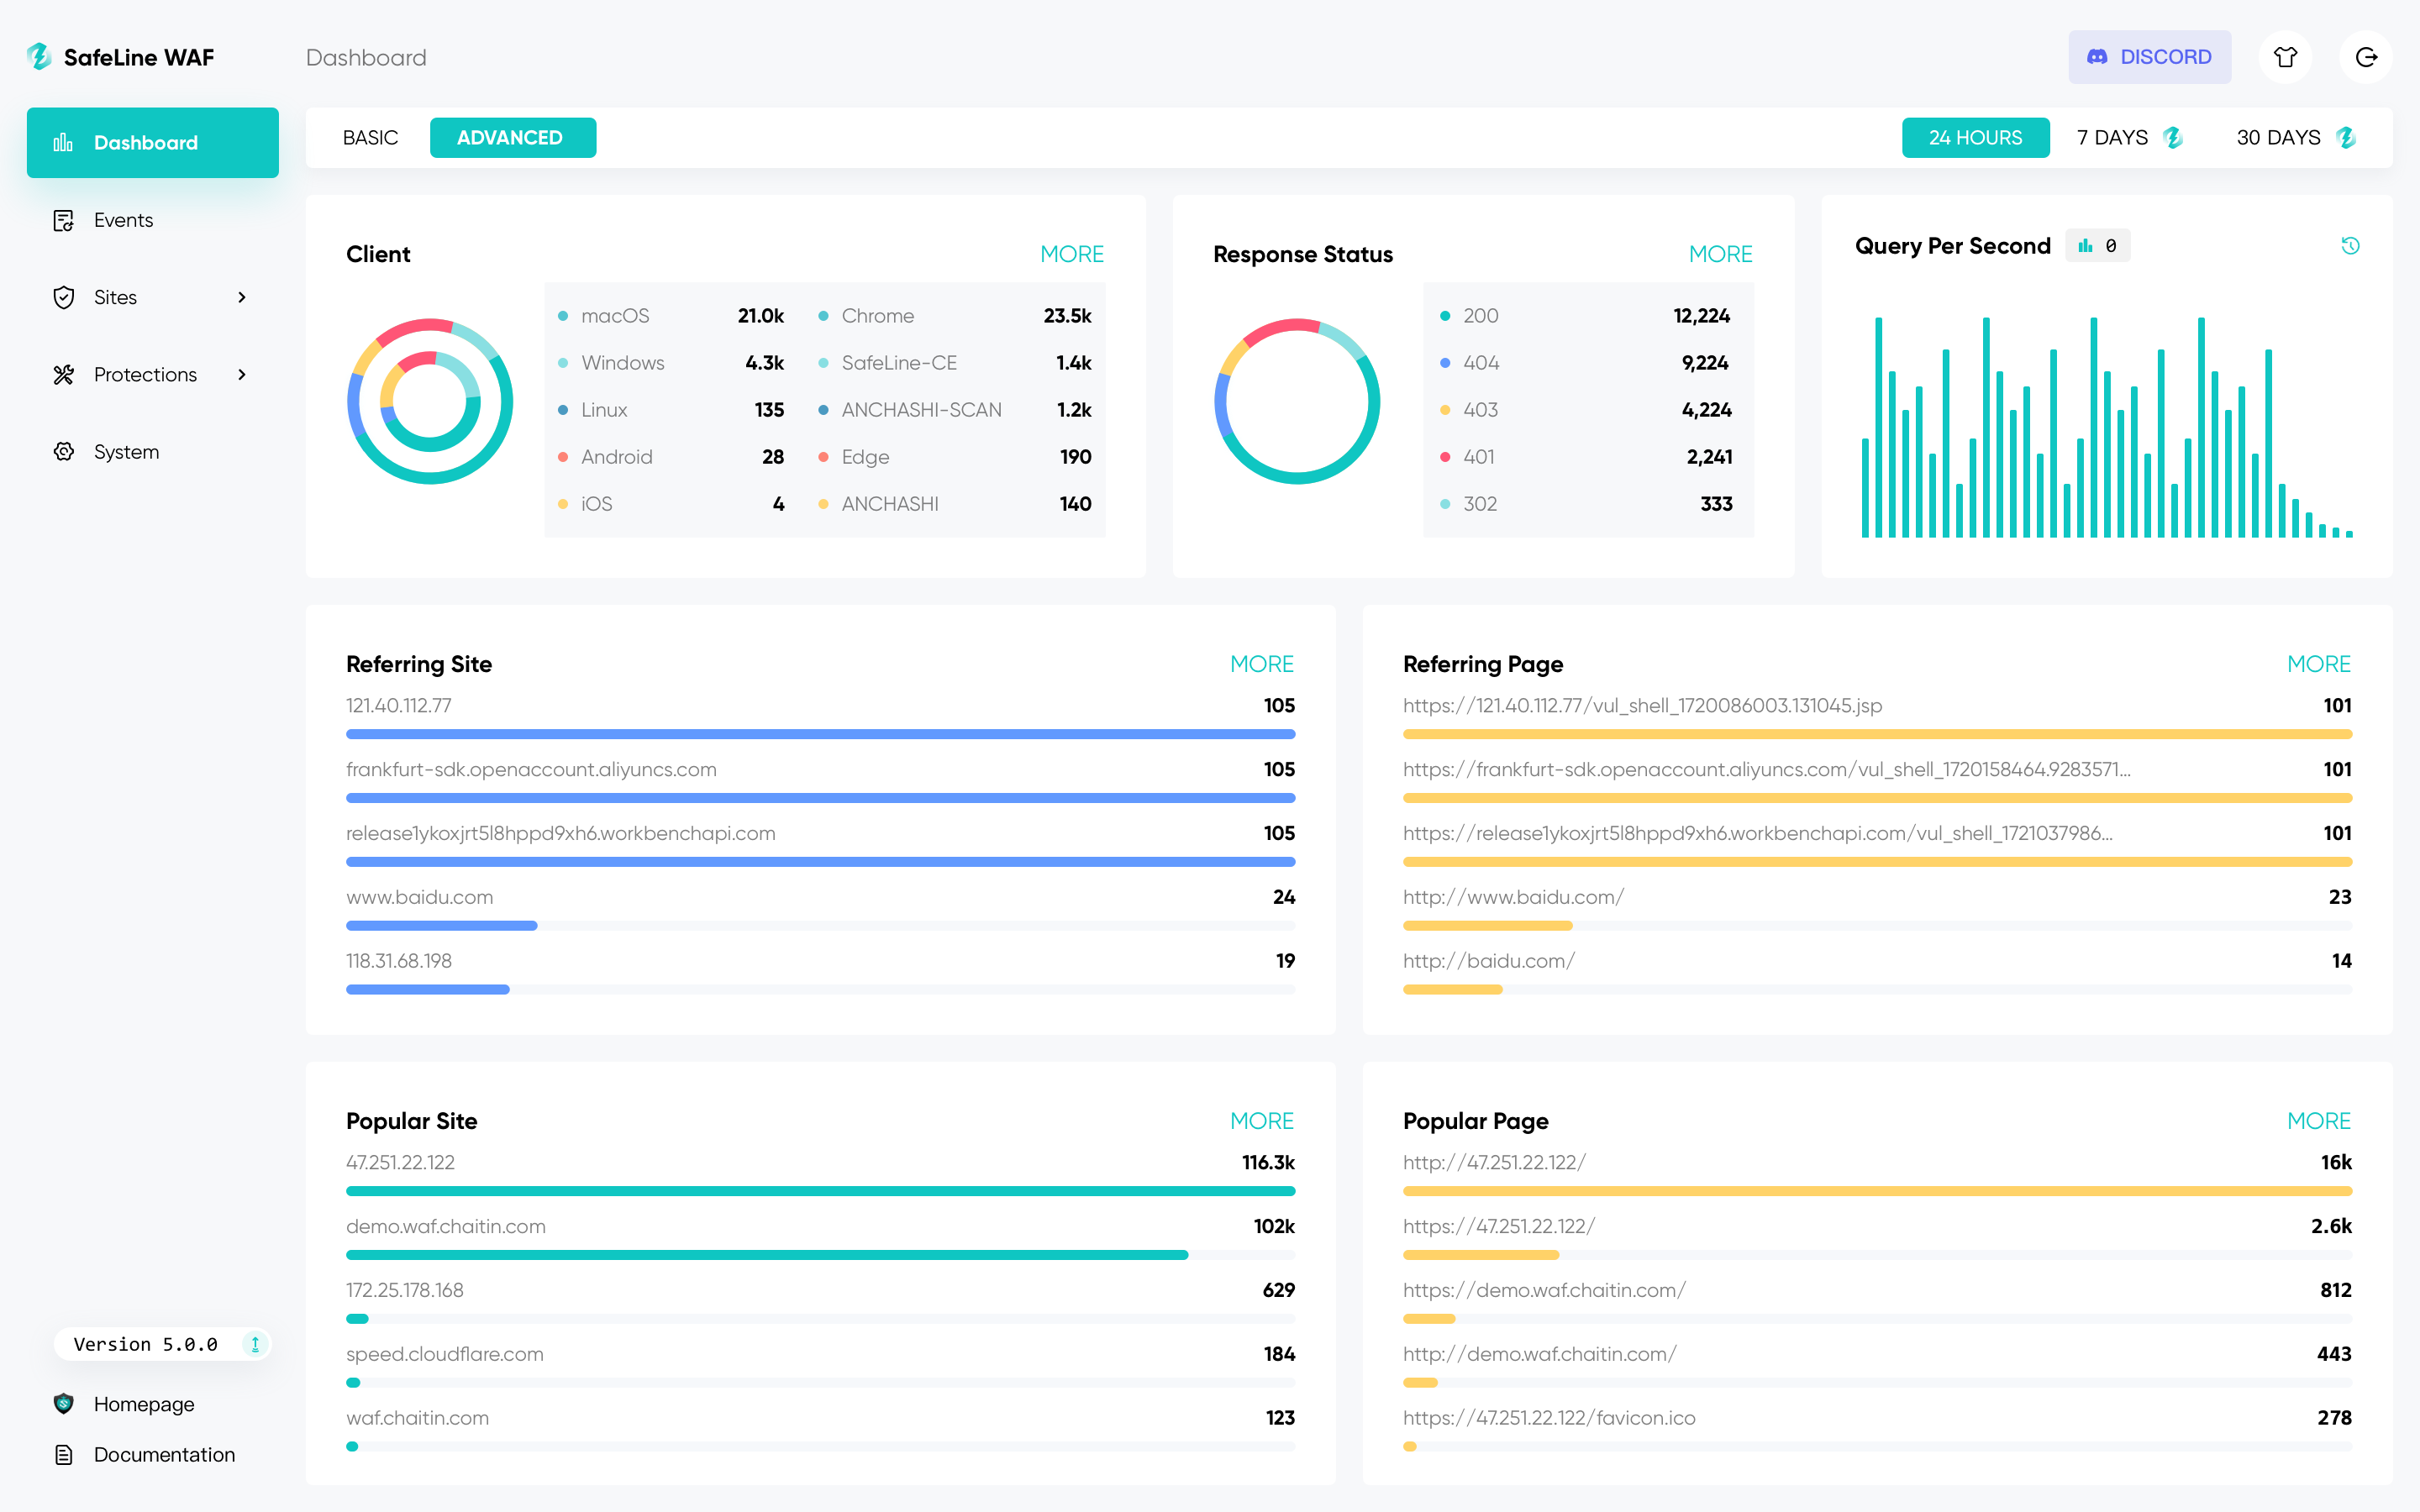
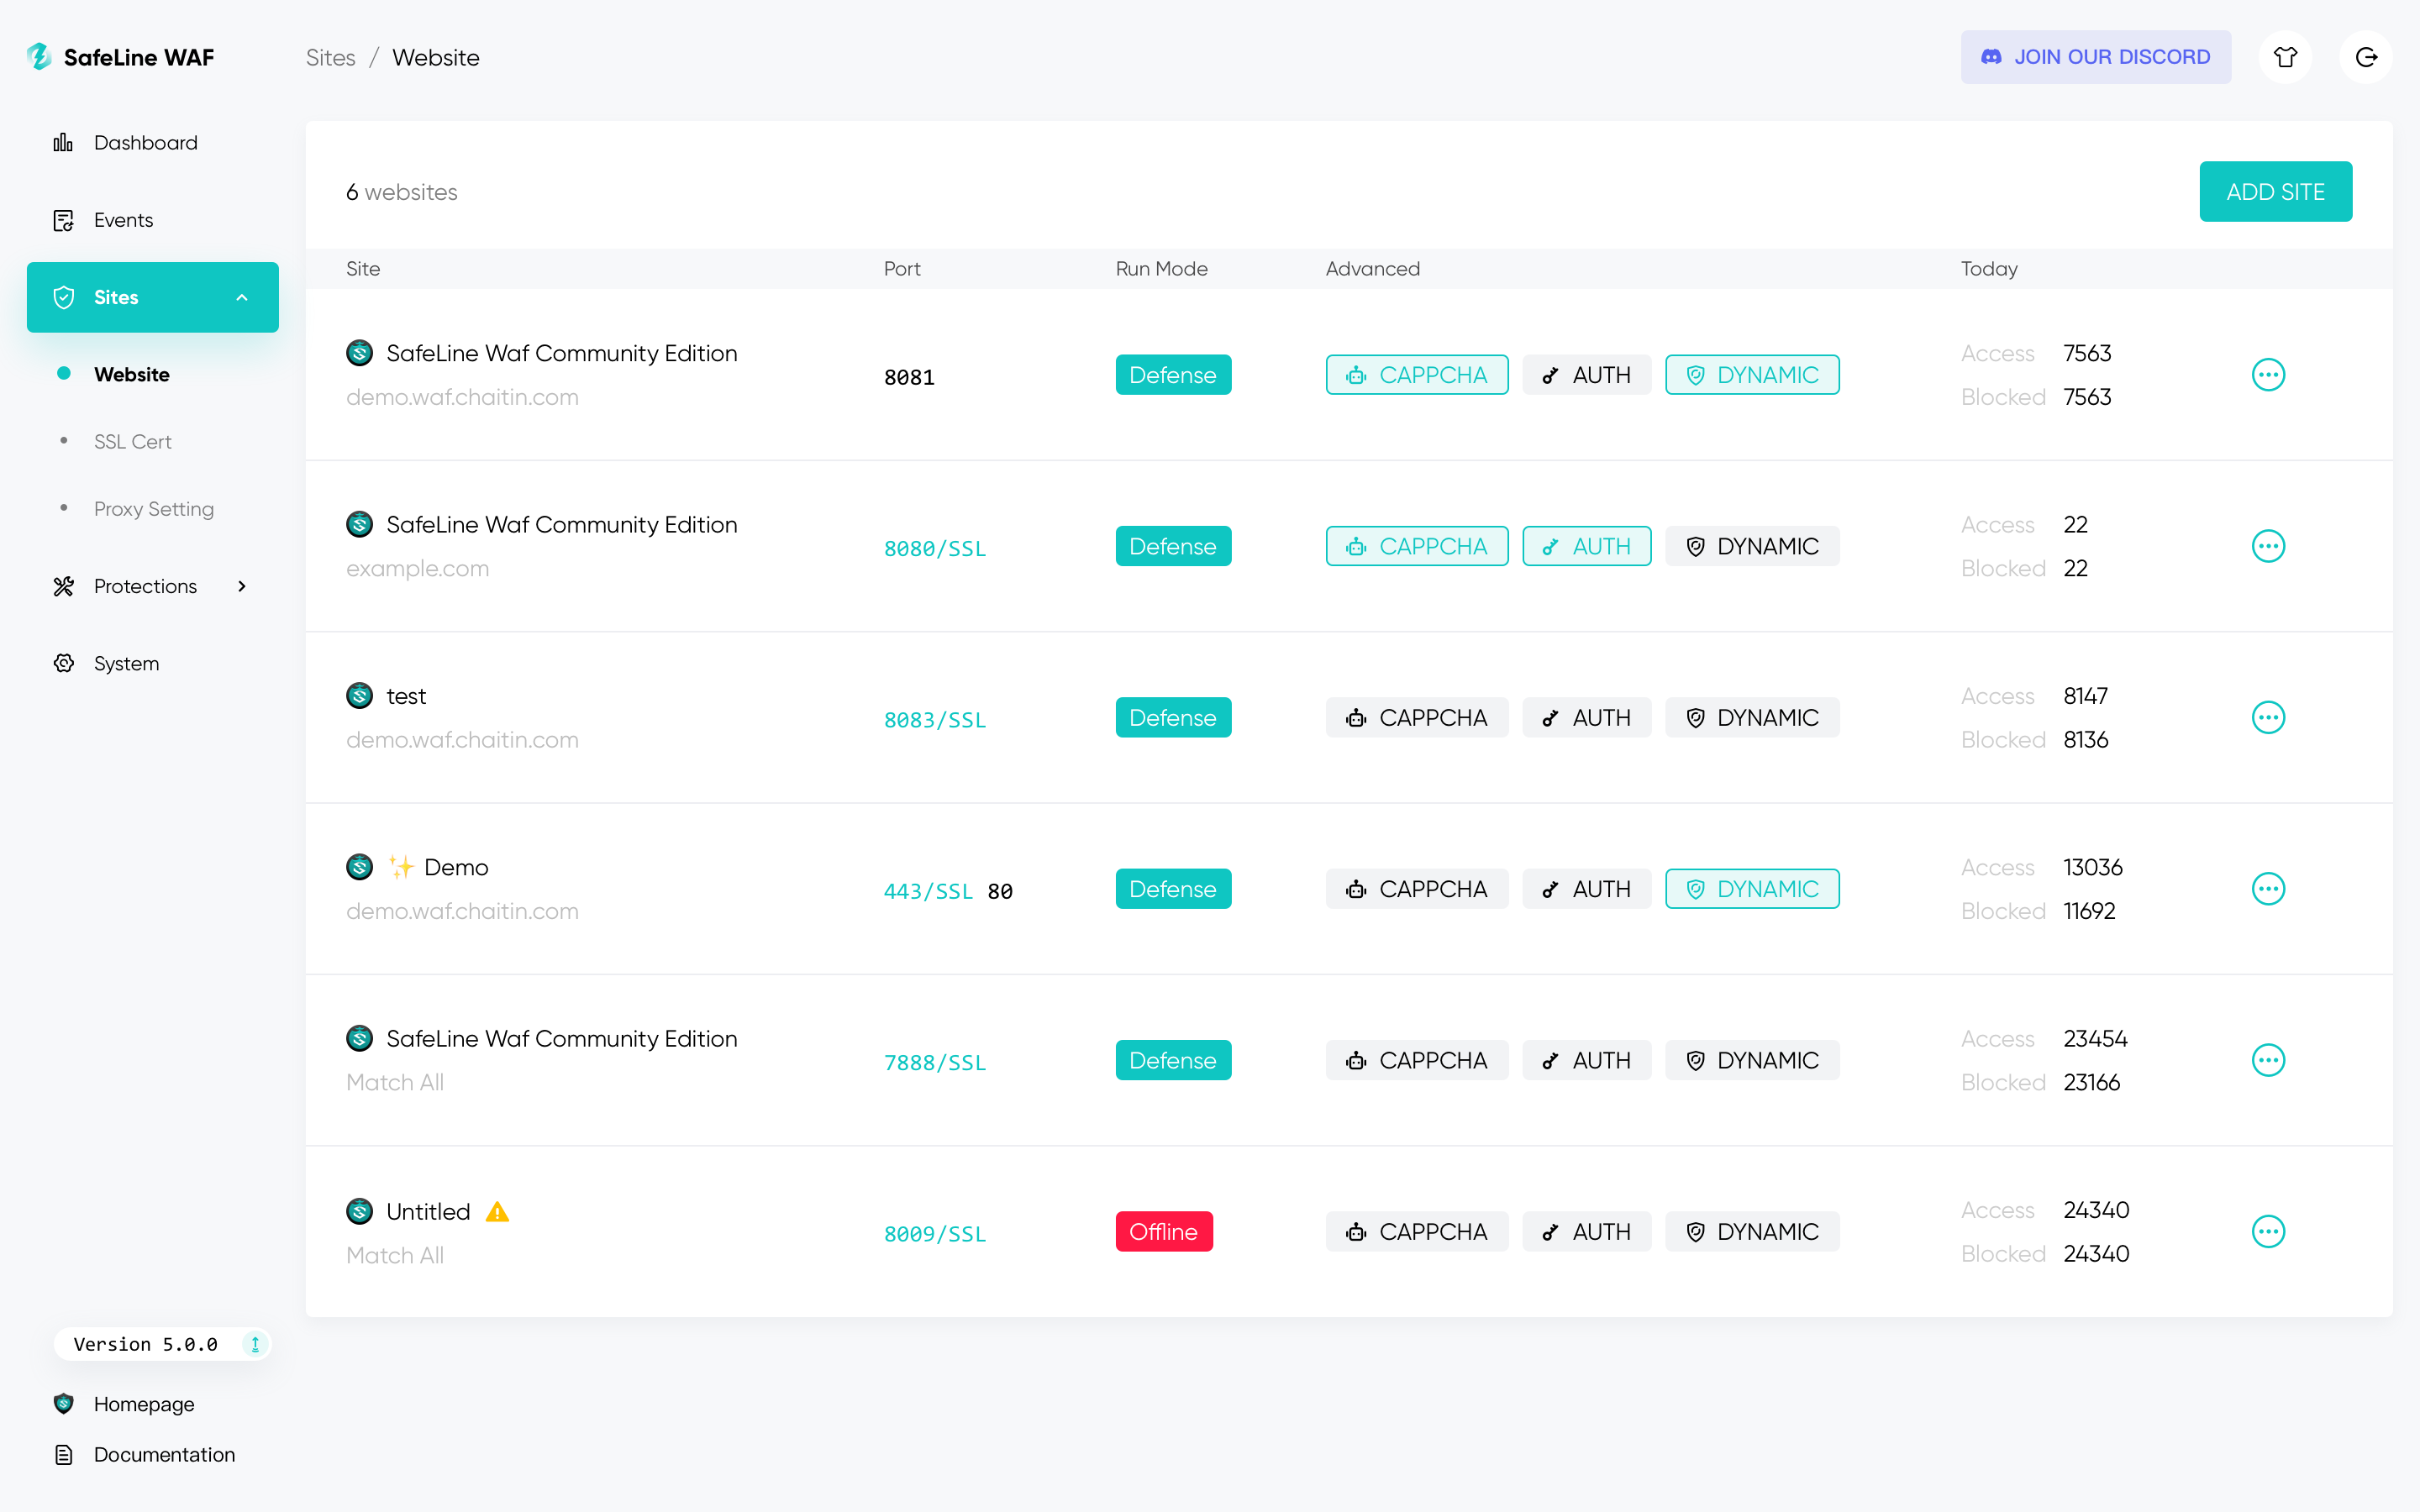
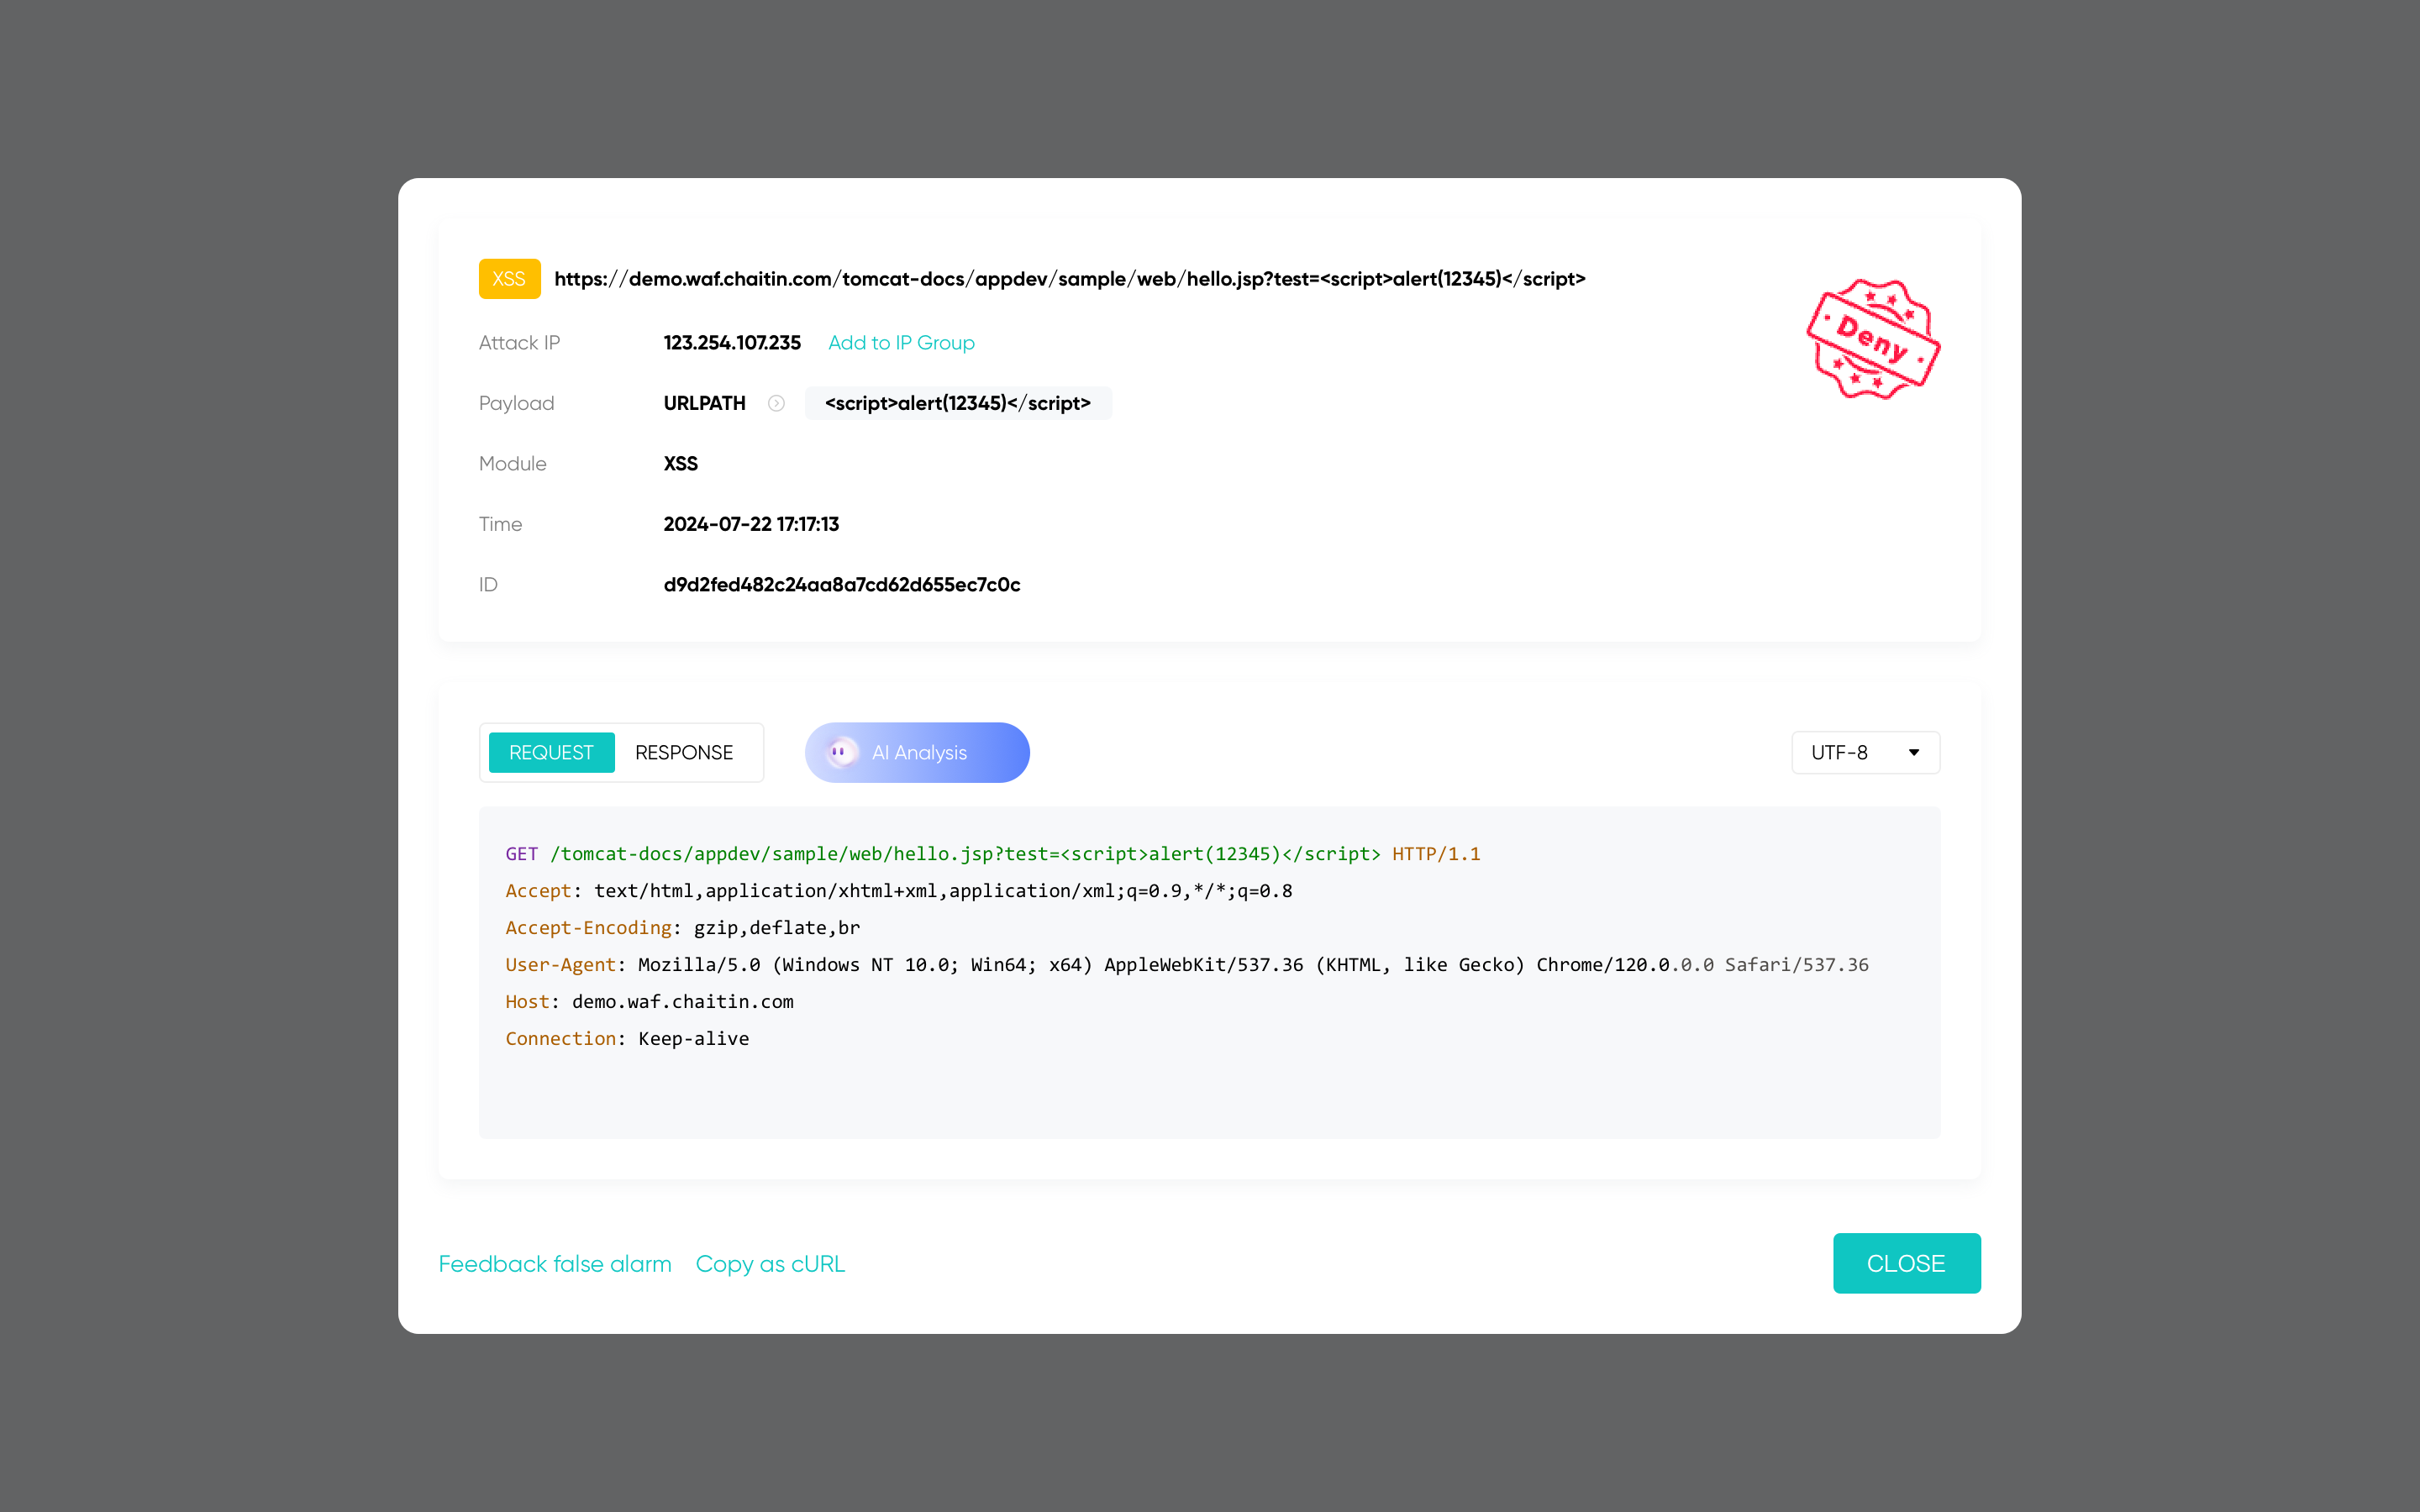
その主要な機能は次のとおりです:
 |  |
|---|---|
 |  |
ライブデモを入手
主な機能の一覧は以下のとおりです:
Web攻撃のブロック
SQLインジェクション、XSS、コードインジェクション、OSコマンドインジェクション、CRLFインジェクション、XXE、SSRF、パストラバーサルなど、あらゆるWeb攻撃を防御します。レート制限
DoS攻撃、ブルートフォース攻撃、トラフィック急増、その他の種類の悪用からWebアプリを防御します。アンチボットチャレンジ
ボット攻撃から保護します。人間のユーザーは許可され、クローラーやボットはブロックされます。認証チャレンジ
動的保護
| 正規ユーザー | 悪意のあるユーザー | |
|---|---|---|
Web攻撃のブロック |  | 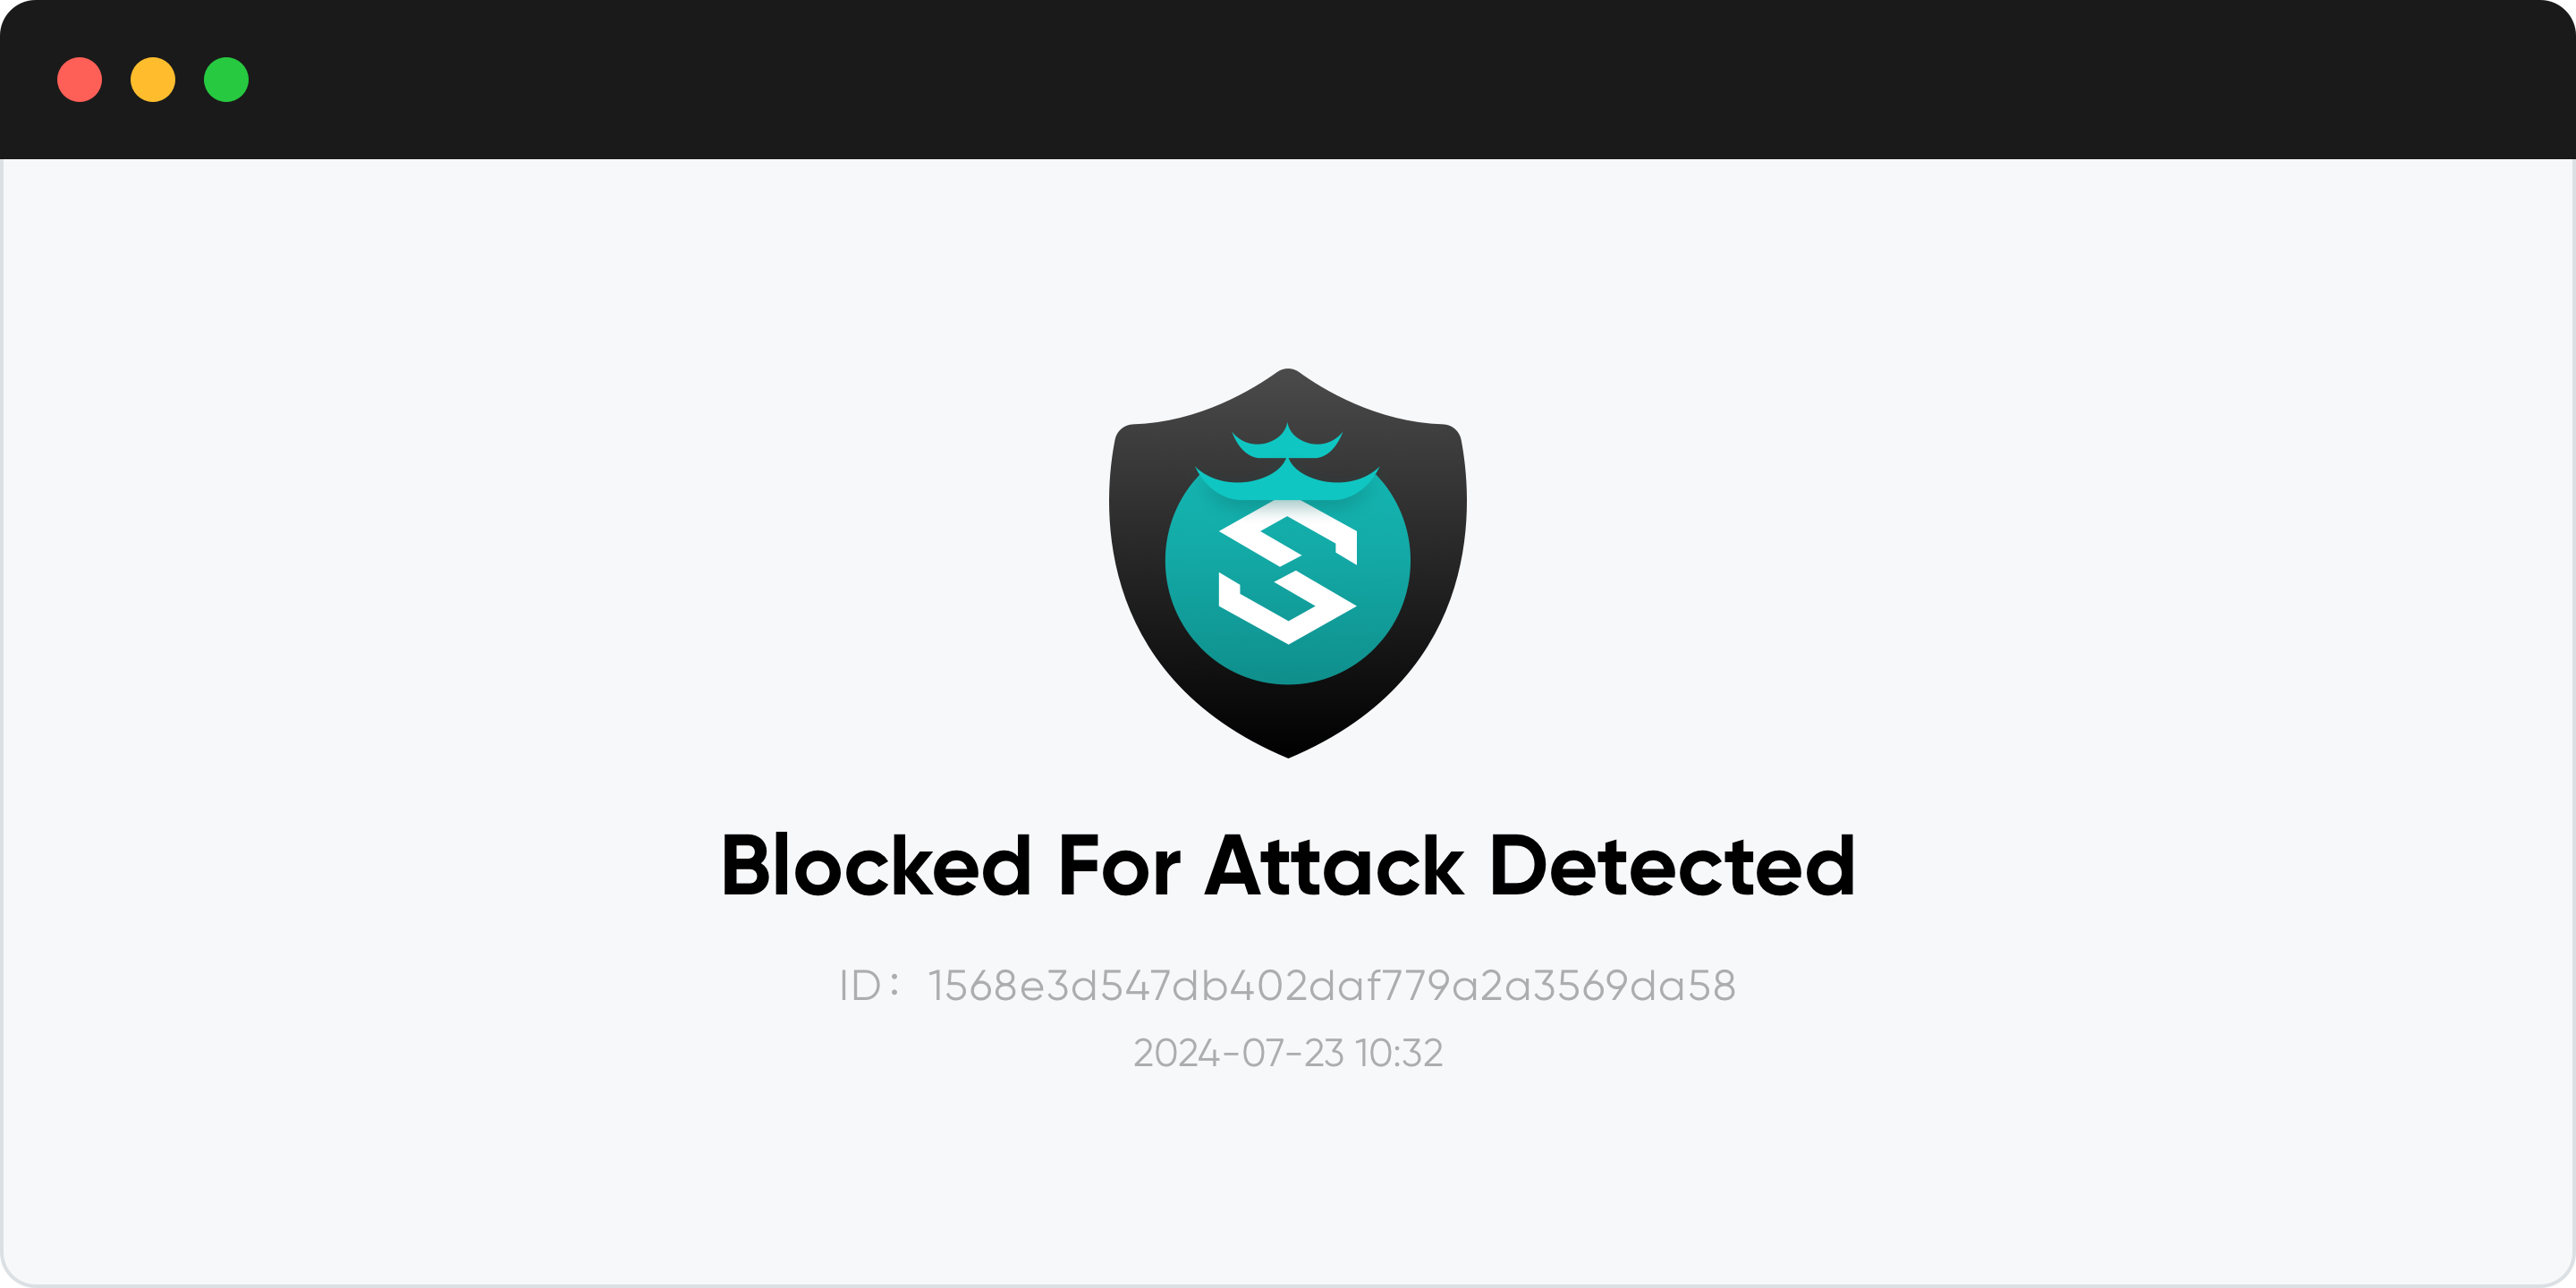 |
レート制限 | | 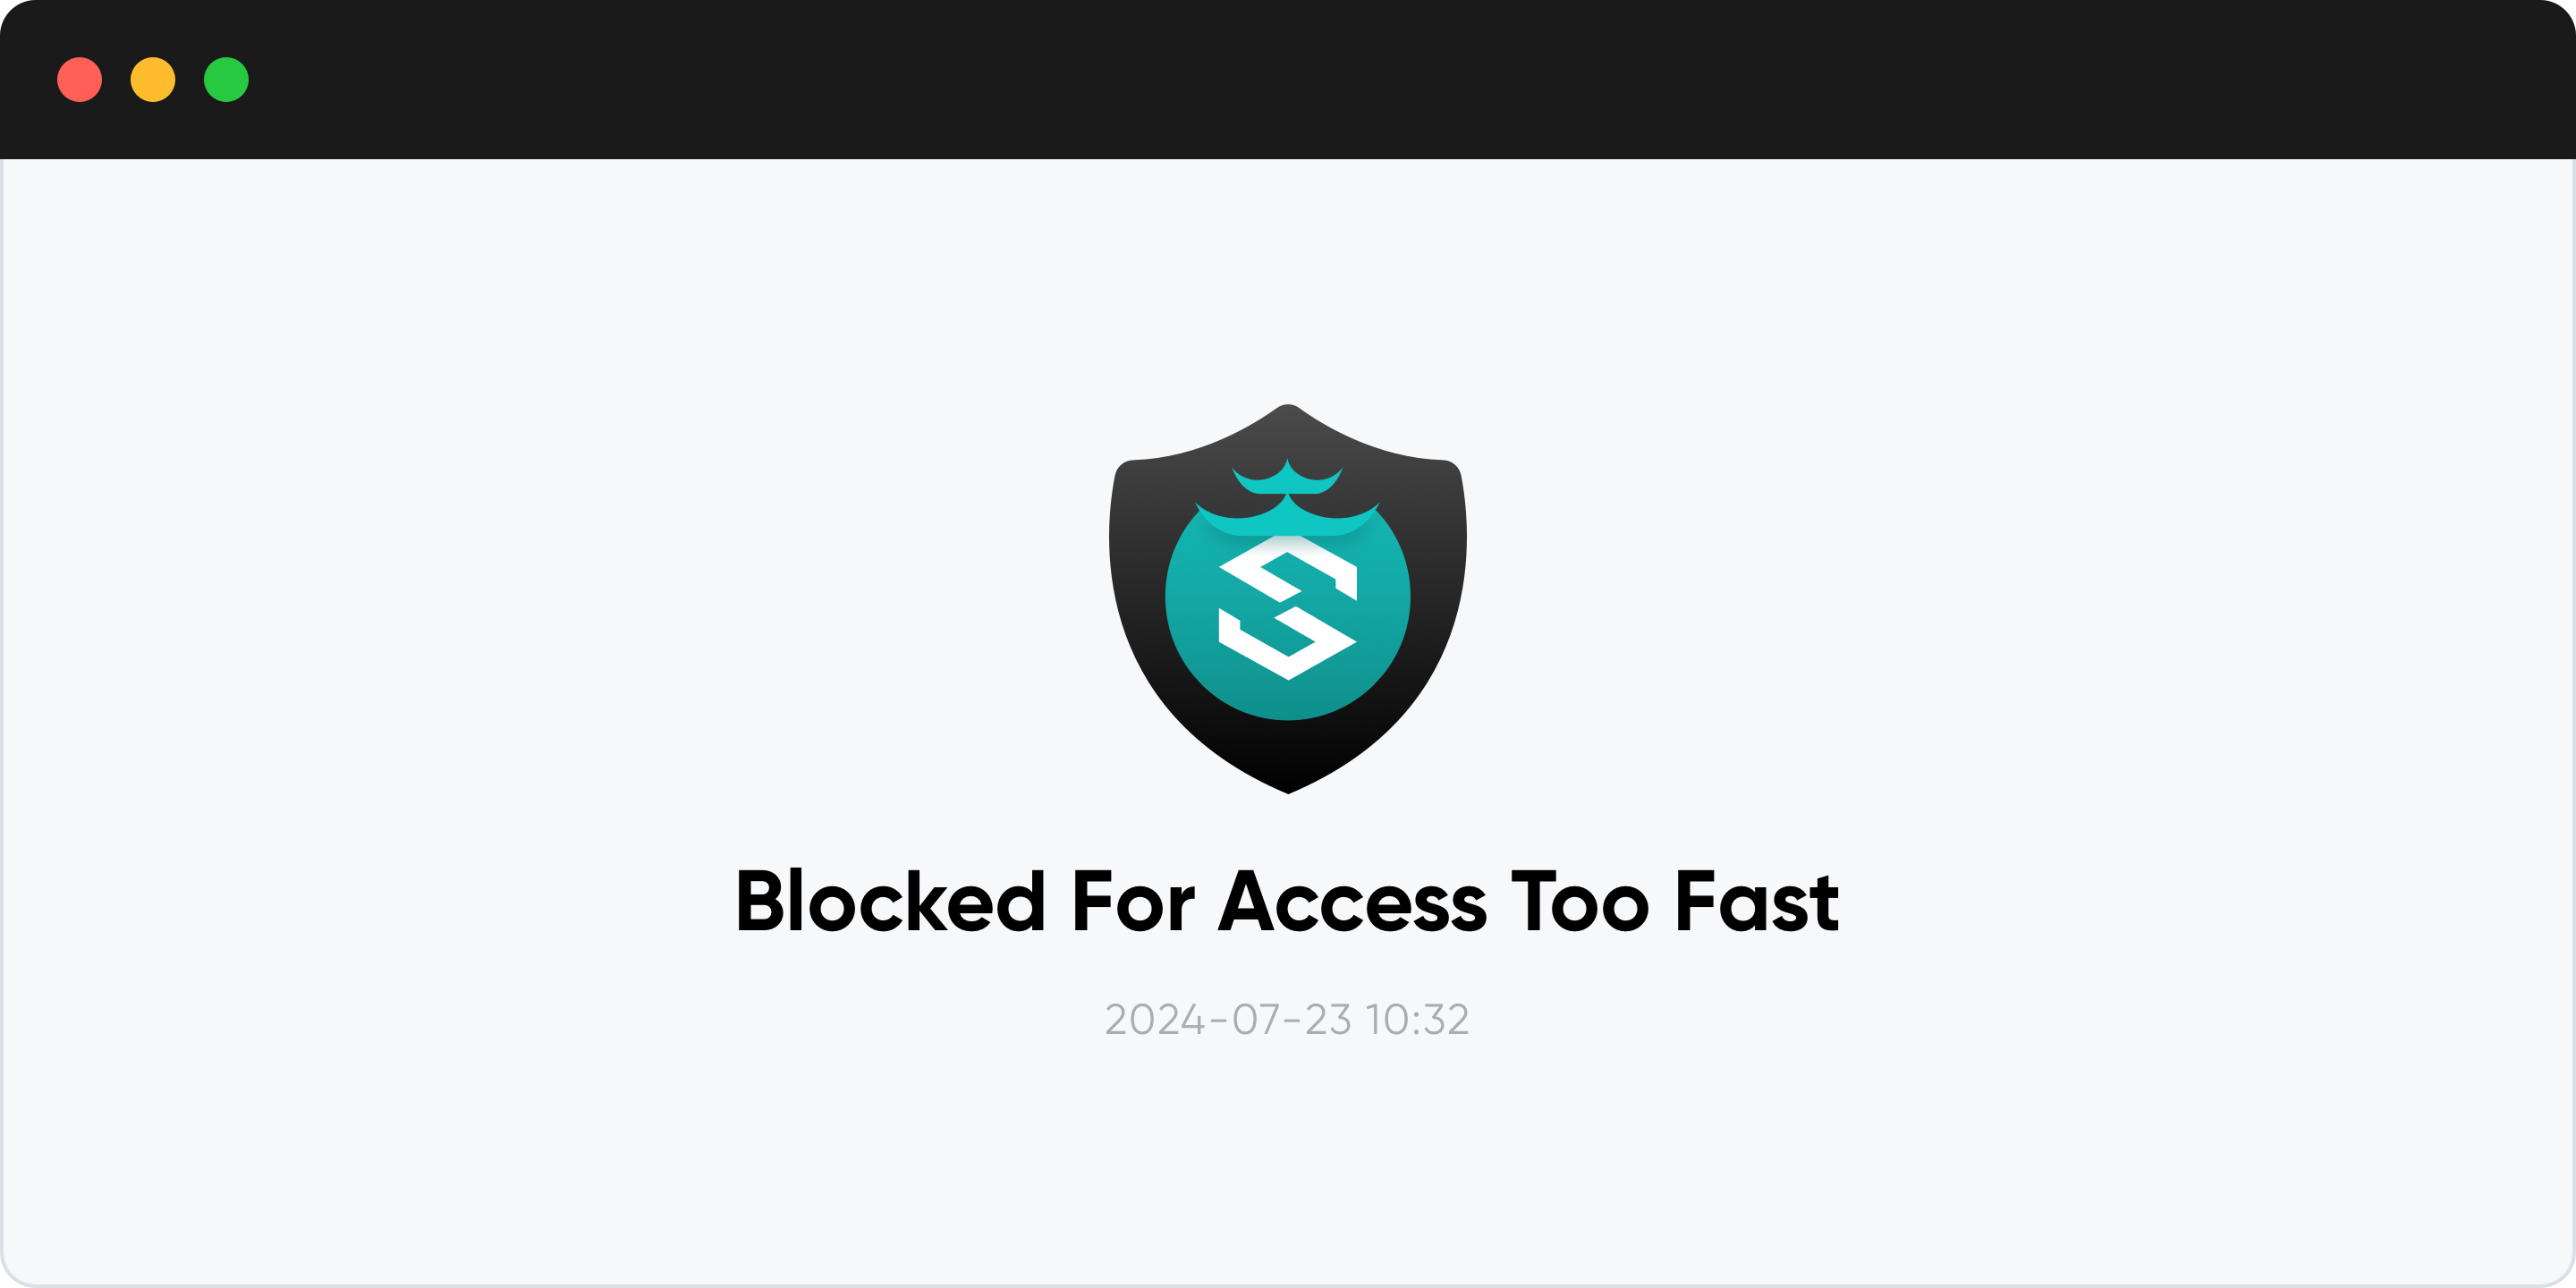 |
アンチボットチャレンジ |  |  |
認証チャレンジ | 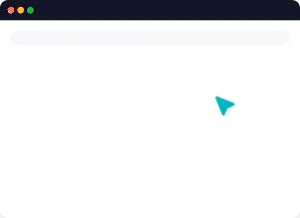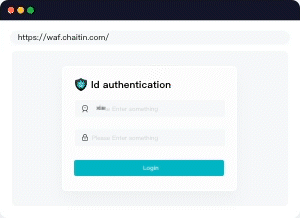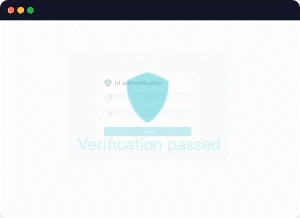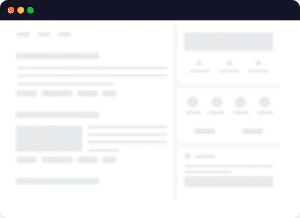 | 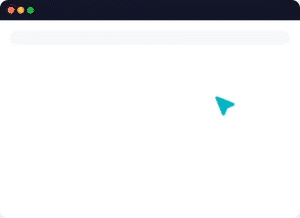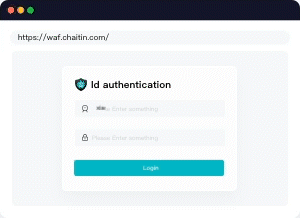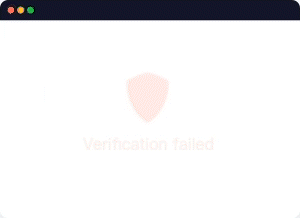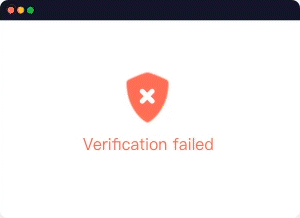 |
HTML動的保護 | 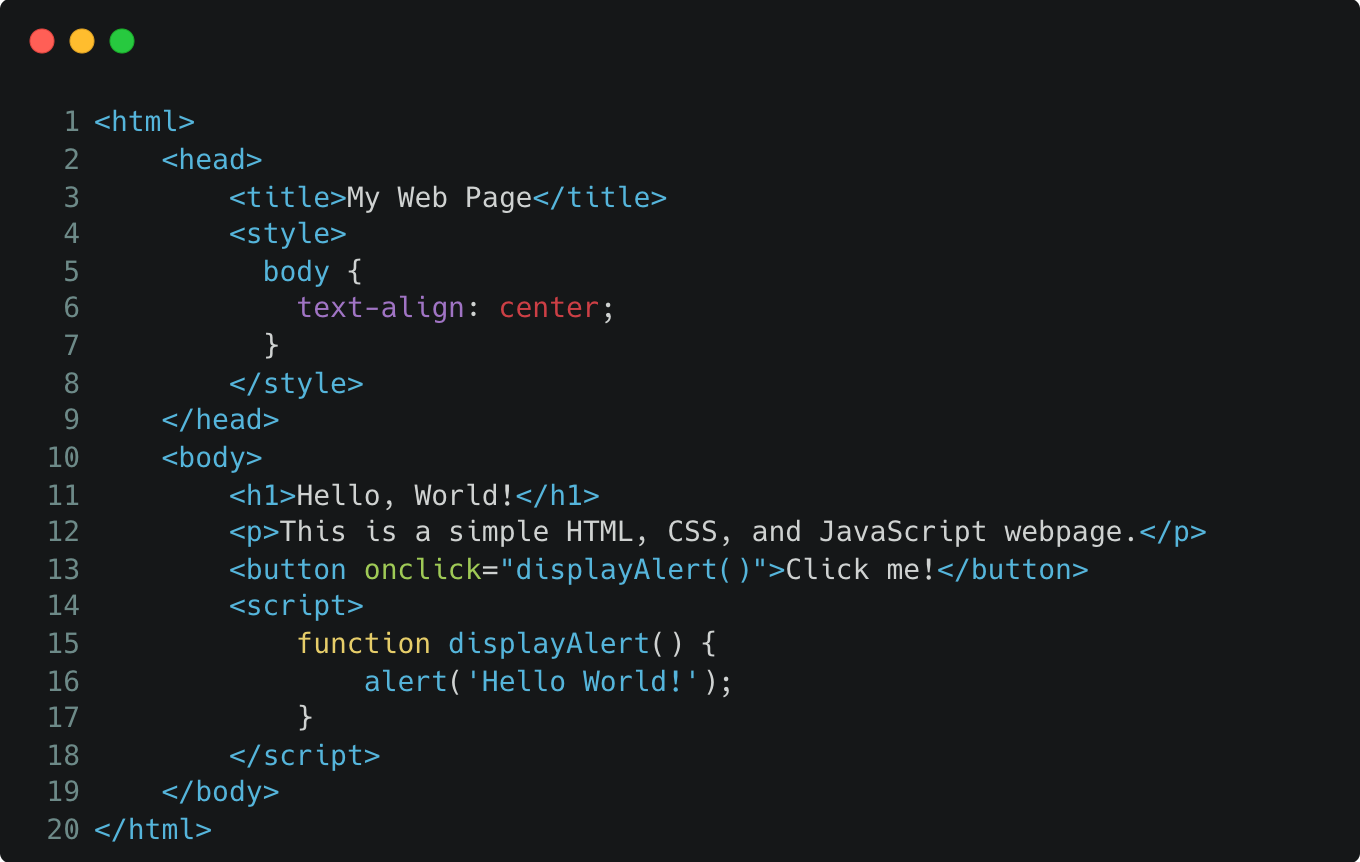 |  |
JS動的保護 | 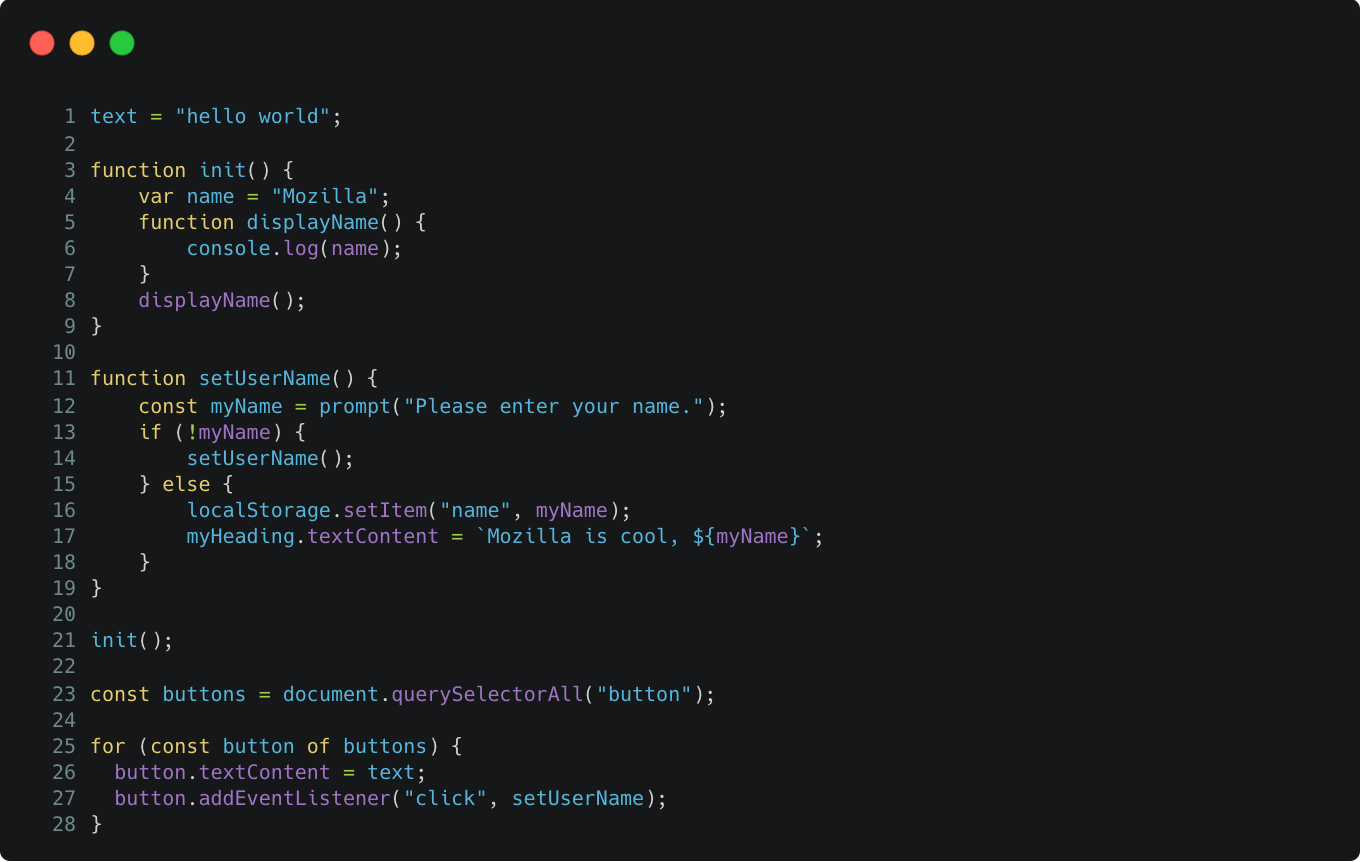 |  |
[!WARNING] 中国本土のユーザーが国際版をインストールすると、クラウドサービスに接続できなくなる可能性があります。中国語版インストールドキュメントをご確認ください。
SafeLineのインストール方法については、インストールガイドをご覧ください。
設定をご覧ください。


