
metlo
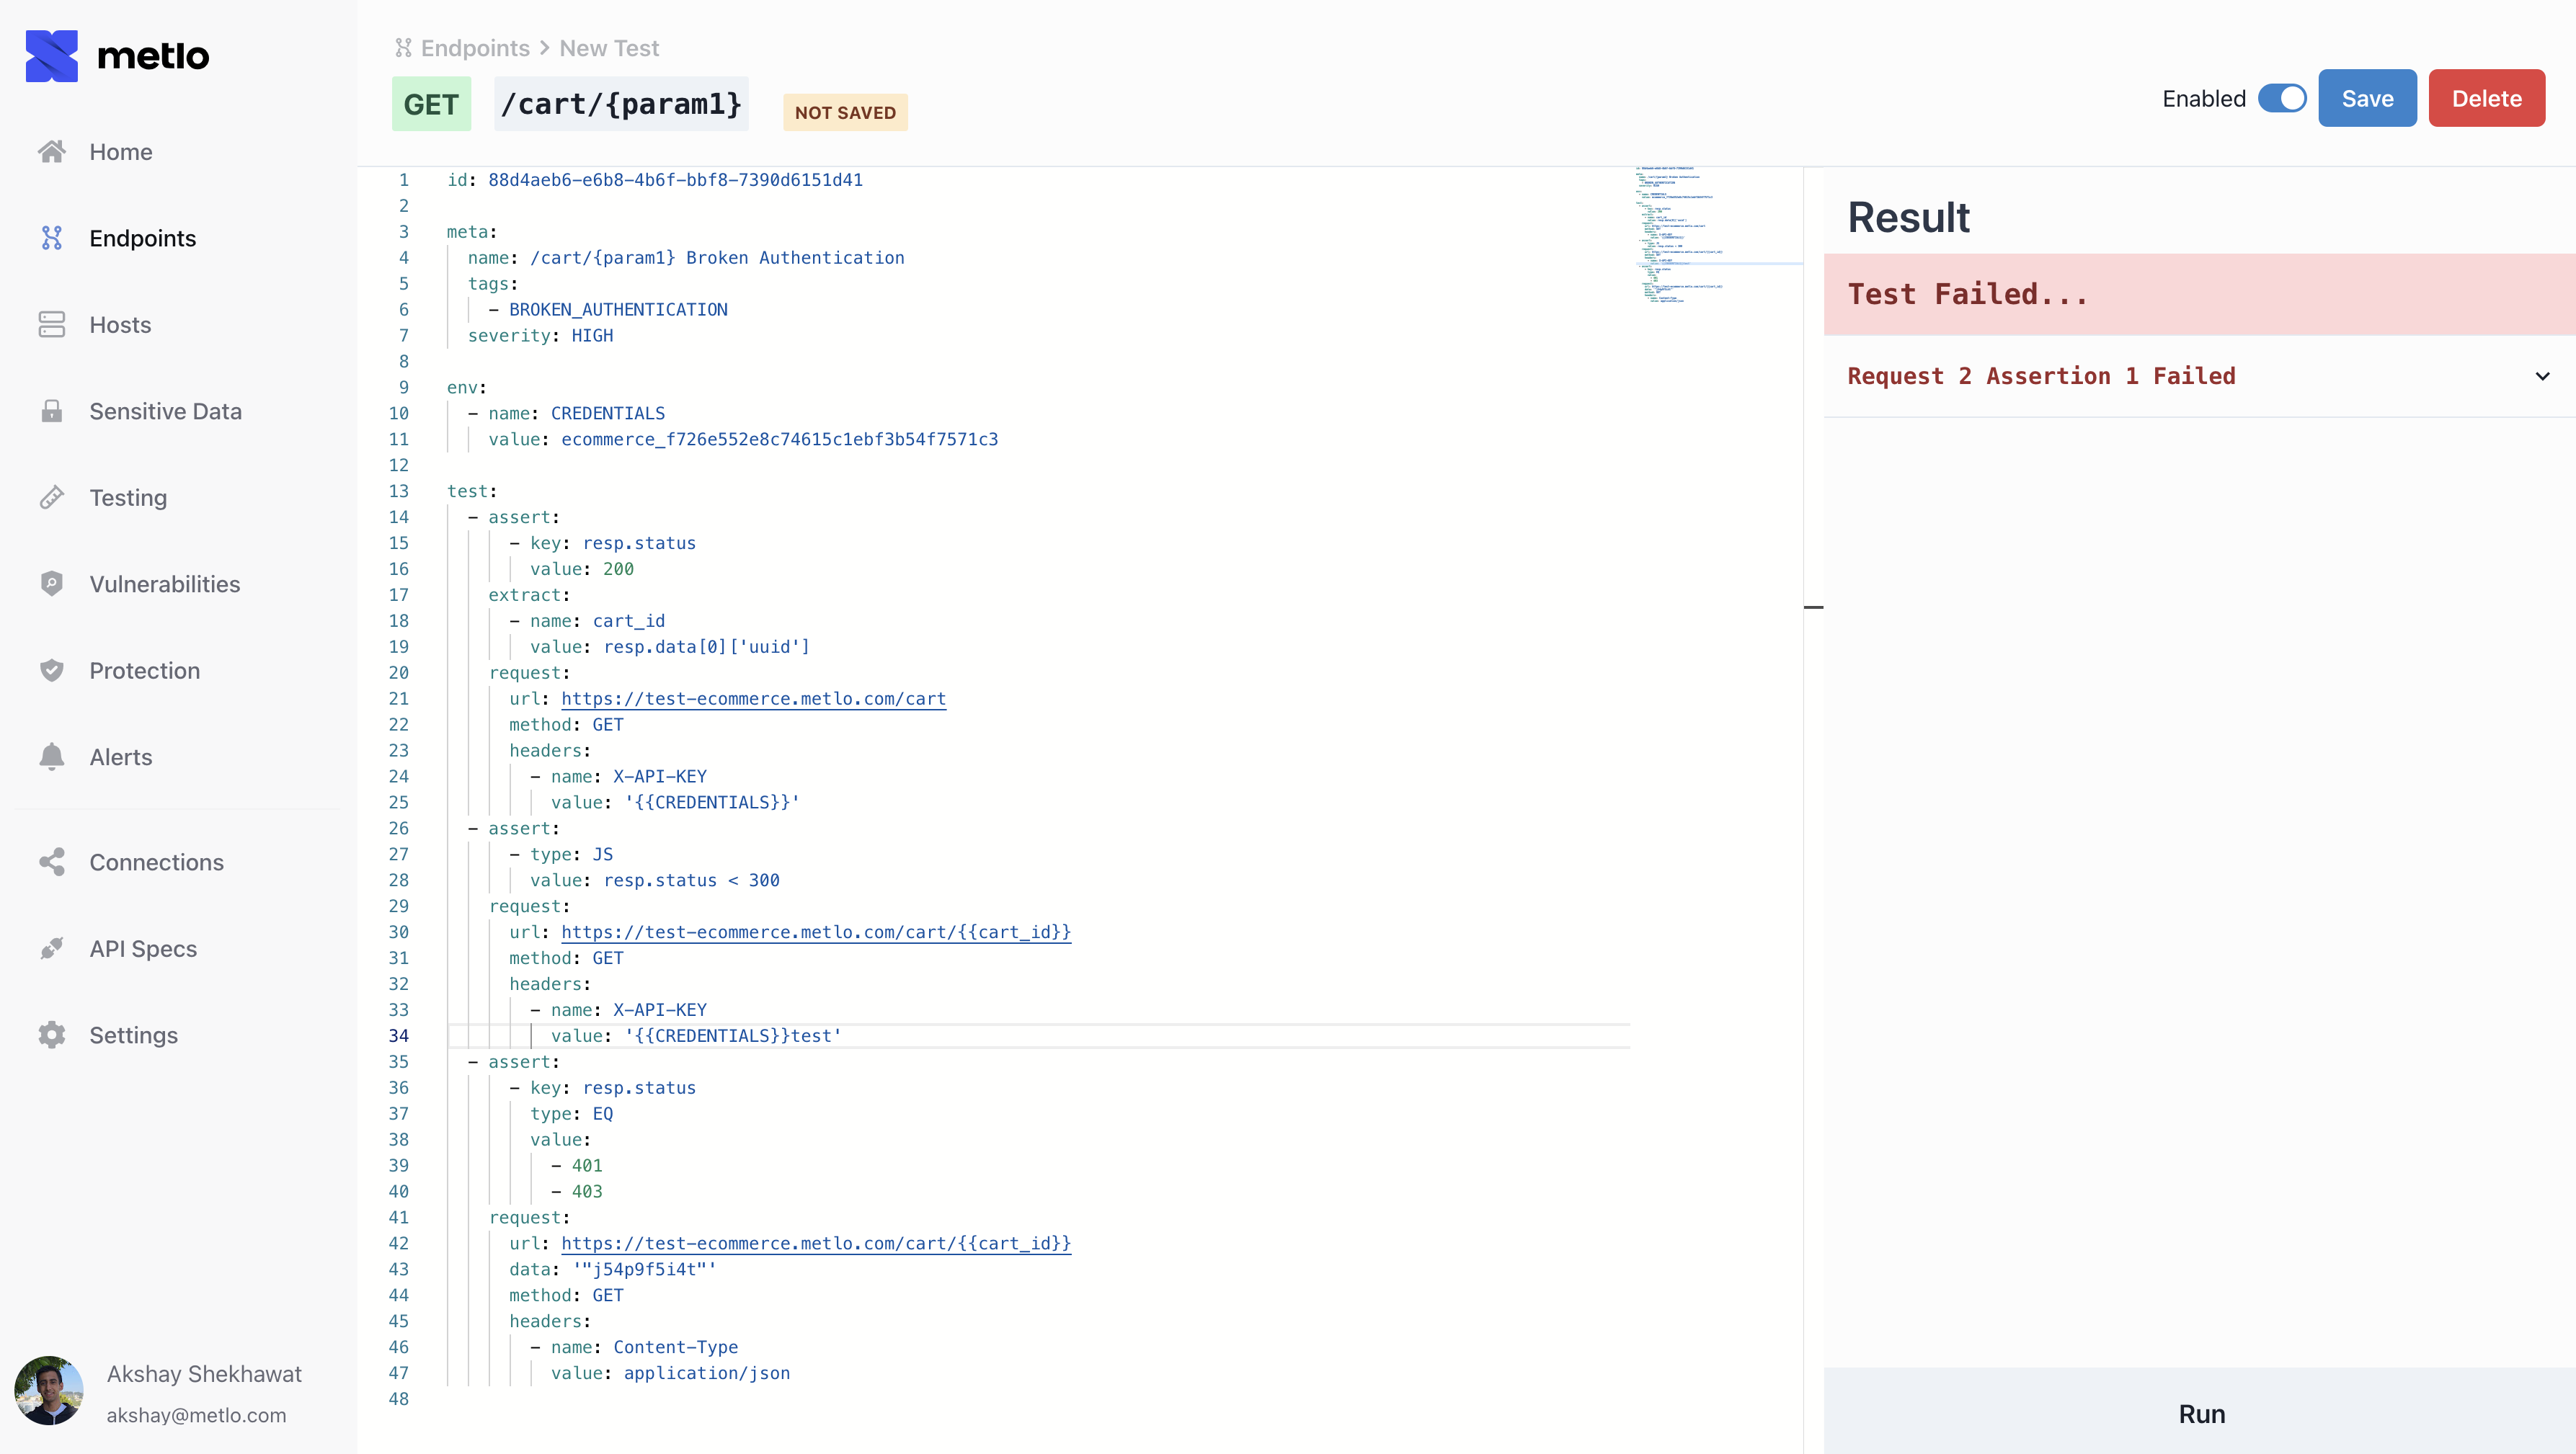
 metlo-labs/metlo
MetloはオープンソースのAPIセキュリティプラットフォームです。
defensive-toolsvulnerability-scannersapi-security-testing+4
 sn1r/mass-assigner
一つのHTTPリクエストからパラメータを抽出し、別のリクエストに適用することで大量代入脆弱性を調査する自動化ツール。カスタムヘッダー、メソッド、レート制限、ネストされたJSONに対応。
 morpheuslord/nmap-api
自動ネットワークスキャン、ポート検出、サービス列挙、脆弱性分析を実行するためのNmapをラップしたRESTful API。オプションでAIによるレポート生成も可能。
 bishopfox/sj
公開された(Swagger/OpenAPI)定義ファイルで定義されたエンドポイントを監査するためのツール。
 danialhalo/acuautomate
大規模なスコープでの自動ペネトレーションテストとバグハンティングのための非公式Acunetix CLIツール。
 brinhosa/apidetector
マルチスレッドスキャナーで、Webドメインおよびサブドメイン全体で露出したSwagger/OpenAPIエンドポイントを検出し、自動XSS検出、PoC生成、およびAPIセキュリティ評価のための偽陽性フィルタリングを備えています。
 projectdiscovery/katana
次世代のクローリングおよびスパイダリングフレームワーク。
 owasp/offat
OpenAPI仕様からテストを生成し、入力をファジングし、SQLi、BOLA、壊れたアクセス制御を含むOWASP API Top 10の脆弱性をチェックする自動化されたAPIセキュリティテストツール。
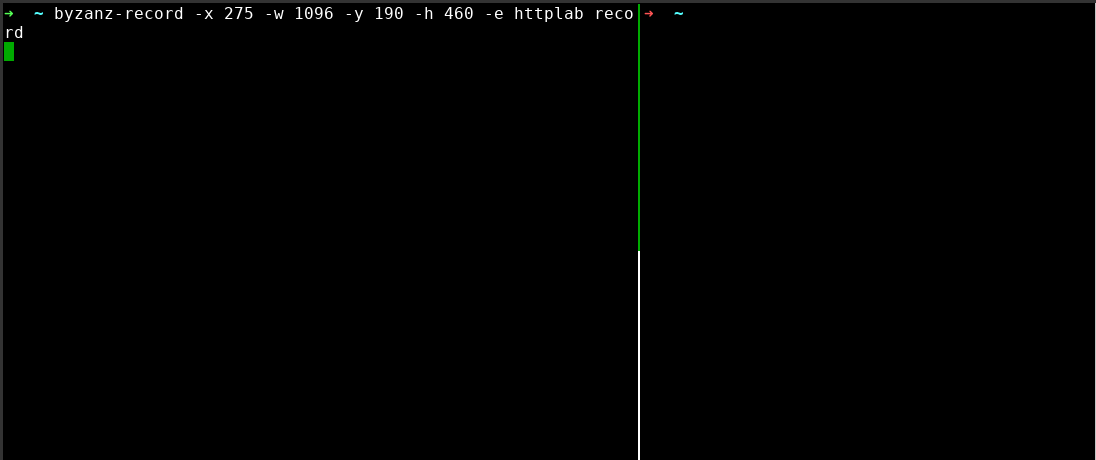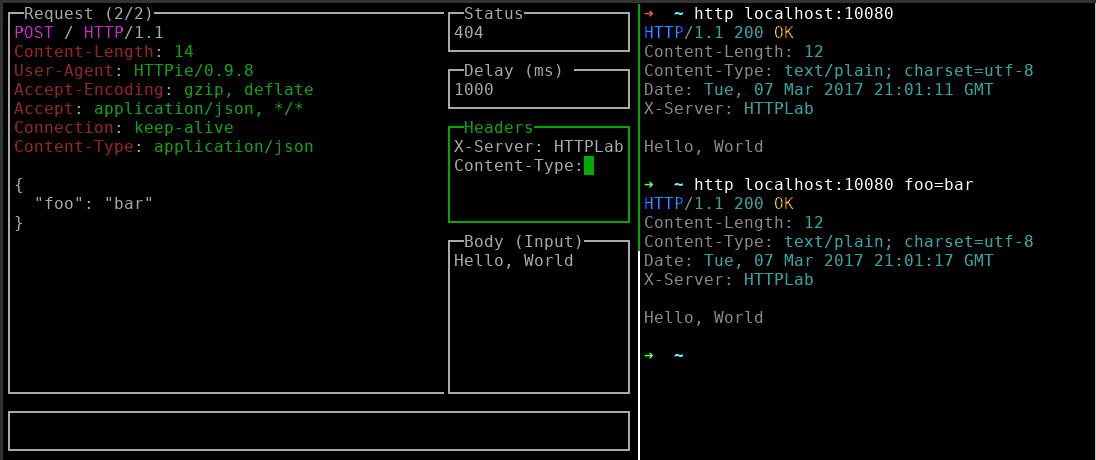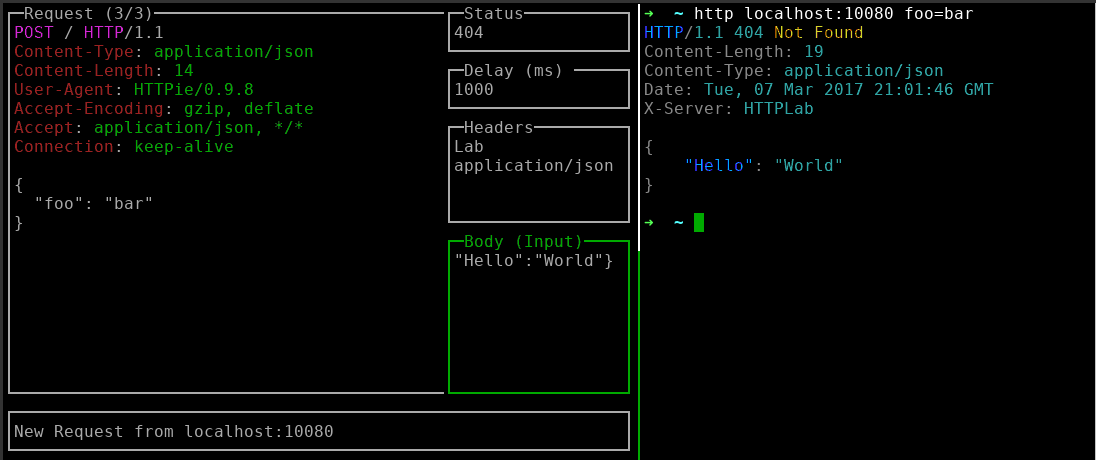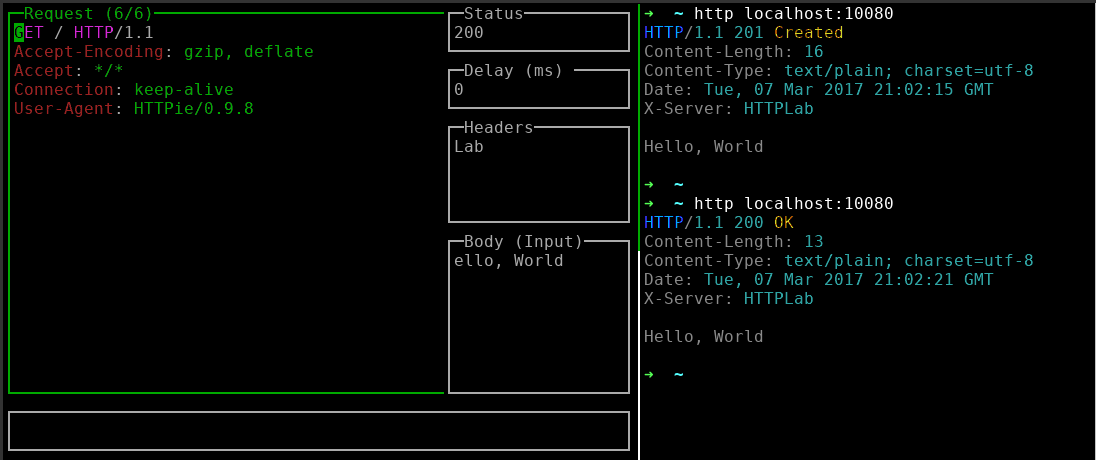 qustavo/httplab
HTTPリクエストの検査とレスポンスの偽装を行うインタラクティブなウェブサーバーで、リアルタイムなデバッグとAPIテストのためのターミナルUIを備えています。
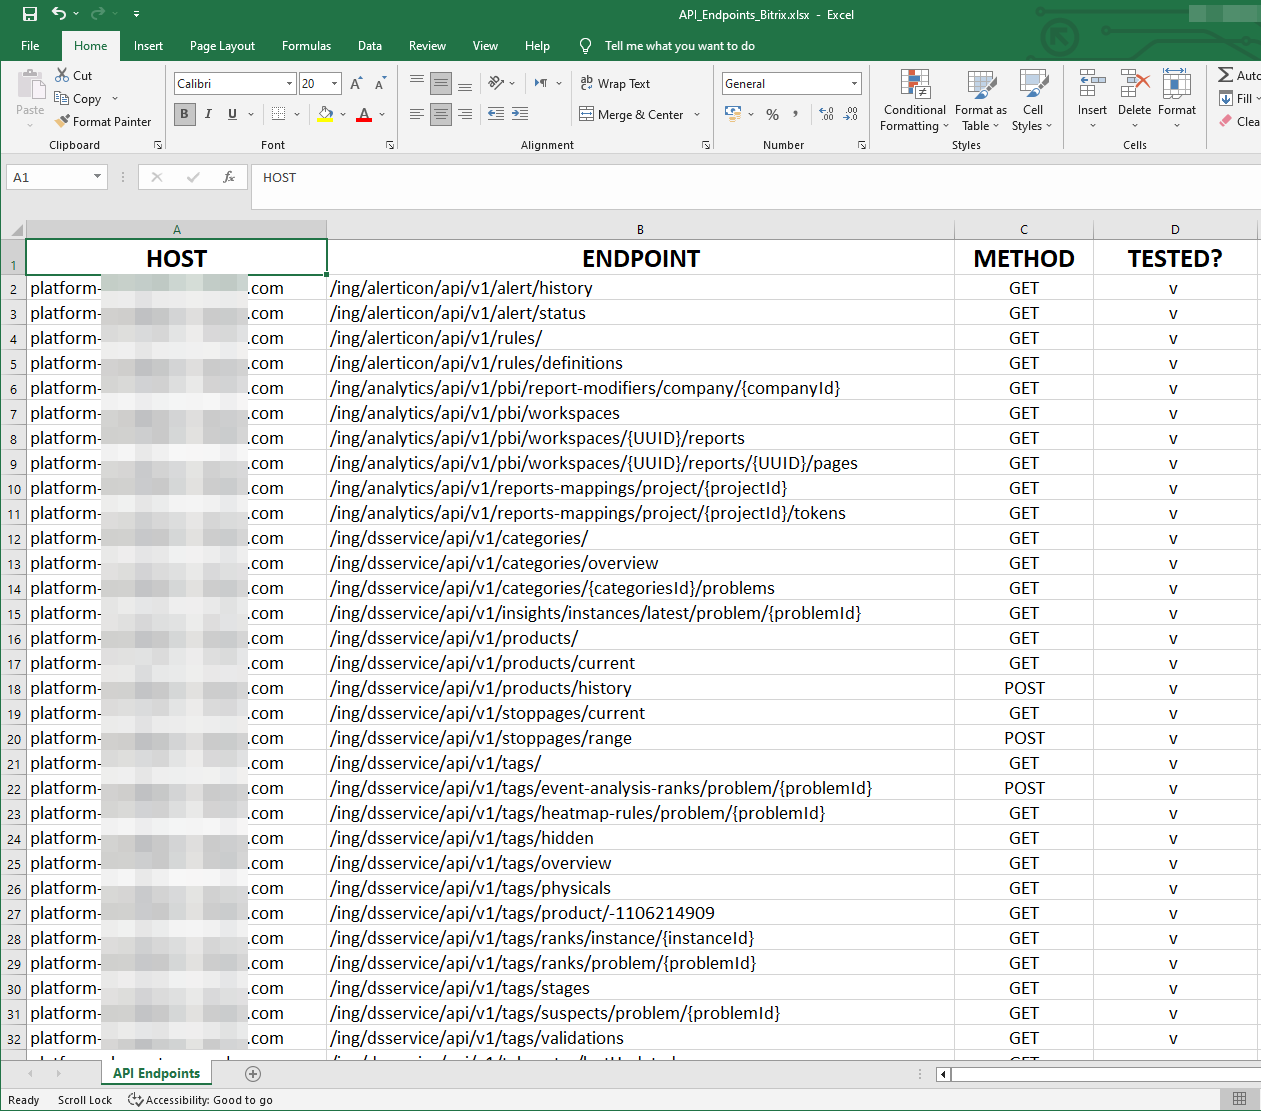 sajibuu/burp_collector
Burp Suiteの出力ファイルから情報を収集し、Excelファイルに抽出するためのマルチプロセッシングツール。
 akto-api-security/akto
オープンソースのAPIセキュリティプラットフォームで、継続的なAPI発見、脆弱性テスト、ランタイム脅威検知を実現します。CI/CDパイプラインと統合し、1000以上の組み込みテストでOWASP Top 10をカバーします。
 ethicalhackingplayground/tproxer
リバースプロキシパスベースのSSRFを見つけるプロセスを自動化するBurp Suite拡張機能
 ngalongc/openapi_security_scanner
OpenAPIベースのAPI向け自動認可セキュリティスキャナ。差分的応答分析により、複数の認証情報セットでGETエンドポイントをテストし、権限昇格や壊れたアクセス制御のバグを検出します。
 dolevf/graphql-cop
軽量なPython製ユーティリティで、GraphQL APIの自動セキュリティ監査を行います。設定ミス、情報漏洩、denial-of-service脆弱性を検出し、cURL再現コマンドを生成します。
 roottusk/vapi
vAPIは脆弱で悪意を持ってプログラムされたインターフェースであり、演習を通じてOWASP API Top 10のシナリオを模倣したセルフホスト可能なAPIです。
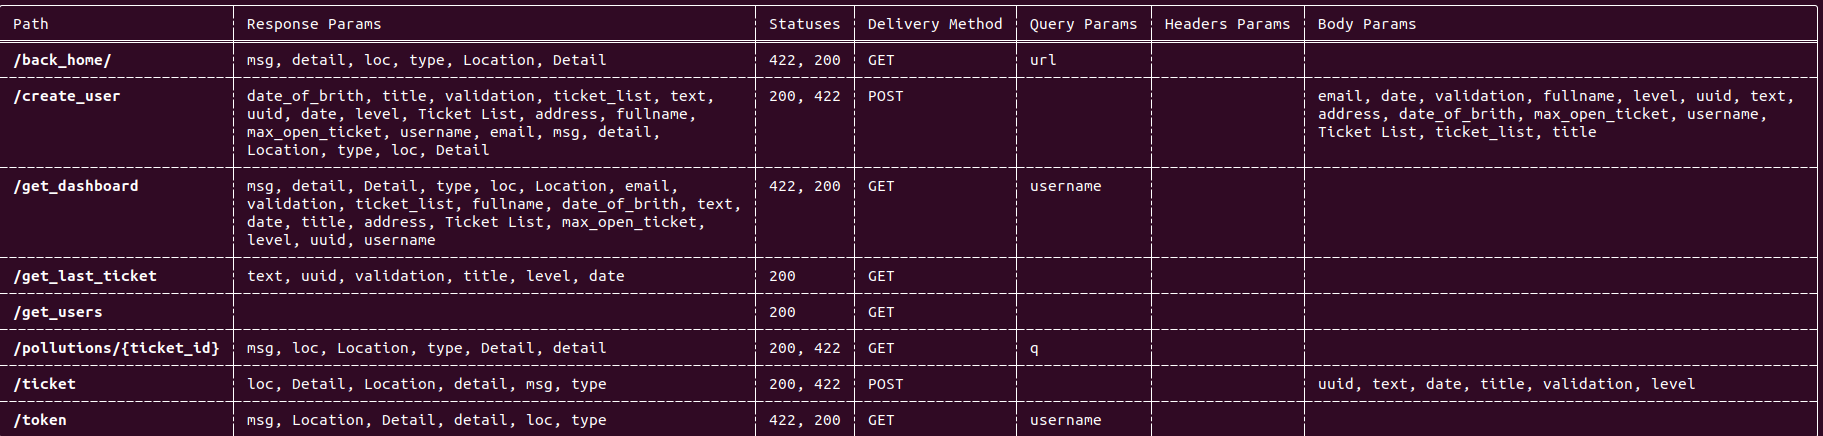 blst-security/cherrybomb
CLI tool that audits OpenAPI specifications, validates them against best practices, and runs automated security tests to detect vulnerabilities and…
 s4dhulabs/vimana-framework
Vimanaは、Python APIやWebアプリケーションを監査するためのモジュラー型セキュリティフレームワークです。プラグインベースのアーキテクチャにより、セキュリティ専門家は自動化および手動の手法でPythonプロジェクトの評価、ファジング、分析を行うことができます。
 dipjyotimetia/hybridtestframework
Web、API、クラウド、イベント、およびセキュリティのエンドツーエンドテスト