
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/sajibuu/burp_collector
APIセキュリティテスト情報収集ウェブセキュリティペネトレーションテストユーティリティとフレームワークシークレット検出サブドメイン列挙
GitHubsajibuu/burp_collector

Burp_Collector

Burp Suiteの出力ファイルから情報を収集し、Excelファイルに抽出するためのマルチプロセッシングツール。

リポジトリを見る
101932年前未レビュー
共有

Burp Collector

GPL-3.0 License 287245591-b1f3cdd6-3d00-4bbb-94c1-38a9204add71

Burp Collectorは、ペンテスターやバグハンターがWeb/モバイルアプリケーションテストを支援するために特別に設計されたマルチプロセッシングツールです。その強力な機能により、Burp Suiteファイルからの情報収集と抽出プロセスを効率化し、APIエンドポイントを効果的に管理できるようにします。

Burp CollectorはAPIエンドポイントを効率的に整理し、Excelシートにシームレスにエクスポートすることで、プロジェクトの構造化された簡単にアクセス可能な概要を提供します。エンドポイント管理を簡素化することで、貴重な時間を節約し、重要なテストタスクに集中できるようにします。
開発者: Sagiv

2023-07-08_20h28_14

特徴

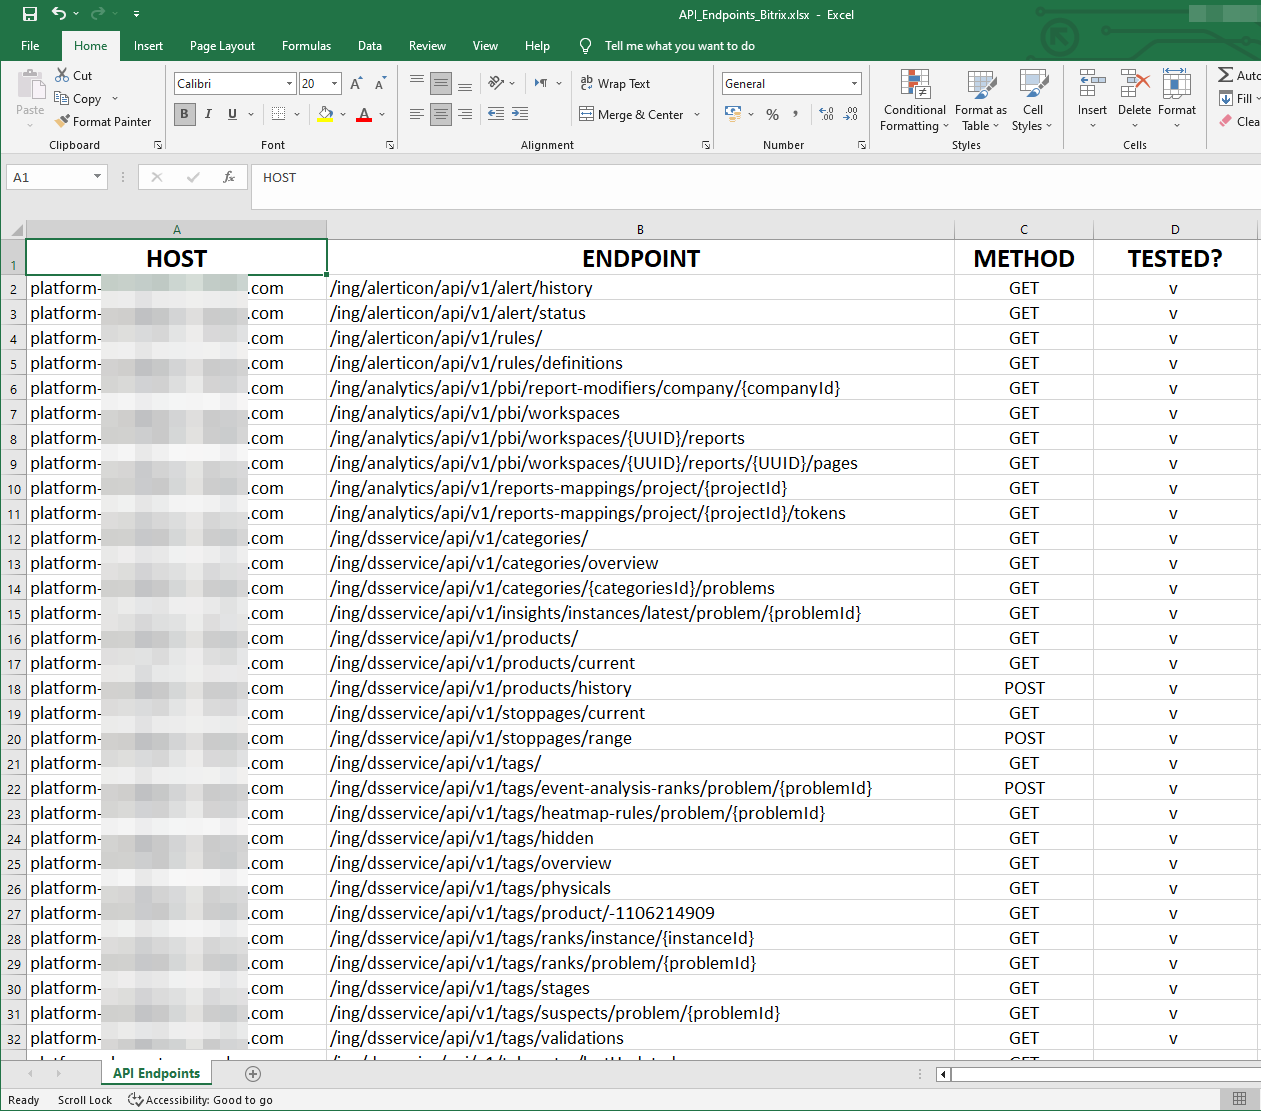
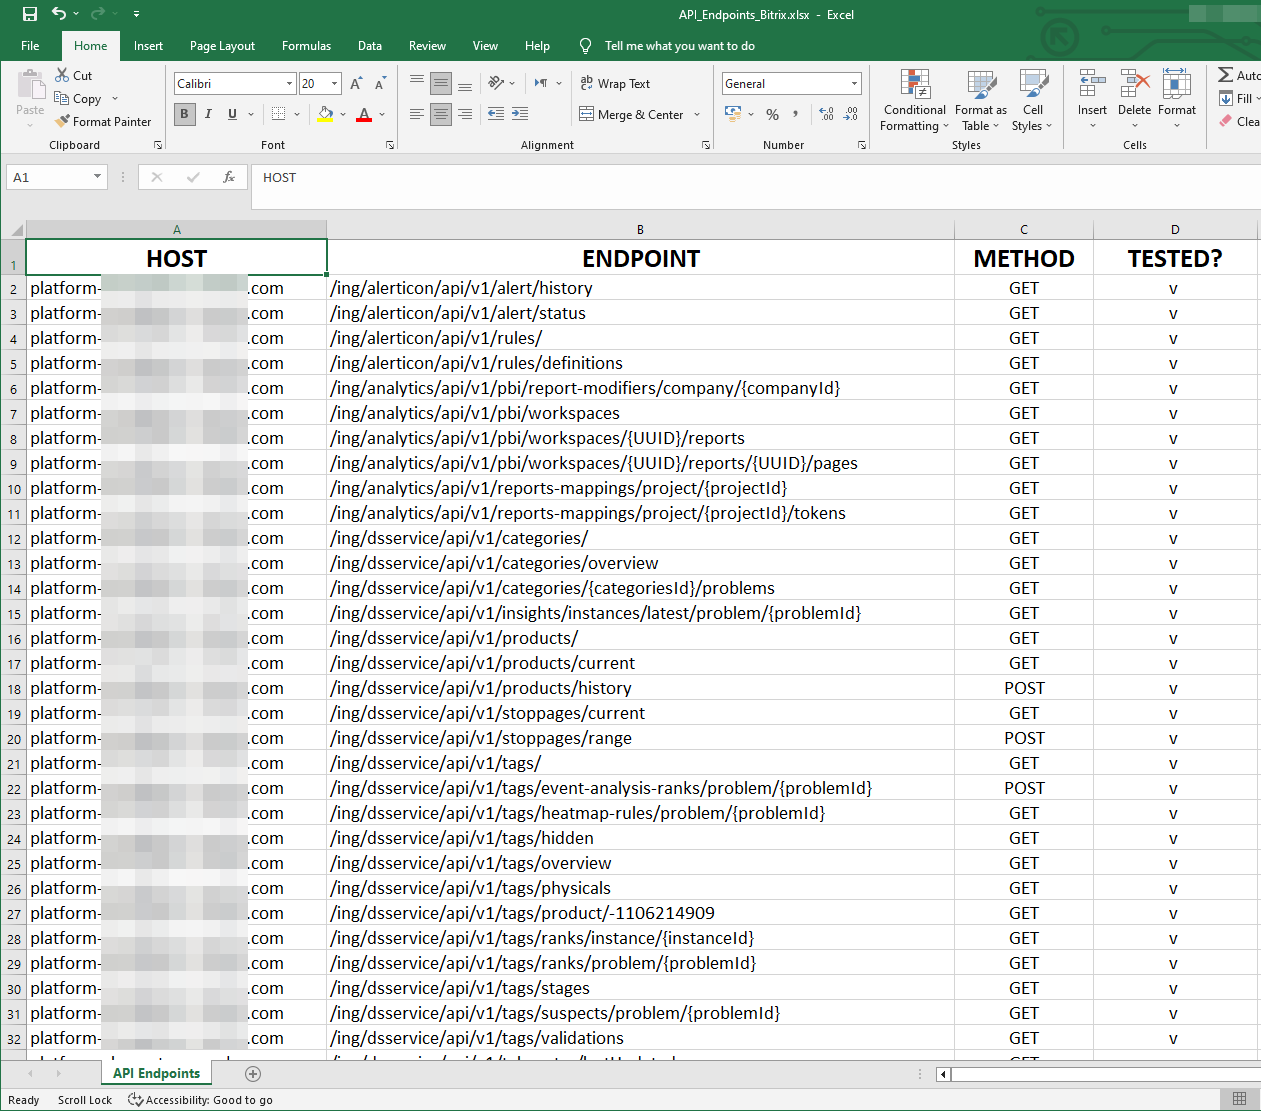
  1. テスト中に操作したすべてのAPIエンドポイント(SOAP、REST、GraphQL)を収集し、Excelファイルに抽出します - 強く推奨。
  2. すべてのAPIエンドポイントをボディとパラメータ付きで収集し、Postmanコレクションに抽出します - 強く推奨。
  3. ターゲットに合わせたワードリストを作成します(リクエスト/レスポンス/クッキー/ヘッダーなどに基づく) - 推奨!
  4. PostmanコレクションをExcelファイルに変換します - 推奨!
  5. 収集したマップファイルを元のJavaScriptソースコードに変換します - 推奨!
  6. マップファイルを元のJavaScriptソースコードに変換し、依存関係がnpmjs.comに存在するか確認します - 推奨!
  7. パラメータ付きのURIを収集し、FUZZキーワードを付けてファイルにダンプします - 推奨!
  8. テスト中にファイルで見つかった可能性のあるAPIを収集し、Excelファイルに抽出します - 多くのジャンクを生成する可能性がありますが、正しく使用すれば役立つかもしれません。
  9. テスト中に遭遇したすべてのURLを収集し、Excelファイルに抽出します - プロジェクトサイズによっては遅くなる可能性があります。
  10. 開示される可能性のあるすべての秘密(AWS/Google/Firebaseなど)を収集し抽出します - ほとんどの場合、出力は偽陽性になります。
  11. テスト中に遭遇したすべてのJSONファイルを収集し、Excelファイルに抽出します - 高速。
  12. テスト中に遭遇したすべてのサブドメインを収集し、Excelファイルに抽出します - 高速。
  13. テスト中に遭遇したすべてのJS/MAP URLを収集し、Excelファイルに抽出します - 高速。

インストール:

  pip install -r requirements.txt
  python -m spacy download en_core_web_sm

注意

OPTION - 1: Burp Suiteで:ターゲットスコープ内のドメインを右クリック - 「選択したアイテムを保存」を選択し、次に「Base64エンコード」を選択します(ターゲットツリースコープから一部のリクエストが欠落する場合があります - Burp Suiteの問題です...)。

OPTION - 2: Burp Suiteで:プロキシ - HTTP履歴に移動 - CTRL + Aを押す - 右クリック - 「選択したアイテムを保存」を選択 - 「Base64エンコード」のチェックをそのままにします。

使い方:

Options: -h, --help

  このヘルプメッセージを表示して終了

-f, --file

  Burpファイル(ターゲットスコープ内のドメインを右クリックし、「選択したアイテムを保存」を選択し、「Base64エンコード」を選択)

-dr, --directory

  すべてのBurp Suite出力ファイルを含むディレクトリ(ターゲットスコープ内のドメインを右クリックし、「選択したアイテムを保存」を選択し、「Base64エンコード」を選択)
  

-a, --all

  すべてのメソッドを使用(BitrixタスクのAPIエンドポイント生成、API、URL、Postman、シークレットの収集)
  

-b, --bitrix

  テスト中に操作したすべてのAPIエンドポイント(SOAP、REST、GraphQL)を収集し、Excelファイルに抽出します - 強く推奨。
  

-p, --postman

  すべてのAPIエンドポイントをボディとパラメータ付きで収集し、Postmanコレクションに抽出します - 強く推奨。

-w, --wordlist

  ターゲットに合わせたワードリストを作成します(リクエスト/レスポンス/クッキー/ヘッダーなどに基づく) - 推奨!

-m, --map

  収集したマップファイルを元のJavaScriptソースコードに変換します。
  

-D, --dependency

  マップファイルを元のJavaScriptソースコードに変換し、依存関係がnpmjs.comに存在するか確認します。
  

-P, --paramspider

  パラメータ付きURLを収集し、FUZZキーワードを付けてファイルにダンプします。
  

-J, --js

  テスト中に遭遇したすべてのJS/MAP URLを収集し、Excelファイルに抽出します - 高速。
  

-d, --domain

  テスト中に遭遇したすべてのサブドメインを収集し、Excelファイルに抽出します - 高速。
  

-i, --api

  テスト中にファイルで見つかった可能性のあるAPIを収集し、Excelファイルに抽出します - 多くのジャンクを生成する可能性がありますが、正しく使用すれば役立つかもしれません。
  

-j, --json

  テスト中に遭遇したすべてのJSONファイルを収集し、Excelファイルに抽出します - 高速。   
  

-s, --secrets

  開示される可能性のあるすべての秘密(AWS/Google/Firebaseなど)を収集し抽出します - ほとんどの場合、出力は偽陽性になります。
  

-pe, --postoexcel

  PostmanコレクションをExcelファイルに変換します - 推奨! 
  

-u, --urls

  テスト中に遭遇したすべてのURLを収集し、Excelファイルに抽出します - プロジェクトサイズによっては遅くなる可能性があります。
  

-t, --threads

  並列実行するプロセス数(デフォルトはCPUコア数)。
  

-v, --verbose

  設定すると、出力がカラーで画面に表示されます 
  

--version

  ツールの現在のバージョンを表示します。     
  

--update

  新しいアップデートを確認します。新しいアップデートがあれば、自動的にダウンロードされ更新されます。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    360
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    289

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






