
lm-fingerprint
 wattocyber/lm-fingerprint
トークナイザーと動作シグナルからOpenAI互換LLMをフィンガープリントする。
reconnaissanceinformation-gatheringpenetration-testing+3
wattocyber/lm-fingerprintトークナイザーと動作シグナルからOpenAI互換LLMをフィンガープリントする。
 zaydmulani09/sentrymcp
MCP(Model Context Protocol)サーバー向けの静的+ランタイムセキュリティスキャナー
 huzjie/aegisagent
AIエージェント向けランタイムセキュリティゲートウェイ: ツール呼び出しを暗号学的に証明し、ポリシーを適用し、実行をサンドボックス化し、改ざん防止の監査証跡を記録します。
 boxed-dev/vibe-coding-security
AI生成アプリ(Lovable、v0、Bolt、Cursor)向けのリリース前セキュリティチェックリスト。Supabase RLS、露出したキー、プロンプトインジェクションをカバーする69件のチェック項目。CVE-2025-48757(170件のアプリ)とMoltbookの流出(150万件のAPIト…
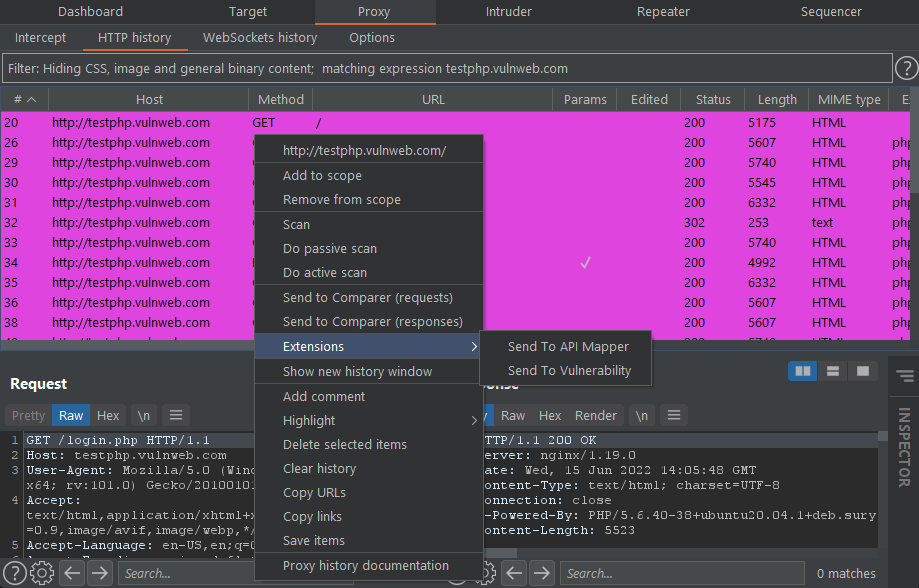 portswigger/pentest-mapper
アプリケーションペネトレーションテストにおいてフローと脆弱性をマッピングするためのBurp Suite拡張機能
 h33tlit/secret-regex-list
秘密のAPIキーや有益な情報をスクレイピングするための正規表現のリスト。
 akabe1/oauthscan
OAUTHv2 および OpenID のセキュリティを検証するのに役立つ Burp Suite 拡張機能
 shieldfy/api-security-checklist
APIを設計、テスト、リリースする際の最も重要なセキュリティ対策のチェックリスト
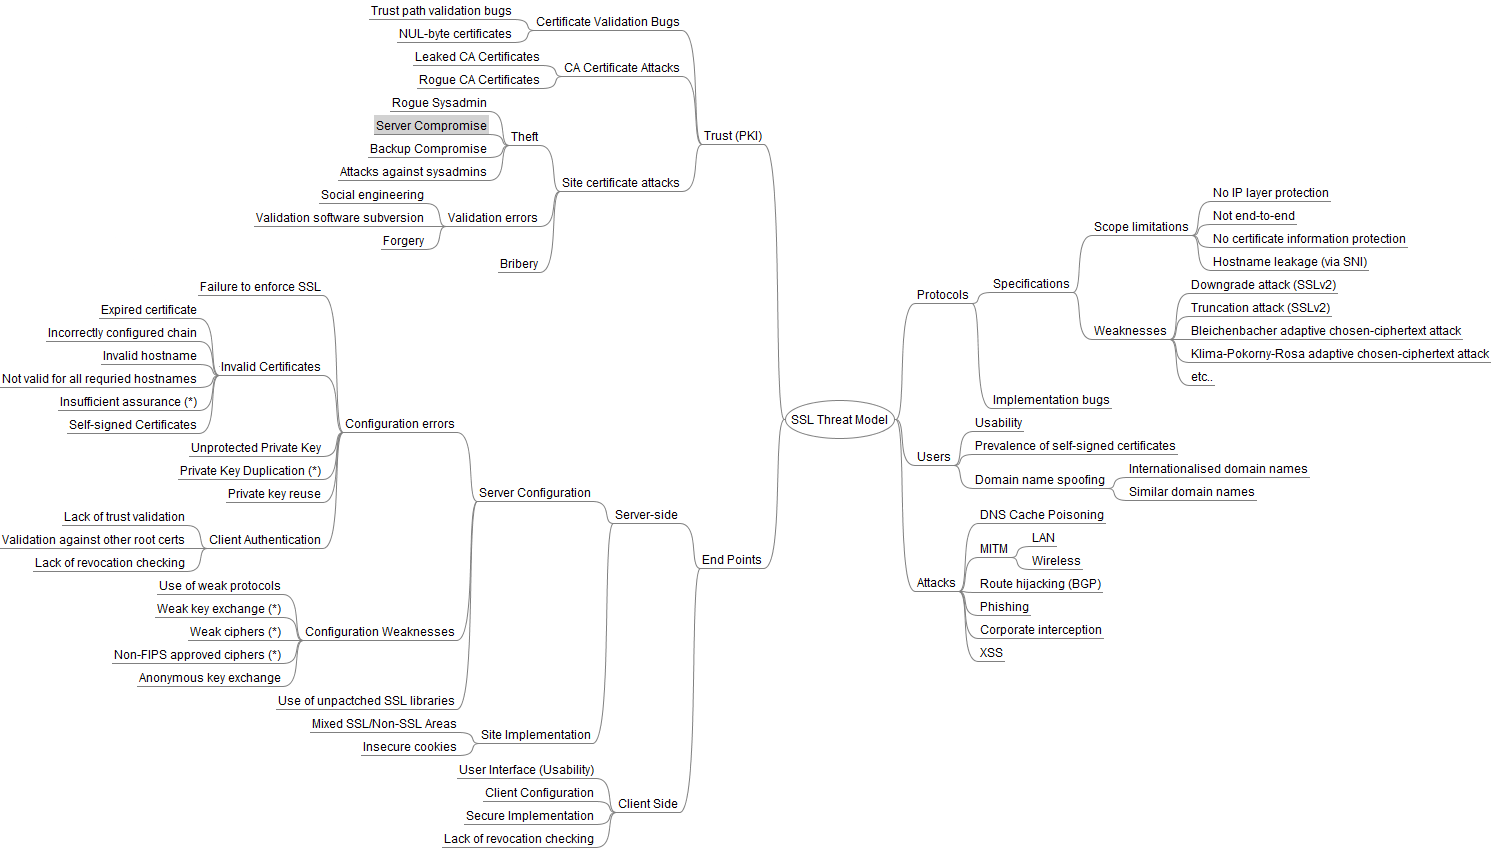 taleliyahu/threat_model_examples
さまざまなテクノロジーにわたる実際の脅威モデルの例のコレクションで、セキュリティリスクの特定と軽減に関する実践的な洞察を提供します。
 dhiyaneshgeek/my-presentation-slides
Collection's of Tech Talk that are presented by me :)
 sunandm/poc-h2-cve-2026-71554
PoC for CVE-2026-71554 - h2 duplicate Host header request smuggling primitive (fixed in 4.4.1)
 emadshanab/nuclei-templates-collection
Nucleiテンプレートコレクション
 manuelberrueta/flowanalyzer
FlowAnalyzerは、OpenID Connect (OIDC)を含むOAuth 2.0フローのテストと分析を支援するツールです。
 harishsg993010/damn-vulnerable-mcp-server
Damn Vulnerable MCP Server
 tno-s3/wuppiefuzz
LibAFL上に開発されたカバレッジガイド型REST APIファザー
 jenish-sojitra/jsanalyzer
JavaScript静的解析用のBurp Suite拡張機能:ノイズフィルタリングを備え、Webセキュリティテスト向けにAPIエンドポイント、URL、シークレット、メールアドレスを抽出します。
 coffinxp/gemini-api-key-hunter
ウェブサイトとJSファイルをスキャンして露出したGemini APIキーを検出し、それらをライブで検証、アクセス可能なサービスを列挙し、APIを直接利用するためのブラウザクライアントを提供します。
 agentrust-io/cmcp
cMCP: Confidential MCP Gateway. Hardware-attested policy enforcement for MCP tool calls.