Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Xenon — Ein in C geschriebener Mythic-Agent für Windows | Kitploit
Tools/GitHubGitHub/mythicagents/xenon
DefensivwerkzeugePenetrationstest-FrameworksPrivilege EscalationPasswortangriffePersistenzmechanismenLaterale BewegungDatenexfiltrationPost-ExploitationCommand and ControlRed TeamingPayload-Entwicklung
19221182vor 16 TagenVon Kitploit geprüft
Remote-Access-Trojaner
GitHubmythicagents/xenon

Xenon

Ein in C geschriebener Mythic-Agent für Windows

Repository anzeigen
Teilen

Xenon


Xenon ist ein Cobalt-Strike-ähnlicher Windows-Agent für Mythic, erstellt von @c0rnbread.


⚠️ Xenon befindet sich in einem frühen Veröffentlichungsstadium. Es ist nicht opsec-sicher und könnte Speicherprobleme enthalten, die Abstürze verursachen. Testen Sie es gründlich, wenn Sie es in einer Live-Umgebung einsetzen möchten.

OPSEC-Haftungsausschluss

Xenon erhebt keine Ansprüche in Bezug auf Evasion. Die Standardkonfiguration ist nicht OPSEC-sicher. Das Ziel von Xenon ist es, dem Operator die Anpassung von Funktionen zu ermöglichen, um seine Ziele zu erreichen.

Schnellstart

Die Installation von Xenon auf einem bereits vorhandenen Mythic-Server ist sehr einfach. Wenn Sie noch keinen Mythic-Server eingerichtet haben, gehen Sie dazu auf die Mythic-Projektseite.

Weitere Anpassungen und Evasion finden Sie im Wiki.

Verwenden Sie im Mythic-Installationsverzeichnis den folgenden Befehl, um Xenon als root-Benutzer zu installieren:

./mythic-cli install github https://github.com/MythicAgents/Xenon.git

Verwenden Sie im Mythic-Installationsverzeichnis den folgenden Befehl, um Xenon als Nicht-root-Benutzer zu installieren:

sudo -E ./mythic-cli install github https://github.com/MythicAgents/Xenon.git

Funktionen

  • Modulare Befehlsaufnahme
  • Malleable C2 Profiles
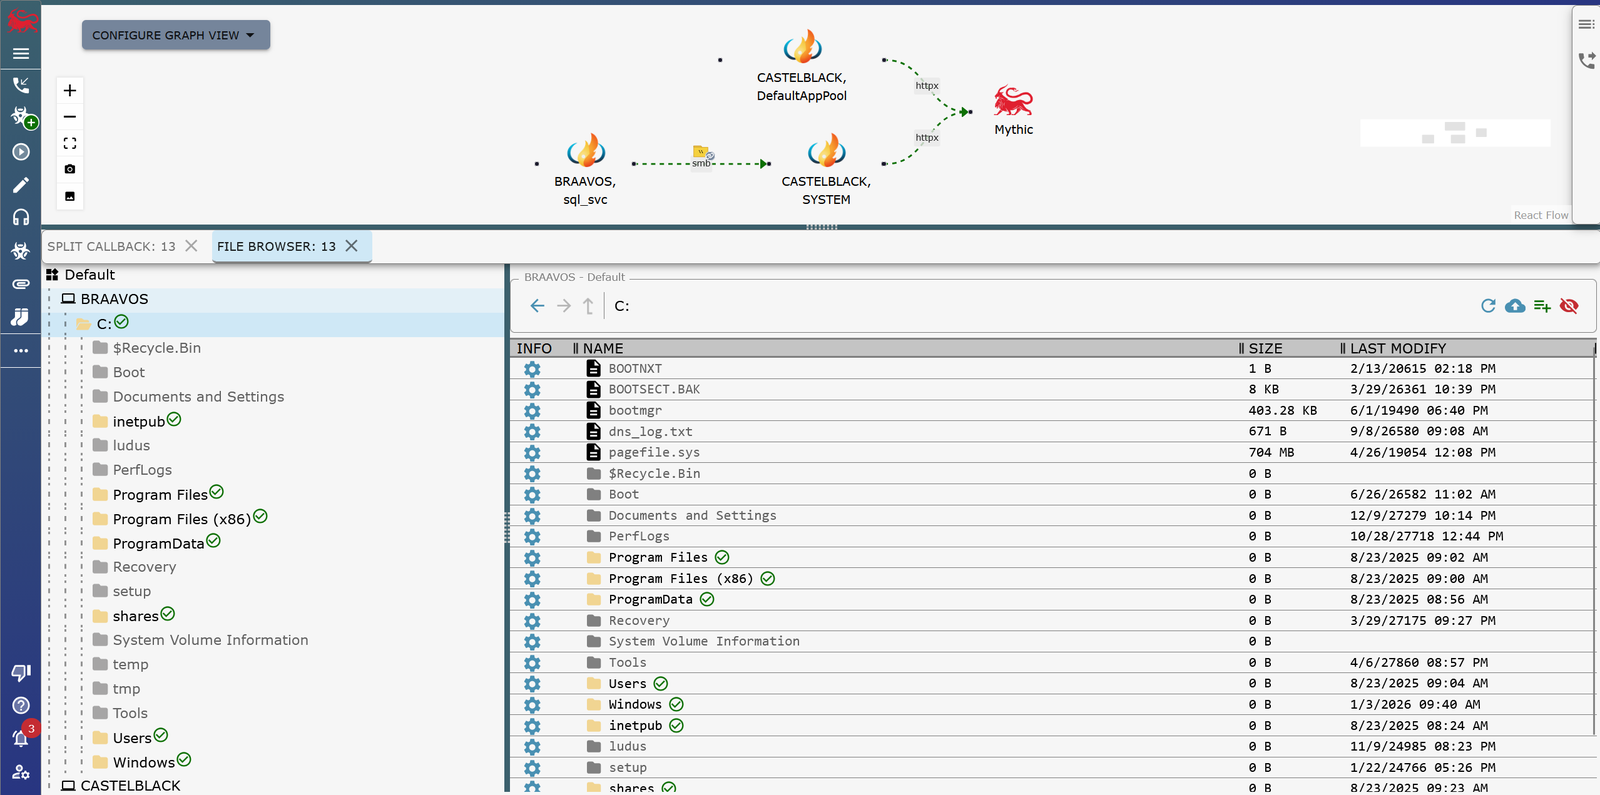
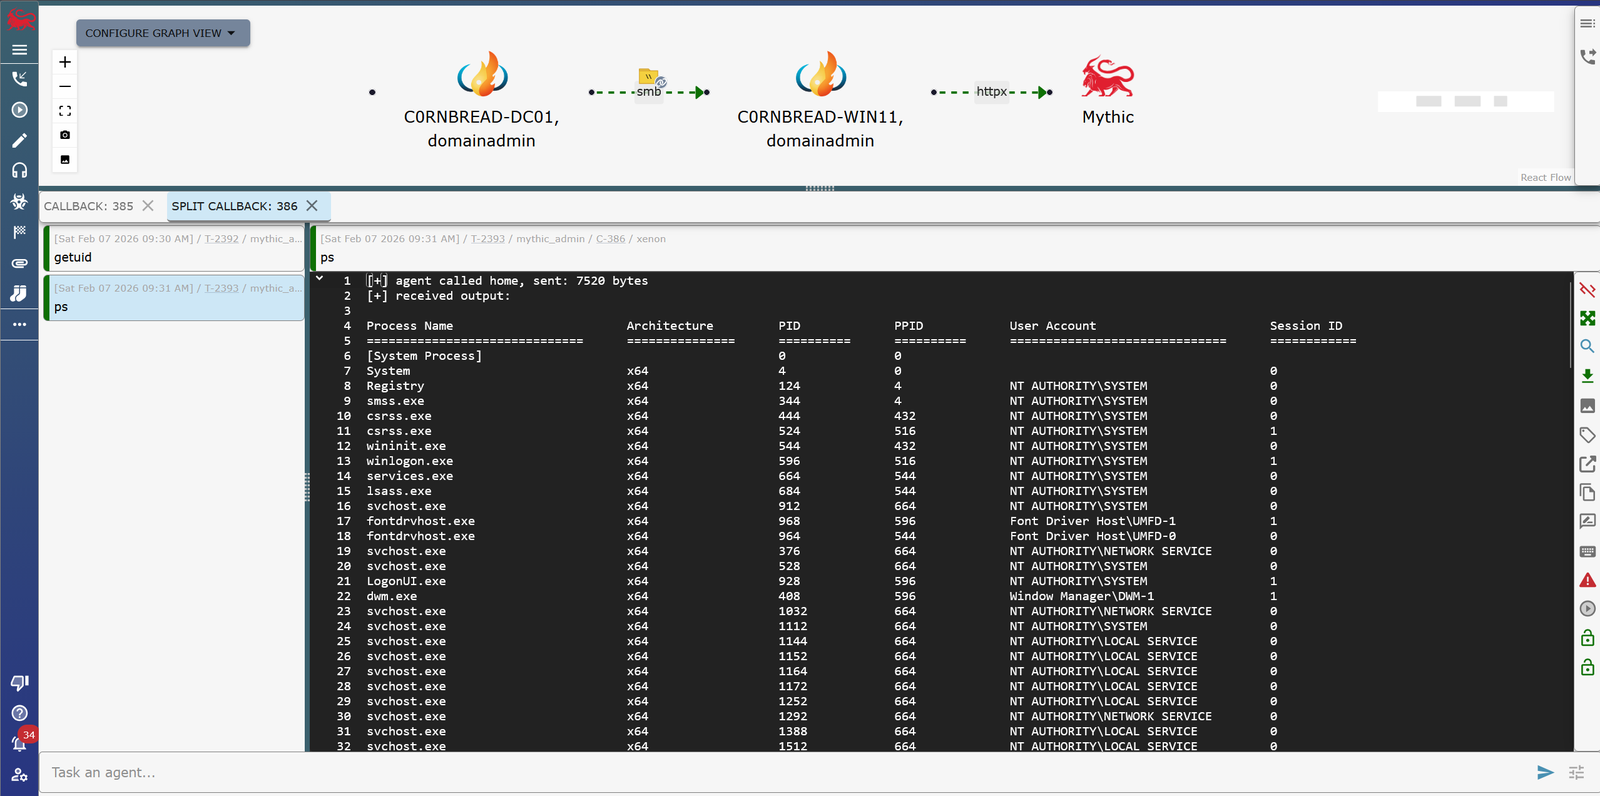
  • Unterstützte Kommunikationskanäle: httpx, smb, tcp
  • Verwendet forge für BOF-Module und SharpCollections
  • Async-BOF-Unterstützung (async BeaconAPIs)
  • Benutzerdefinierte Reflective-Dll-Loader (basierend auf Crystal Palace)
  • Kompatibel mit CS Process Inject Kits

Unterstützte Befehle

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    261
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →