
Kousei
 nu11secur1ty/kousei
Python/Go-Framework, das SQL-Injection-PoC-Anfragen generiert, sqlmap-Angriffe automatisiert und modulare Exploit-Skripte mit Parametererkennung und…
password-crackingpayload-generationvulnerability-analysis+6
3
nu11secur1ty/kouseiPython/Go-Framework, das SQL-Injection-PoC-Anfragen generiert, sqlmap-Angriffe automatisiert und modulare Exploit-Skripte mit Parametererkennung und…
 stillbigjosh/kube-reaper
Scannt Kubernetes-Cluster aus jeder Identität, markiert gefährliche Berechtigungen und verkettet sie zu mehrstufigen Eskalationspfaden bis zur…
 splinters-io/blinder
Inhaltsblinder Reverse-Proxy für exponierungsgeschützte Sicherheitsscans
 liuz233/harde
Forschungscode für HARDE, ein Agent-Harness, das Komponenten für die Laufzeit-Risikoerkennung und Ausführungskontrolle über…
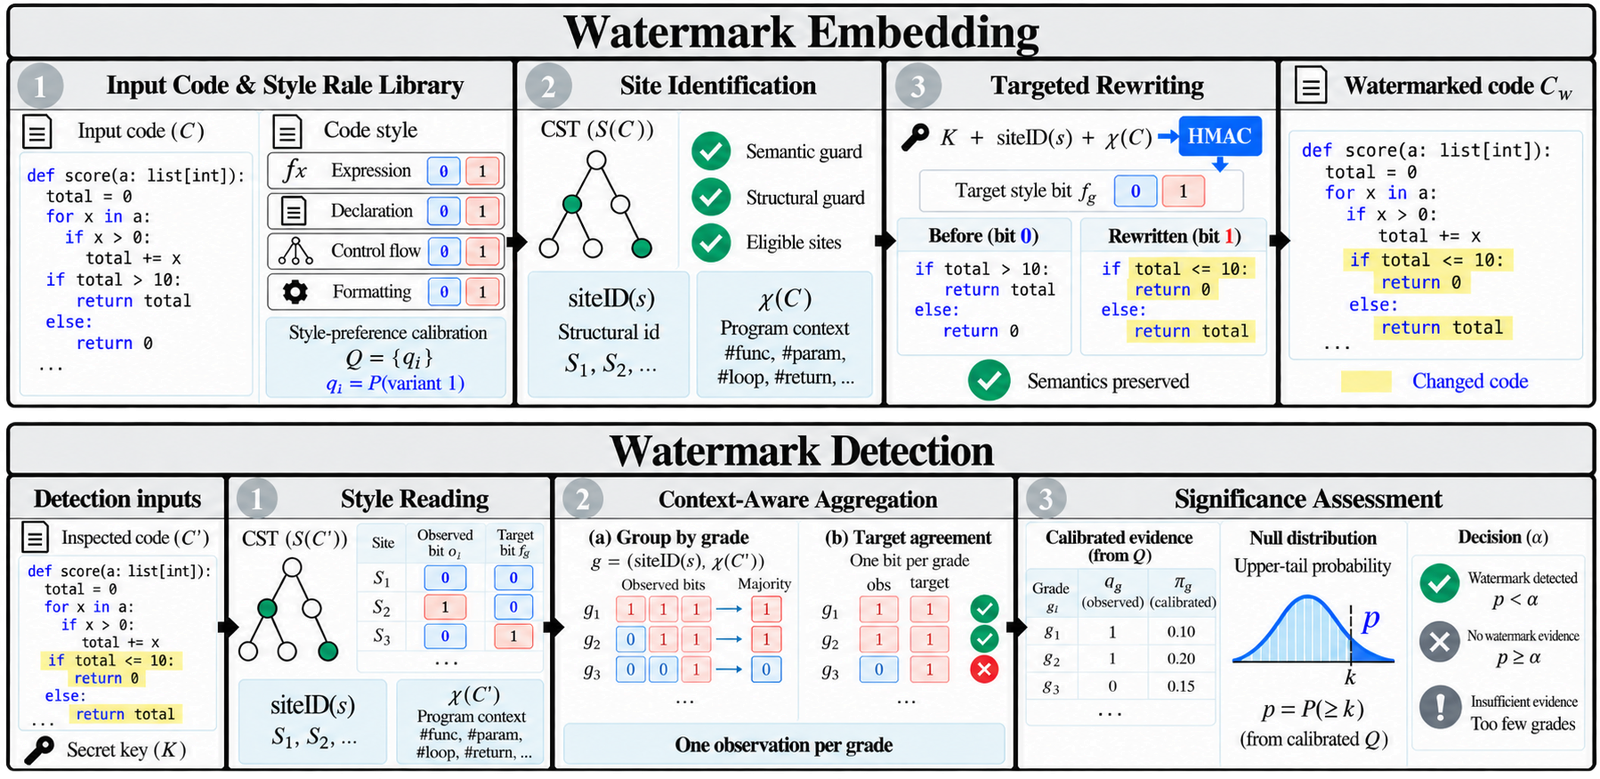 suhanmen/sew
Bettet keybasierte, stilbasierte Wasserzeichen in LLM-generiertem Python-, Java- und C++-Code ein und erkennt sie mittels CST-Rewriting, wobei die…
 kevinchunye/prompt_injection
Benchmark-Harness zur Messung, an welcher Stelle Prompt-Injection-Abwehrmechanismen in LLM-Agent-Pipelines mit Tool-Nutzung auslösen, wobei…
 linuztx/alter-zero
RAM efficient terminal agent harness for coding, cybersecurity, and automation.
 foxboron/attezt
Ein quelloffener TPM device-attest-01 CA-Server
 vighnesh91/securiscan
Standard-Bibliothek-Python-Sicherheits-Triage-Engine, die Web-Apps, APIs, LLMs und mobile Pakete über passive Header-Inspektion, aktive…
 joshuaprovoste/deserializer
AST-basierter statischer Code-Analysator mit agentischer, LLM-gestützter Beziehungszuordnung zur Entdeckung von Python-RCE-Pfaden und tiefen…
 dagowda/notrdp
Havoc-C2-Plugin, das einen versteckten Windows-Desktop erstellt, ihn an einen Browser-Viewer streamt und Maus-/Tastatureingaben für verdeckte…
 akatorich/kernelflirt
Windows-Kernel-Debugger mit OllyDbg/IDA-artiger Benutzeroberfläche, Software- und Hardware-Breakpoints, PDB-Symbolen, Decompiler und 17 Plugins für…
 x3r0day/fud-c2-framework
Ein fileless Reverse Shell- und C2-Framework, das direkte Syscalls, Proxy-Tunneling und ChaCha20-Verschlüsselung zur AV-Umgehung nutzt.
 microlaser/dns_watchdog_windows2
PowerShell-Skript, das Windows-DNS-Verkehr über pktmon überwacht, um Poisoning, Spoofing, Antworten von rogue Resolvern und Gateway-MAC-Änderungen zu…
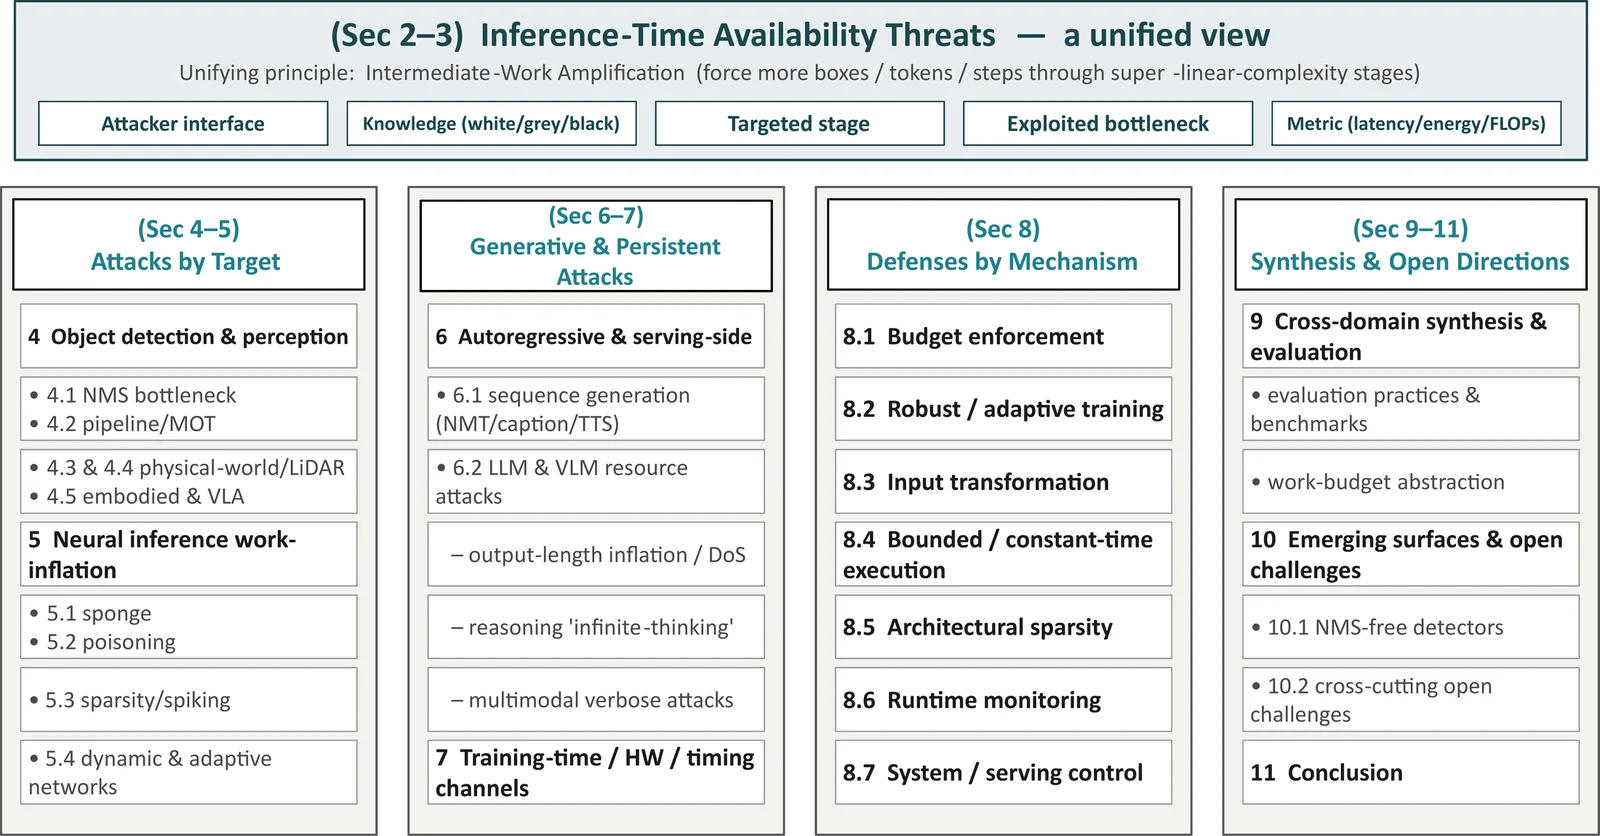 guzonghua/awesome-latency-attacks
Kuratierter Index zu Deep-Learning-Latenz-, Energie-Latenz- und Timing-(Verfügbarkeits-)Angriffen und -Verteidigungen — Begleitmaterial zur…
 facebookresearch/meta_secalign
Open-Weight-LLMs und Trainings-/Evaluierungscode zur Verteidigung gegen Prompt-Injection-Angriffe, mit Benchmarks für agentisches Tool-Calling und…
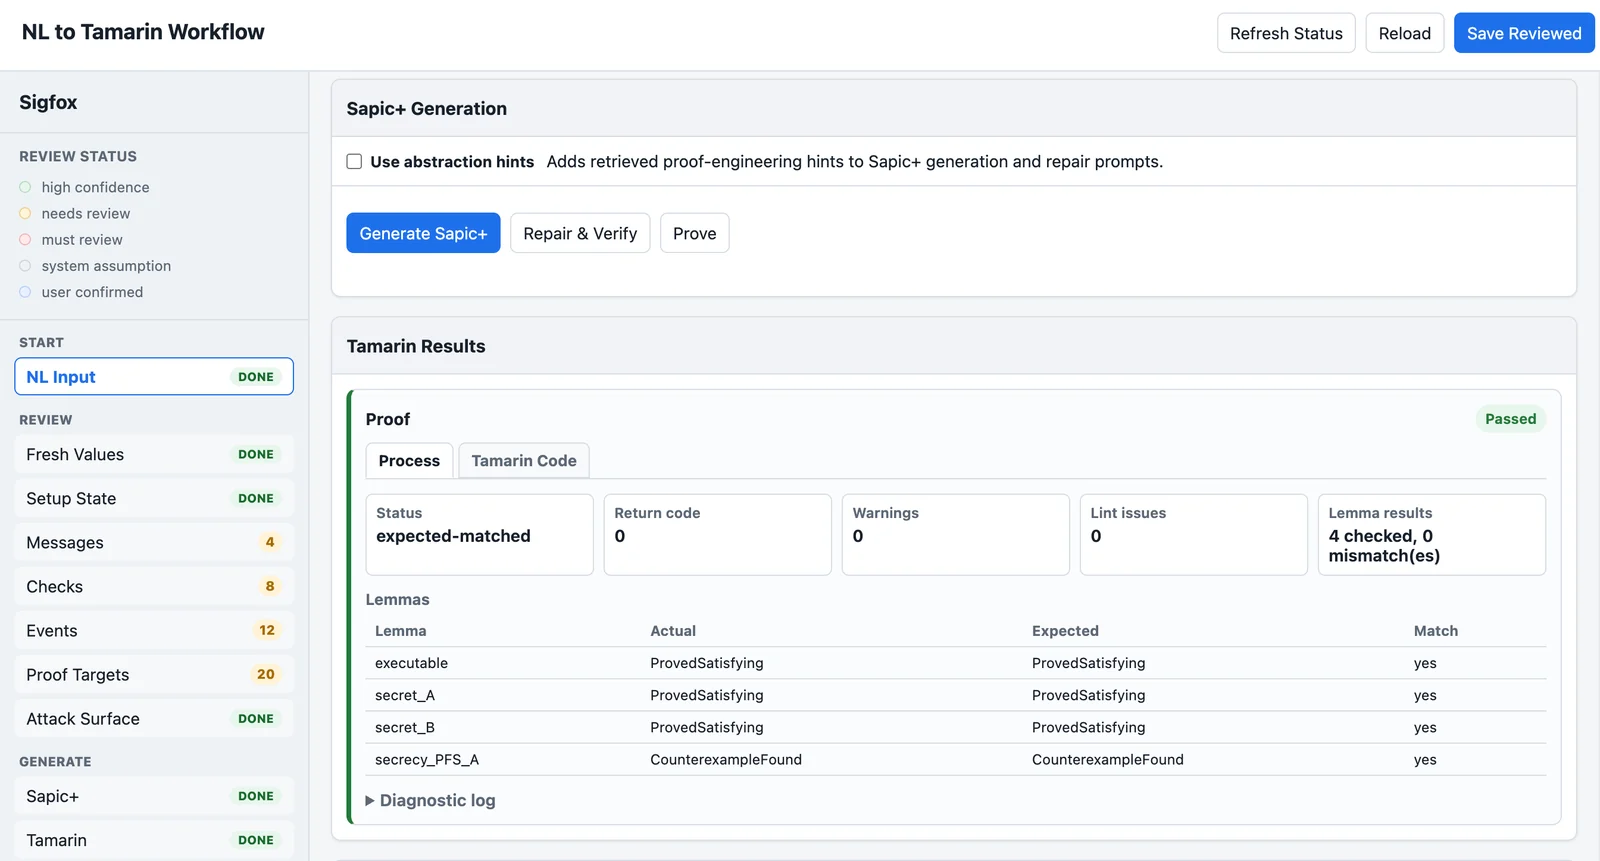 laplace1002/tamarinagent
Human-in-the-loop-UI, die natürlichsprachliche oder C/C++-Protokollbeschreibungen in eine überprüfbare Protocol IR umwandelt und anschließend…
 jeeberrr/honeypot-stuff
Dinge wie Malware-Analyseberichte über Dinge, die ich von meinem Honeypot abgefangen habe