UnifiedThreatHunting

Dokumentiert eine strukturierte, wiederholbare Threat-Hunting-Methodik, die Trigger, SMART-Hypothesen, Machbarkeitsprüfungen, Scoping, Hunt-Pläne und…

Dokumentiert eine strukturierte, wiederholbare Threat-Hunting-Methodik, die Trigger, SMART-Hypothesen, Machbarkeitsprüfungen, Scoping, Hunt-Pläne und…

Modulares Windows-C2-Framework mit einem Rust-Teamserver, Zig-Implantat, indirekten Syscalls, AMSI-Bypass, reflektiver/PoolParty-Injektion,…

Read-only-Prüfwerkzeug für Citrix NetScaler CTX697096 (CVE-2026-88771–88778): überprüft Build, CVE-Voraussetzungen und Upgrade-Risiken und durchsucht…

Das One-Shot-API-Angreifer-Tool – findet die API-URL aus dem angegebenen Root und simuliert die automatisierten Angriffe

Extrahiert LSA-Secrets und DPAPI-Schlüssel aus Windows-Registry-Hives über vorhandene oder neu erstellte VSS-Schattenkopien, mit einem…

ein passives OSINT-Toolkit in Python und C++ für Benutzernamen, E-Mails, Domains, IPs, Telefonnummern und Hashes. Keine Schlüssel, keine Logins.

Offenes .eml-Testset zur Bewertung, wie E-Mail-Sicherheitskontrollen und KI-Postfachassistenten indirekte Prompt-Injection über Offenlegungs-,…

Ein Listener-Profil für das Mythic-C2-Framework, das die Datei-APIs von KI-Anbietern nutzt

Bash-basiertes Skript für passive Reconnaissance und Attack-Surface-Mapping, das ausschließlich öffentliche APIs und Standard-Linux-Tools (curl, dig,…

Erwirbt die EBS-Datenträger eines AWS-AMI, das Sie starten können, und streamt Snapshots über EBS-Direct-APIs in einen privaten S3-Bucket mit…

Reverse-engineering toolkit: disassembler, SSA decompiler, C++ class recovery and live-process analysis for PE and ELF. Scriptable CLI, every answer…

Stealth-Schicht für Selenium Chrome, die Browser-Fingerprint und Automatisierungssignale verändert, um Bot-Erkennung zu umgehen und…

Schnelles Android-APK-Decompiler-Frontend, das kompilierte DEX-Artefakte direkt abfragt und Klassen sowie Querverweise in Millisekunden ohne…

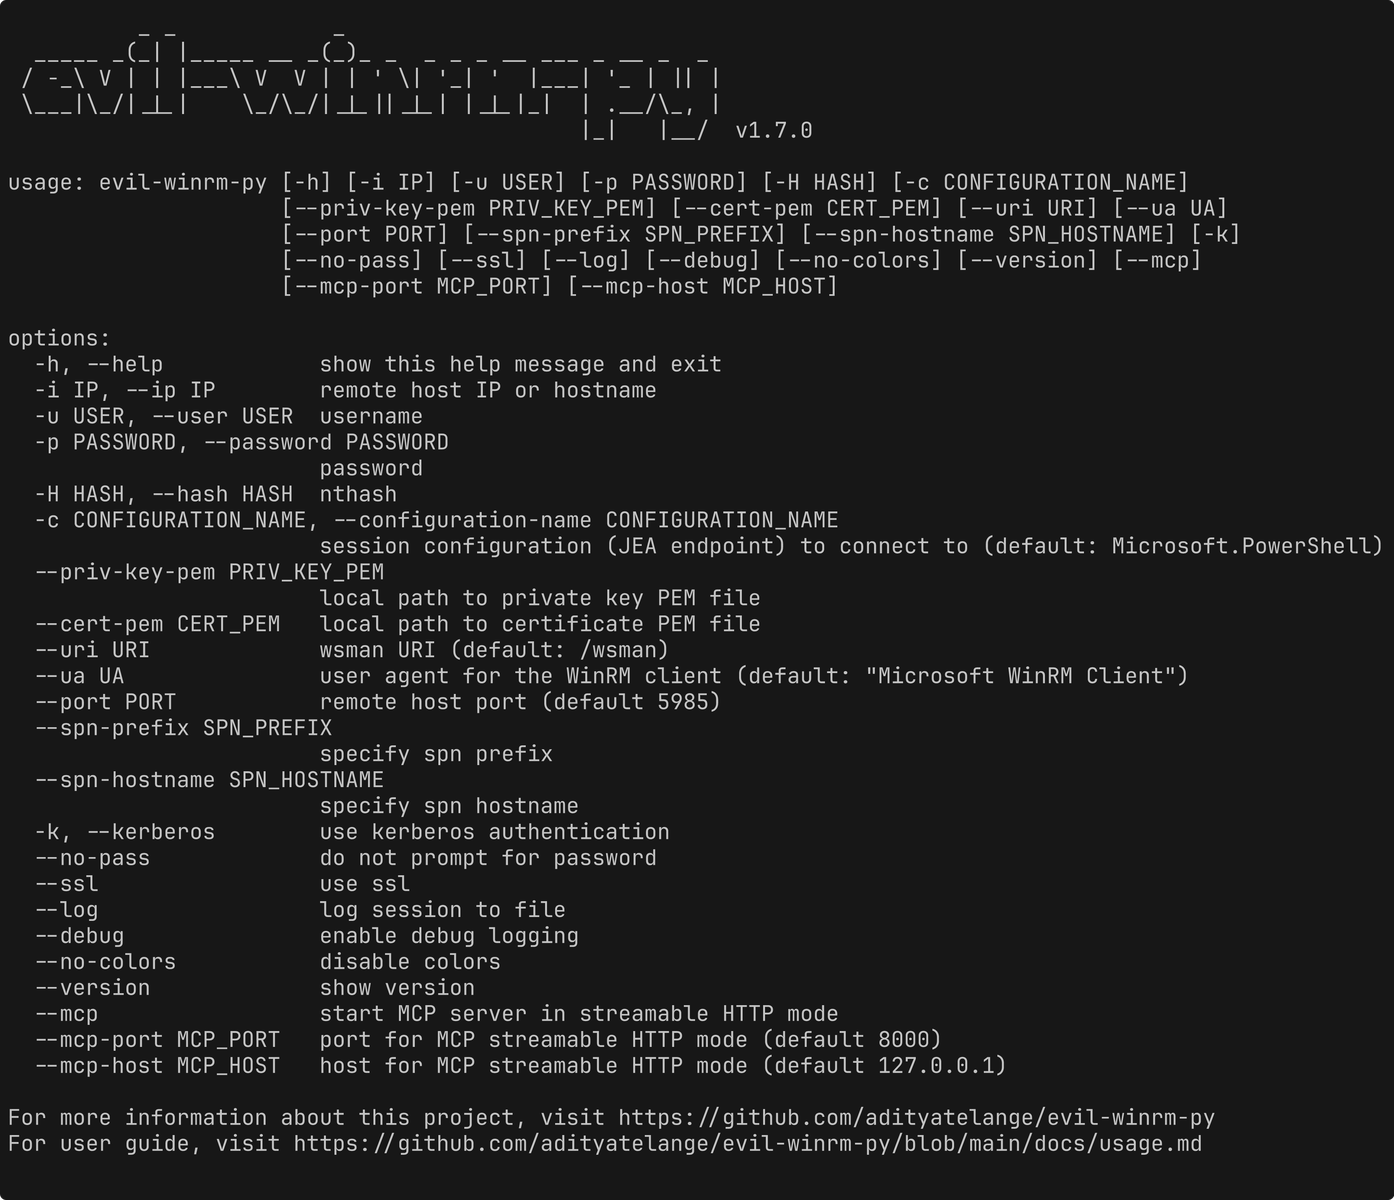
Führen Sie Befehle interaktiv auf entfernten Windows-Rechnern über das WinRM-Protokoll aus (einfach schneller)

End-to-End-Agent-basiertes Smart-Contract-Fuzzing und Bedrohungssuche

Sicherheits-Audit-Toolkit für Cisco-Netzwerkgeräte, mit Schwerpunkt auf Konfigurationsprüfung, Schwachstellenerkennung und Penetrationstests der…

Entwicklerorientierte Wissensdatenbank zu Sicherheitslücken in Anwendungen mit Beispielen für unsicheren vs. sicheren Code, Präventionshinweisen und…

Object Pascal (Delphi)-Bibliothek zum Parsen, Mapping, Laden und Dumpen von Windows-PE-Dateien, mit Relocations, Imports, TLS und Lesen von…