

slides
 0x3c3e/slides
CodeQL + DTrace = Speicheroffenlegungsschwachstellen in XNU
static-code-analysisvulnerability-analysisdynamic-code-analysis+2
0x3c3e/slidesCodeQL + DTrace = Speicheroffenlegungsschwachstellen in XNU
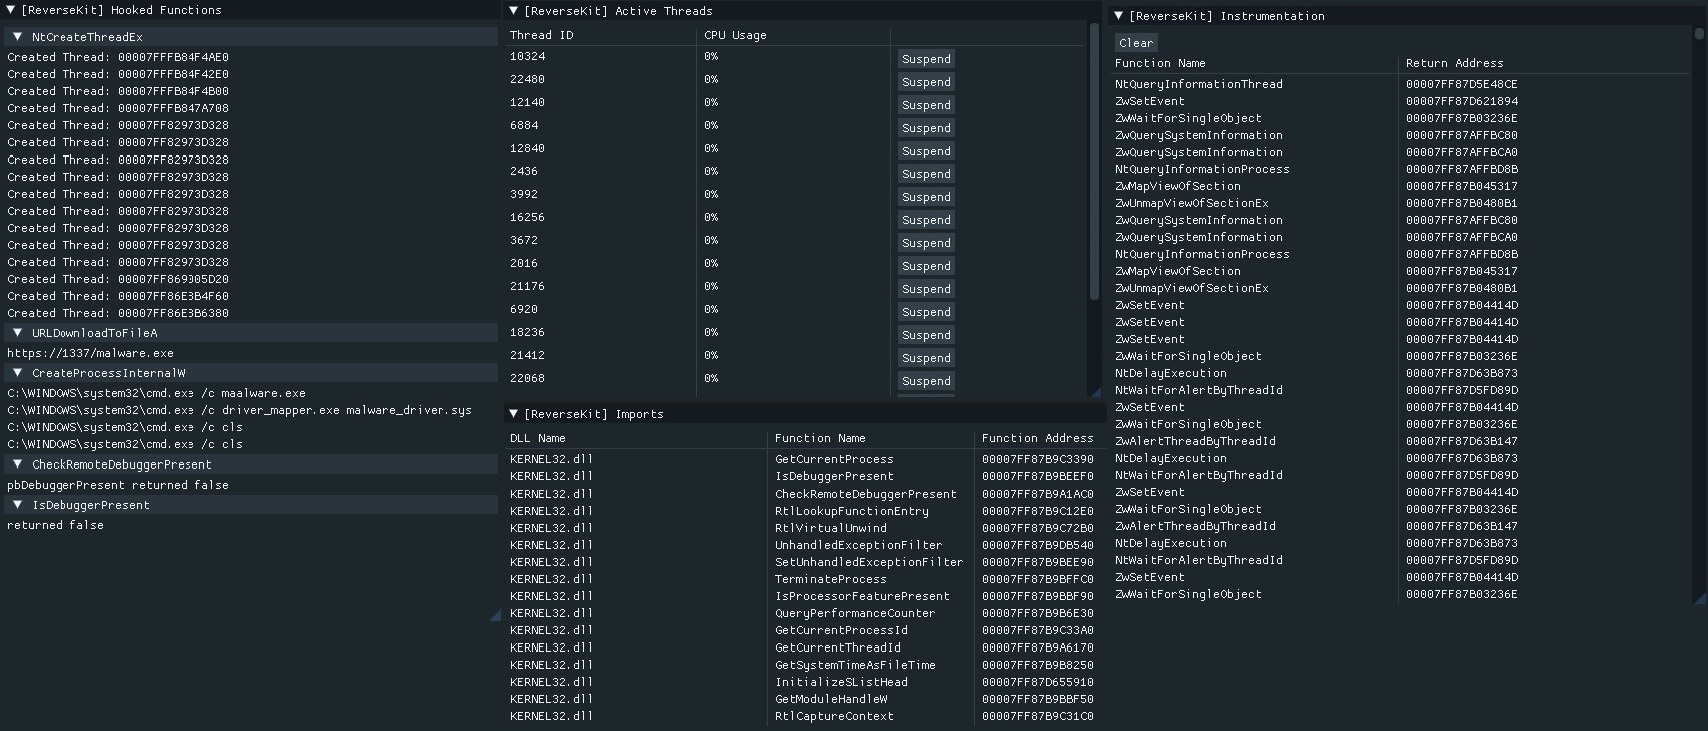 zer0condition/reversekit
x64 Dynamic Reverse Engineering Toolkit
 google/buzzer
eBPF-Fuzzer-Toolchain zum Generieren zufälliger eBPF-Programme und zur Validierung des Verhaltens von Kernel-Verifier/Laufzeitumgebung. Unterstützt…
 hasherezade/pesieve-go
Golang-Bindungen für PE-sieve
 awslabs/snapchange
Leichtgewichtiges Fuzzing eines Speicher-Snapshots mithilfe von KVM
 lauriewired/artful
Die ARTful-Bibliothek zur dynamischen Modifikation der Android-Laufzeitumgebung
 dere-ad2001/frida-labs
Das Repository enthält eine Reihe von Herausforderungen zum Erlernen von Frida für die Android-Exploitation.
 google/oss-fuzz-gen
LLM-gestütztes Fuzzing über OSS-Fuzz.
 narfindustries/http-garden
Differential-Test-Framework für HTTP-Implementierungen
 pizlonator/fil-c
Fil-C: vollständig kompatible Speichersicherheit für C und C++
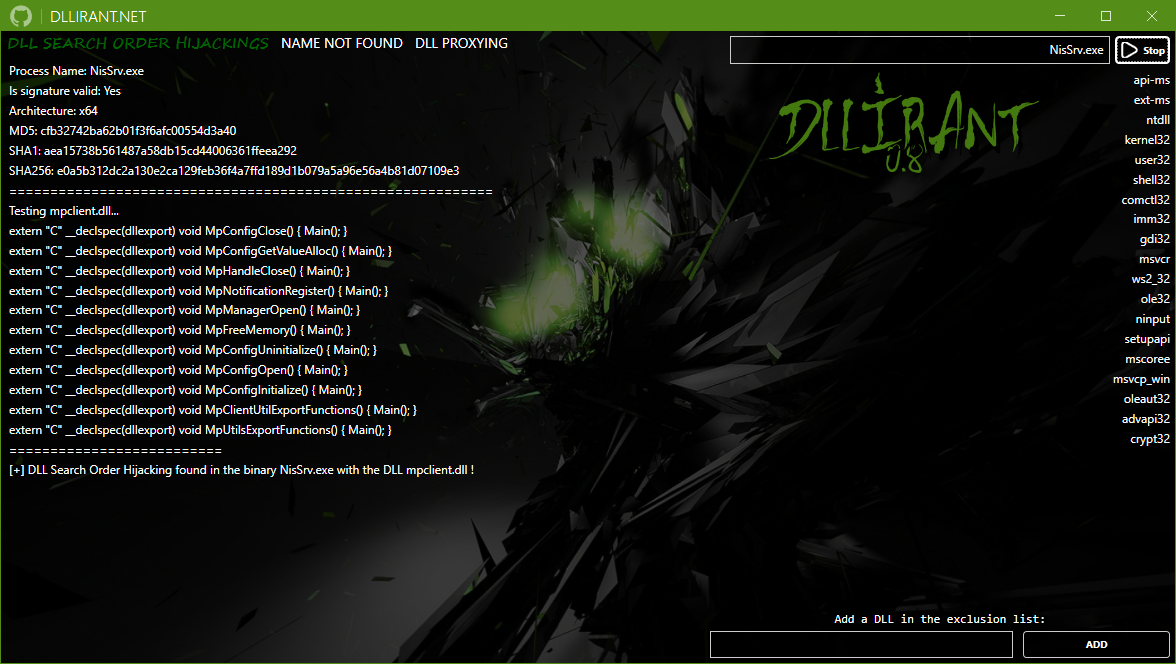 redteamsocietegenerale/dllirant
DLLirant ist ein Tool zur Automatisierung von DLL-Hijacking-Untersuchungen an einer bestimmten Binärdatei.
 r00tkitsmm/pishi
Pishi ist ein Code-Coverage-Tool wie kcov für macOS.
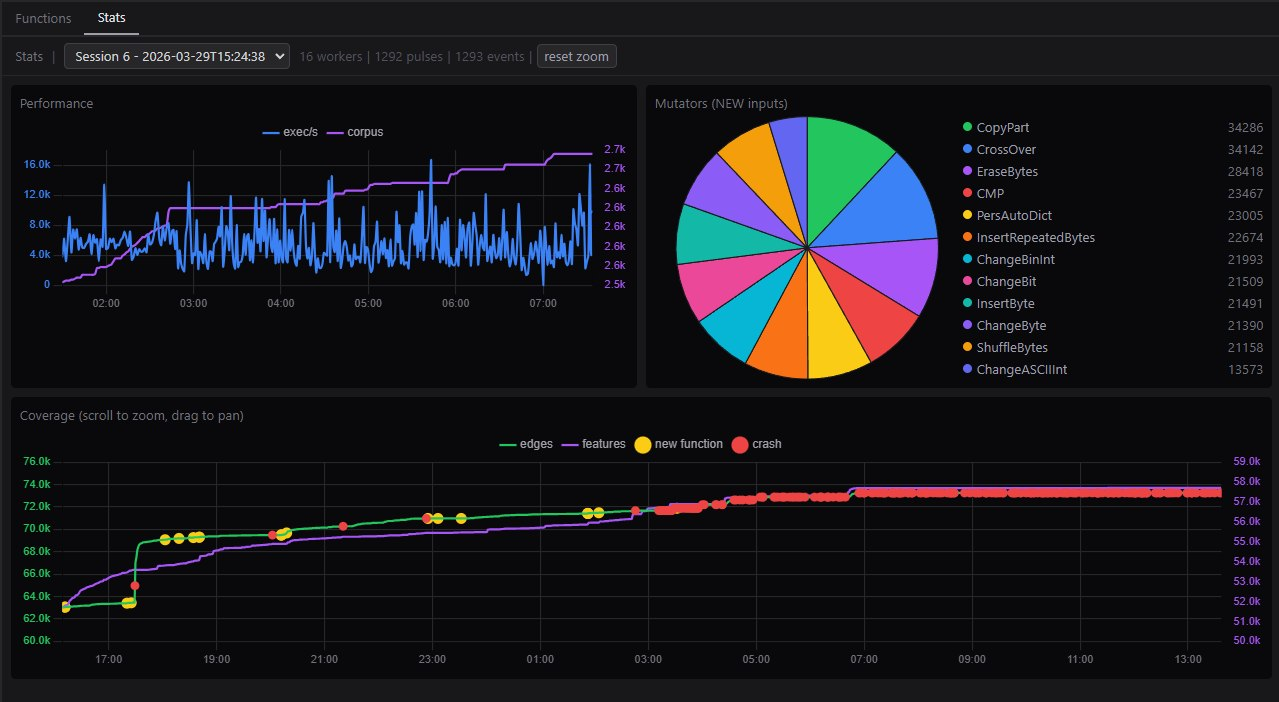 0xbigshaq/apatchy
Fuzzing-Framework für Module im Apache-HTTPD-Server
 cc1a2b/jshunter
jshunter ist ein Befehlszeilen-Tool zur Analyse von JavaScript-Dateien und zum Extrahieren von Endpunkten. Dieses Tool ist auf die Identifizierung…
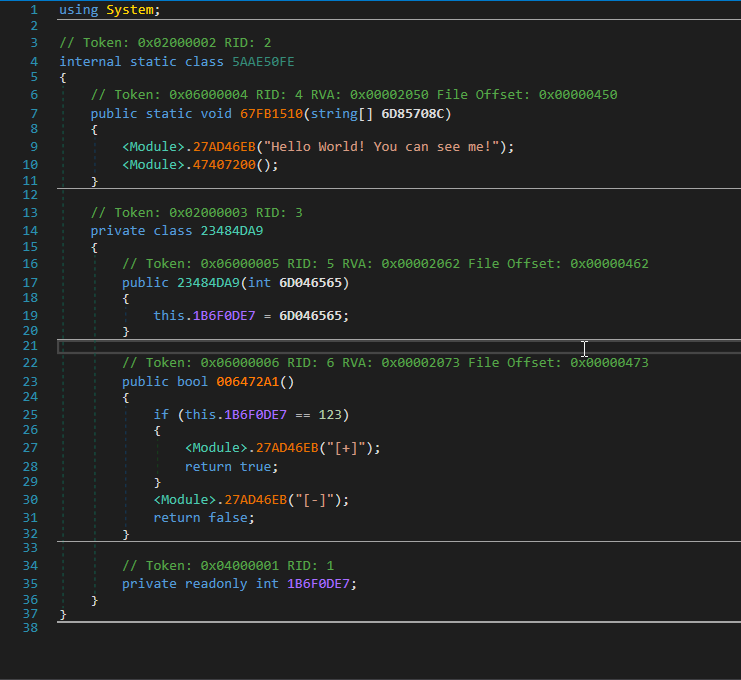 void-stack/vmunprotect.dumper
VMUnprotect.Dumper kann eine VMProtected Assembly dynamisch von Manipulationen befreien.
 skylined/bugid
Erkennen, analysieren und eindeutig identifizieren Sie Abstürze in Windows-Anwendungen.
 0xdea/frida-scripts
A collection of my Frida instrumentation scripts to reverse engineer mobile apps and more.
 nccgroup/android_demystification_toolbox
ADT ist ein Toolset, das entwickelt wurde, um das Verhalten von Anwendungen zu modellieren, Sicherheitslücken zu erforschen und zu testen und das…