
 we5ter/flerken
Eine Lösung zur plattformübergreifenden Erkennung obfuskierter Befehle, vorgestellt auf der CIS2019 China. 动静态Bash/CMD/PowerShell命令混淆检测框架 - CIS 2019大会



Command Line Obfuscation (CLOB) hat sich als ein nicht zu vernachlässigender Faktor bei dateiloser Malware oder bösartigen Akteuren erwiesen, die sich "von der vorhandenen Infrastruktur ernähren". Während Dutzende von Verschleierungswerkzeugen in der Praxis zu finden sind, gibt es im Gegensatz dazu nur wenige geeignete Gegenmaßnahmen. In diesem Vortrag stellen wir Flerken vor, einen Ansatz zur Erkennung von Verschleierung, der sowohl für Windows (PowerShell und CMD) als auch für Linux (Bash)-Befehle funktioniert. Unseres Wissens ist Flerken die erste Lösung, die eine plattformübergreifende Erkennung von Verschleierung unterstützt.
Dieser Vortrag teilt zunächst einige wichtige Beobachtungen zu CLOB, wie z.B. seine Angriffsvektoren und Analysestrategien. Dann geben wir ein detailliertes Design von Flerken. Die Beschreibung ist in zwei Teile gegliedert, nämlich Kindle (für Windows) und Octopus (für Linux). Wir zeigen jeweils, wie die Lesbarkeit für Menschen als effektives statistisches Merkmal gegen PS/CMD-Verschleierung dienen kann und wie dynamische Syntaxanalyse eingesetzt werden kann, um Fehlalarme/Fehleinschätzungen bei Bash-CLOB zu eliminieren. Die Wirksamkeit von Flerken wird anhand repräsentativer schwarzer/weißer Befehlssamples und Leistungsexperimente evaluiert.
Hiermit heben wir die funktionalen Eigenschaften hervor, die Flerken grundsätzlich erfüllt:
• Skalierbarkeit. Flerken unterstützt plattformübergreifende Verschleierungserkennung. Darüber hinaus kann Flerken dazu beitragen, eine Echtzeit-Verschleierungsblasenbildung in Server-EDR-Systemen (mit einer Größenordnung von Millionen) zu erreichen.
• Genauigkeit. Flerken ist in der Lage, die meisten Windows/Linux-Befehlsverschleierungen korrekt zu unterscheiden. Daher kann Flerken von Unternehmen in vielen Sicherheitsuntersuchungen von Server-Endpunkten übernommen werden.
• Verfügbarkeit. Flerken ist jetzt über seine offizielle Webseite zugänglich. Alles, was Sie tun müssen, ist den Befehlssatz einzufügen und zu testen, was Sie analysieren möchten. Es ist kein spezifisches Eingabedateiformat erforderlich. Wir haben Flerken auch auf Github als Open Source veröffentlicht, sodass Sie Ihren eigenen Detektor nach Bedarf erstellen können.
Bitte schauen Sie sich unseren anderen Branch web-demo an.
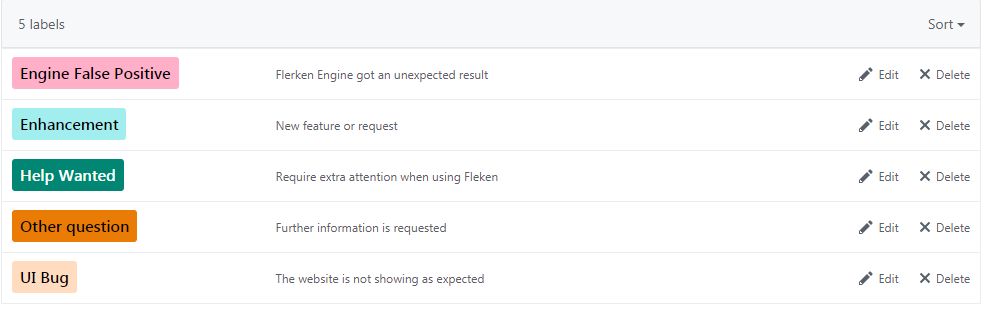
Wenn Sie Fragen oder Feedback zu Flerken haben, erstellen Sie bitte ein Issue und wählen Sie ein passendes Label dafür aus. Wir werden es so schnell wie möglich lösen.
Bitte sehen Sie in unsere CHANGELOG.md
Wir möchten allen Mitwirkenden an diesem Forschungsprojekt und allen Mitgliedern des Tencent Blade Teams danken. Darüber hinaus danken wir den Sicherheitsforschern Daniel Bohannon und Andrew LeFevre für ihr wertvolles Feedback und ihre Diskussion.
Flerken wird unter der Apache 2.0-Lizenz veröffentlicht.






