

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
splinter — Laufzeit-JVM-Analyse-Toolkit zur Inspektion von Klassen, Methoden, Feldern, Constant Pool und Bytecode | Kitploit
Tools/GitHubGitHub/awrped/splinter
Dynamische Analyse (Sandboxing)SpeicherforensikDynamische Code-Analyse (DAST)Reverse EngineeringDebuggerMalware-AnalyseBinäranalyse
GitHubawrped/splinter

splinter

Laufzeit-JVM-Analyse-Toolkit zur Inspektion von Klassen, Methoden, Feldern, Constant Pool und Bytecode

Repository anzeigen
8062vor 3 MonatenVon Kitploit geprüft
Teilen

splinter

splinter ist ein JVM-Analyse-Toolkit, das dem Benutzer ermöglicht, Klassen, Methoden, Felder, konstante Pools und Bytecode zur Laufzeit einzusehen. Dies wurde auf OpenJDK Build 22.0.2+9-70 erstellt und getestet.

was ist splinter?

Normalerweise denkt man bei einem Analyse-Toolkit für die JVM an JNI oder JVMTI, aber nicht an splinter!

splinter ist tatsächlich extern und hat derzeit folgende Fähigkeiten:

  • kann HotSpot VMStructs aus einem laufenden Prozess auslesen
  • kann Bytecode live über Method und ConstMethod decodieren

Das langfristige Ziel ist, dass es ein Laufzeit-JVM-Analyse-Toolkit für folgende Zwecke wird:
  • Inspektion geladener Klassen
  • Methoden- und Feldinspektion
  • constant-pool-Dekodierung
  • Bytecode-Disassemblierung
  • Klassendiagramm- und Metadatenanalyse

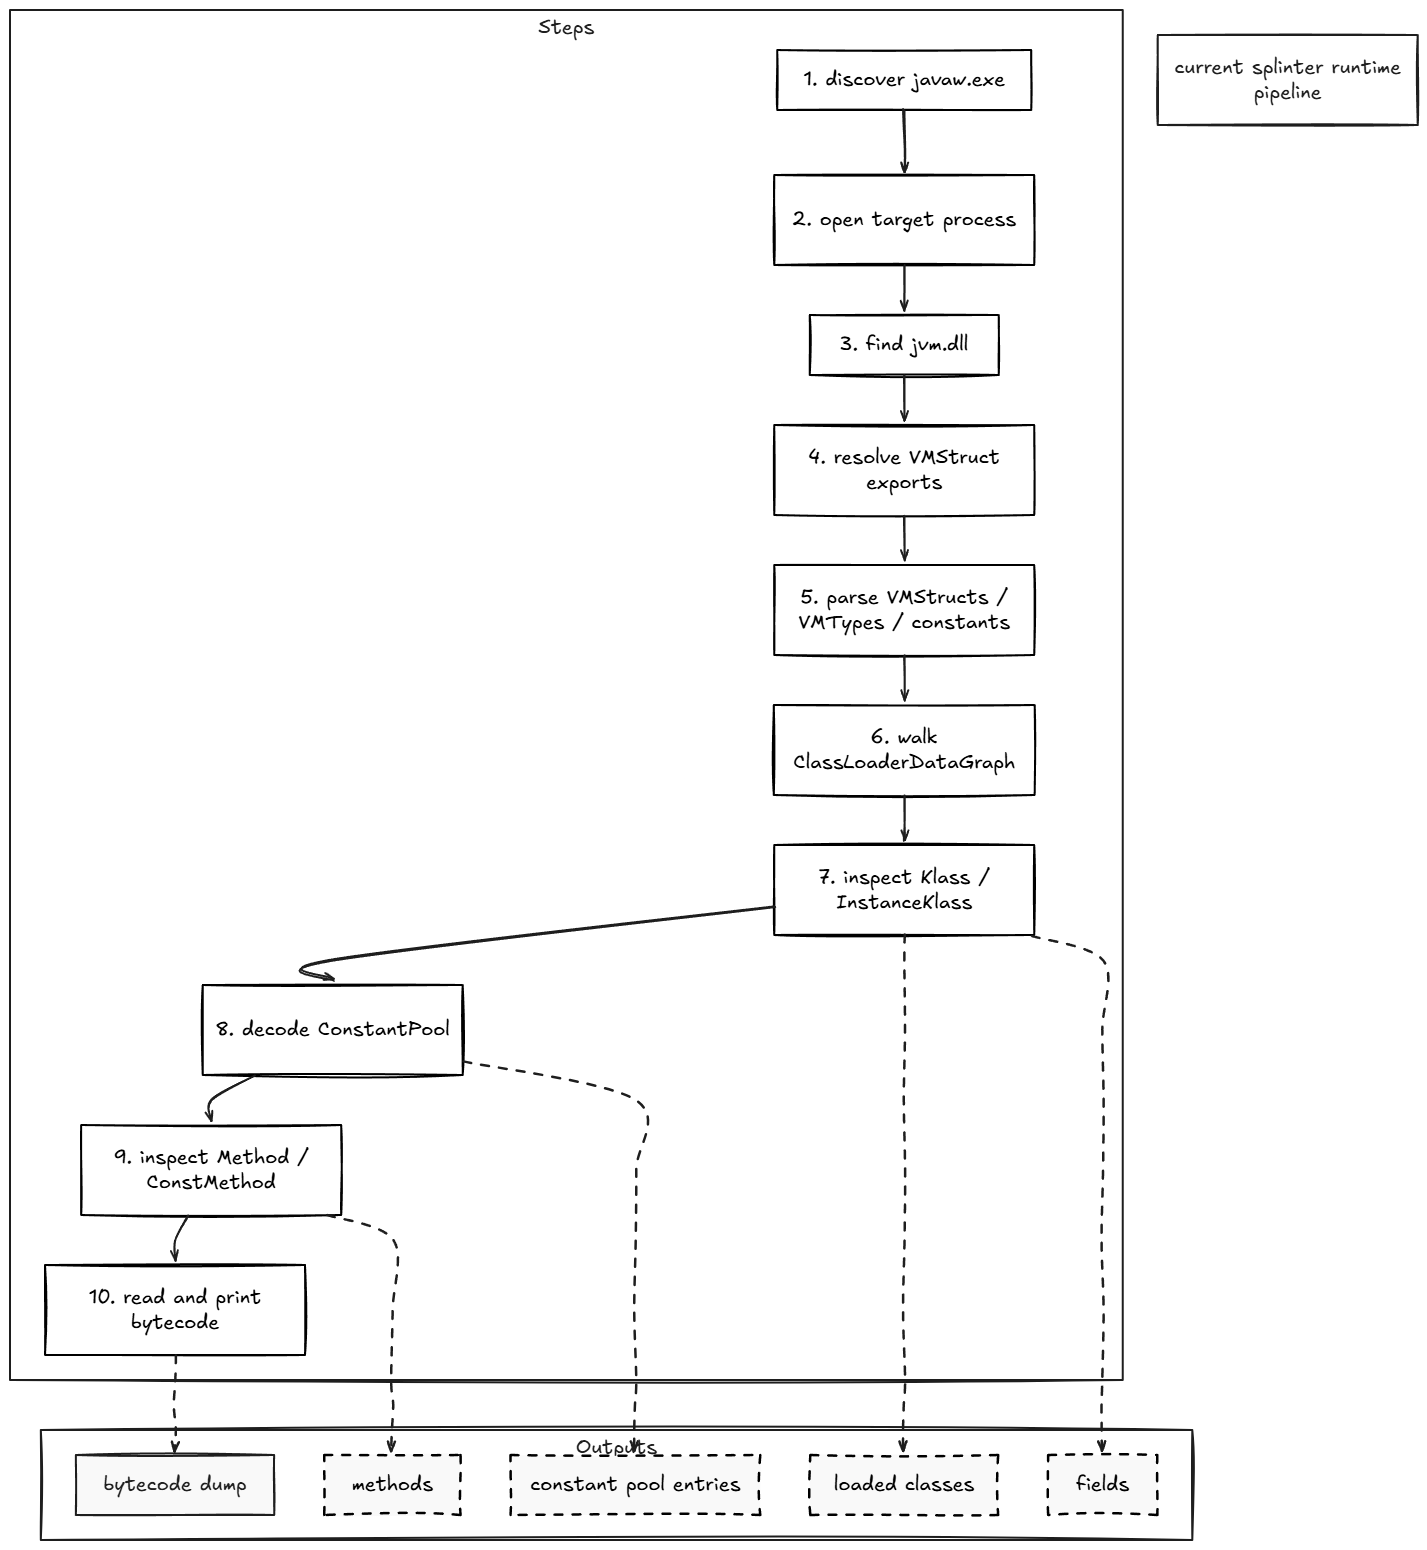
splinter current runtime pipeline

aktueller Zustand

Der aktuelle Code ist derzeit eine Grundlage, funktioniert aber dennoch.

Zum Zeitpunkt der Erstellung dieses Textes (3/11/2026) kann splinter:

  • automatisch an einen lesbaren javaw.exe-Prozess anhängen
  • jvm.dll im Zielprozess lokalisieren
  • von jvm.dll exportierte HotSpot-VMStruct-Tabellen auflösen
  • analysieren:
    • VMStruct-Felder
    • VMTypes
    • HotSpot-Int-Konstanten
    • HotSpot-Long-Konstanten
  • geladene Klasses über ClassLoaderDataGraph auflisten
  • Klass und InstanceKlass inspizieren
  • Konstant-Pool-Einträge decodieren
  • HotSpot-Feldströme aus InstanceKlass::_fieldinfo_stream decodieren
  • Method / ConstMethod inspizieren
  • Live-Bytecodes lesen
  • Bytecode mit HotSpot-rewritten-/Runtime-Bytecode-Unterstützung disassemblieren

Bytecode

Einer der cooleren Teile von splinter ist, dass es keinen Classfile-Format-Bytecode verwendet, sondern tatsächlich Laufzeit-Bytecode-Anweisungen aus dem hotspots-Interpreter, die später als symbolische Klassen-/Methoden-/Feldreferenzen zurückgelesen werden.

Es ist wichtig, weil der HotSpot dazu neigt, einige Anweisungen zur Laufzeit umzuschreiben. Wir behandeln derzeit:

  • invokedynamic codierte Indizes
  • hotpsot Fast-Bytecodes wie:
    • fast_iaccess_0
    • fast_igetfield
    • fast_aldc
    • invokehandle

splinter rewritten bytecode resolution

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    310
  • 5

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    306
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    301

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






