

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
ComfyEngine — ComfyEngine ist ein Toolkit zur Speichererkundung, das für Personen entwickelt wurde, die einen laufenden Prozess überwachen, patchen und per Skript steuern müssen. | Kitploit
Tools/GitHubGitHub/kashithecomfy/comfyengine
SpeicherforensikDynamische Code-Analyse (DAST)ExploitationReverse EngineeringScripting & AutomatisierungDebuggerBinäranalyseLernen & Bildung
GitHubkashithecomfy/comfyengine

ComfyEngine

ComfyEngine ist ein Toolkit zur Speichererkundung, das für Personen entwickelt wurde, die einen laufenden Prozess überwachen, patchen und per Skript steuern müssen.

61139vor 11 MonatenVon Kitploit geprüft
Teilen
Repository anzeigen

ComfyEngine

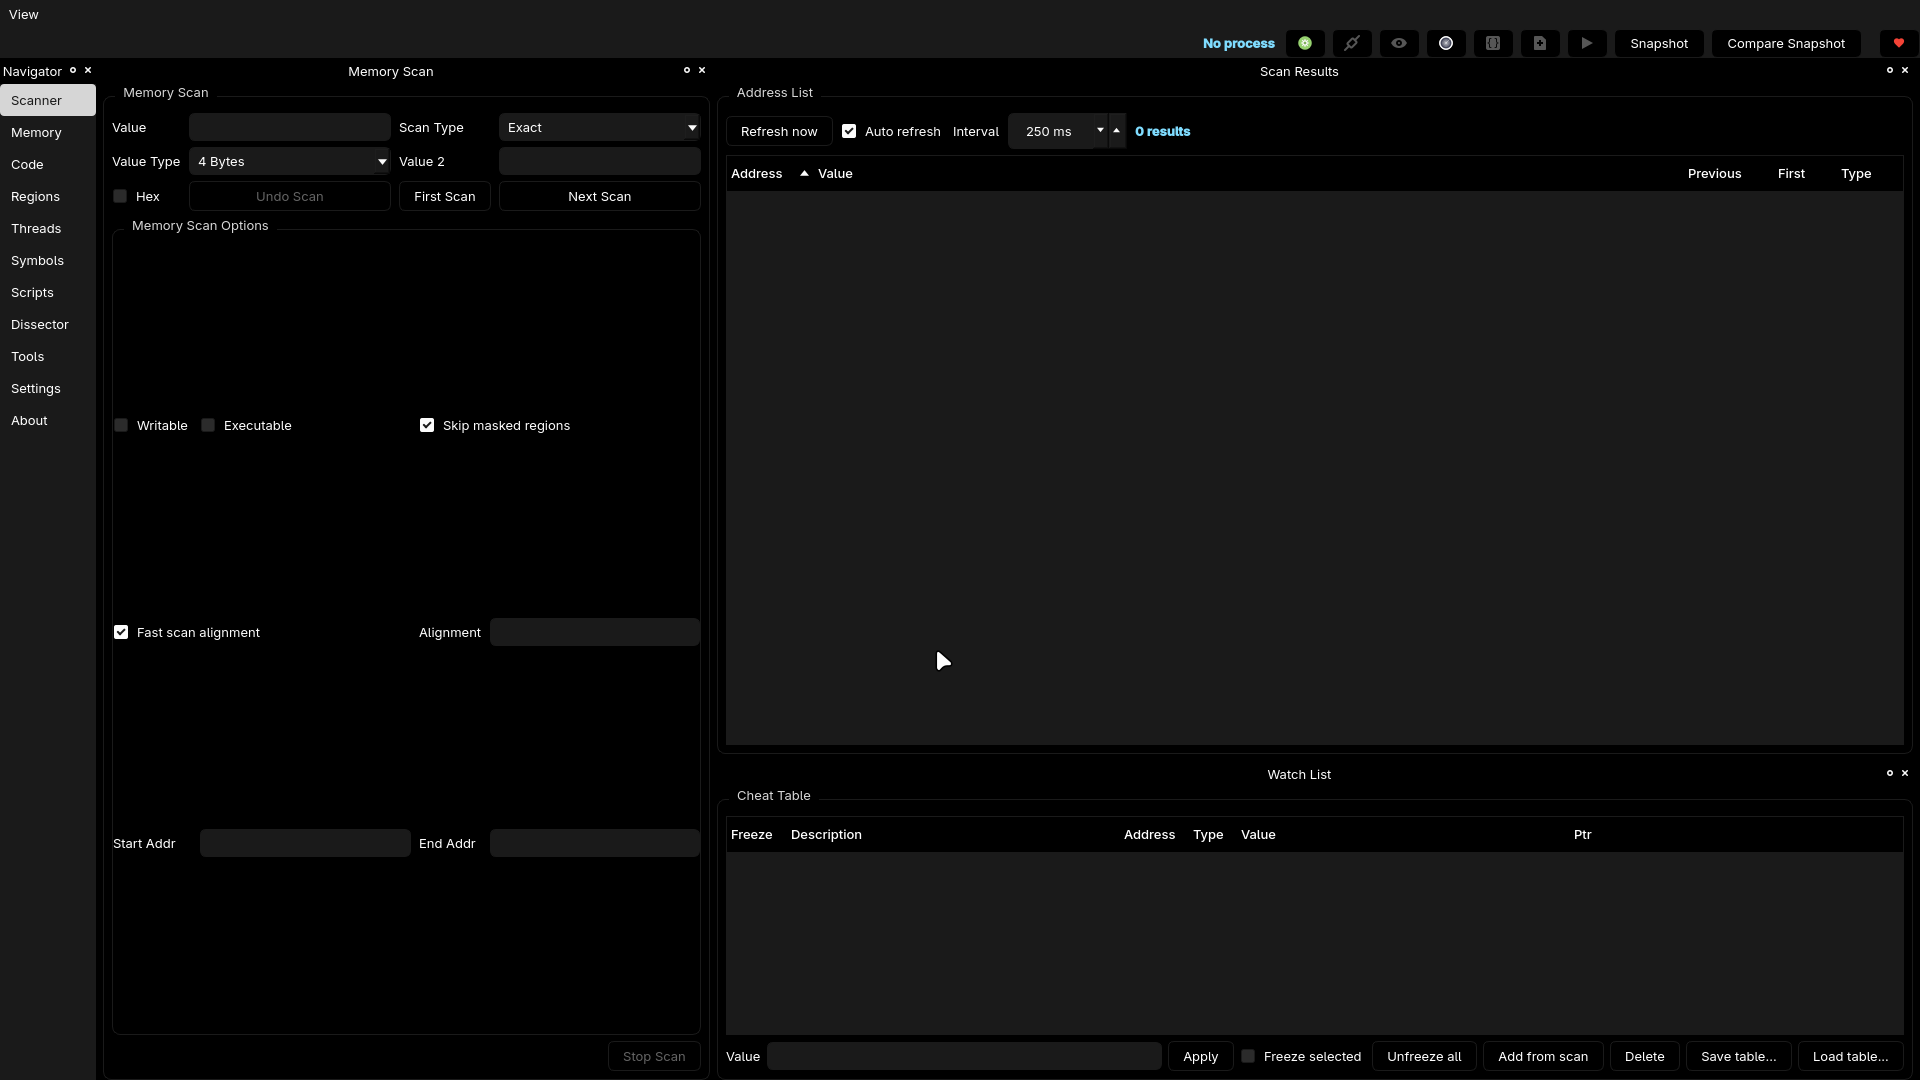
Qt-basierter Memory-Scanner / Watchlist-Playground, inspiriert von Cheat Engine, aber nativ für Linux gebaut und auf meinen Workflow abgestimmt: saubere Docks, Pointer-Graphen, schnelles Patchen und keine Angst vor Kontextverlust, wenn man zwischen Scanner, Skripten und Notizen wechselt.

ComfyEngine bietet dir eine saubere, moderne, Linux-erste Alternative zu CE ohne den ceserver-Ärger. Alle Docks sind verschiebbar, alle Farben folgen deinem Qt-Design und alle Werkzeuge leben in einem Arbeitsbereich.
Bild

Was du bekommst

Scanner

  • Exakt / Unbekannt / Geändert / Bereich / usw.
  • Optionale Ausrichtung
  • Schnelle Scan-Engine
  • Maskierte/unlesbare Seiten überspringen
  • Erster Scan → Nächster Scan-Workflow (Scan rückgängig möglich)

Ergebnisse & Watchlist

  • Per Klick zur Watchlist hinzufügen (Doppelklick)
  • Pointer-Umschaltungen & Flags
  • Einfrieren + automatisch durchsetzen
  • Spitzen-/Wertabweichungs-Färbung
  • Watch-Tabellen speichern/laden
  • Änderungsverfolgungs-Dock für Snapshot-Diffs

Pointer- & Speicherwerkzeuge

  • Pointer-Graph-Visualisierung
  • Hex- + Speicher-Viewer
  • Inline-Patch-Widget
  • Auto-Assembler-Vorlagen
  • Automatisch generierte Patch-/Wiederherstellungsskripte
  • Befehlskontext-Ansicht

Lebensqualität

  • Notizen-Dock
  • Skript-Editor
  • Navigator-Seitenleiste
  • Layouts via QSettings gespeichert

Die Farben hängen von deinem Theme ab. Alles ist andockbar und vollständig anpassbar.


Build

Anforderungen:

  • Qt 6 (Widgets)
  • Capstone
  • CMake ≥ 3.16
  • C++17 compiler
  • Ninja or Make
cmake -S . -B build -DCMAKE_BUILD_TYPE=Debug
cmake --build build
# optional:
cmake --install build --prefix /usr/local

Die ausführbare Datei befindet sich unter:

build/src/comfyengine

Hilfswerkzeuge (test_watch, ce_watch) befinden sich im Repository-Stammverzeichnis.


Installation (AUR)

ComfyEngine hat ein offizielles AUR-Paket:

Git (Entwicklungsversion)

yay -S comfyengine-git

Dies baut den neuesten Commit direkt von GitHub.

Manueller Build

Wenn du ohne AUR bauen möchtest:

git clone https://github.com/kashithecomfy/ComfyEngine
cd ComfyEngine
cmake -S . -B build -DCMAKE_BUILD_TYPE=Release
cmake --build build
sudo cmake --install build

Verwendung

  1. ComfyEngine starten
  2. Klicke auf Prozess auswählen…, wähle dein Ziel
  3. Gib einen Wert in Speicher-Scan ein
  4. Drücke Erster Scan, dann Nächster Scan
  5. Doppelklicke auf Ergebnisse, um sie zur Watchlist hinzuzufügen
  6. Rechtsklick auf eine Adresse für Patchen, Tracing, Überwachen, usw.
  7. Nutze die Symbolleiste für Auto Assembler, Speicher-Viewer, Pointer-Scanner
  8. Konfiguriere die Aktualisierungsrate in Einstellungen

ComfyEngine behält dein Layout und deine Einstellungen über Sitzungen hinweg mittels QSettings.


Tests

Führe die vollständige Testsuite aus:

ctest --test-dir build --output-on-failure

Oder führe das interne Testwerkzeug aus:

./build/test_watch

Registriere neue Suiten via add_test() in den entsprechenden CMakeLists.


Support / Beitrag

Issues & PRs willkommen: https://github.com/kashithecomfy/ComfyEngine

Lust, die Entwicklung zu unterstützen? https://buymeacoffee.com/comfykashi

Dies ist mein erstes öffentliches Projekt, es kommt noch mehr. Breche Apps verantwortungsvoll und bleib gemütlich!

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    259
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





