
IOCs
 cybercom-malware-alert/iocs
악성코드 경보 추적을 위한 엄선된 침해 지표(IOC) 모음으로, 해시, 도메인 및 보안 운영을 위한 기타 위협 아티팩트를 포함합니다.
ioc-managementmalware-analysisthreat-intelligence+1
194년 전
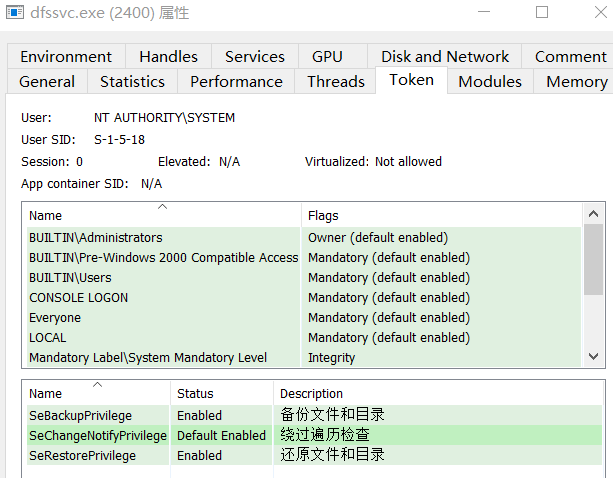 crisprss/magicnetdefs
Petitpotam과 유사하게, netdfs 서비스는 Windows Server 및 AD 환경에서 활성화되어 있으며, 악용된 RPC 메서드는 권한 있는 프로세스가 악성 파이프에 접근하여 익스플로잇을 수행할 수 있게 합니다.
 t3l3machus/pentest-pivoting
침투 테스트 / CTF 챌린지를 위한 네트워크 피벗팅의 간결한 가이드
 henkru/cs-get-last-error
Cobalt Strike에서 Windows의 GetLastError 메시지를 조회하는 aggressor 스크립트
 nickyie/cybersecurity-resources
다양한 사이버보안 리소스 모음집
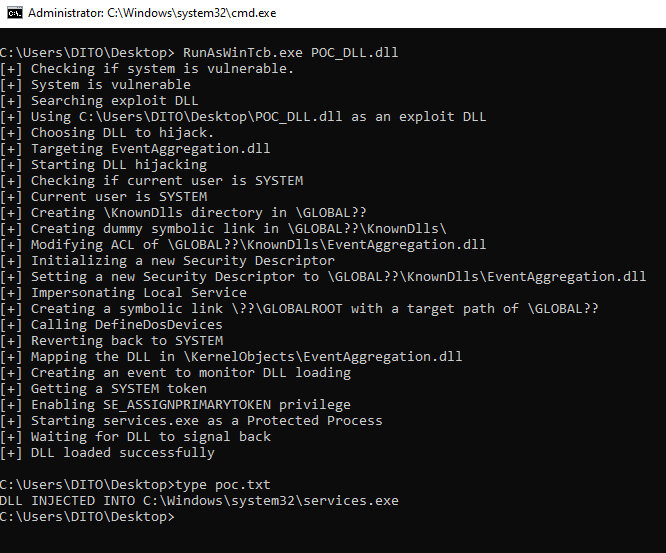 tastypepperoni/runaswintcb
사용자 영역에서 WinTcb-Light 보호가 적용된 DLL을 실행하는 개념 증명 C 익스플로잇으로, Windows 권한 상승 프리미티브를 시연하고 AV/Defender 우회를 가능하게 합니다.
 post-cyberlabs/offensive_tools
침투 테스트, 익스플로잇 및 레드 팀 운영을 위한 공격 보안 도구 모음으로, 공격 시뮬레이션과 보안 평가를 위해 Java로 구현되었습니다.
 chrislockard/api_wordlist
웹 애플리케이션 평가를 위한 API 이름 워드리스트
 techryptic/pokemon-shellcode-loader
하루 종일 hex만 보면서 '\x41'을 띄우는 게 지겨우신가요? 차라리 루기아/파이리를 보고 싶으신가요? 해결책을 가져왔습니다.
 c3rb3ru5d3d53c/mwcfg
MalDuck용 기능이 풍부한 모듈형 멀웨어 구성 추출 유틸리티
 malwareapilib/malwareapilibrary
악성코드 개발에 사용되는 API 모음
 rad9800/vehapiresolve
벡터 예외 처리기와 해시 기반 조회를 사용해 런타임에 Windows API를 해석하여 임포트를 숨기고 공격용 페이로드의 리버스 엔지니어링을 지연시킵니다.
 google/paranoid_crypto
Paranoid의 라이브러리에는 암호화 아티팩트에 대한 알려진 취약점 검사 구현이 포함되어 있습니다.
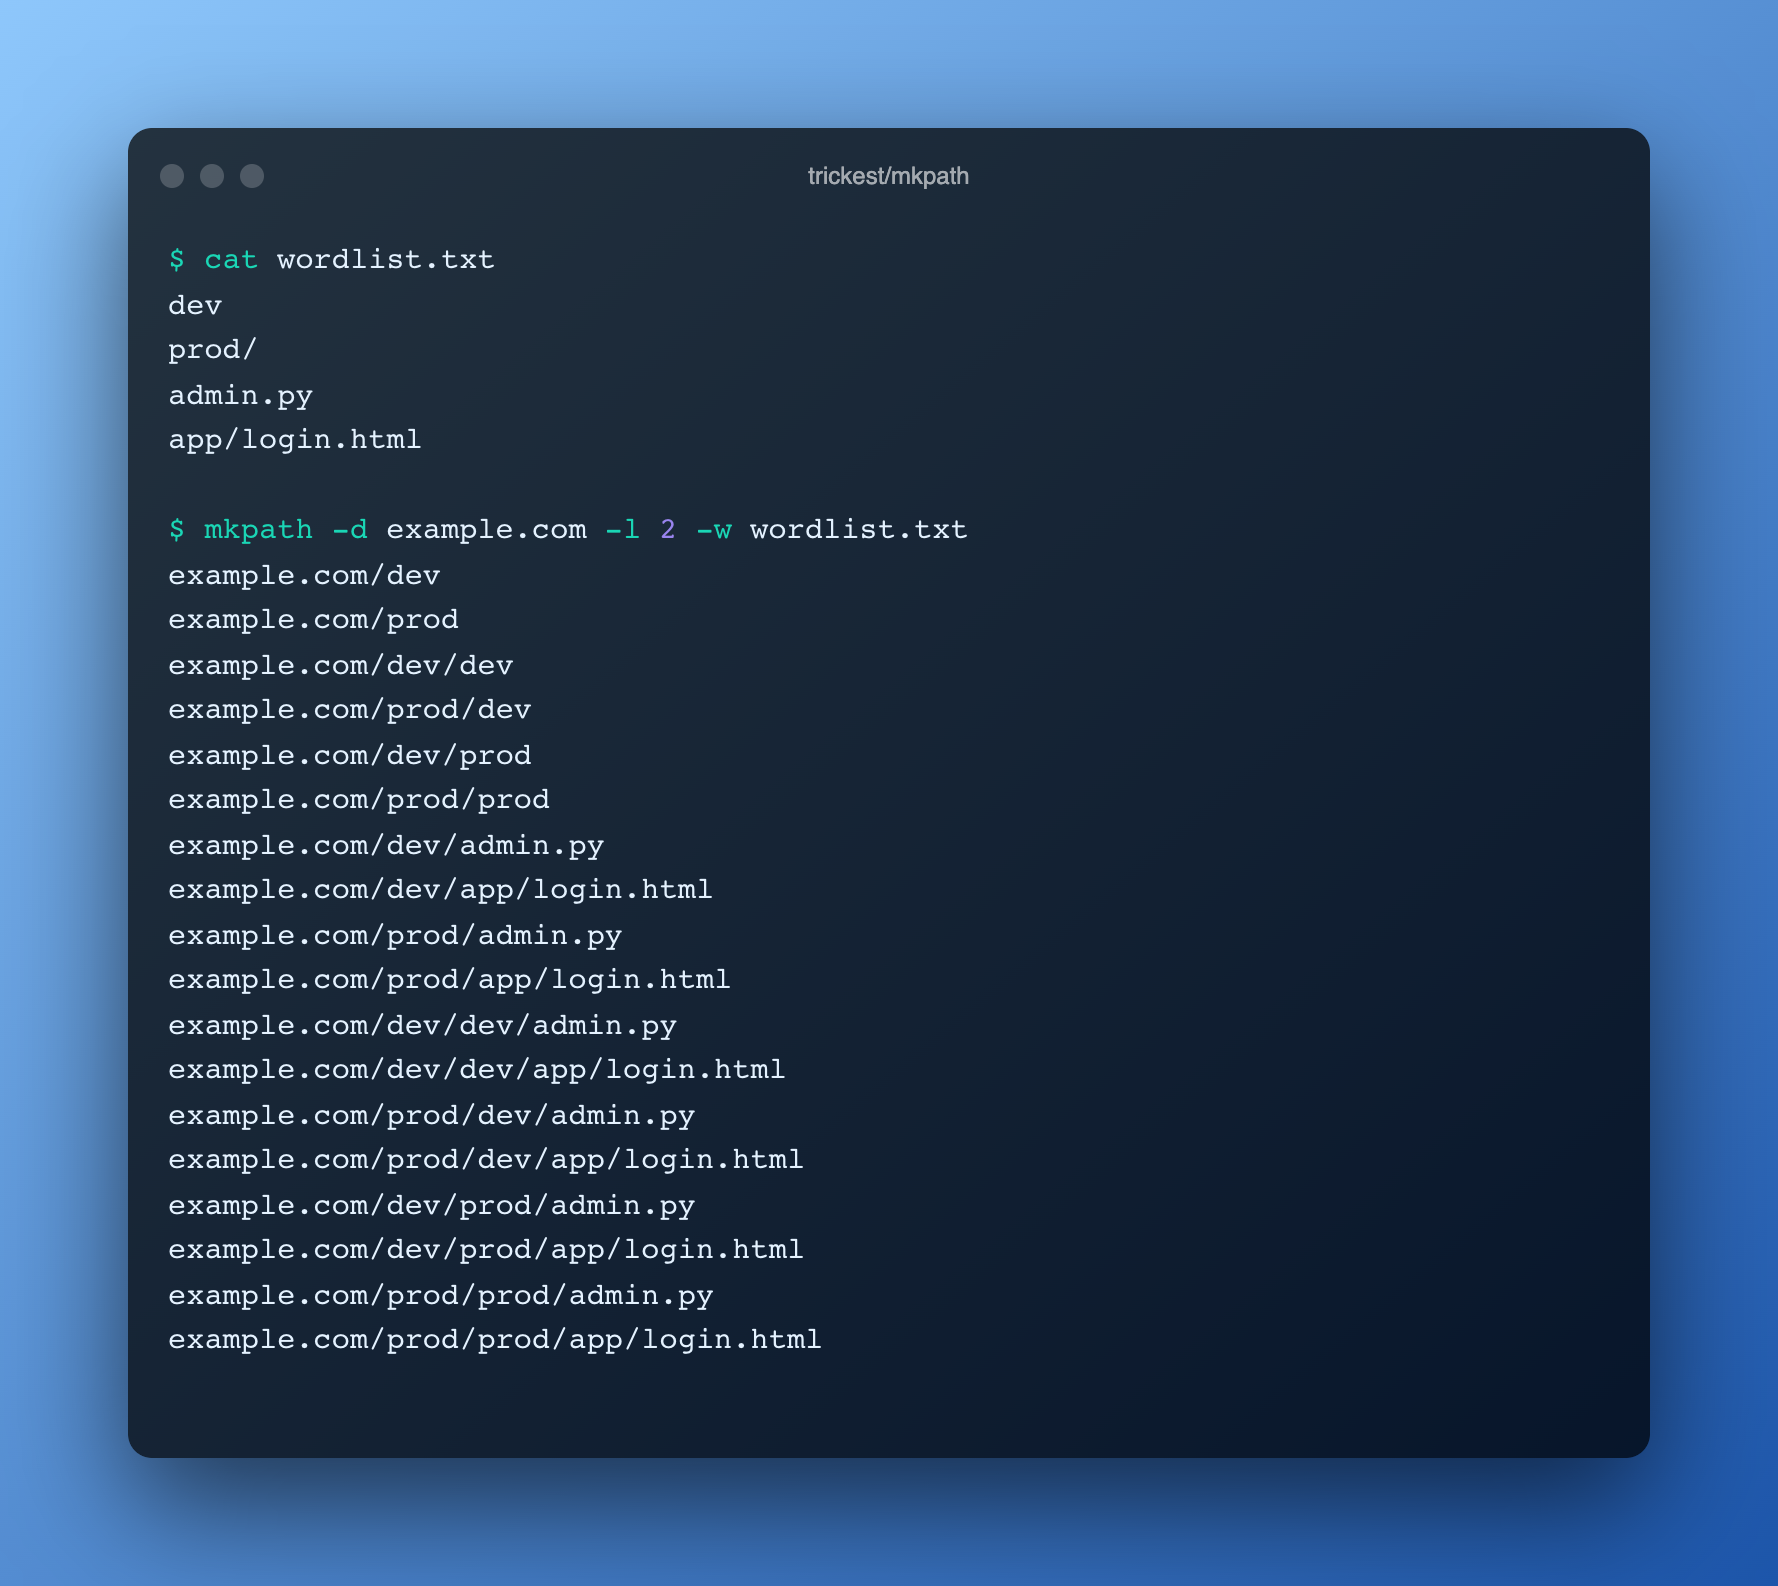
 neo23x0/yara-performance-guidelines
빠르고 메모리 효율적인 YARA 규칙 작성에 대한 가이드
 rad9800/tamperingsyscalls
하드웨어 중단점과 예외 처리기를 사용하여 Windows syscall 인자를 검색하고 스푸핑함으로써 EDR 텔레메트리를 우회하는 C++ 라이브러리.
 waawaa/breakcyserver
Process Explorer 드라이버 기능을 악용하여 PPL 및 ObRegisterCallbacks를 우회하고 보안 서비스를 종료하는 레드팀 EDR 회피 유틸리티입니다.
 m4now4r/vn_daily_samples
베트남에서 유래한 악성 샘플의 일일 수집본으로, 악성코드 분석, 위협 인텔리전스 및 탐지 엔지니어링 연구에 활용됩니다.