
sublime-rules
 sublime-security/sublime-rules
이메일 공격 탐지, 방지 및 위협 헌팅을 위한 Sublime 규칙.
defensive-toolsphishingthreat-intelligence+1
3682일 전
sublime-security/sublime-rules이메일 공격 탐지, 방지 및 위협 헌팅을 위한 Sublime 규칙.
 rosesecurity/anti-virus-evading-payloads
침투 테스트(pen test) 또는 윤리적 해킹 작업의 익스플로잇 단계에서는 궁극적으로 대상 시스템 컴퓨터에서 코드가 실행되도록 시도해야 합니다. 백도어를 만들 때 안티바이러스 소프트웨어를 우회하는 간단한 방법은 다음과 같습니다!
 pr0xylife/icedid
알려진 은행 트로이목마에 대한 문서화 및 분석 아티팩트로, 선별된 침해 지표와 기술 문서를 통해 악성코드 연구, 리버스 엔지니어링 및 위협 탐지를 지원합니다.
 didierstevens/falsepositives
거짓 양성 AV 경고를 유발하는 도구
 therealdreg/nasm_linux_x86_64_pure_sharedlib
NASM Linux x86_64 순수(의존성 없음) 공유 라이브러리(.so), Reflective ELF SO 인젝션을 위한 POC
 mgeeky/penetration-testing-tools
Red Teaming/Pentesting/IT 보안 감사 목적을 위해 수년간 제가 개발한 170개 이상의 도구, 스크립트, 치트시트 및 기타 전리품(loot) 모음입니다.
 nextronsystems/gimphash
Golang 바이너리에 대한 Imphash 유사 계산
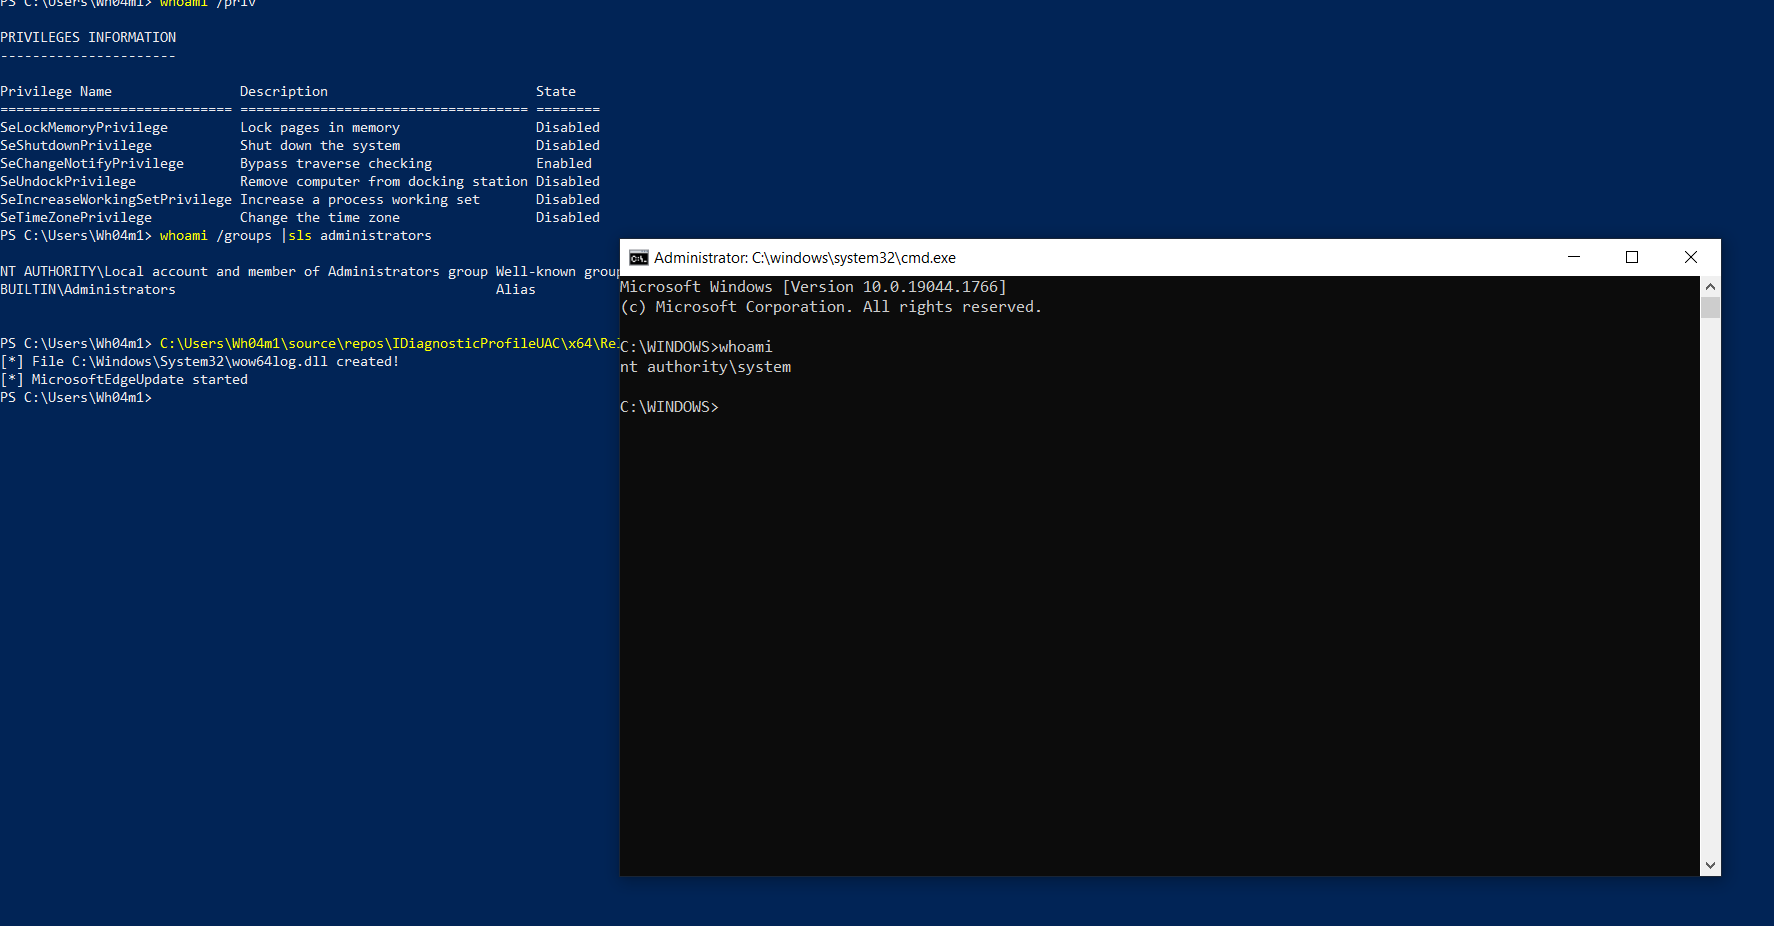 wh04m1001/idiagnosticprofileuac
자동 승격 COM 개체를 악용하여 사용자가 지정한 DLL을 System32에 복사하고 권한 상승을 위해 SYSTEM 서비스 로드를 트리거하는 UAC 우회 개념 증명(PoC)입니다.
 h33tlit/secret-regex-list
비밀 API 키와 유용한 정보를 스크래핑하기 위한 정규식 목록.
 whichbuffer/lockbit-black-3.0
암호화 루틴과 페이로드 메커니즘을 분석하고 탐지 및 사고 대응 대책을 구축하기 위한 랜섬웨어 소스 코드 아티팩트
 winterknife/pinkpanther
Windows x64 수작업으로 제작된 토큰 탈취 커널 모드 셸코드
 xforcered/bokuloader
Cobalt Strike의 회피 기능을 재현·통합·강화하는 것을 목표로 하는 개념 증명용 Cobalt Strike Reflective Loader입니다!
 romainthomas/the-poor-mans-obfuscator
"Poor Man's Obfuscator" 프레젠테이션과 관련된 바이너리 및 스크립트
 adepts-of-0xcc/vba-macro-experiments
트위터 / 블로그에 게시된 VBA 매크로 모음

 p0dalirius/windows-coerced-authentication-methods
다양한 프로토콜을 사용하는 원격 프로시저 호출(RPC)을 통해 Windows 머신이 공격자가 제어하는 머신에 인증하도록 강제하는 방법 목록