
DevicePairedTool
 elevenpaths/devicepairedtool
블루투스 기기 페어링 보안을 테스트하고 감사하여 무선 페어링 프로토콜 및 하드웨어 IoT 구현의 취약점을 식별하는 도구입니다.
embedded-systems-securitybluetooth-securitywireless-security+3
5
elevenpaths/devicepairedtool블루투스 기기 페어링 보안을 테스트하고 감사하여 무선 페어링 프로토콜 및 하드웨어 IoT 구현의 취약점을 식별하는 도구입니다.
 appsec-forge/appsec-forge
프로덕션에서 영감을 얻은 사례로 구성된 체계적인 보안 지식 베이스: 취약점 분석, 익스플로잇 설명, 수정, 그리고 엔지니어링 팀을 위한 DevSecOps.
 whatswrongandwhy/ptrace
Linux ptrace 기반 프로세스 추적 및 디버깅 유틸리티로, 시스템 호출, 메모리 및 프로그램 실행 흐름을 검사합니다.
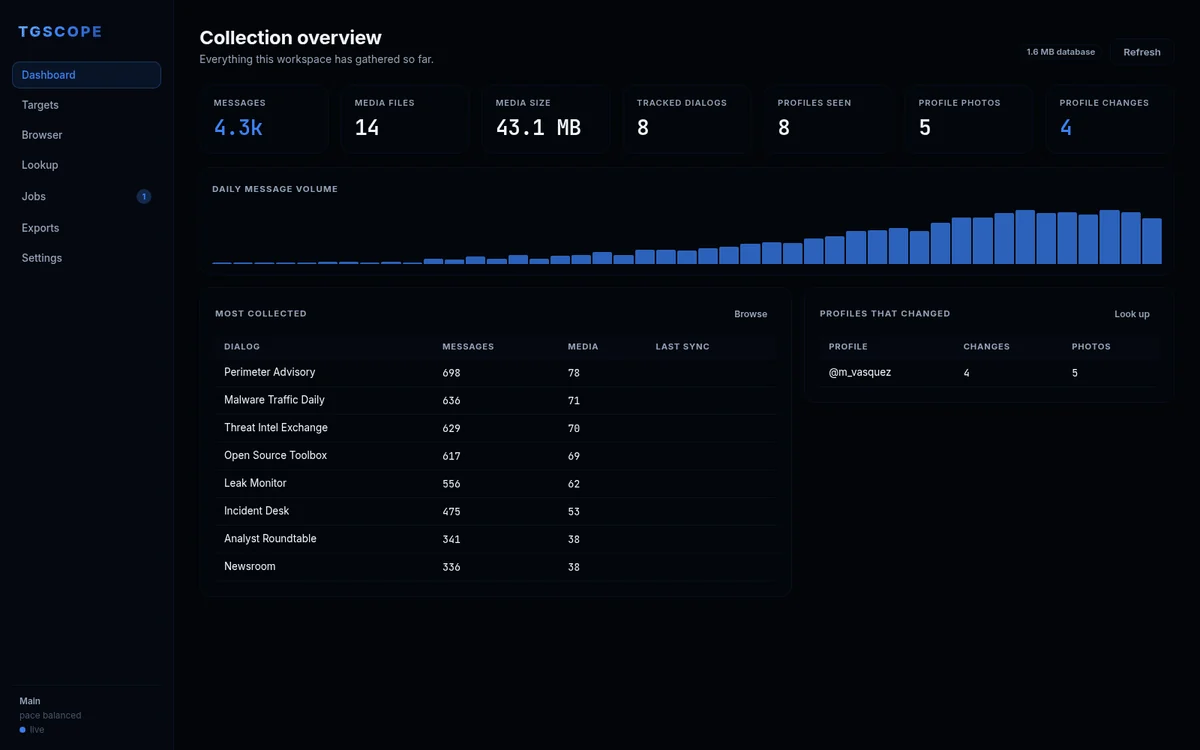 itsmoorgrove/tgscope
로컬 웹 앱 형태의 Telegram OSINT, 스크래핑 및 아카이빙. 다중 계정 수집, 과거 사진과 변경 diff를 포함한 프로필 조회, 10가지 내보내기 형식.
 qyvora/qyvora-toha3ee
Go 기반 네트워크 공격 및 MITM 프레임워크로, 승인된 침투 테스트, 네트워크 정찰, 트래픽 가로채기, 무선 보안 테스트, 레이어 2/3/7 공격 연구를 위한 도구입니다.
 nomi-sec/nvd-database
📕NVD 데이터베이스
 vivian.maes/bad-secure-rails-app
OWASP Top 10 취약점을 학습하고 웹 애플리케이션 보안 테스트 기법을 실습하도록 설계된, 의도적으로 보안에 취약한 Ruby on Rails 애플리케이션입니다.
 wattocyber/vegadns
Rust 기반 DNS 열거 및 서브도메인 탐지 도구로, 정찰 및 침투 테스트 보안 평가를 위해 설계되었습니다.
 whr819987540/test_cve-2020-26233
CVE-2020-26233을 참조하는 최소 리포지토리입니다. 기능 코드나 문서는 제공되지 않습니다.
 melmathari/dockercve-2024-835
CVE-2024-835 취약점을 대상으로 하는 Docker 기반 익스플로잇으로, docker-compose를 통한 자동 배포를 지원하여 침투 테스트 및 보안 평가에 활용할 수 있습니다.
 lckjack/legacysymfony
드루팔 8.x-8.5.6이 CVE-2018-14.773에 취약한지 확인하는 간단한 스크립트
 hackwarts12/burp-recordadora
세션 간에 BurpSuite 프록시 기록, Repeater 요청 및 Intruder 페이로드를 유지하며, 웹 침투 테스트 맥락을 위해 .log 파일을 내보내고 가져옵니다.
 gmh5225/bedaisy-bypass
UEFI 및 비-UEFI 시스템에서 안티치트 탐지를 억제하기 위해 BEDaisy-서비스 보고 트래픽을 가로채고, 복호화하고, 무력화하는 커널 모드 후크입니다.
 dozermx/argus
도메인, IP, ASN, 클라우드 자산, CVE를 CVSS 점수 및 규정 준수 매핑과 함께 지식 그래프로 매핑하는 다단계 정찰 및 공격 표면 스캐너입니다.
 aaravmaloo/revera
npm 패키지용 신용 점수. 패키지를 설치하기 전에 패키지 평판, 유지보수, 보안, 게시자 신뢰도, 생태계 상태를 분석하세요.
 hackwarts12/escepcion
ESC1–ESC16 및 Shadow Credentials를 읽기 전용 LDAP/ACL/레지스트리 검사를 통해 탐지하는 수동적 AD CS 감사 도구로, 우선순위에 따른 수정 조치 및 SIEM 연동 출력을 제공합니다.