
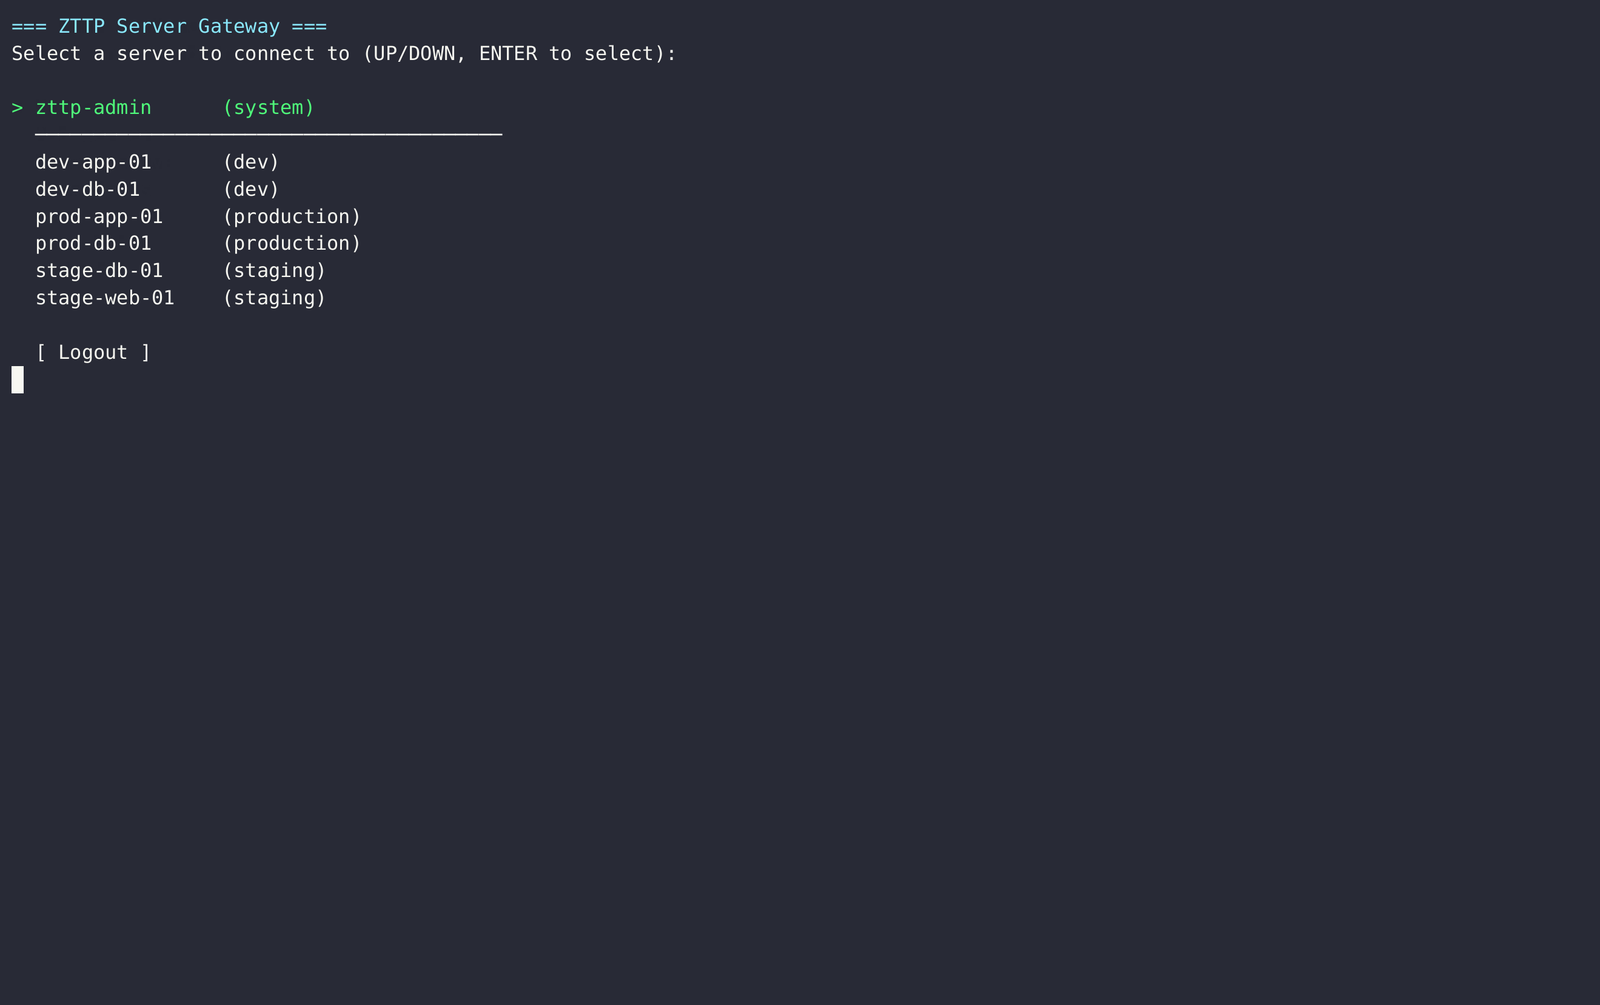
zttp
 nihal799/zttp
제로 트러스트 SSH 배스천 프록시로, Vault 기반 키 관리, RBAC 정책 적용, 전체 세션 녹화, 그리고 프로덕션 인프라에 대한 감사 가능한 접근을 위한 관리자 TUI를 제공합니다.
authentication-authorizationcloud-infrastructure-securitydefensive-tools+3
 eshlomo1/microsoft-sentinel-secops
Microsoft Sentinel용 SOC 운영 콘텐츠로, 헌팅 쿼리, 인시던트 대응 플레이북, Azure 클라우드 환경에 대한 보안 이벤트 분석을 포함합니다.
 dariusiakabos/log4j
# Log4Shell(CVE-2021-44228)에 대한 선별된 OSINT 모음집으로, 탐지 방법, 공격 표면, 완화 단계, 그리고 사고 대응을 위한 침해 지표를 다룹니다.
 thinkst/opencanary
일반적인 네트워크 서비스를 에뮬레이션하여 침해 이후의 공격자 활동을 탐지하는 경량 허니팟으로, 확장 가능한 프로토콜 모듈과 구성 가능한 알림 기능을 제공합니다.
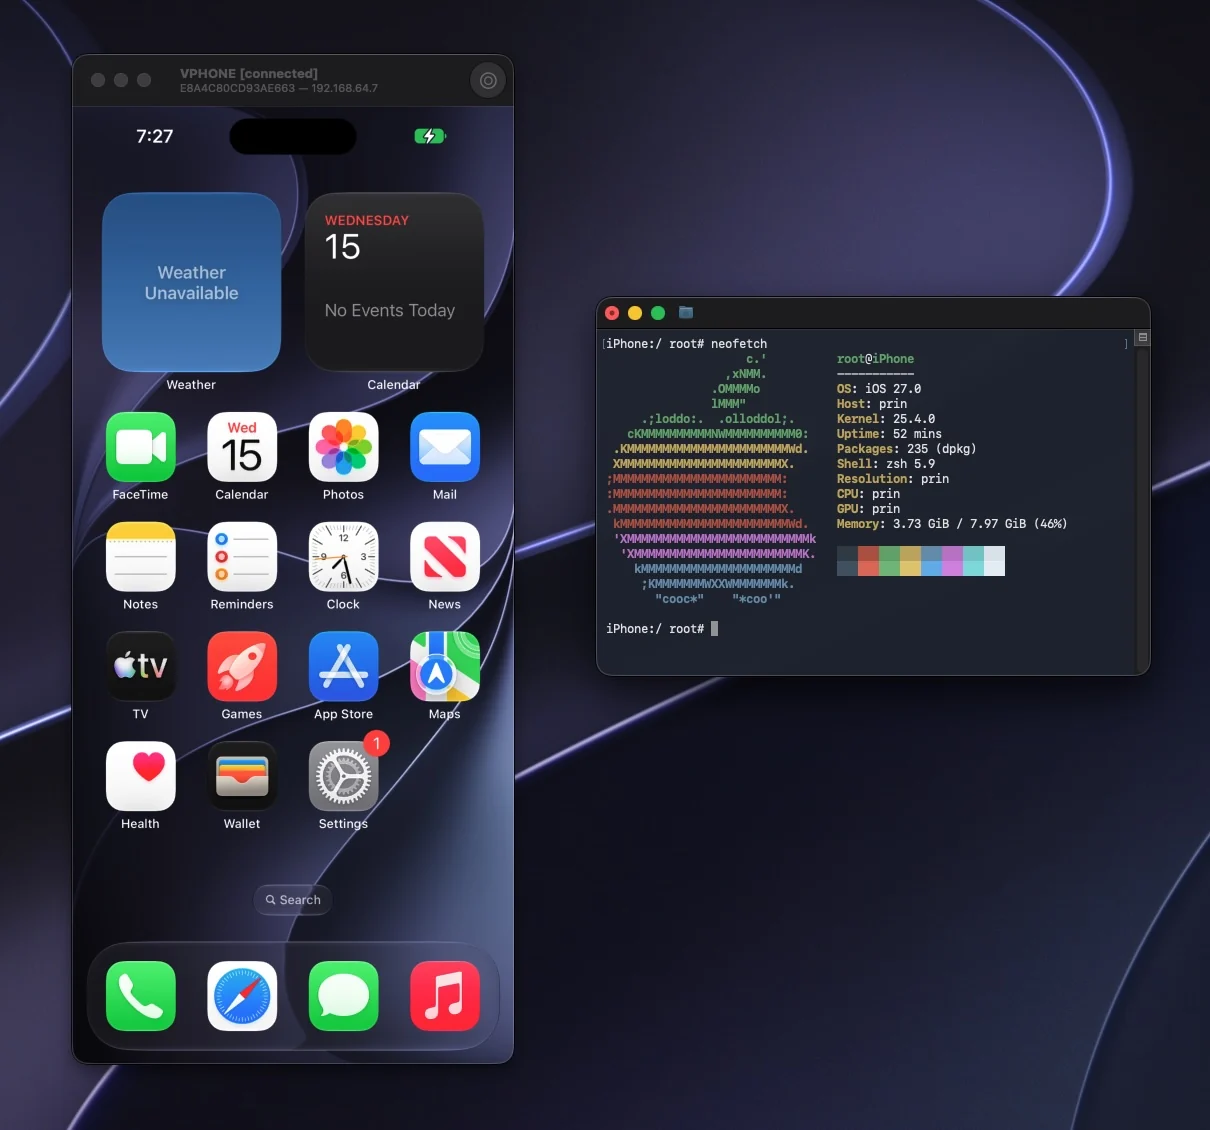 lakr233/vphone-cli
부트 및 관리를 통해 Apple Silicon에서 가상 iPhone을 실행하고, 펌웨어 패치, 탈옥 변형, iOS 테스트 및 분석을 위한 보안 연구 기능을 제공합니다.
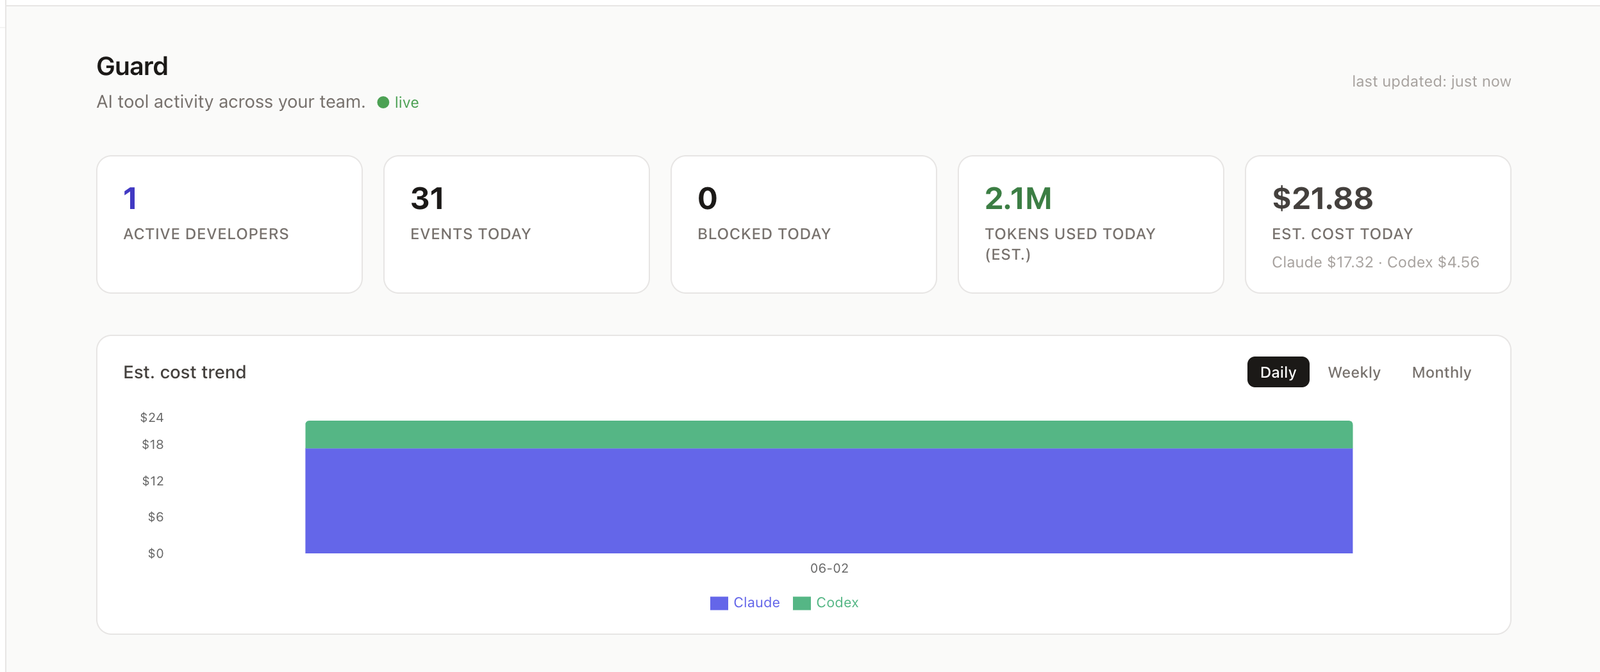 sseshachala/conductai
AI 에이전트를 위한 런타임 거버넌스. 모든 모델 및 도구 호출이 실행되기 전에 허용, 경고 또는 차단합니다. 모든 결정에 대한 해시 체인 감사. SOC 2, HIPAA, PCI DSS, EU AI Act, SR 11-7, FDA CSA를 위한 컴플라이언스 팩.…
 portbuster1337/atlas
크로스 플랫폼 네트워크 실행 툴킷(SMB/Kerberos/WMI/LDAP/DCSync)으로, TrustedSec의 Titanis를 기반으로 구축되었으며 C#으로 NetExec 스타일 워크플로를 제공합니다.
 infokom-ki/zimbra-cve-2026-73570-rules
Wazuh 탐지 규칙: CVE-2026-73570, Zimbra Collaboration Suite의 OS 명령 주입 취약점을 탐지하며, 웹 접근 로그와 zimbra.log에서 악용 시도를 모니터링합니다.
 e4zyy/project-cve-2025-54068
빠른 Python 스캐너로 취약한 Laravel Livewire v3 사이트(CVE-2025-54068, CVSS 9.2)를 탐지합니다. 위험한 사이트는 vuln.txt로, 안전한 사이트는 safe.txt로 분리합니다.
 jacobideji/aiiroverlay
AI IR Overlay™ — 프로덕션 환경의 AI 에이전트를 위한 실용적 침해 대응 프레임워크. NIST SP 800-61 r3 기반으로 구축되었으며, NIST AI RMF, NIST CSF 2.0, OWASP Top 10 for Agentic…
 renich/pyrite
하드웨어 바인딩 및 클라우드 게이트 바이너리 실행, 암호화 출처 증명, 그리고 Crystal용 변조 방지 봉투 밀봉.
 virologi-info/mssharepoint-scanner
CVE-2026-55040 및 CVE-2026-63520을 위한 스캐너로, 서버가 이 두 CVE의 영향을 받는지 여부를 판단하도록 설계되었습니다.
 rubysec/ruby-advisory-db
커뮤니티에서 유지 관리하는 Ruby 젬 및 런타임용 보안 권고 데이터베이스로, 패치된 버전이 포함된 구조화된 CVE/GHSA 데이터를 제공하여 취약점 추적 및 감사 통합을 지원합니다.
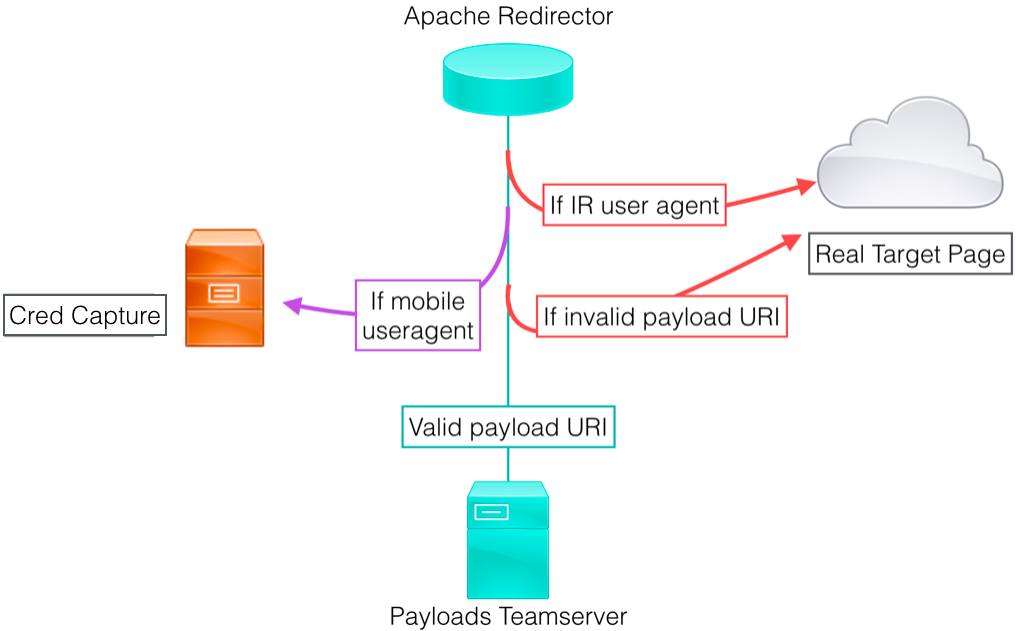 bluscreenofjeff/red-team-infrastructure-wiki
Red Team 인프라 하드닝 리소스를 수집하는 Wiki
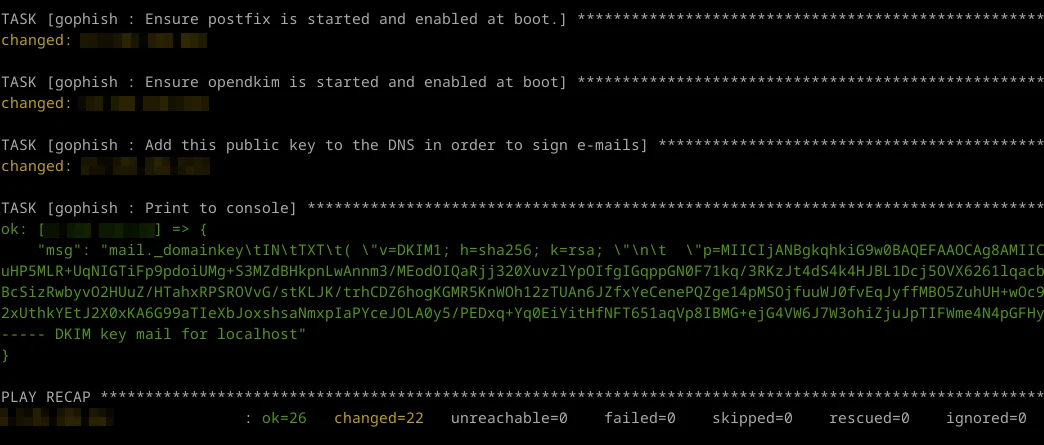 virtualsamuraii/flyphish
피싱 인프라를 즉시 배포하세요.
 w-digital-scanner/w12scan-client
네트워크 자산 탐지 및 스캔 클라이언트로, 대규모 자산 식별, 포트 스캔, 취약점 스캔을 위해 nmap과 masscan을 통합합니다.
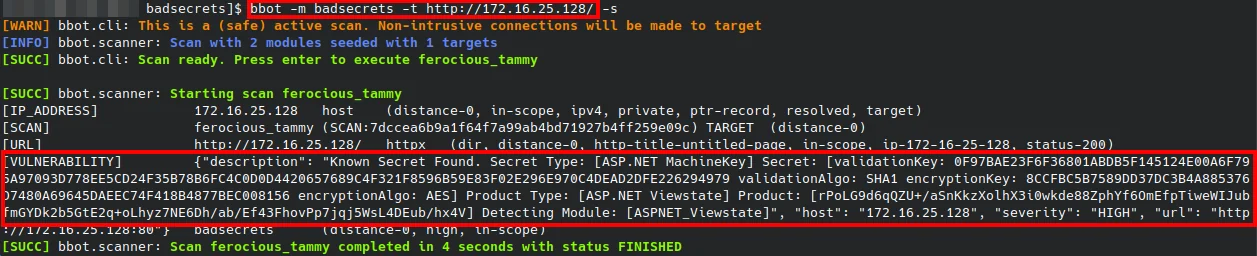 irsdl/crapsecrets
다양한 웹 프레임워크에서 알려진 시크릿을 탐지하는 라이브러리
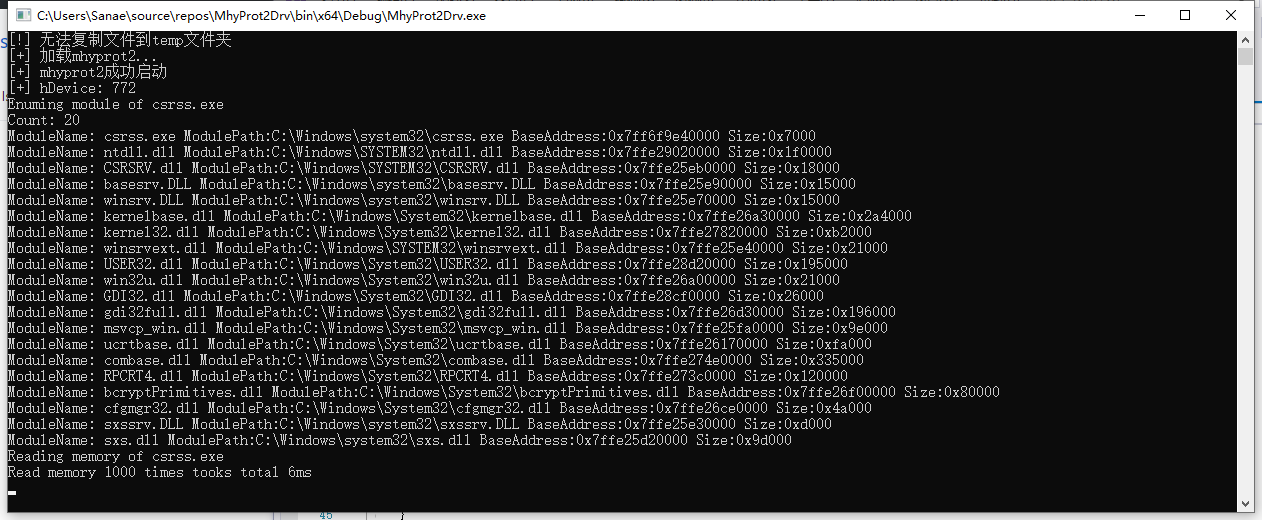 kagurazakasanae/mhyprot2drvcontrol
mhyprot2 드라이버를 사용하여 프로세스 모듈을 열거하고, 프로세스 메모리를 읽기/쓰기하며, 프로세스를 종료할 수 있게 해주는 라이브러리입니다.