
kli-ex
 gmh5225/kli-ex
정적 분석에서 커널 함수 사용을 숨기기 위해 암호화되고 캐시된 임포트 이름으로 런타임에 API를 해석하는 Windows 드라이버용 확장 커널 지연 임포터입니다.
defensive-toolspersistence-mechanismsreverse-engineering+4
343년 전
 gmh5225/kprocterminator
특정 프로세스를 시스템에서 종료하도록 설계된 Windows 커널 드라이버
 praetorian-inc/caeruleus
Linux/BlueZ에서 Bluetooth Low Energy 보안 테스트를 위한 단일 Go 바이너리: 스캔, GATT 열거, 읽기/쓰기/알림, characteristic 퍼징, JSON 출력으로 구조화된 평가 실행.
 frida/frida-gum
C로 작성된 크로스 플랫폼 계측 및 자기 분석 라이브러리

 vqkro/ultrasploiter
포트 스캐너, 전체 Exploit-DB 인덱스(47k 항목) 및 실행 가능한 익스플로잇 모듈을 하나의 도구로 통합한 단일 바이너리. Rust로 작성되었으며 Linux, Windows 및 macOS에서 실행됩니다.
 lzwhehe/benign-instruction-bench
Re-evaluating prompt-injection detectors on LLM agent tool outputs (paper draft, scripts, scores)
 sliverarmory/sliver-gui
Sliver C2 프레임워크를 위한 크로스 플랫폼 Electron GUI로, 세션 및 비콘 대시보드, 페이로드 생성, 리스너, loot, 클라우드 배포 관리를 제공합니다.
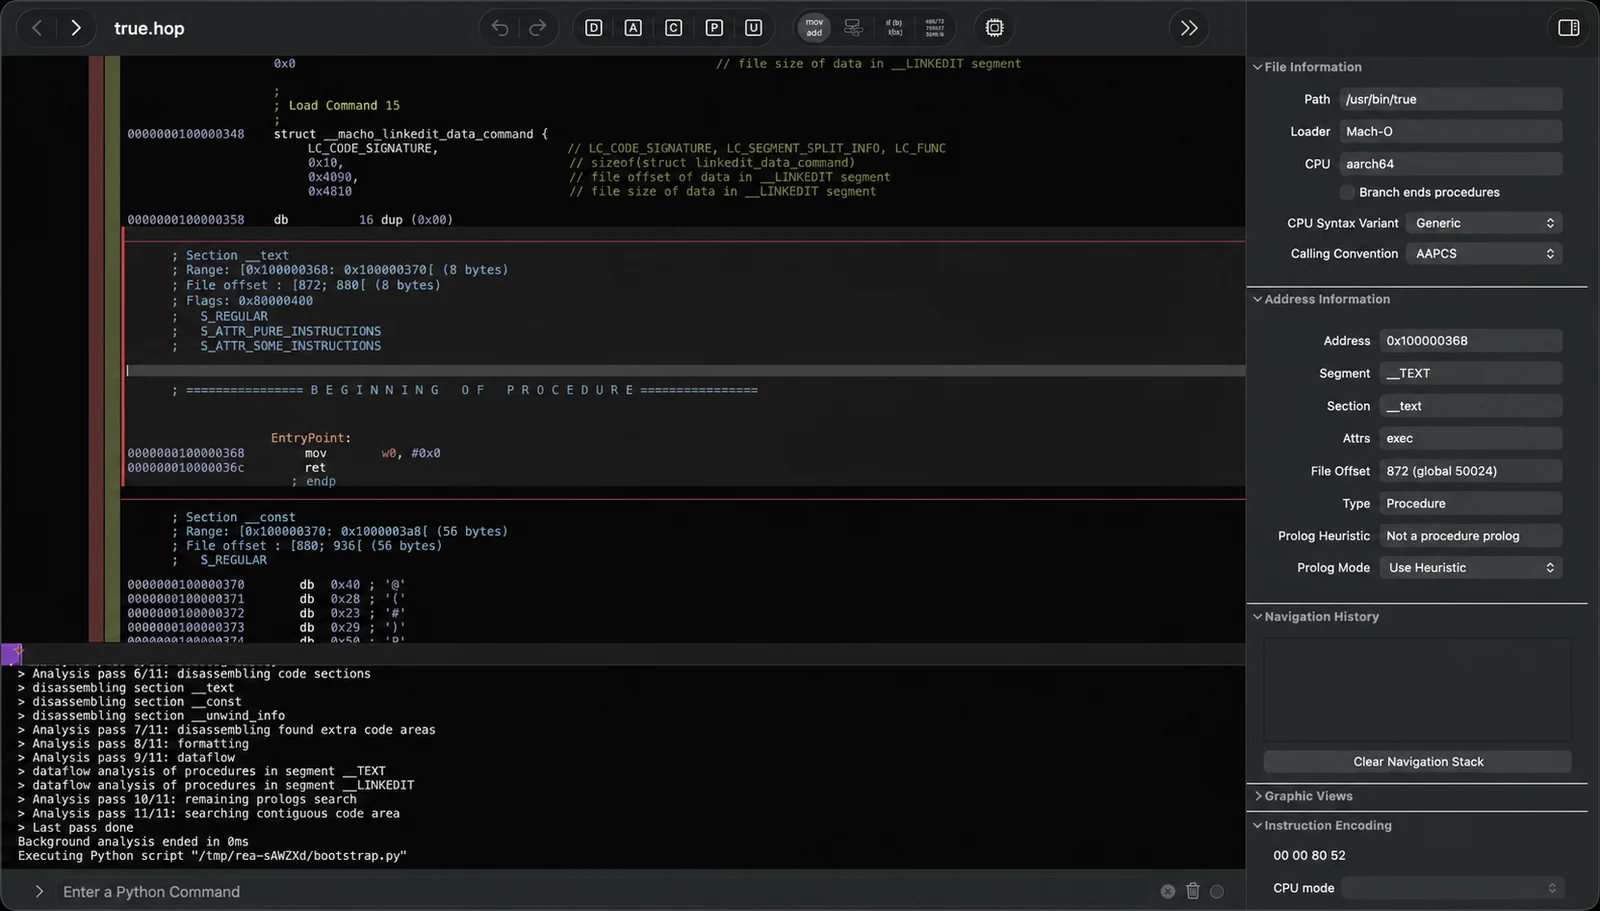 morluto/rea
에이전트로 앱 동작부터 네이티브 바이너리까지 무엇이든 리버스 엔지니어링합니다.
 xf1les/fsop-finder
Binary Ninja 플러그인으로, 제어 흐름과 스택 포인터를 하이재킹할 수 있는 FSOP 코드 경로를 찾기 위해 glibc libio를 스캔하여 힙 익스플로잇 연구를 지원합니다.
 modzero/burp-responseclusterer
버프 플러그인으로, 수신된 응답을 군집화하여 개요를 보여줍니다
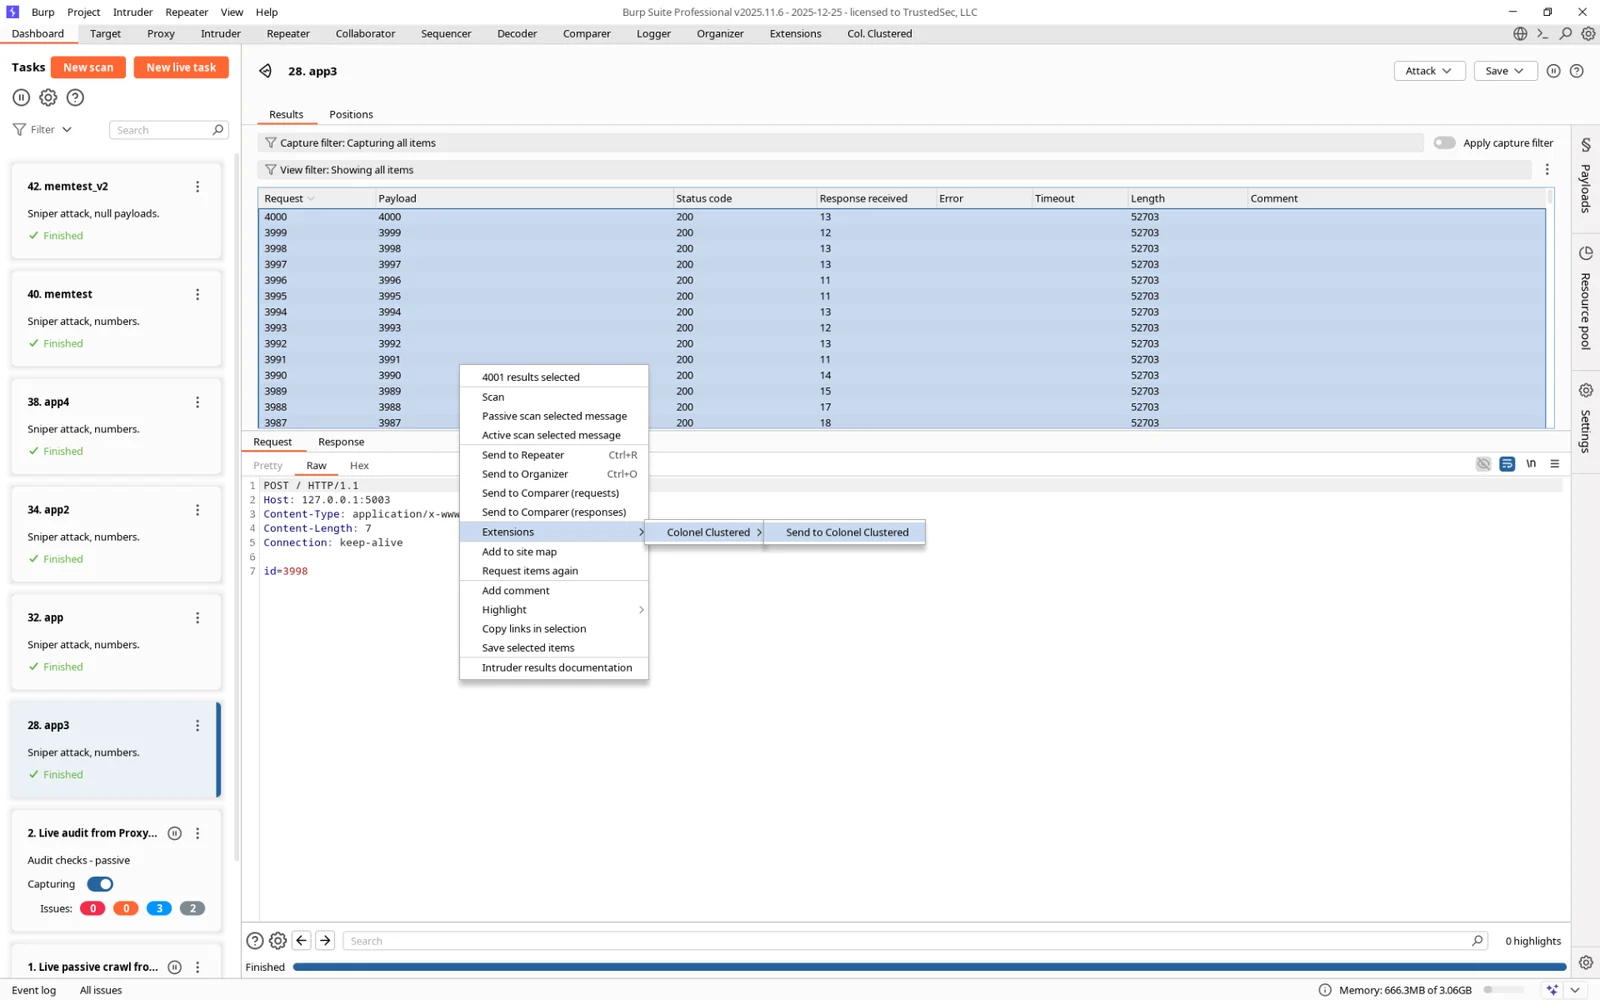 hoodoer/colonelclustered
서버 응답의 실제 내용을 기반으로, 예를 들어 Intruder 실행에서 나온 응답에 대해 텍스트 클러스터링을 수행하여 이상치/그룹을 식별하는 Java Burp 플러그인입니다.
 pentagridsec/pentagridresponseoverview
BurpSuite용 Response Overview 확장 - 응답 본문을 그룹화하여 특이한 응답 찾기
 praetorian-inc/capability-sdk
보안 스캐너를 위한 표준 기능 인터페이스를 정의하는 공유 Go SDK로, 다중 형식 탐지 결과 출력(터미널, JSON, NDJSON, Markdown, SARIF)과 CLI 문서 드리프트 검사를 제공합니다.
 portswigger/active-scan-plus-plus
Burp Suite 확장 기능으로, 호스트 헤더 공격, XXE, 코드 인젝션, 그리고 Shellshock 및 Log4Shell과 같은 알려진 CVE에 대한 검사를 통해 능동 및 수동 스캐닝을 확장합니다.
 d0ge/xsw
XML Signature Wrapping Burp Suite 확장 기능
 saml-toolkits/ruby-saml
SAML SSO의 서비스 제공자 측을 구현한 Ruby 라이브러리로, 인증 요청, 응답 검증, XML 서명 검사, IdP 메타데이터 파싱을 처리합니다.
 d0ge/websocketturbointruder
WebSocket 메시지를 사용자 정의 Python 코드로 퍼징하기 위한 Burp Suite 확장으로, 여러 엔진, HTTP 미들웨어 라우팅, 응답 분석을 지원합니다.
 hackvertor/repeat-strike
Burp Suite 확장 기능으로, AI가 생성한 정규식 strike 규칙을 사용해 IDOR 및 접근 제어 결함을 탐지한 뒤 프록시 기록을 스캔하여 유사한 문제를 대규모로 찾아냅니다.