
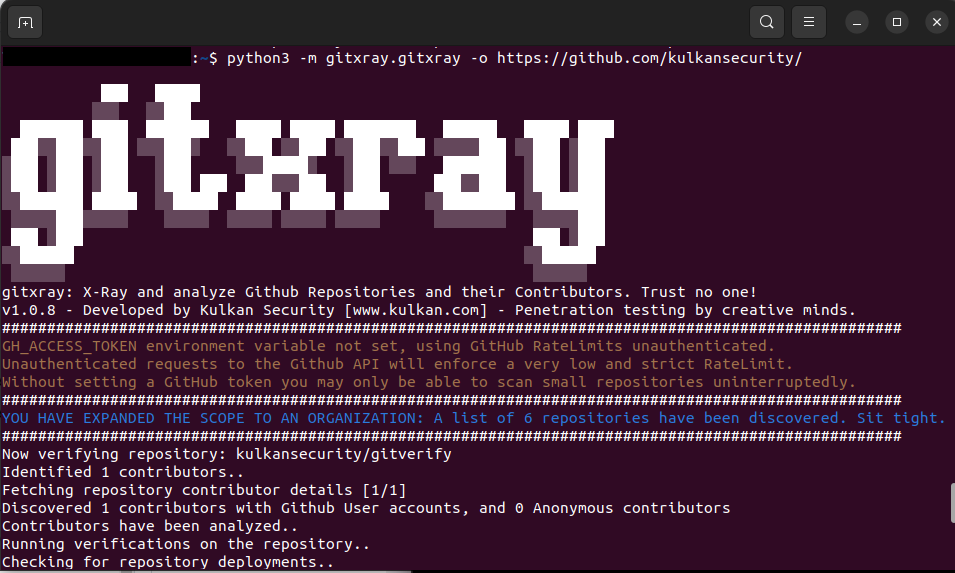
gitxray
 kulkansecurity/gitxray
공개 GitHub REST API를 활용하여 OSINT, 포렌식, 침투 테스트 등 다양한 보안 작업을 수행하는 다각적인 보안 도구입니다.
osintinformation-gatheringdigital-forensics+3
1839개월 전
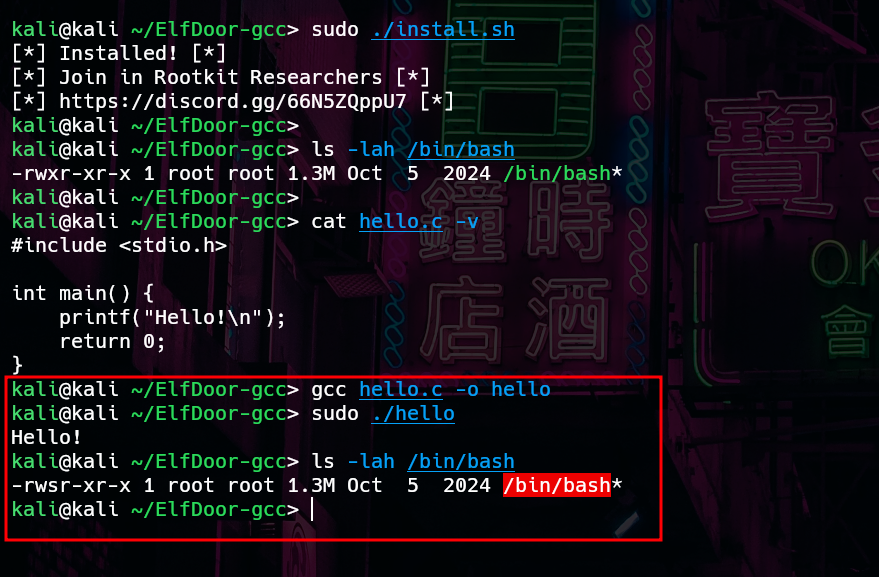 matheuzsecurity/elfdoor-gcc
LD_PRELOAD 기반 도구로, gcc를 하이재킹하여 링킹 과정에서 바이너리에 악성 코드를 주입합니다. 이를 통해 소스 코드 수정 없이 은밀한 백도어 배포가 가능합니다.
 theupdateframework/python-tuf
The Update Framework (TUF)의 Python 참조 구현
 oxsecurity/codetotal
모든 스니펫, 파일, 또는 리포지토리를 분석하여 코드 내 비밀, 오픈 소스 취약점, 코드 보안, 취약점, 안전하지 않은 인프라 코드, 오픈 소스 라이선스 관련 잠재적 법적 문제와 같은 보안 결함을 탐지합니다.
 cycodelabs/raven
GitHub Actions CI/CD 워크플로우의 보안 취약점을 스캔하고, 발견된 내용을 Neo4j 그래프 데이터베이스에 인덱싱하며, 잘못된 구성, 인젝션 및 공급망 위험을 탐지하기 위한 쿼리 라이브러리를 제공합니다.
 purs3lab/argus
GitHub Actions 워크플로우를 위한 단계적 정적 오염 분석 프레임워크입니다. 오염 추적 및 영향 분류기를 사용하여 코드 인젝션 취약점을 탐지하고, CI/CD 보안을 위해 SARIF 보고서를 출력합니다.
 owasp-dep-scan/dep-scan
Next-generation dependency vulnerability scanner with reachability analysis, SBOM generation, license audit, and container image scanning for CI/CD…
 arpsyndicate/puncia
Panthera(P.)uncia - Official CLI utility for Subdomain Center & Exploit Observer.
 google/osv.dev
오픈 소스 취약점 데이터베이스 및 분류 서비스.
 morpheuslord/startup-sbom
A tool to reverse engineer and inspect the RPM and APT databases to list all the packages along with executables, service, versions and CVE.
 snyk/cli
Snyk CLI는 프로젝트의 보안 취약점을 스캔하고 모니터링합니다.
 ariary/trojansourcefinder
🔎 코드에서 Trojan Source 취약점을 찾는 데 도움을 줍니다 👀 . 여러 협력자가 있는 프로젝트(CI/CD)에서 코드 리뷰에 유용합니다.
 apiiro/combobulator
여러 소스와 패키지 관리 체계 전반의 패키지 매니페스트를 분석하여 종속성 혼동 공격을 탐지하고 방지하는 모듈식 프레임워크로, SDLC 통합을 위한 플러그형 휴리스틱 엔진을 갖추고 있습니다.
 wspr-ncsu/mininode
정적 분석 CLI 도구로, 종속성 그래프를 구성하고 거친 또는 세밀한 모드에서 사용되지 않는 모듈과 함수를 제거하여 Node.js 애플리케이션의 공격 표면을 줄입니다.
 bridgecrewio/checkov
인프라를 코드로 관리하는 정적 분석 도구로, Terraform, Kubernetes, CloudFormation, 컨테이너 이미지에서 클라우드 구성 오류, 취약점, 시크릿을 빌드 시점에 탐지합니다.
 visma-prodsec/confused
여러 패키지 관리 시스템에서 종속성 혼동 취약점을 확인하는 도구
 gitleaks/gitleaks
빠르고 오픈소스인 정적 분석 도구로, Git 저장소, 파일, stdin 스트림에서 비밀번호, API 키, 토큰과 같은 하드코딩된 비밀 정보를 감지하며 사용자 정의 규칙 엔진을 지원합니다.