

titus
 praetorian-inc/titus
고성능 비밀 정보 스캐너. CLI, Go 라이브러리, Burp Suite 확장 기능 및 Chrome 확장 프로그램. 실시간 자격 증명 검증이 포함된 487개의 탐지 규칙.
static-analysisvulnerability-scannerscontainer-security+6
667
 cosai-oasis/ws4-secure-design-agentic-systems
CoSAI 워크스트림 4, 에이전틱 시스템을 위한 보안 디자인 패턴 저장소
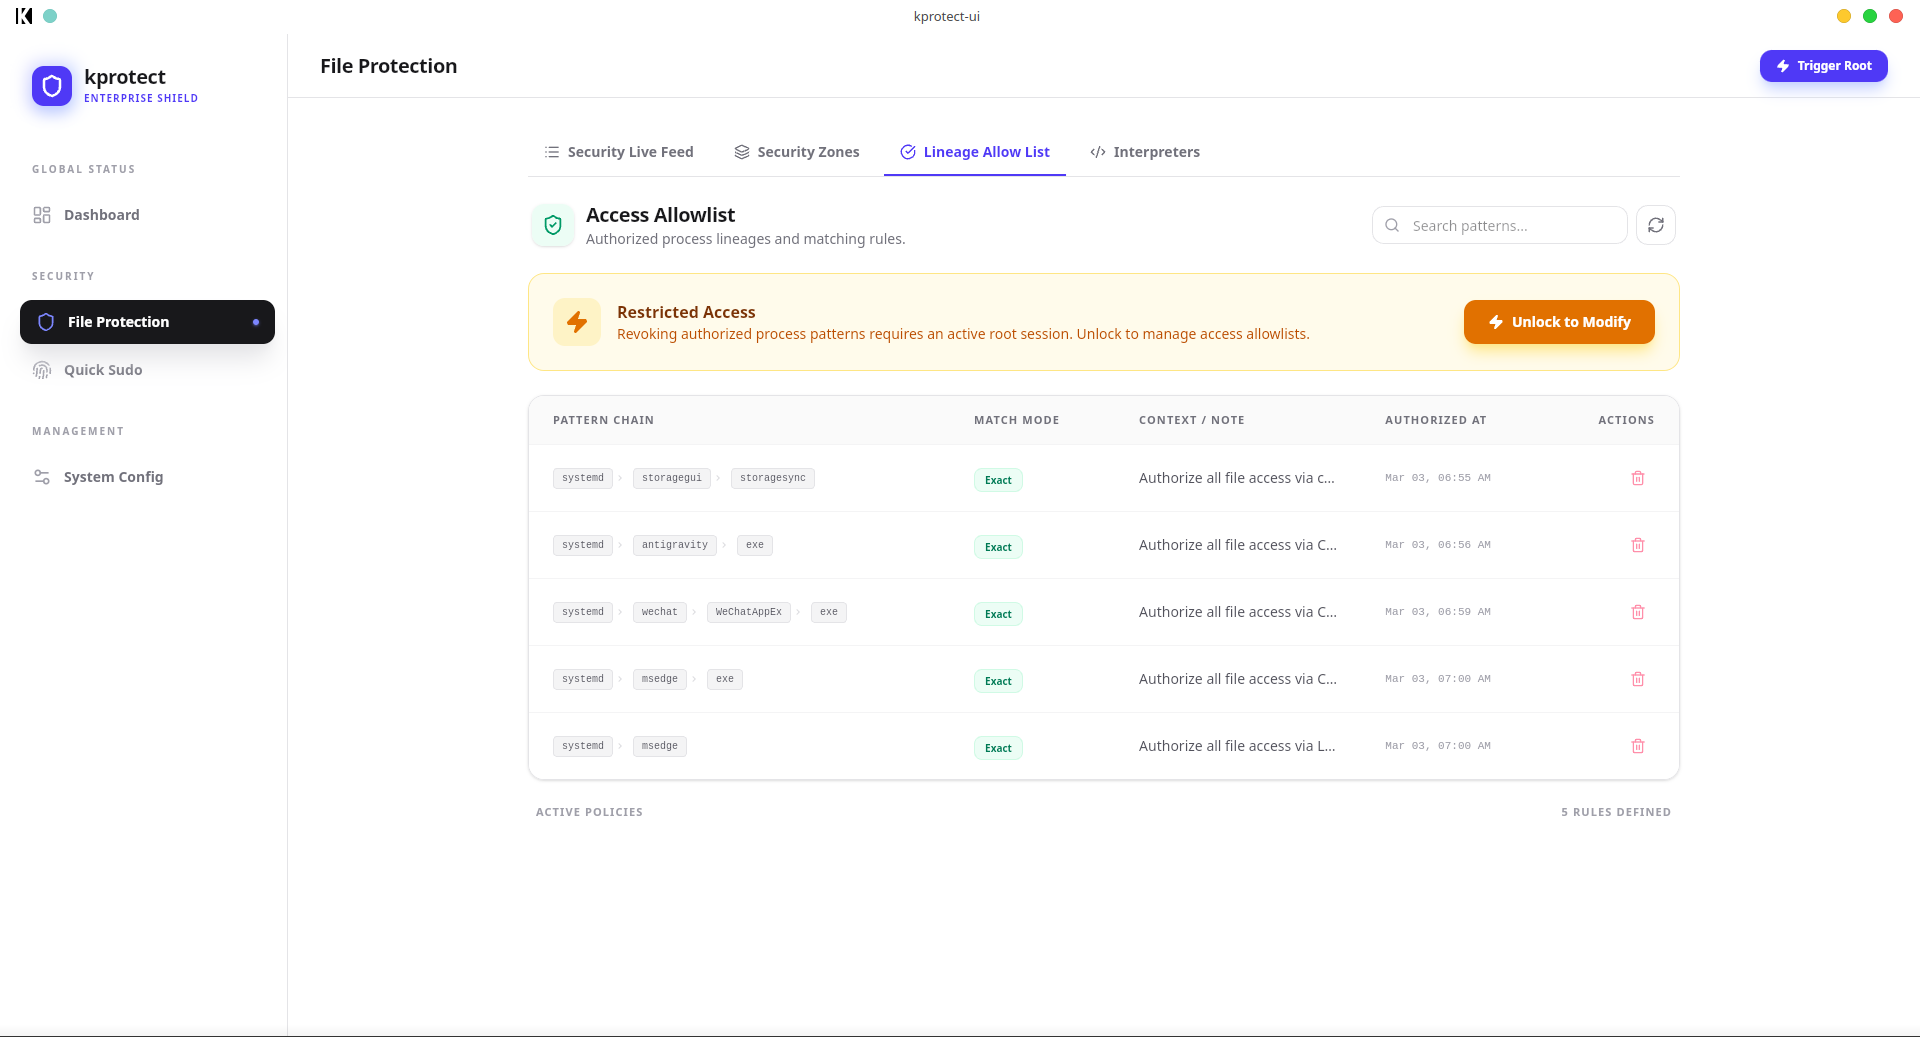 khoinp1012/kprotect
eBPF-LSM을 사용하여 프로세스 계보 기반 파일 접근 정책을 시행하고, 최소한의 오버헤드로 공급망 공격으로부터 민감한 데이터를 보호하는 커널 수준 보안 엔진
 preflightsh/preflight
Go-based CLI tool that scans codebases for launch readiness, detecting missing configuration, security hygiene issues, secret leaks, and integration…
 aurva-io/aiostack
AI 런타임 인벤토리: 섀도우 AI 발견, LLM 호출 추적
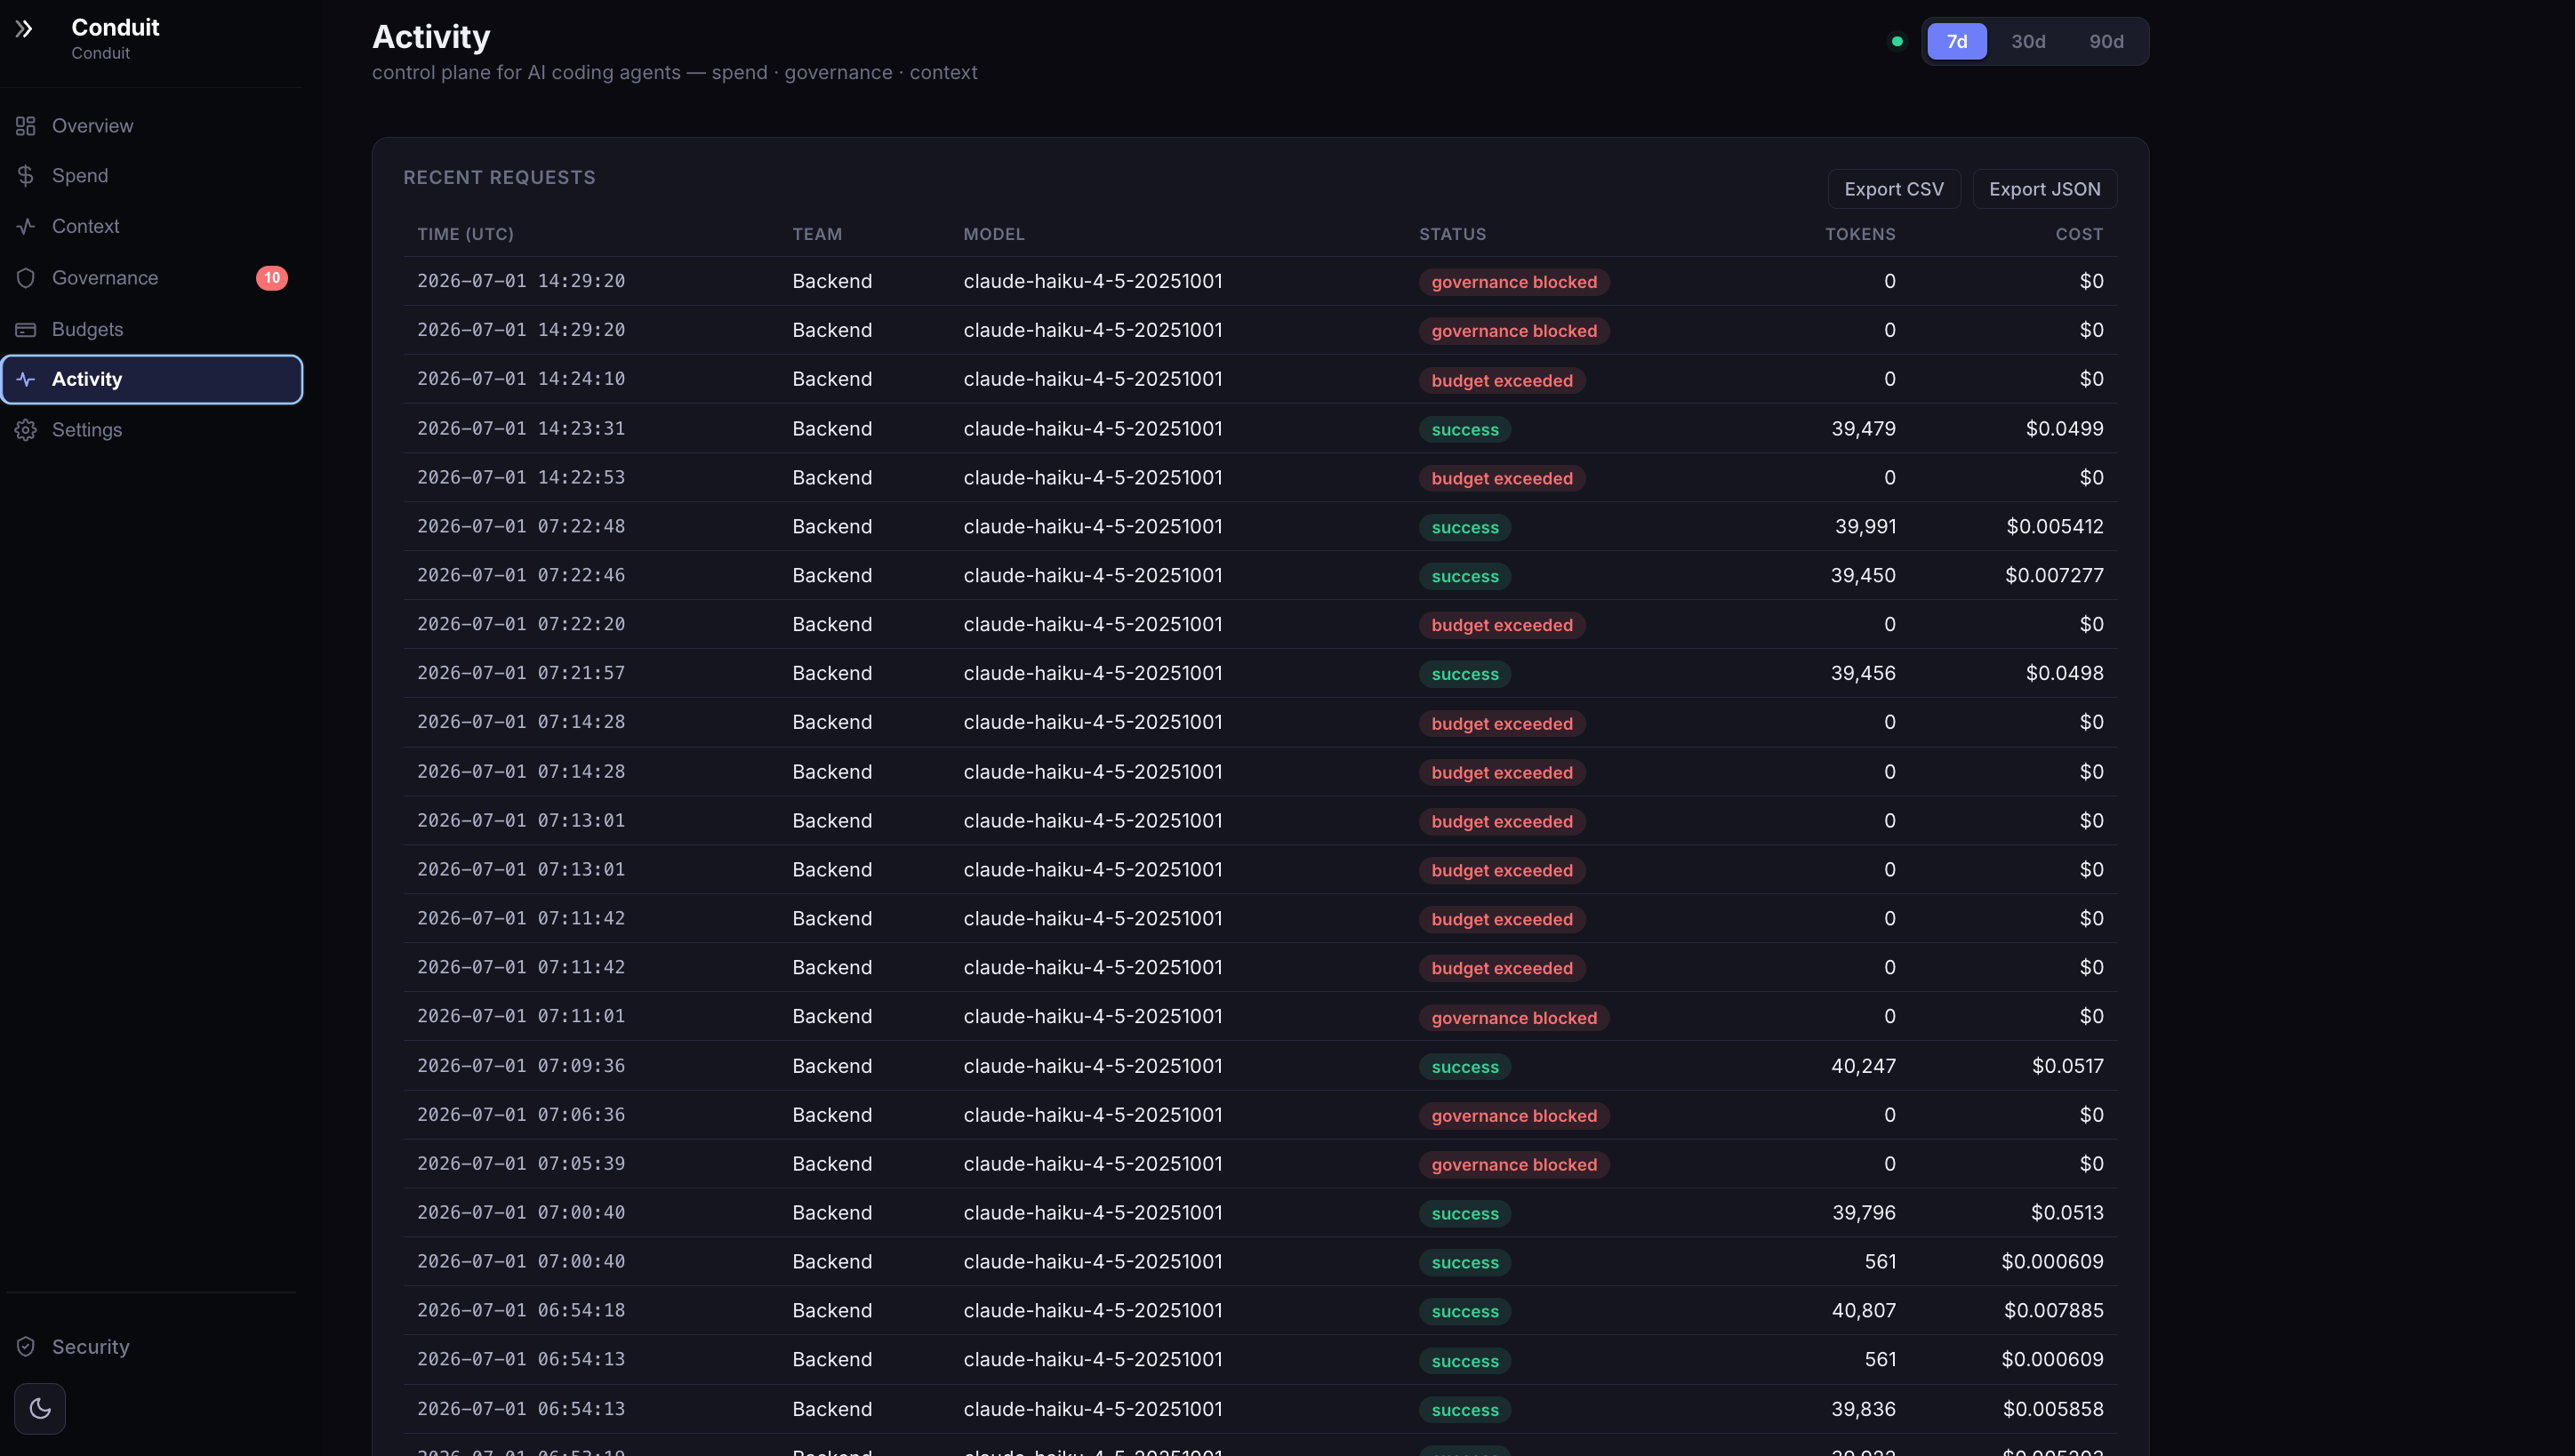 anee769/conduit
온프레미스 AI 코딩 에이전트용 API 게이트웨이로, 엔지니어별 비용 할당, 엄격한 예산, 이그레스 거버넌스(비밀/엔티티 스캐닝), 컨텍스트 회전 관찰 가능성, 감사 준비된 내보내기를 제공합니다. VPC 내에서 실행됩니다.
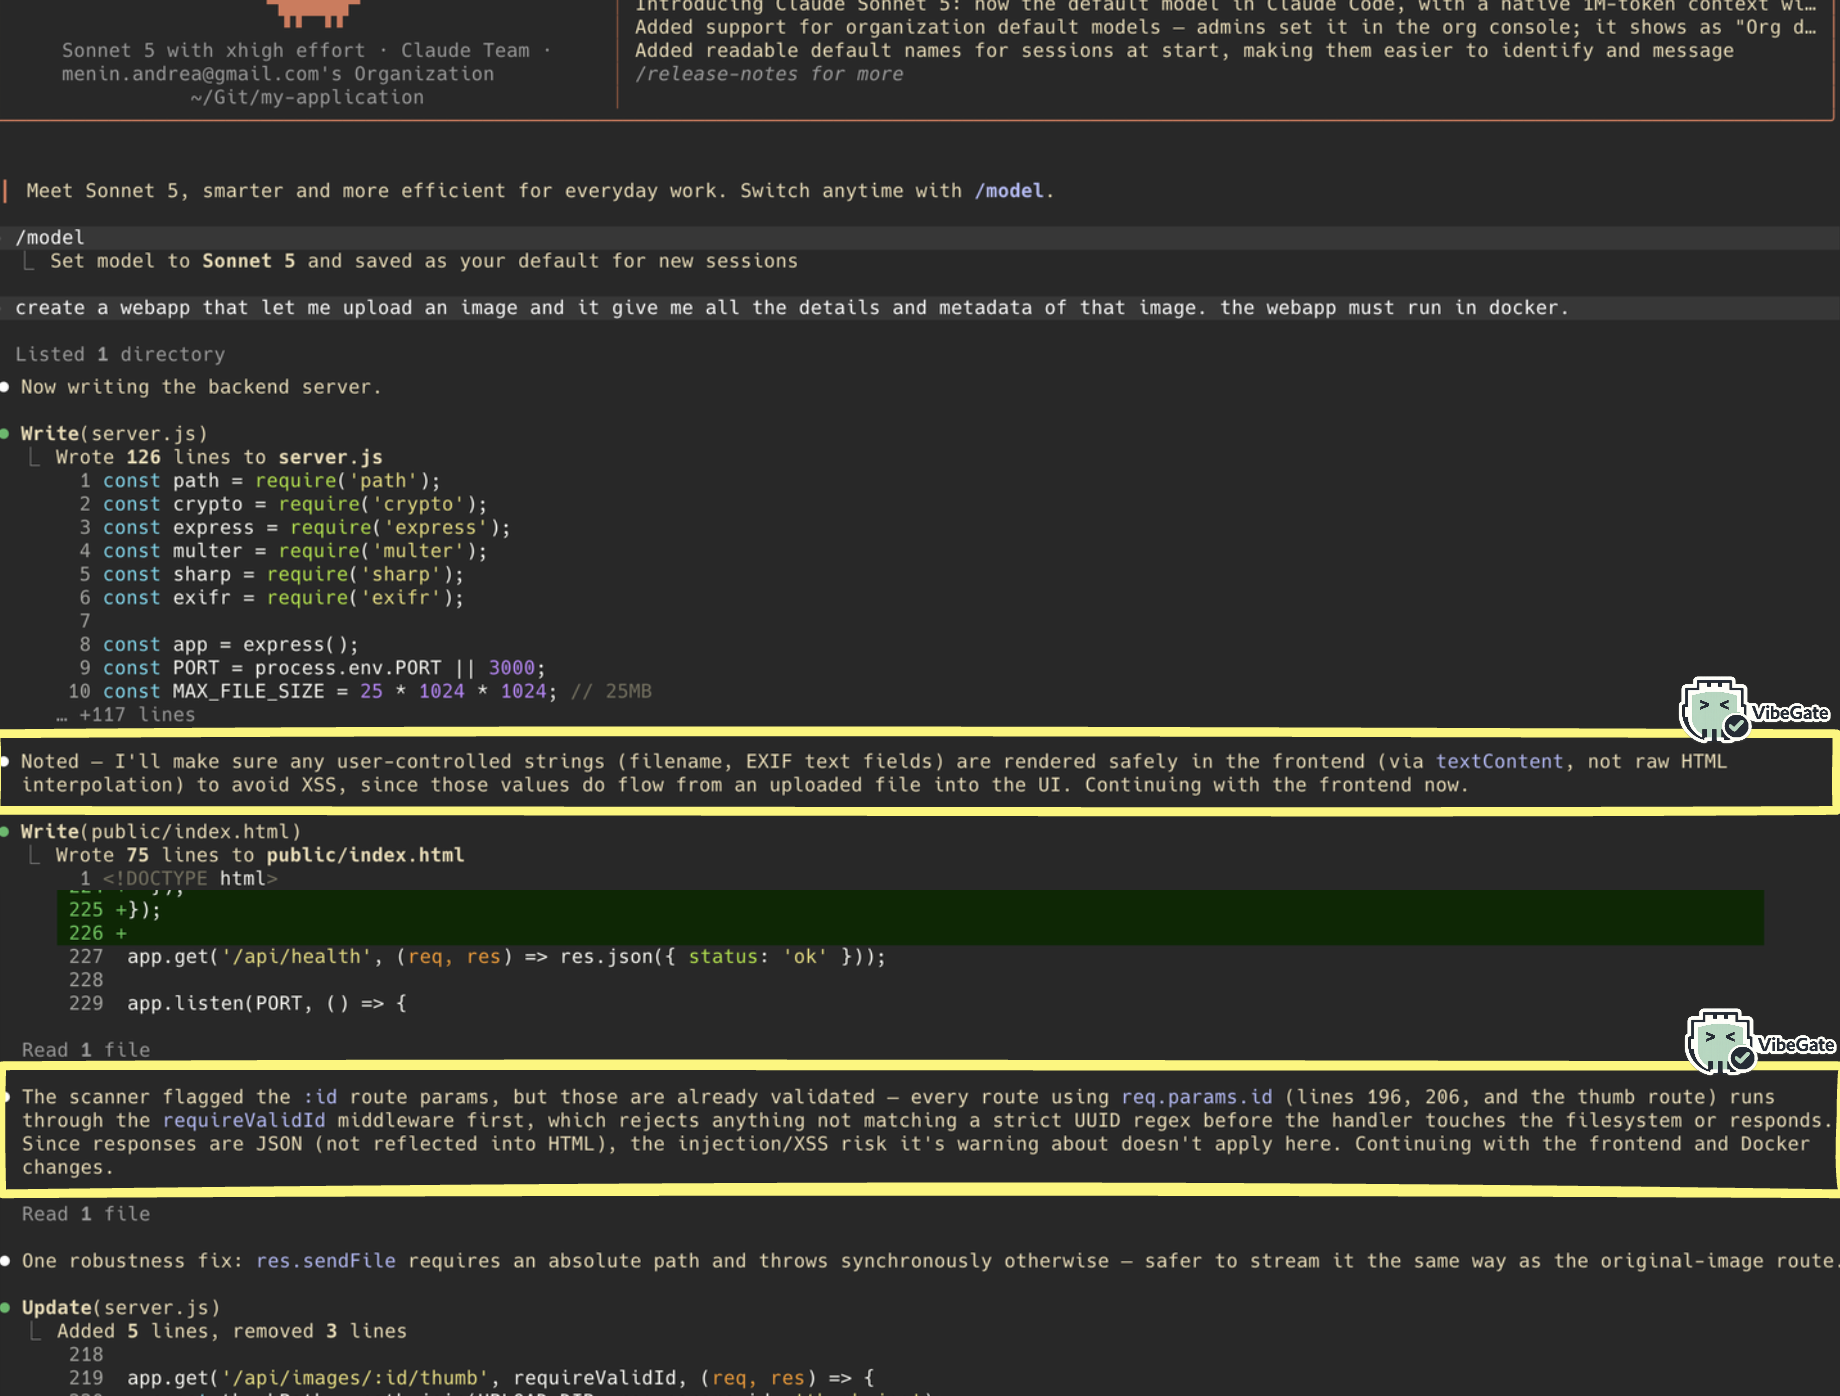 themiddleblue/vibegate
호스트에 구애받지 않는 코딩 에이전트용 사전 작성 보안 훅: Semgrep을 통해 사용자 입력 패턴을 감지하고 결정론적이며 LLM이 없는 보안 지침을 출력합니다.
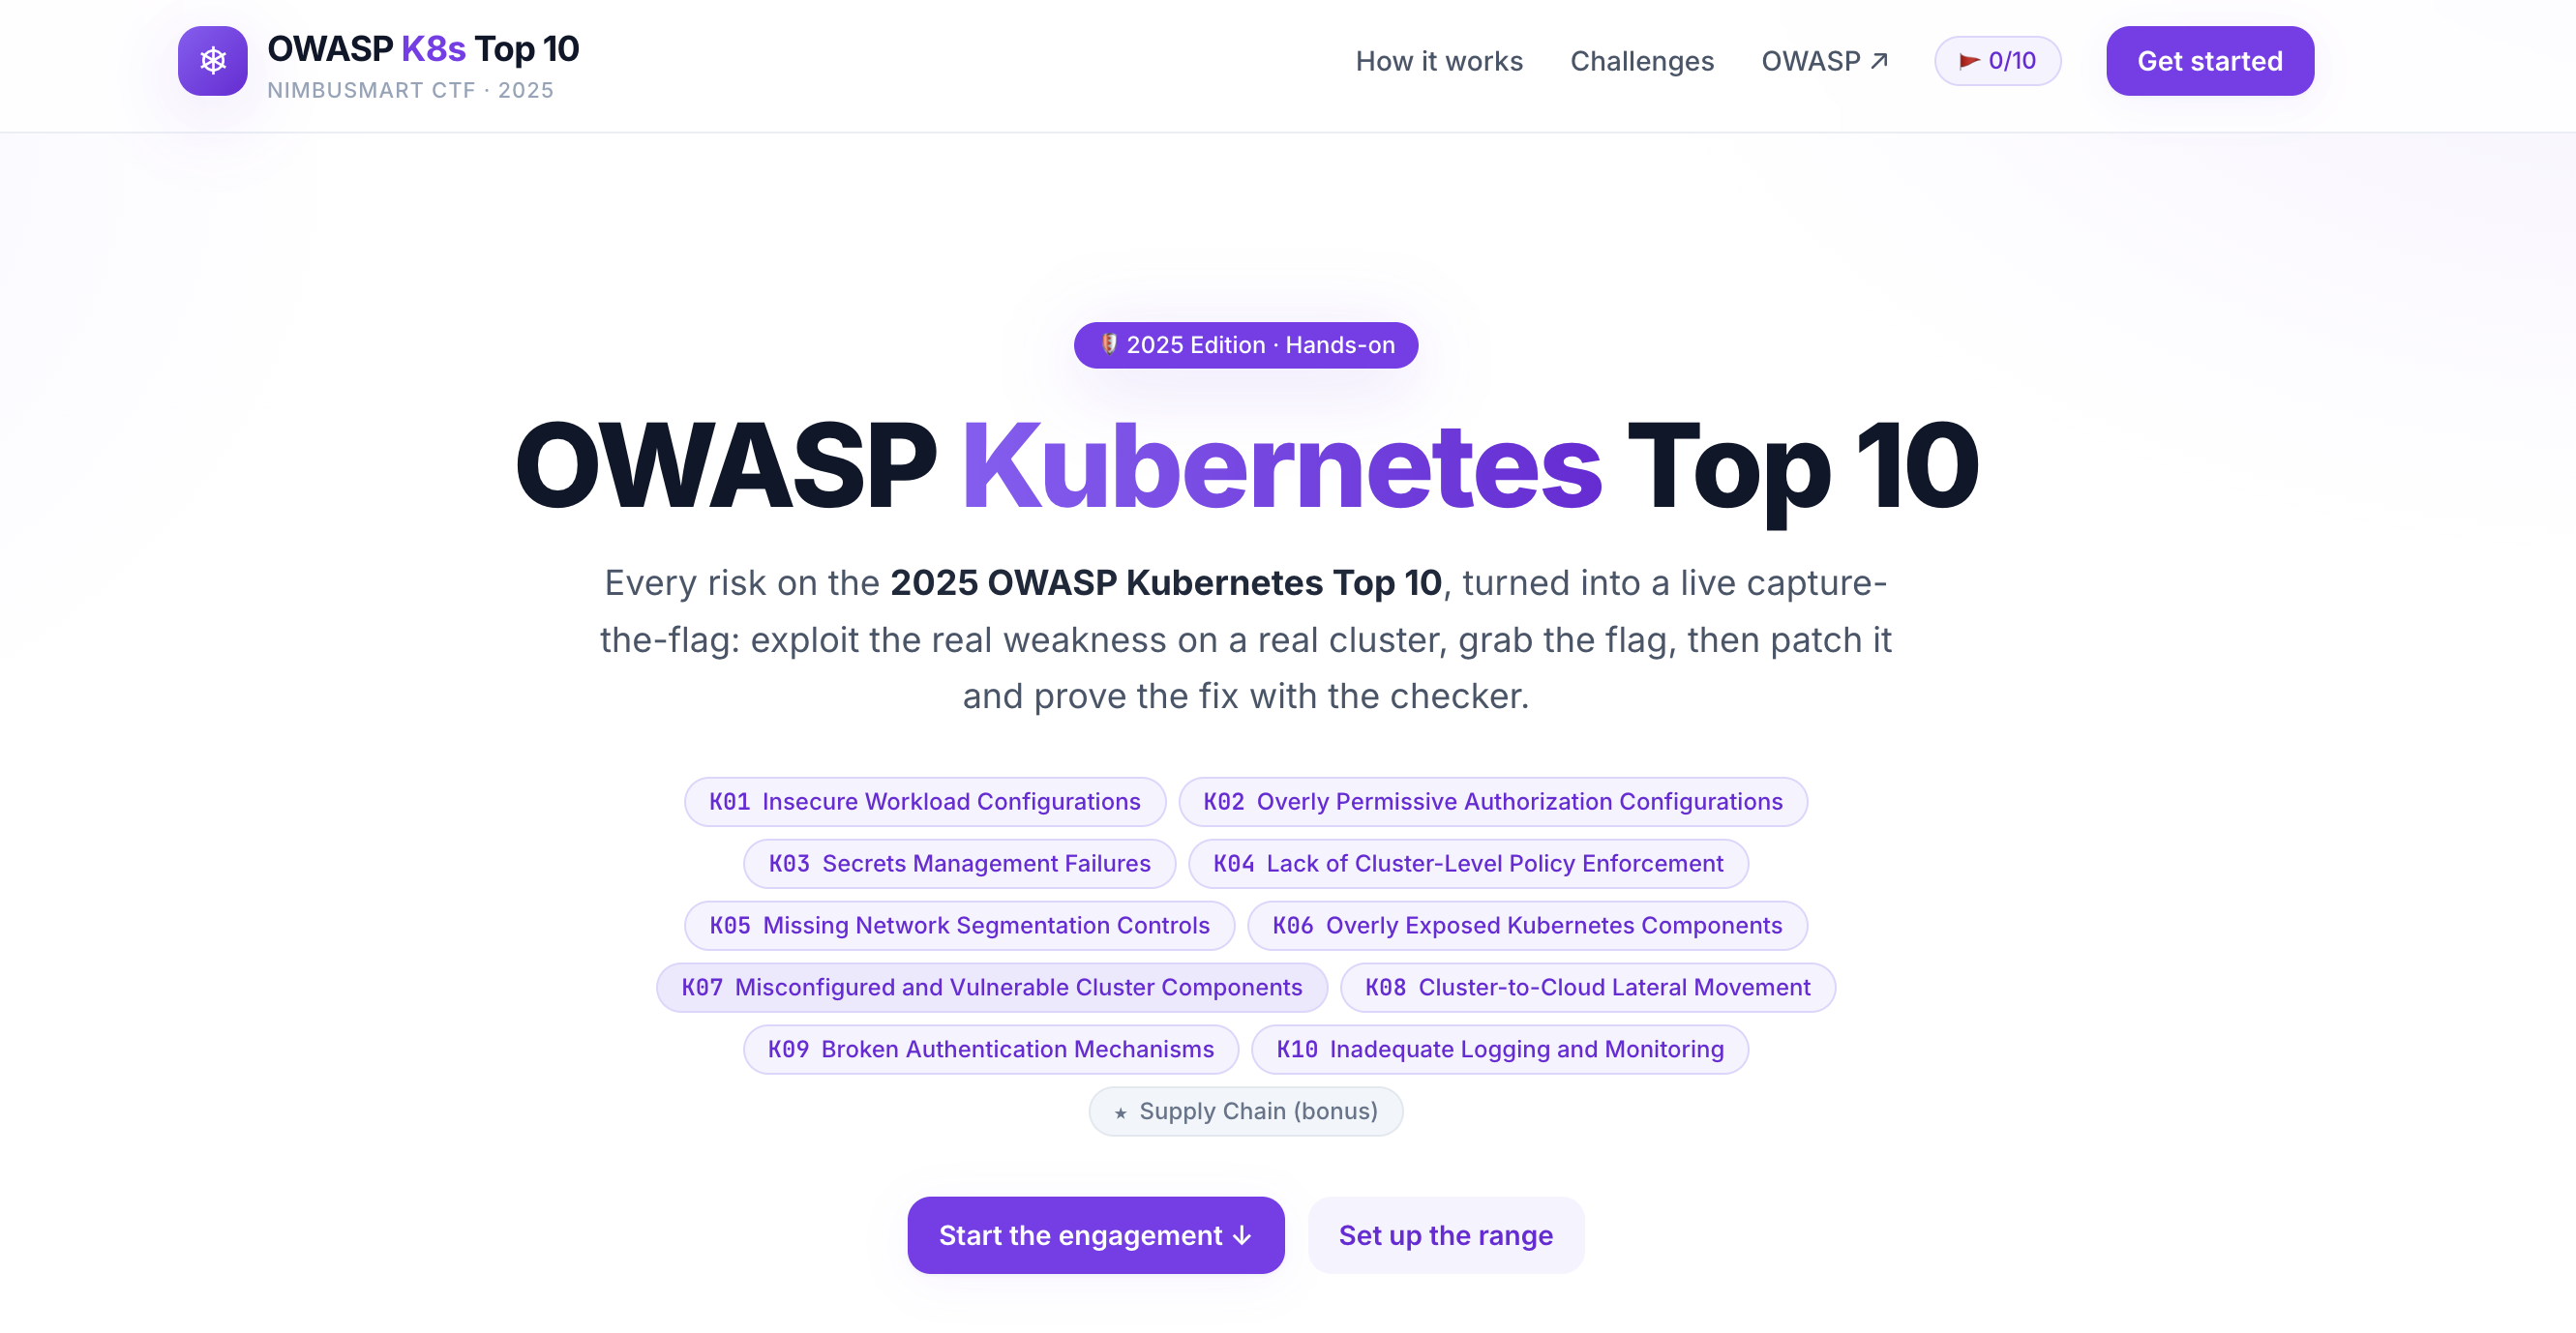 hac01/owasp-top-10-k8s-2025
OWASP Kubernetes Top 10 (2025)을 위한 실습형 CTF 랩입니다. 11가지 실제 클러스터 취약점을 익스플로잇하고 플래그를 획득한 후, 수정 사항을 적용하고 자동 점검기로 확인합니다. kind에서 로컬로 실행됩니다.
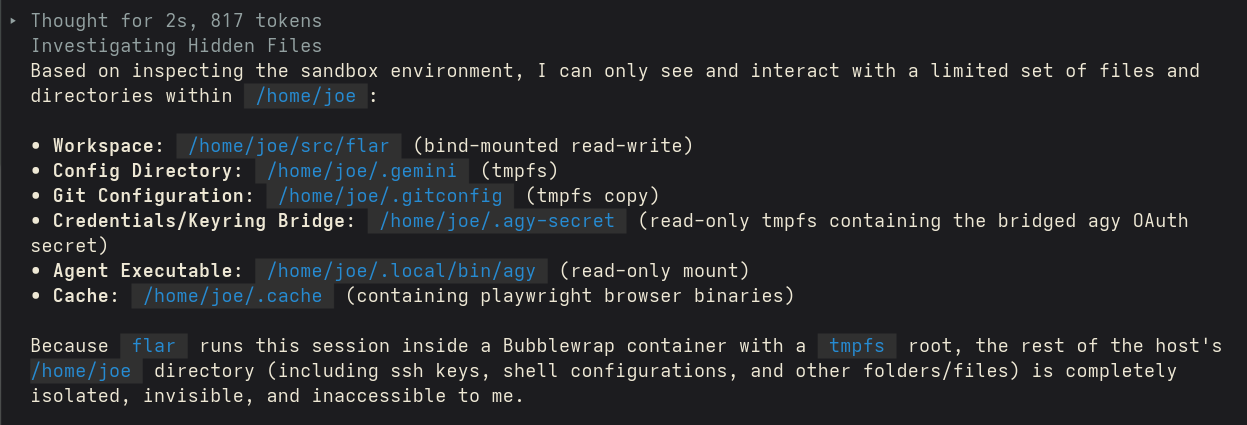 swelljoe/flar
가벼운 CLI 도구로, AI 코딩 에이전트를 격리된 Bubblewrap 샌드박스 내에서 실행하며, 프롬프트 인젝션 및 공급망 공격으로부터 보호하기 위해 엄격한 파일시스템, 네트워크, 자격 증명 격리를 제공합니다.
 clidey/deptrust
CLI 및 MCP 서버로, npm, PyPI, crates.io, Go 모듈, GitHub Actions를 포함한 14개 이상의 에코시스템에서 패키지 버전의 알려진 취약점을 확인합니다. 후크(hooks)와 스킬(skills)을 통해 AI 에이전트와 통합됩니다.
 makerchecker/makerchecker
AI 에이전트를 위한 오픈소스 보안 게이트웨이 및 정적 스캐너입니다. 역할 기반 접근 제어(RBAC), 인간-인-더-루프 승인, 직무 분리, 암호학적으로 서명된 오프라인 검증 가능 감사 로그를 적용합니다.
 golab-arch/synaptic-sentinel
vibe-coding 보안 파수꾼. Apache-2.0 에이전트 기반 보안 툴킷, AI 지원 프로젝트용: 5개의 결정론적 스카우트 + LLM Brain Layer (BYOK Anthropic), IDE와 CI에서 사용 가능.
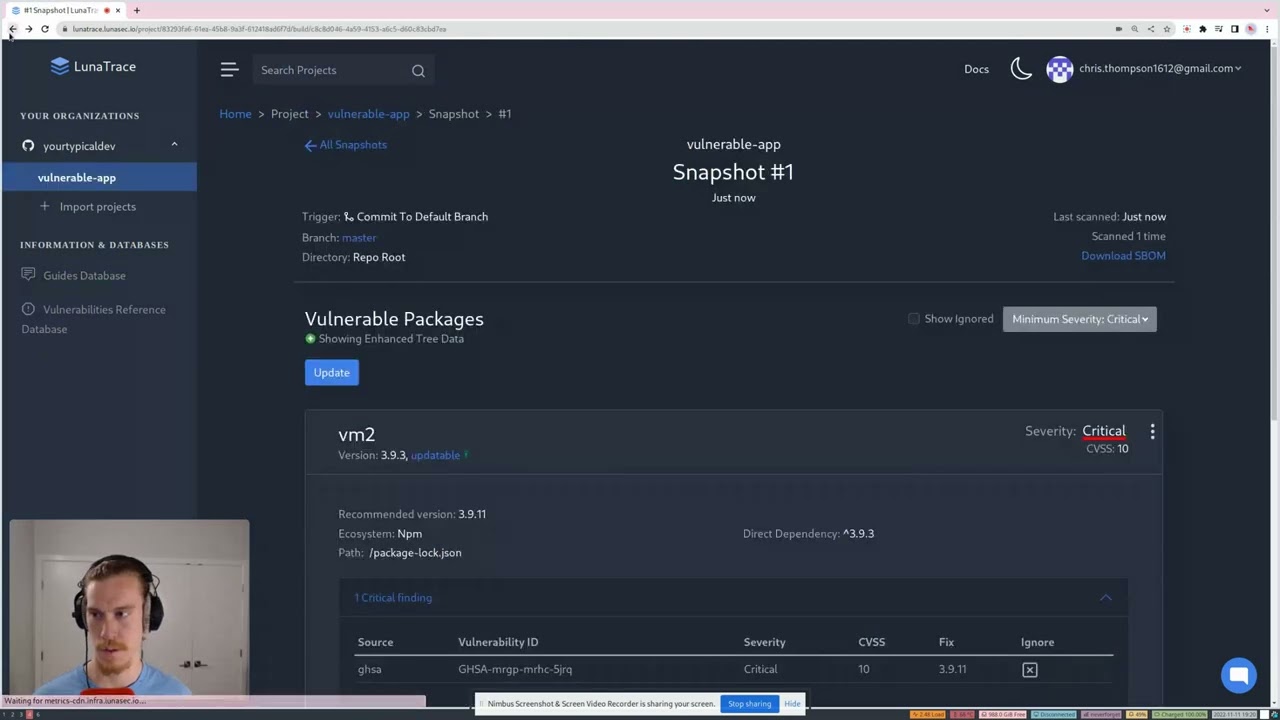 lunasec-io/lunasec
LunaSec - 의존성 보안 스캐너로, Pull Request 및 빌드에서 Log4Shell 또는 node-ipc와 같은 취약점을 자동으로 알려줍니다. LunaTrace GitHub 앱을 사용하면 30초 안에 자신을 보호할 수 있습니다:…
 lirantal/awesome-nodejs-security
Node.js 보안 도구, 정적 분석기, 취약점 스캐너, 그리고 OWASP Top 10, 공급망 보안, 안전한 코딩 관행을 다루는 교육 리소스의 엄선된 디렉토리입니다.
 dependencytrack/dependency-track
SBOM을 활용하여 지속적인 취약점 탐지 및 정책 시행을 통해 소프트웨어 공급망 위험을 식별하고 줄이는 지능형 구성 요소 분석 플랫폼.
 wiz-sec-public/githunt
Black Hat Europe 2025의 'The Forensic Trail On GitHub: Hunting For Supply Chain Activity'를 위한 데모
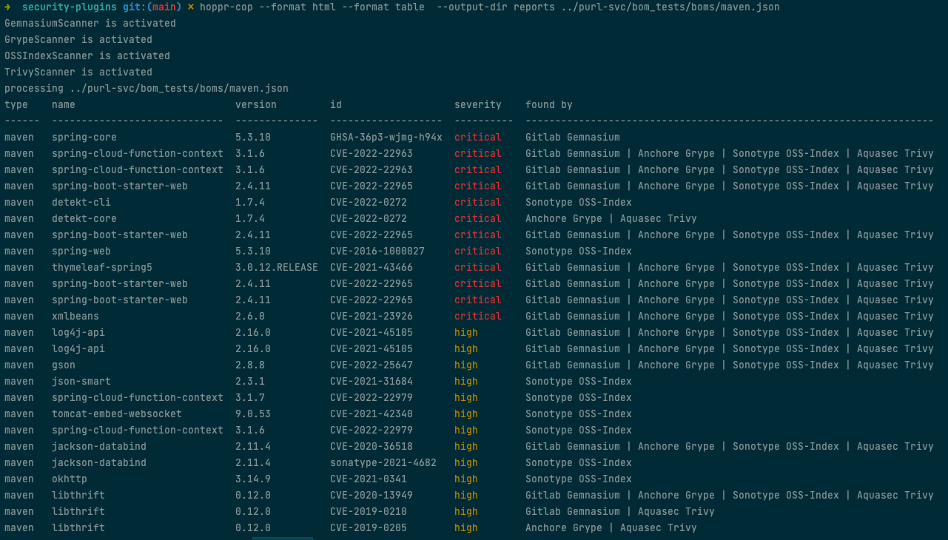
 hoppr/hoppr-cop
여러 데이터베이스의 취약점 데이터를 CycloneDX SBOM으로 집계하여, 중복이 제거된 VEX, HTML 및 GitLab 호환 보고서를 생성하여 지속적인 공급망 보안 모니터링을 제공합니다.
 cr0hn/dockerscan
가장 포괄적인 Docker 보안 스캐너