

Agentic-Bug-Hunter
 awarexone/agentic-bug-hunter
구독 여부와 관계없이 작동하는 AI 기반 버그 바운티 헌팅 툴킷
reconnaissancevulnerability-scannersweb-vulnerability-scanners+8
5.4k
awarexone/agentic-bug-hunter구독 여부와 관계없이 작동하는 AI 기반 버그 바운티 헌팅 툴킷
 splx-ai/agentic-radar
LLM 에이전트 워크플로우를 위한 보안 스캐너
 stelligent/cfn_nag
CloudFormation 템플릿용 린팅 도구
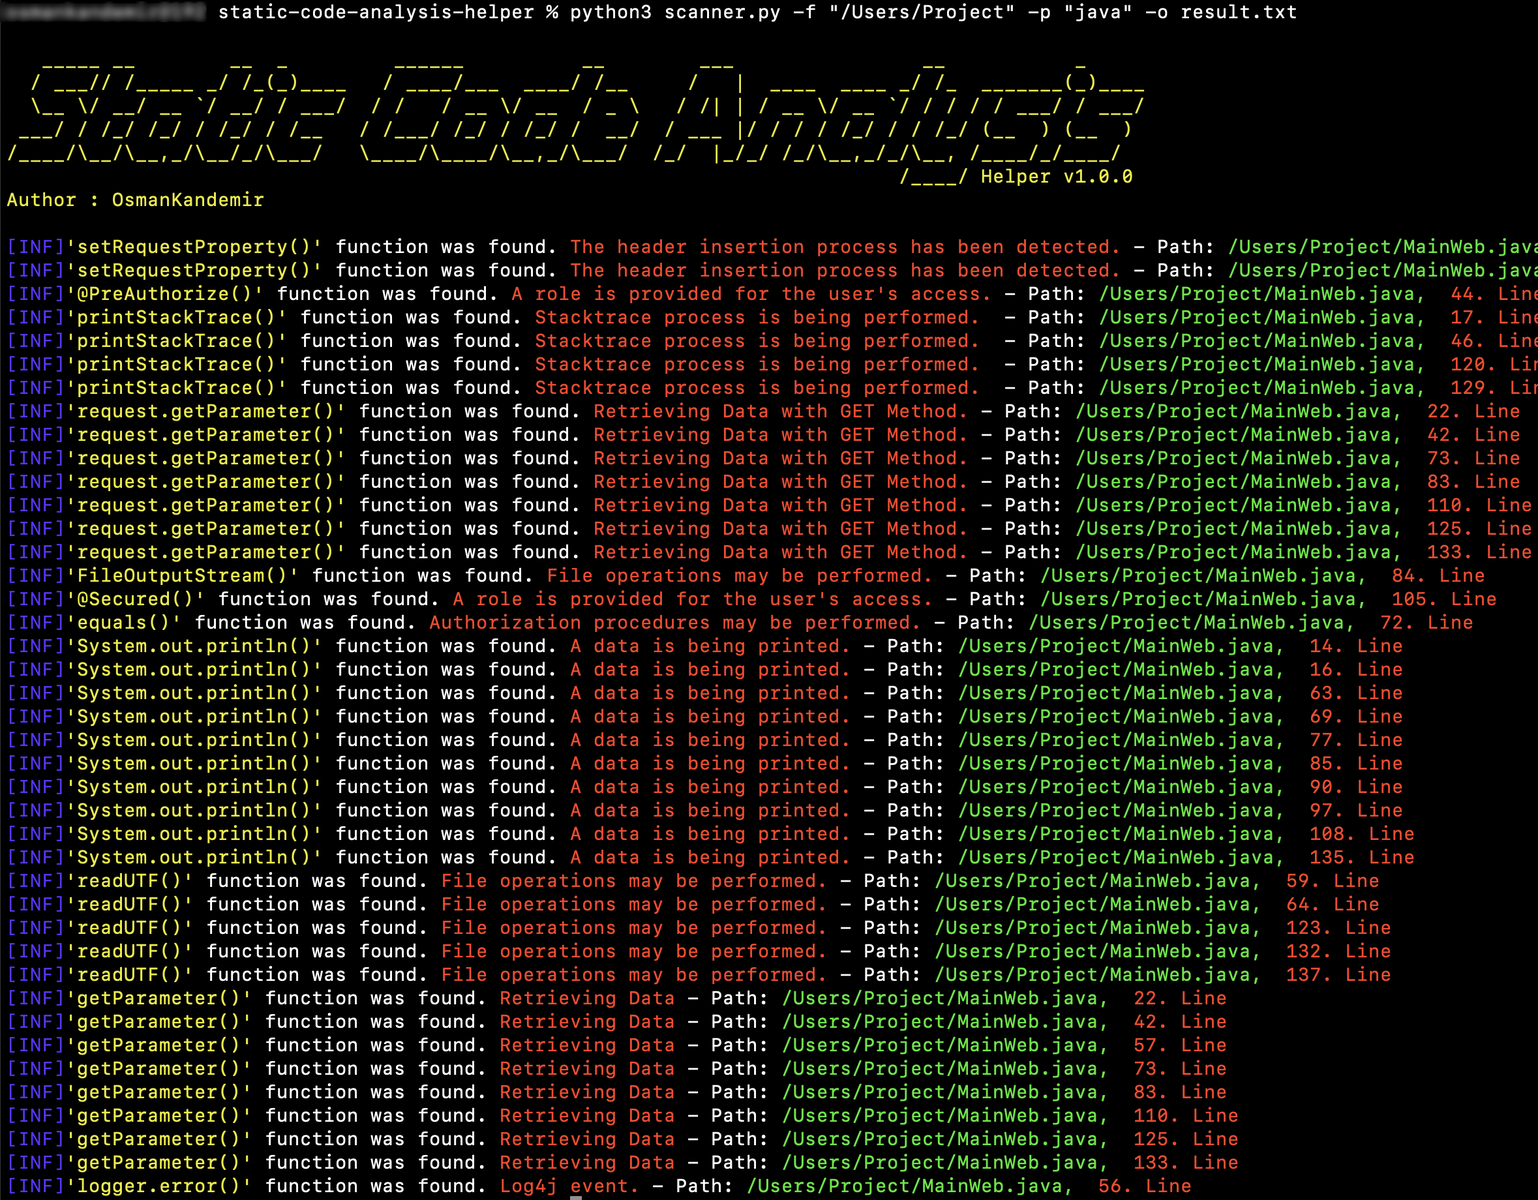 osmankandemir/static-code-analysis-helper
16개 언어로 작성된 프로젝트 소스 코드를 스캔하여 SQLi, XSS, SSRF, 명령어 주입, 취약한 암호화 및 기타 웹 공격 유형과 연결된 위험한 함수를 식별합니다.
 contrastsecurity/contrast
Java, JavaScript, .NET 애플리케이션 및 AWS Lambda 함수를 스캔하여 코드 취약점과 과도하게 허용된 IAM 정책을 탐지하는 SAST CLI
 analysis-tools-dev/static-analysis
프로그래밍 언어, 설정(config), 빌드 도구, CI를 위한 정적 분석(SAST) 도구와 린터(linter)를 선별해 모아 둔 디렉터리로, 코드 품질 개선에 중점을 둡니다.
 controlplaneio/kubesec
Kubernetes 리소스에 대한 보안 위험 분석
 semgrep/semgrep-rules
다양한 언어에서 보안 취약점, 위험한 코드 패턴 및 구성 문제를 탐지하기 위한 정적 분석 규칙 팩; CI/CD 스캐닝 워크플로우와 통합됩니다.
 promptfoo/modelaudit
Security scanner for AI/ML model files. Detects malicious code, backdoors, and vulnerabilities before deployment
 sonarsource/sonarqube
품질 게이트, 다중 언어 스캐닝, CI/CD 워크플로우에서 취약점 및 유지보수성 문제를 탐지하는 보안 중심 규칙을 갖춘 코드 품질 및 정적 분석 플랫폼입니다.
 stackrox/kube-linter
KubeLinter는 Kubernetes YAML 파일과 Helm 차트를 검사하여 해당 파일에 표현된 애플리케이션이 모범 사례를 준수하는지 확인하는 정적 분석 도구입니다.
 rakib-nyc/nullorigin
연구 전용 AI 워터마크 견고성 툴킷: 로컬 리버스 프록시가 C2PA/EXIF/XMP, Unicode, 이미지/오디오 스테가노그래피, OOXML/PDF 메타데이터를 제거하고 Trojan Source를 스캔합니다.
 github/codeql
CodeQL: 전 세계 보안 연구원들과 GitHub Advanced Security의 코드 스캐닝을 지원하는 라이브러리 및 쿼리 모음입니다.
 gmh5225/actions-secrets
이 GitHub Action을 추가하면 저장소의 소스 코드에서 중요한 데이터를 스캔할 수 있습니다. 비밀번호, 서버 호스트 문자열, API 키, .env 및 설정 파일 등을 찾아냅니다.
 luiscastellanos-dev/cobol-shield
COBOL 레거시 시스템을 위한 보안 강화 툴킷 — 보이지 않는 유니코드 탐지, 형식 경계 분석, 소스 변환 무결성
 anna-kravets/codeql-buffer-overflow-variant
CVE-2020-8597 (pppd EAP)의 합성 CWE-120 스택 버퍼 오버플로 변형: CodeQL 정적 분석 대상
 xoreaxeaxeax/schrodingers-toctou
컴파일러가 생성한 메모리 로드를 탐지하여 안전한 C 코드가 TOCTOU 취약점으로 변질되는 것을 방지합니다. 자동화된 소스 감사, Unicorn 기반 바이너리 분석, 100개 이상의 프로젝트에 걸친 컴파일러/아키텍처/플래그 스윕을 포함합니다.
 elttam/semgrep-rules
Java, Go, Python, C#, Kotlin, PHP, Kubernetes 및 GitHub Actions 전반에서 취약점 탐지와 감사 중심 코드 리뷰를 위한 정적 분석 보안 규칙입니다.