BrokenFlow
 enkomio/brokenflow
암호화된 셸코드를 숨겨진 호출을 사용하여 호출하는 간단한 PoC
encryption-decryption-toolsexploitationids-ips-evasion+4
enkomio/brokenflow암호화된 셸코드를 숨겨진 호출을 사용하여 호출하는 간단한 PoC
 senzee1984/micr0_shell
micr0shell은 Windows X64 PIC Null-Free reverse shell shellcode를 동적으로 생성하는 Python 스크립트입니다.
 florylsk/recycledinjector
탐지 불가능한 실행을 위한 HellsGate/HalosGate/TartarusGate 기반의 네이티브 시스템 콜 셸코드 인젝터로, 외부 셸코드 로딩 및 취약한 드라이버 종료를 통한 EDR 우회 기능 포함.

 blacknbunny/encdecshellcode
XOR 암호를 통한 셸코드 암호화 및 복호화기
 klezvirus/syswhispers3
SysWhispers on Steroids - AV/EDR 회피를 위한 직접 시스템 호출.
 icyguider/nimcrypt2
.NET, PE 및 Raw Shellcode Packer/Loader (Nim으로 작성됨)
 icyguider/nimcrypt
Nim으로 작성된 PE 크립터
 helviojunior/shellcodetester
윈도우 및 리눅스 셸코드를 테스트하는 애플리케이션
 konatabrk/shellen
:cherry_blossom: 쉘코드를 쉽게 제작할 수 있는 대화형 쉘코딩 환경
 aetsu/offensivepipeline
OfensivePipeline은 C# 도구를 다운로드 및 빌드하고, 레드 팀 연습을 위한 탐지 회피를 개선하기 위해 특정 수정을 적용할 수 있게 해줍니다.
 0dayctf/reverse-shell-generator
호스팅된 리버스 셸 생성기 - 다양한 기능을 갖춘 -- (CTF에 유용함)

 iamsopotatoe-coder/tinyload
오픈소스 Windows x64 PE 패커 및 크립터. 커스텀 가상 머신으로 실행 파일을 압축·암호화하여 자체 추출 스텁(self-extracting stub)으로 만듭니다.
 chaelsoo/hollow
여러 인젝션 기법을 지원하는 셸코드 로더 생성기로, 레드팀 작전을 위해 제작되었습니다.
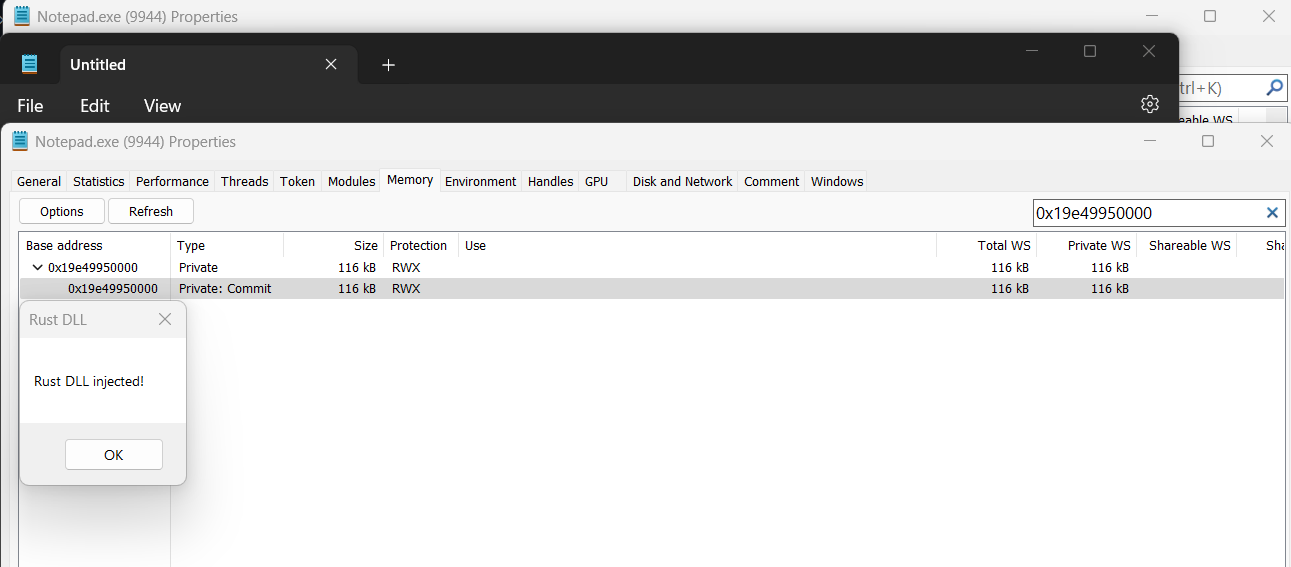 memn0ps/venom-rs
Rusty Injection - Rust로 구현된 Shellcode Reflective DLL Injection (sRDI) (코드네임: Venom)