

Christmas
 maldev-academy/christmas
셸코드를 원격으로 실행하기 위한 다중 프로세스 인젝션 체인을 시연하는 PoC
ids-ips-evasionshellcodepost-exploitation+3

 nbaertsch/nimvoke
Indirect syscalls + DInvoke를 간단하게.

 vxcrypt0r/voidgate
AV/EDR 메모리 스캐너를 우회하는 데 사용할 수 있는 기법입니다. 개별 암호화된 어셈블리 명령어를 즉석에서 복호화하여 잘 알려지고 탐지된 셸코드(예: msfvenom)를 숨길 수 있으며, 이를 통해 특정 메모리 페이지에 대한 메모리 스캐너를 무력화할 수 있습니다.
 iilegacyyii/datainject-bof
combase.dll의 Control Flow Guard 포인터를 덮어써 코드 실행을 하이재킹한다.
 rad9800/pmd
실용적인 Windows 악성코드 개발 과정: API hashing, DLL sideloading, shellcode execution, PE manipulation, payload hosting 및 delivery labs.
 zarkones/bloodfangc2
Windows용 최신 PIC 임플란트 (64 & 32비트)
 boku7/loki
🧙♂️ 스크립트 잭킹에 취약한 Electron 애플리케이션을 위한 Node.js 명령 및 제어
 hkl1x/bypass_av
Windows에서 안티샌드박스 검사, ntdll 언후킹, 동적 API 해석, 다중 계층 셸코드 난독화(XOR/RC4/Base64/MAC)를 사용하여 AV 및 샌드박스를 우회합니다.
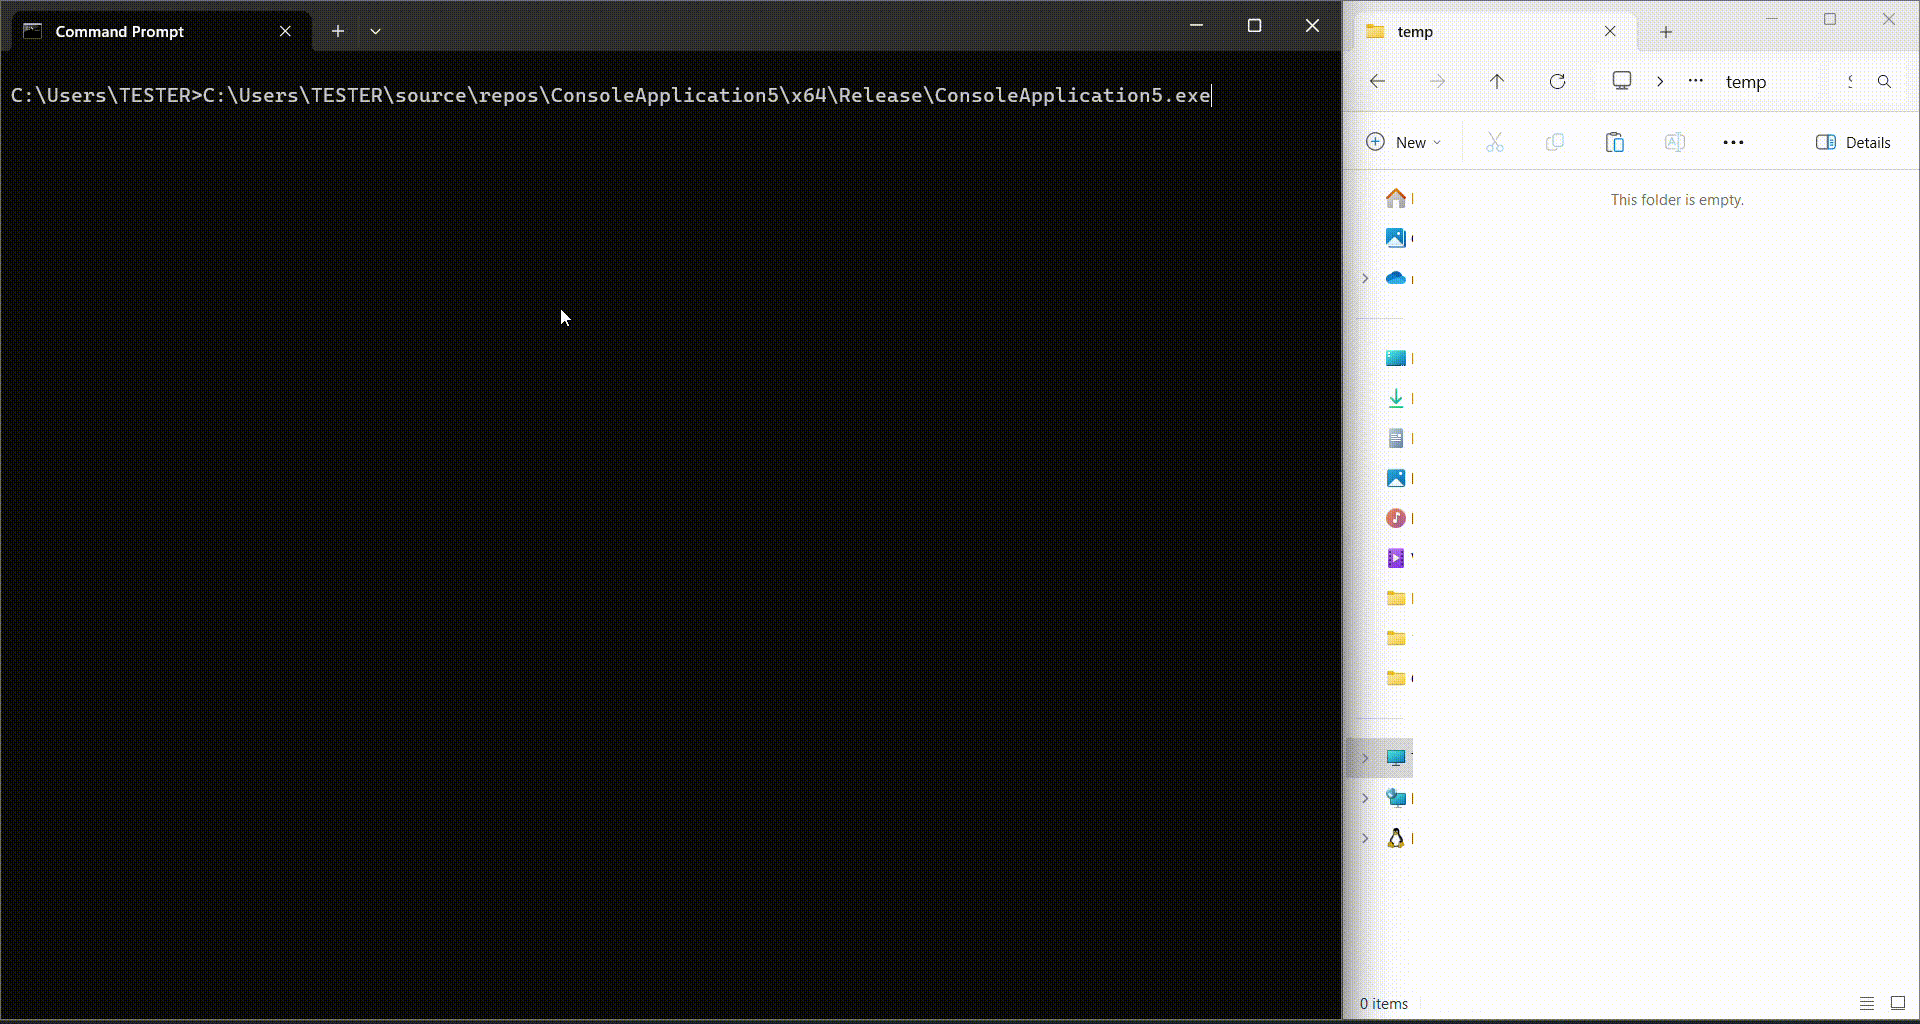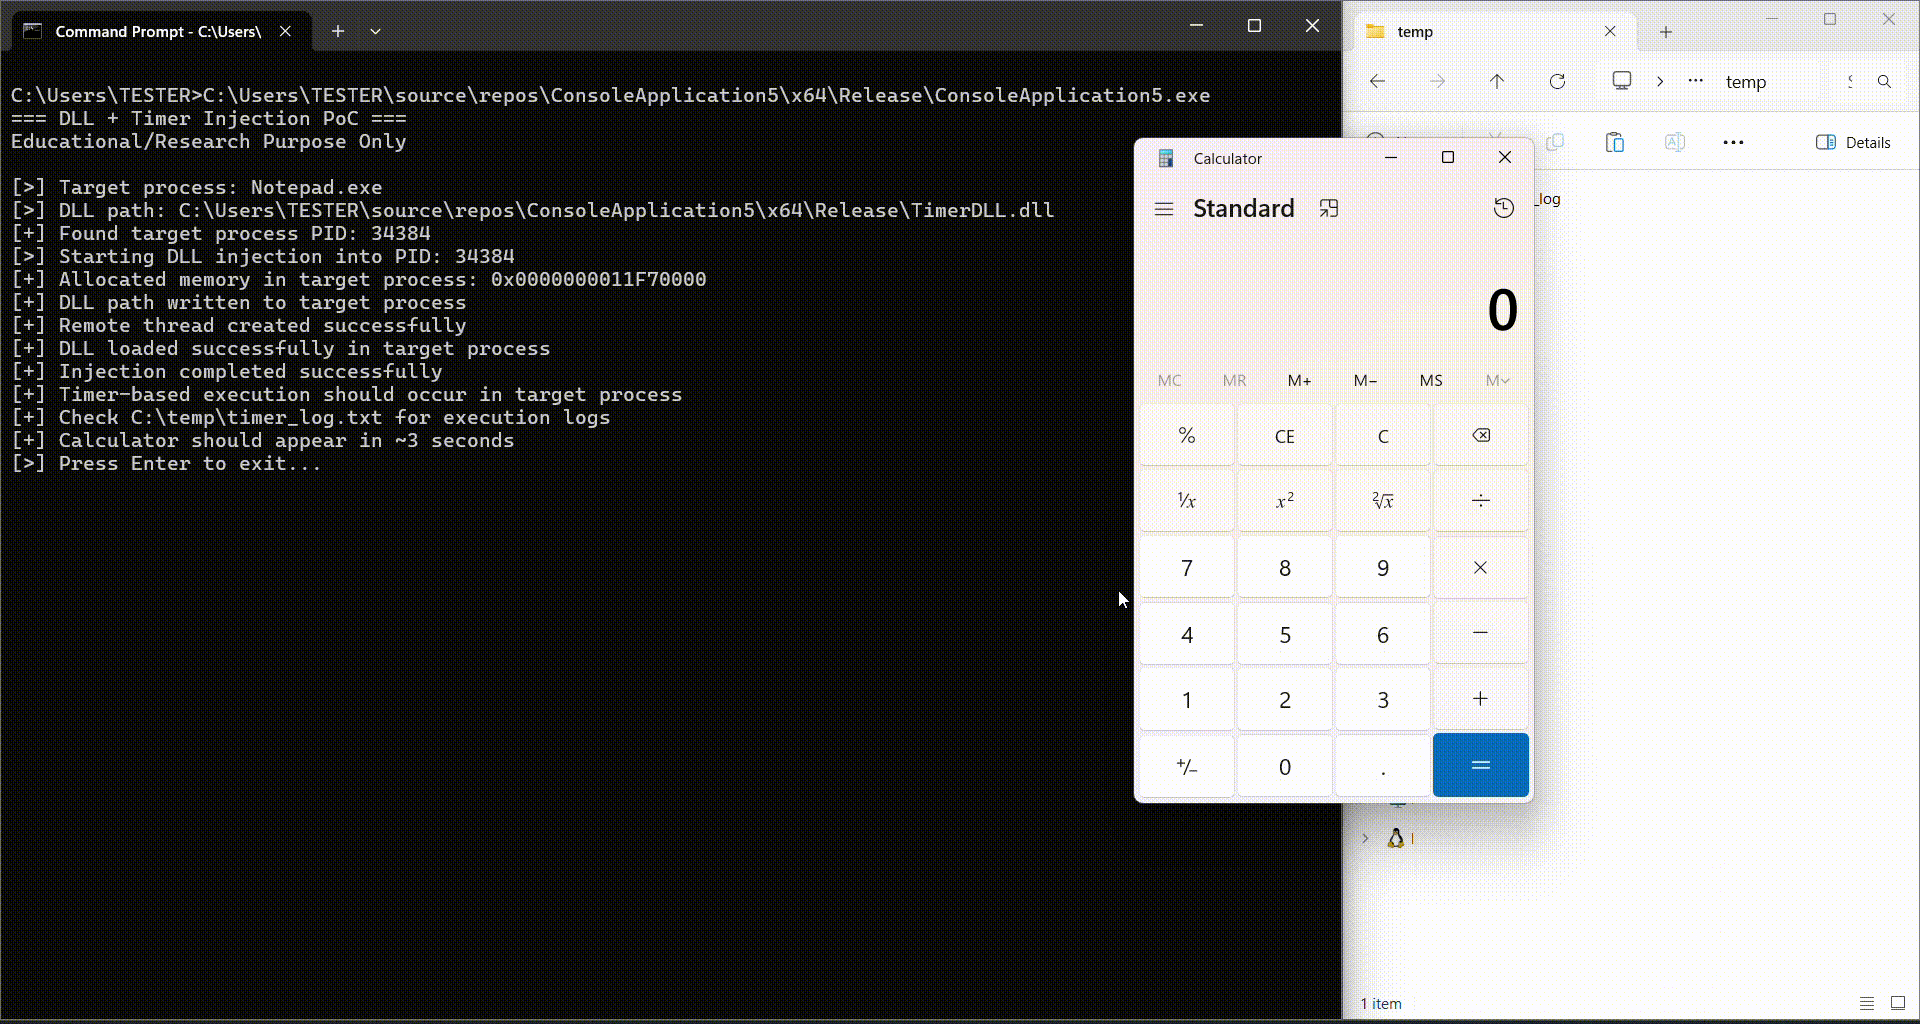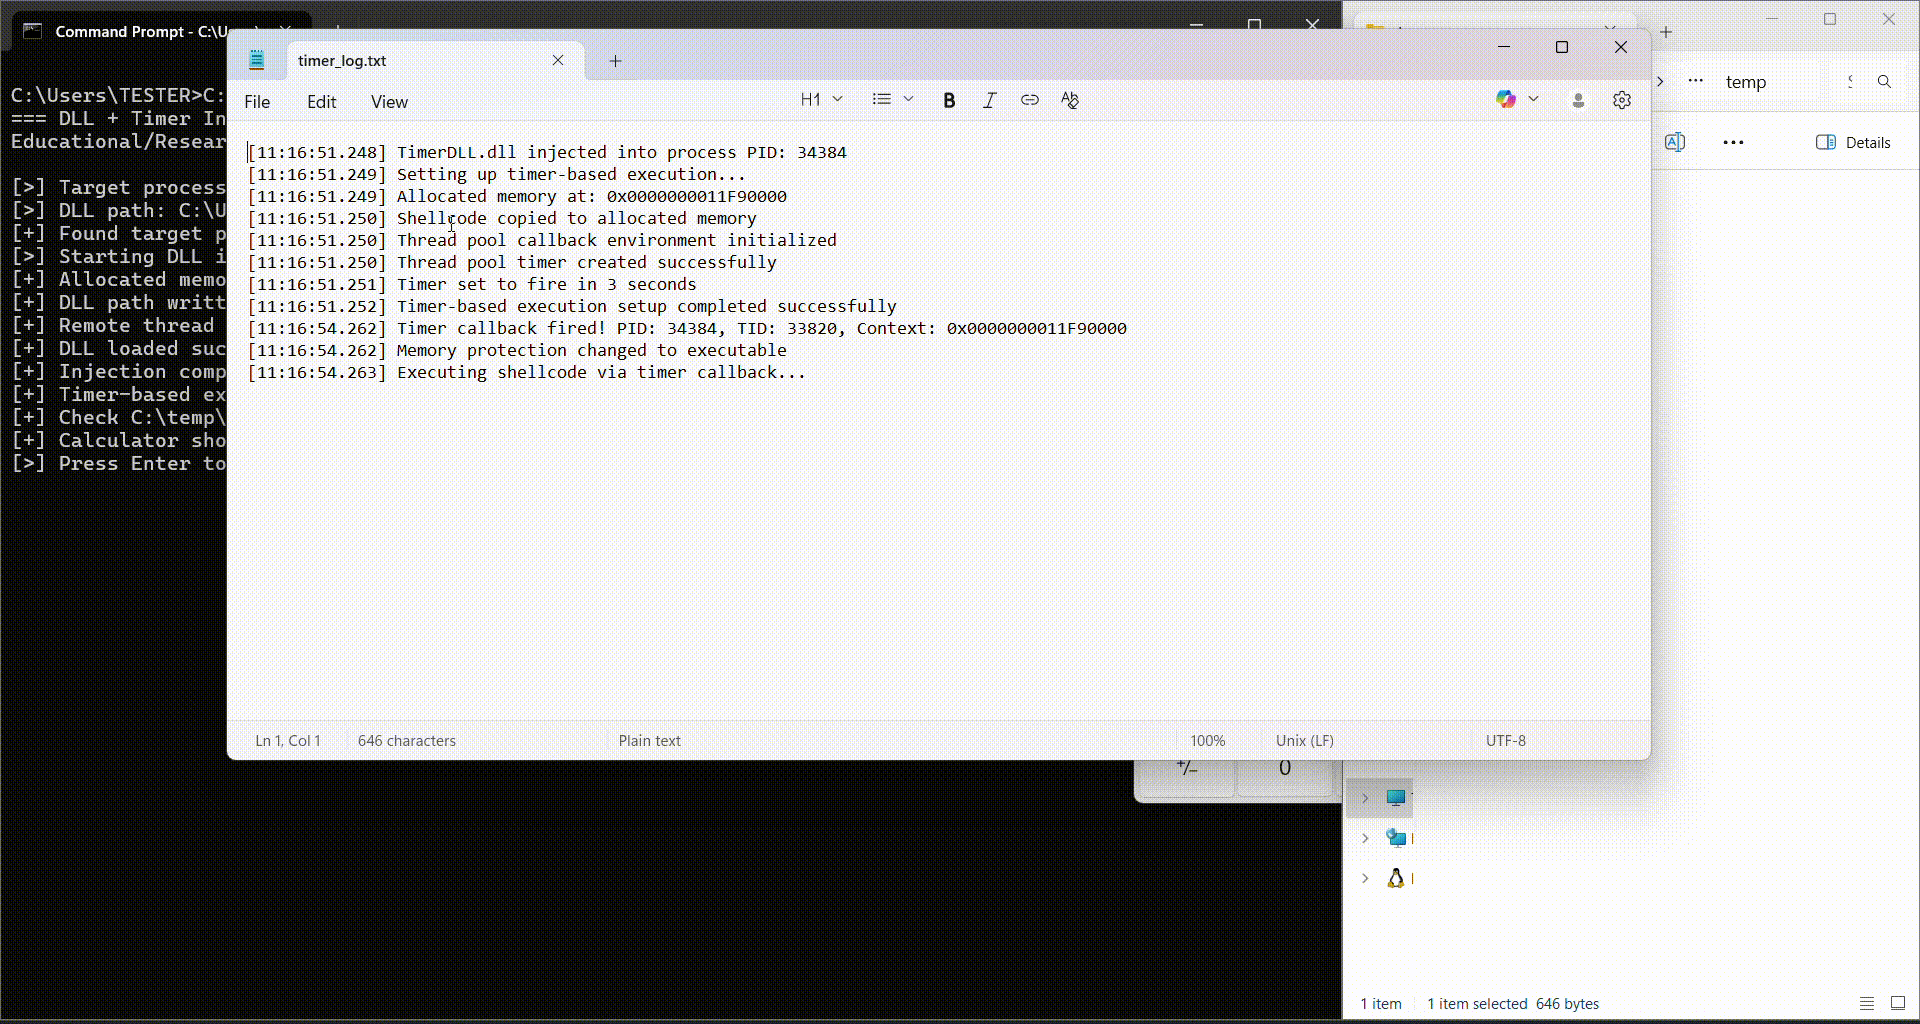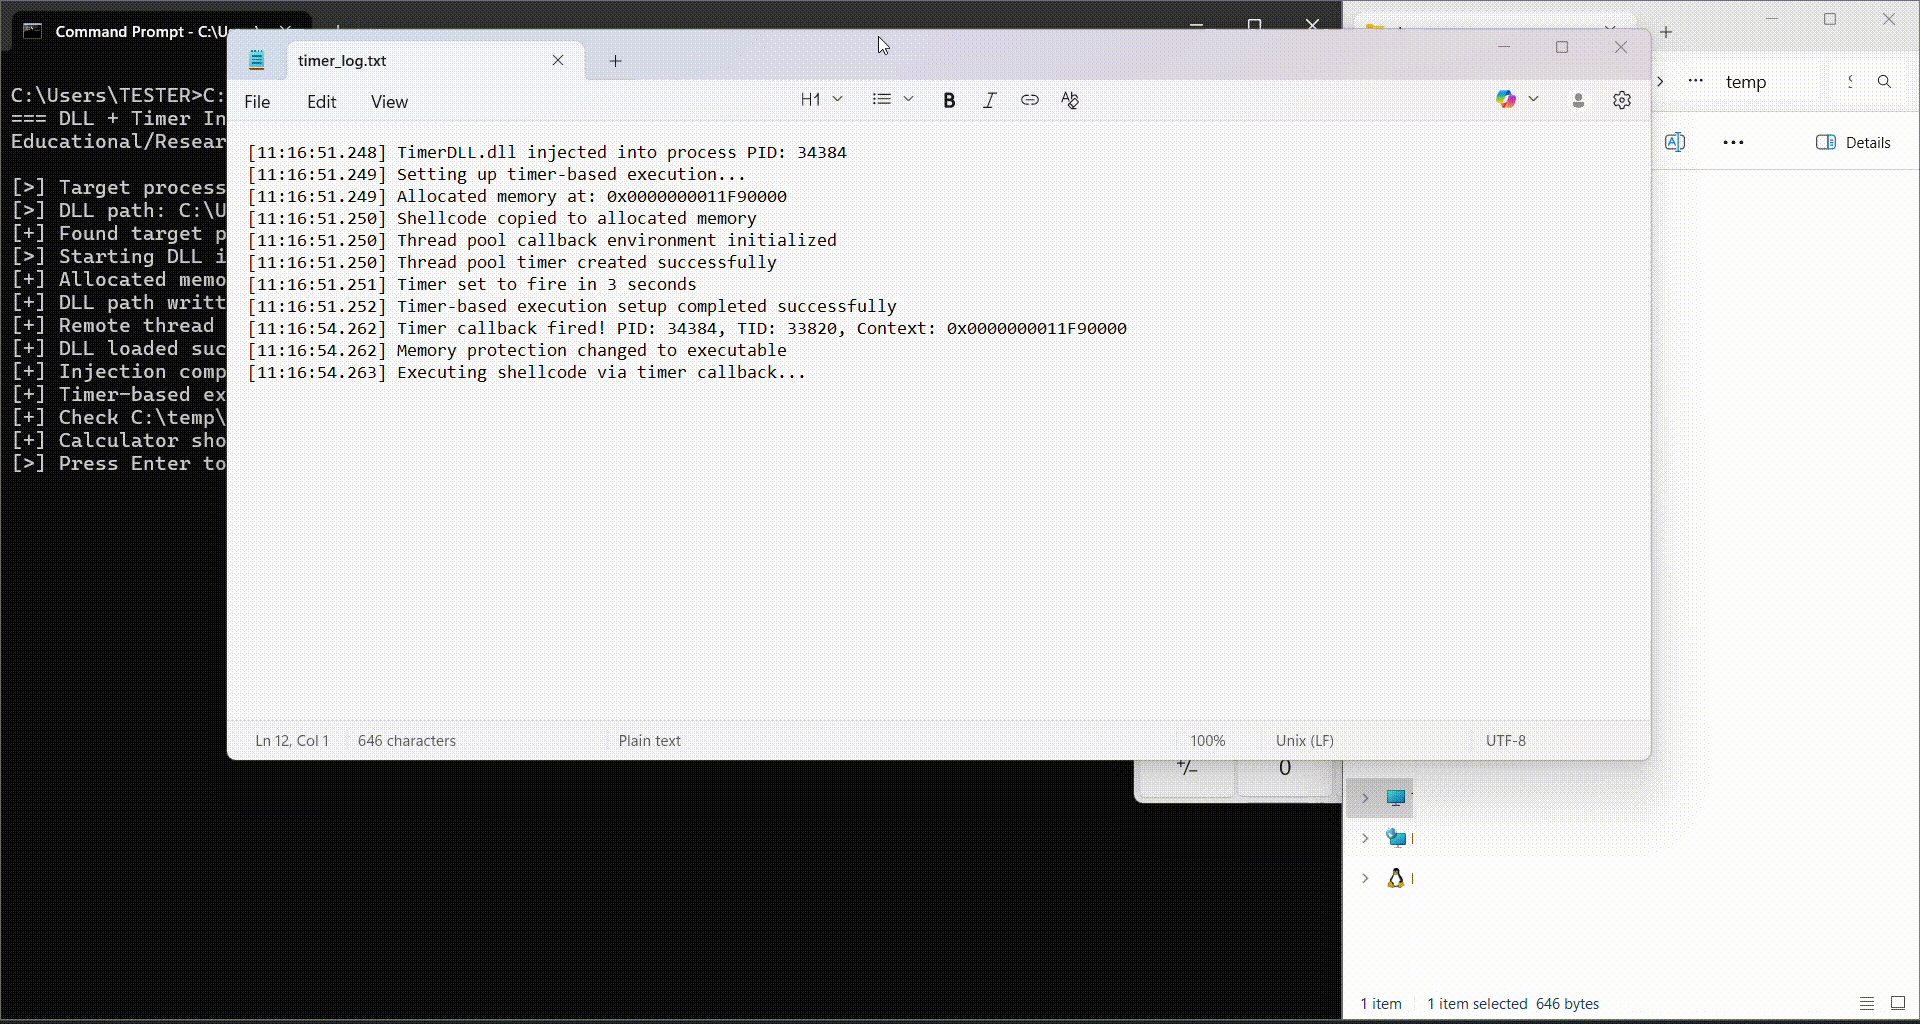 andreisss/remote-dll-injection-with-timer-based-shellcode-execution
원격 DLL 인젝션과 타이머 기반 셸코드 실행

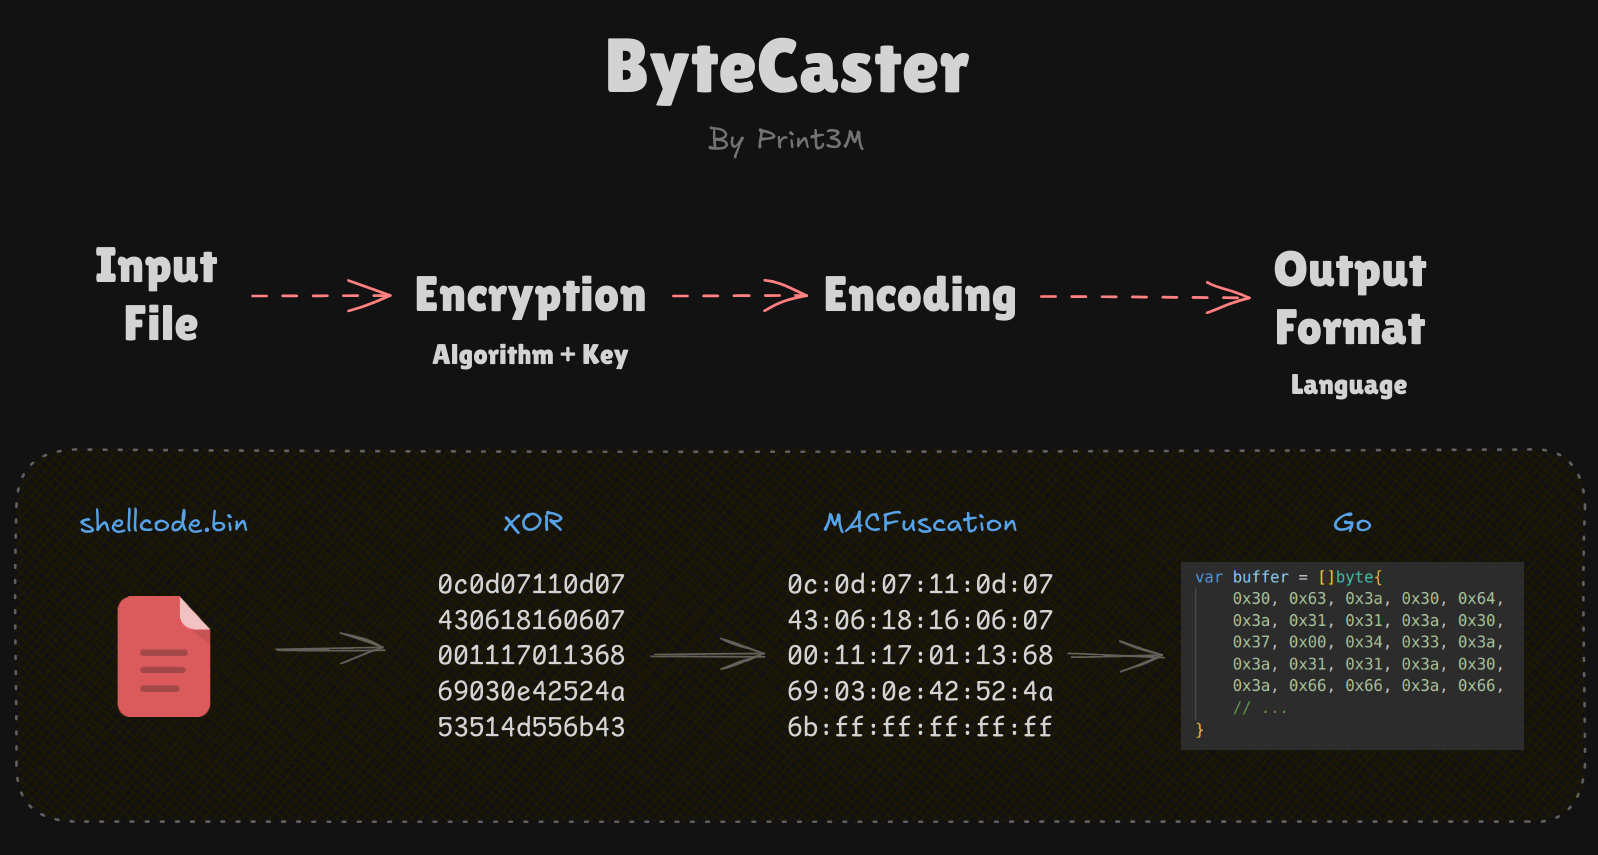 print3m/bytecaster
페이로드 암호화, 난독화 및 바이트 배열 변환을 위한 스위스 아미 나이프 – 단 하나의 명령으로 모든 것을 처리(14가지 출력 형식 지원)! ☢️
 n0qword/win32k-callback-detouring
win32k.sys 커널 콜백 메커니즘을 악용하여 임의 코드 실행
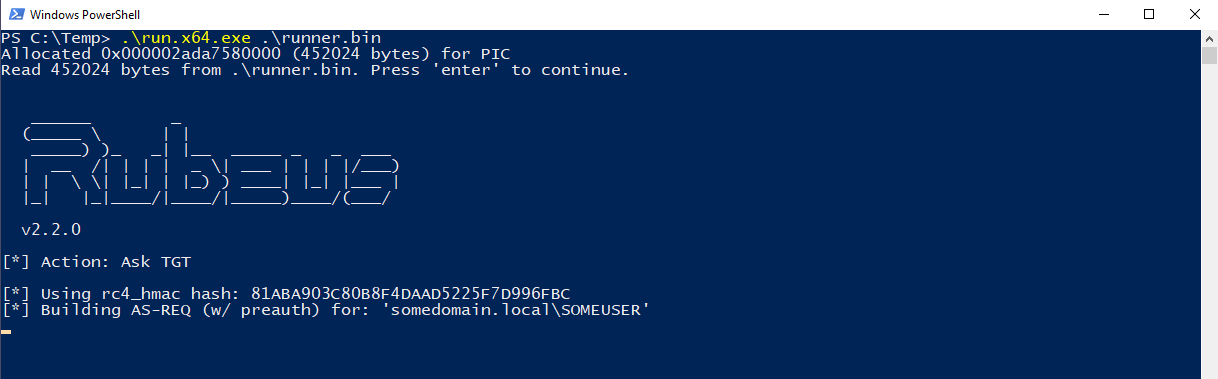 ofasgard/execute-assembly-pico
Crystal Palace용 PICO로, CLR 호스팅을 구현하여 .NET 어셈블리를 메모리에서 실행합니다.
 winterknife/silverpick
Windows 사용자 모드 셸코드 개발 프레임워크 (WUMSDF)

 0xsch1zo/nullgate
간접 syscall 사용을 용이하게 하는 라이브러리. PoC로서 상당히 흥미로운 AV/EDR 우회 기법.