

linux_injector
 namazso/linux_injector
x64 Linux용 간단한 ptrace 없는 공유 라이브러리 인젝터
shellcodepost-exploitationpenetration-testing+3
namazso/linux_injectorx64 Linux용 간단한 ptrace 없는 공유 라이브러리 인젝터
 an00brektn/gopher47
Havoc Framework용 서드파티 Gopher Assassin입니다.

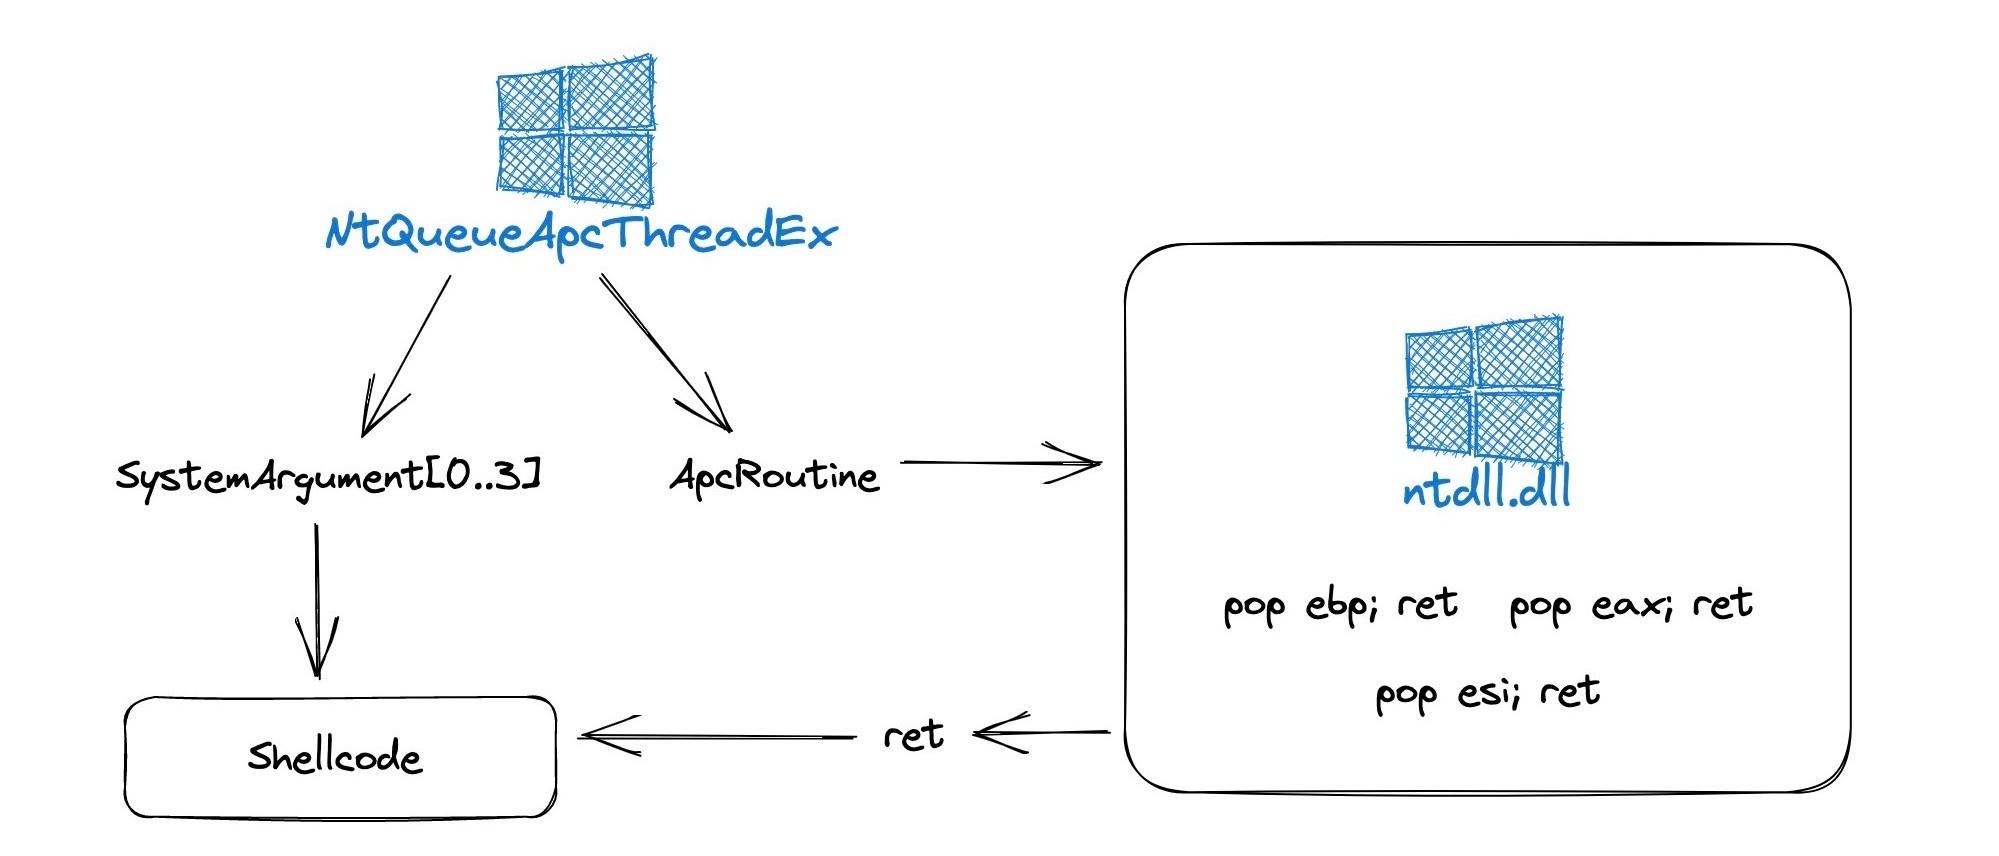 lloydlabs/ntqueueapcthreadex-ntdll-gadget-injection
이 획기적인 NtQueueApcThreadEx 사용 방식은 ApcRoutine 및 SystemArgument[0-3] 매개변수를 악용하고 임의의 pop r32; ret 가젯을 전달함으로써 은밀한 코드 주입에 사용될 수 있습니다.
 netspooky/scare
명령줄용 멀티 아키텍처 어셈블리 REPL 및 에뮬레이터.
 saadahla/d1rkldr
Indirect Dynamic syscall 구현이 포함된 Shellcode Loader, MAC 형식의 shellcode, PEB에서의 API resolving, 런타임 시 syscall 호출 및 syscall instruction 주소 resolving
 saadahla/shellcode-hide
이 저장소에는 다음이 포함되어 있습니다: 간단한 셸코드 로더, 인코더(base64 - custom - UUID - IPv4 - MAC), 암호화기(AES), 파일리스 로더(Winhttp, socket)
 ps1337/lastenzug
PIC, 웹소켓 및 어셈블리 수준의 정적 난독화를 활용하는 Socks4a 프록시
 lsecqt/offensivecpp
이 저장소에는 특정 공격 시나리오에서 유용할 수 있는 C/C++ 스니펫이 포함되어 있습니다.
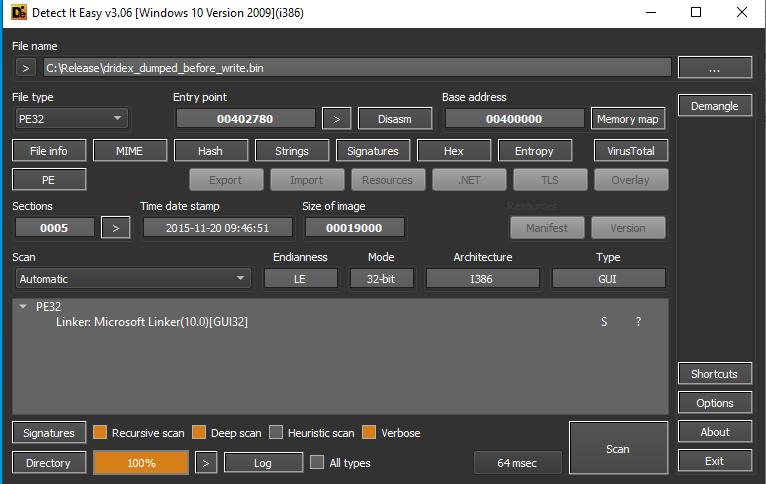
 dump-guy/sc2pe
AsmResolver를 사용하여 셸코드를 PE로 변환하는 간단한 dotnet Native AOT 앱
 dump-guy/sc2elf
LibObjectFile을 사용하여 shellcode를 ELF로 변환하는 간단한 dotnet Native AOT 앱
 connormcgarr/eatguard
Export Address Filtering(EAF)과 같은 export address table 보호 완화(mitigation) 기법의 구현
 airbus-cert/yara-ttd
Time Travel Debugging 트레이스에서 YARA 규칙 사용
 yo-yo-yo-jbo/msf_shellcode_analysis
Metasploit Windows 셸코드 정적 분석 워크스루: PowerShell 페이로드 디코딩, XOR 난독화, PEB 워킹, Export Address Table 해석.
 virtualalllocex/defcon-31-syscalls-workshop
DEF CON 31 워크숍 "(In)direct Syscalls: A Journey from High to Low"의 모든 자료를 포함합니다.

 lleon1435/kernel_vadinjector
VAD를 활용하고 로드된 드라이버를 숨기는 드라이버 기반 Windows 10 DLL 인젝터