
CVE-2026-2766-but-with-wasm
 sneakynachos/cve-2026-2766-but-with-wasm
CVE-2026-2766, 하지만 wasm 사용
vulnerability-analysisexploitationshellcode+2
1
sneakynachos/cve-2026-2766-but-with-wasmCVE-2026-2766, 하지만 wasm 사용
 sneakynachos/cve-2024-29943-but-with-wasm
CVE-2024-29943, 하지만 wasm 사용
 yzddmr6/java-shellcode-loader
基于Java实现的Shellcode加载器
 solomonsklash/sleepycrypt
실행 중인 프로세스 이미지를 슬립(sleep) 상태일 때 암호화하는 셸코드 함수
 bc-security/empire
Empire는 Red Team과 침투 테스터를 지원하는 데 사용되는 사후 침투 및 적성 모의(adversary emulation) 프레임워크입니다.
 therealdreg/nasm_linux_x86_64_pure_sharedlib
NASM Linux x86_64 순수(의존성 없음) 공유 라이브러리(.so), Reflective ELF SO 인젝션을 위한 POC
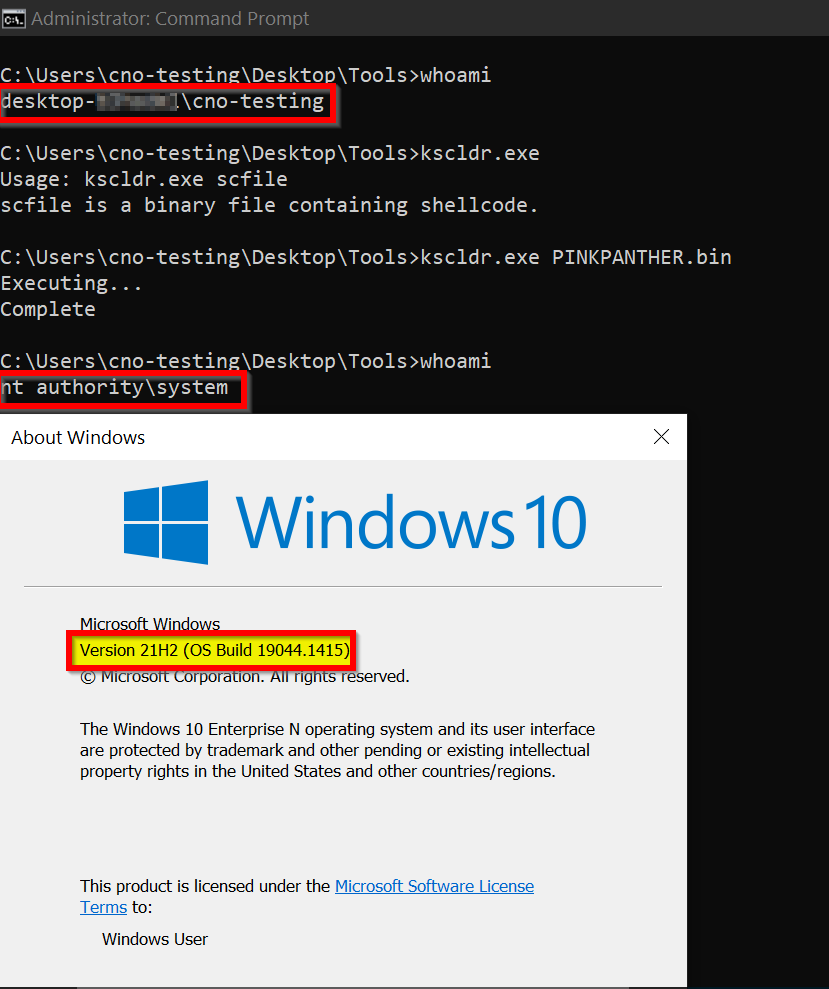 winterknife/pinkpanther
Windows x64 수작업으로 제작된 토큰 탈취 커널 모드 셸코드
 choisg/onedriveupdatersideloading
OneDriveUpdater.exe의 DLL 사이드로딩을 위한 페이로드로, PaloAltoNetwork Unit42의 블로그 게시물을 기반으로 합니다.
 codewhitesec/lastenzug
PIC, Websockets 및 어셈블리 수준의 정적 난독화를 활용하는 Socks4a 프록시
 techryptic/pokemon-shellcode-loader
하루 종일 hex만 보면서 '\x41'을 띄우는 게 지겨우신가요? 차라리 루기아/파이리를 보고 싶으신가요? 해결책을 가져왔습니다.
 daem0nc0re/tangledwinexec
Windows 프로세스 실행 기법 조사를 위한 PoC 및 도구
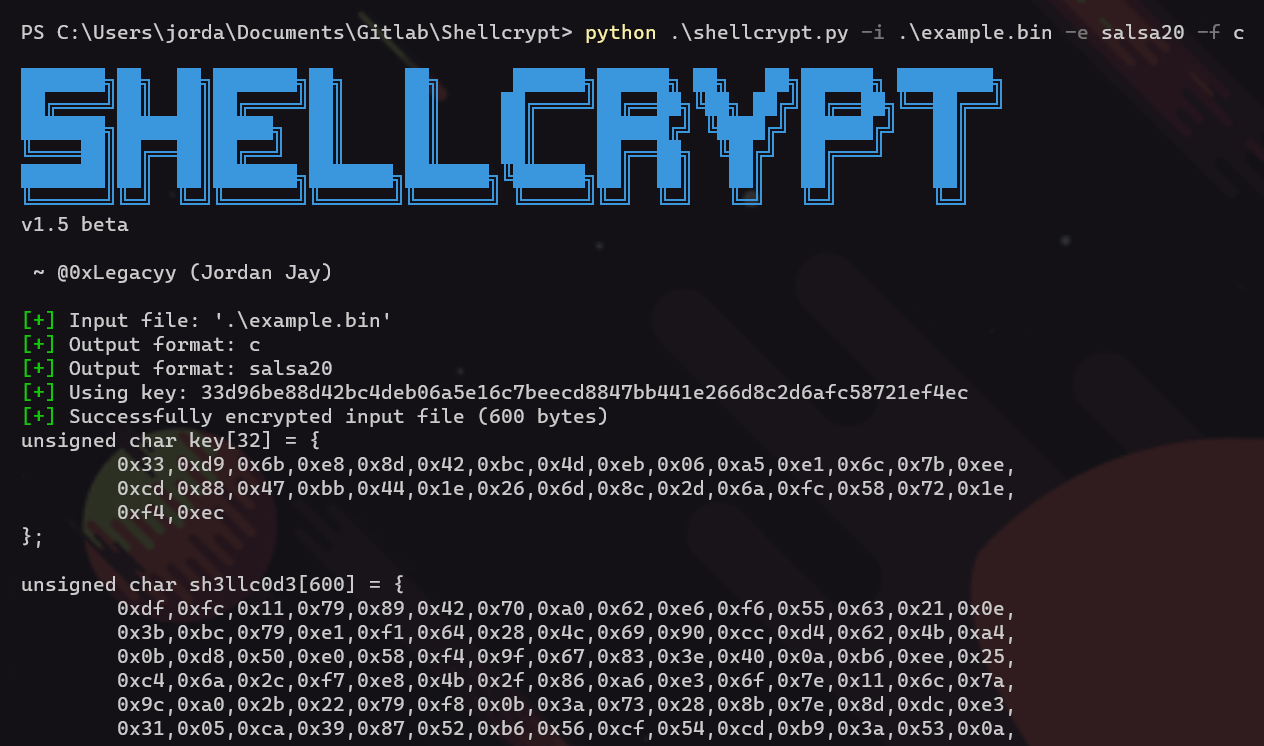 iilegacyyii/shellcrypt
셸코드를 난독화하는 QoL 도구입니다. 향후 인코딩/암호화/압축 방식을 체이닝할 수 있게 될 예정입니다.
 secforce/sharpwhispers
SysWhispers2의 C# 포팅 버전입니다. SharpASM을 사용하여 시스템 콜 스텁 실행을 위한 코드 케이브를 찾습니다.
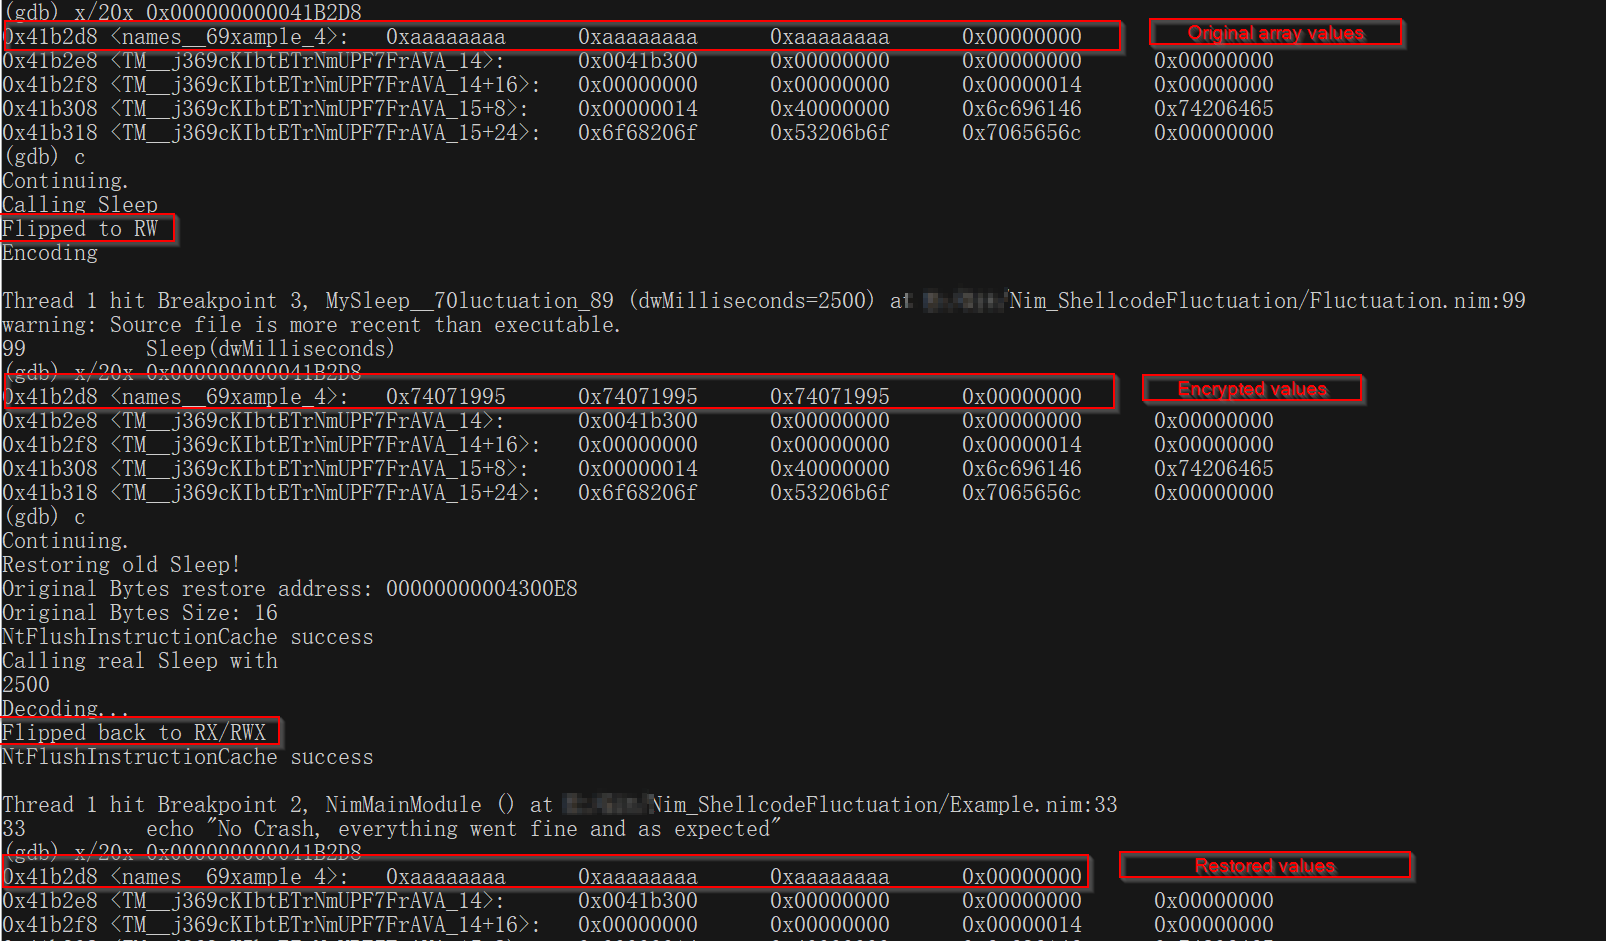 s3cur3th1ssh1t/nimshellcodefluctuation
ShellcodeFluctuation PoC를 Nim으로 포팅함
 deepinstinct/dirty-vanity
윈도우 fork API를 악용해 EDR을 우회하는 새로운 인젝션 기법의 POC입니다. https://www.blackhat.com/eu-22/briefings/schedule/index.html#dirty-vanity-a-new-approach-to-code-injec…
 bohops/dynamicdotnet
.NET 동적 트레이드크래프트를 활용하는 온갖 다양한 코드 스니펫 모음