


 six2dez/reconftw
reconFTW는 대상 도메인에 대해 자동화된 정찰을 수행하기 위해 설계된 도구로, 최적의 도구 세트를 실행하여 스캐닝을 수행하고 취약점을 찾아냅니다.
 leebaird/discover
Custom Bash and Python scripts used to automate various penetration testing tasks including recon, scanning, enumeration, and malicious payload…
 ffffffff0x/f8x
红/蓝队环境自动化部署工具 | 레드/블루 팀 환경 자동화 배포 도구
 projectdiscovery/naabu
Go로 작성된 빠른 포트 스캐너로, 신뢰성과 단순성에 중점을 둡니다. 버그 바운티 및 침투 테스트에서 공격 표면 발견을 위해 다른 도구와 함께 사용하도록 설계되었습니다.
 maurosoria/dirsearch
웹 경로 스캐너
 projectdiscovery/nuclei
빠른 YAML 기반 취약점 스캐너로, 템플릿 기반 탐지 엔진을 통해 웹 애플리케이션, API, 네트워크, DNS, 클라우드 인프라 전반에 걸친 자동화된 보안 테스트를 수행합니다.
 fake-useragent/fake-useragent
실제 데이터베이스를 사용하는 최신 간단 User-Agent 페이커
 blackhillsinfosec/eventlogging
Active Directory 환경에서 Windows Event Forwarding, Sysmon 및 사용자 지정 감사 정책을 배포하기 위한 자동화 스크립트입니다.
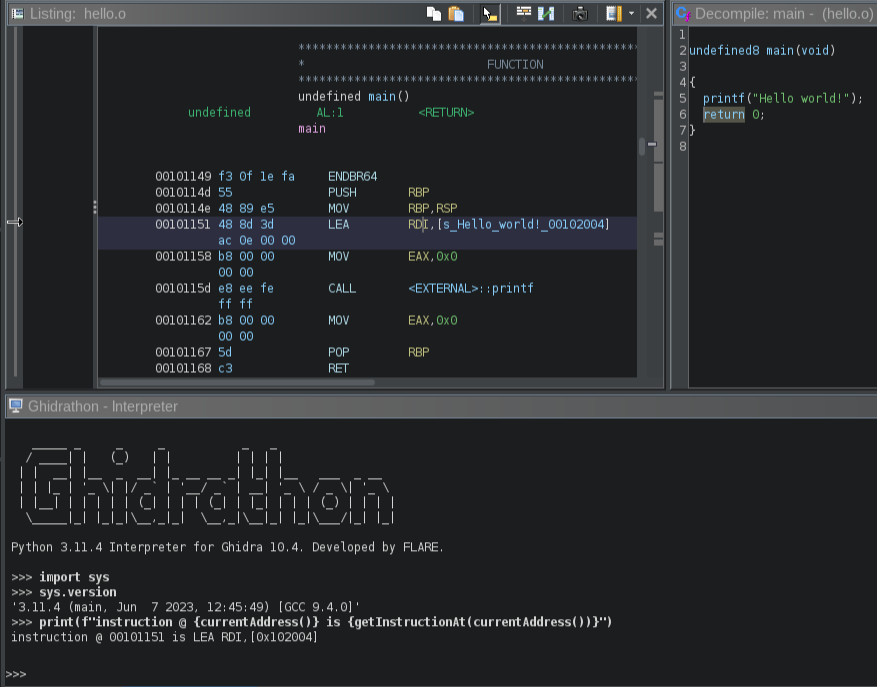 mandiant/ghidrathon
FLARE 팀이 개발한 Ghidra에 Python 3 스크립팅 기능을 추가하는 오픈소스 확장 프로그램입니다.
 jenkinsci-cert/security-218
인증되지 않은 원격 코드 실행 취약점 SECURITY-218 및 SECURITY-360을 완화하기 위해 Jenkins CLI/Remoting 하위 시스템을 비활성화하며, 런타임 시 또는 init 스크립트를 통해 적용됩니다.
 jseidl/usernamer
제공된 이름을 기반으로 사용자 이름/로그인을 생성하는 침투 테스트 도구
 vmware-archive/burp-rest-api
Burp Suite 보안 도구용 REST/JSON API.
 dansi/powershell-log4j-scanner
CVE-2021-44228, CVE-2021-45046로 인해 Log4J 파일을 찾고, 분석하고, 패치할 수 있습니다.
 sysadmin0815/fix-log4j-powershellscript
Log4Shell 완화 (CVE-2021-44228) - Powershell(Windows)을 사용하여 시스템의 *log4j*.jar 파일에서 JNDI 클래스를 검색하고 제거
 pgporada/ansible-role-cve
CVE-2016-5195, 일명 DirtyCOW를 완화합니다.
 koudaiii-archives/cookbook-update-glibc
glibc 업데이트를 위한 쿡북. CVE-2015-0235(GHOST)
