
Hacknetics
 ice-wzl/hacknetics
이 저장소는 제 OSCP / 레드팀 활동을 위한 모든 참고 자료를 담고 있습니다. 코드, 가이드, 명령어 구문, 그리고 높은 수준의 전략을 위한 원스톱 샵으로 설계되었습니다. 간단한 클론 한 번으로 침투 테스트에 사용되는 가장 인기 있는 도구들에 접근할 수 있습니다.
scripting-automationpenetration-testingeducation+3
110
ice-wzl/hacknetics이 저장소는 제 OSCP / 레드팀 활동을 위한 모든 참고 자료를 담고 있습니다. 코드, 가이드, 명령어 구문, 그리고 높은 수준의 전략을 위한 원스톱 샵으로 설계되었습니다. 간단한 클론 한 번으로 침투 테스트에 사용되는 가장 인기 있는 도구들에 접근할 수 있습니다.
 cytopia/pwncat
pwncat - 강화된 netcat, 방화벽, IDS/IPS 우회, 바인드 및 리버스 셸, 자가 주입 셸, 포트 포워딩 마법 - 또한 Python(PSE)으로 완전히 스크립팅 가능
 josephlai241/urs
Universal Reddit Scraper - 종합적인 Reddit 스크래핑/아카이빙 명령줄 도구입니다.
 threatexpress/threatbox
Ansible 기반 공격 플랫폼으로, 표준화된 Linux 침투 테스트 환경을 배포 및 관리하며 자동화된 도구 설치, 버전 추적, SSH/VNC 액세스를 제공합니다.
 stark0de/ocr-recon
이 도구는 tesseract의 OCR(광학 문자 인식) 기능을 사용하여 URL 목록에서 특정 문자열을 찾는 데 유용합니다.
 enenumxela/ps.sh
지정된 대상 호스트에 대한 포트 스캔을 자동화하는 bash 스크립트입니다. 스크립트의 목표는 스캔 시간을 줄이고, 스캔 효율성을 높이며, 워크플로우를 자동화하는 것입니다.
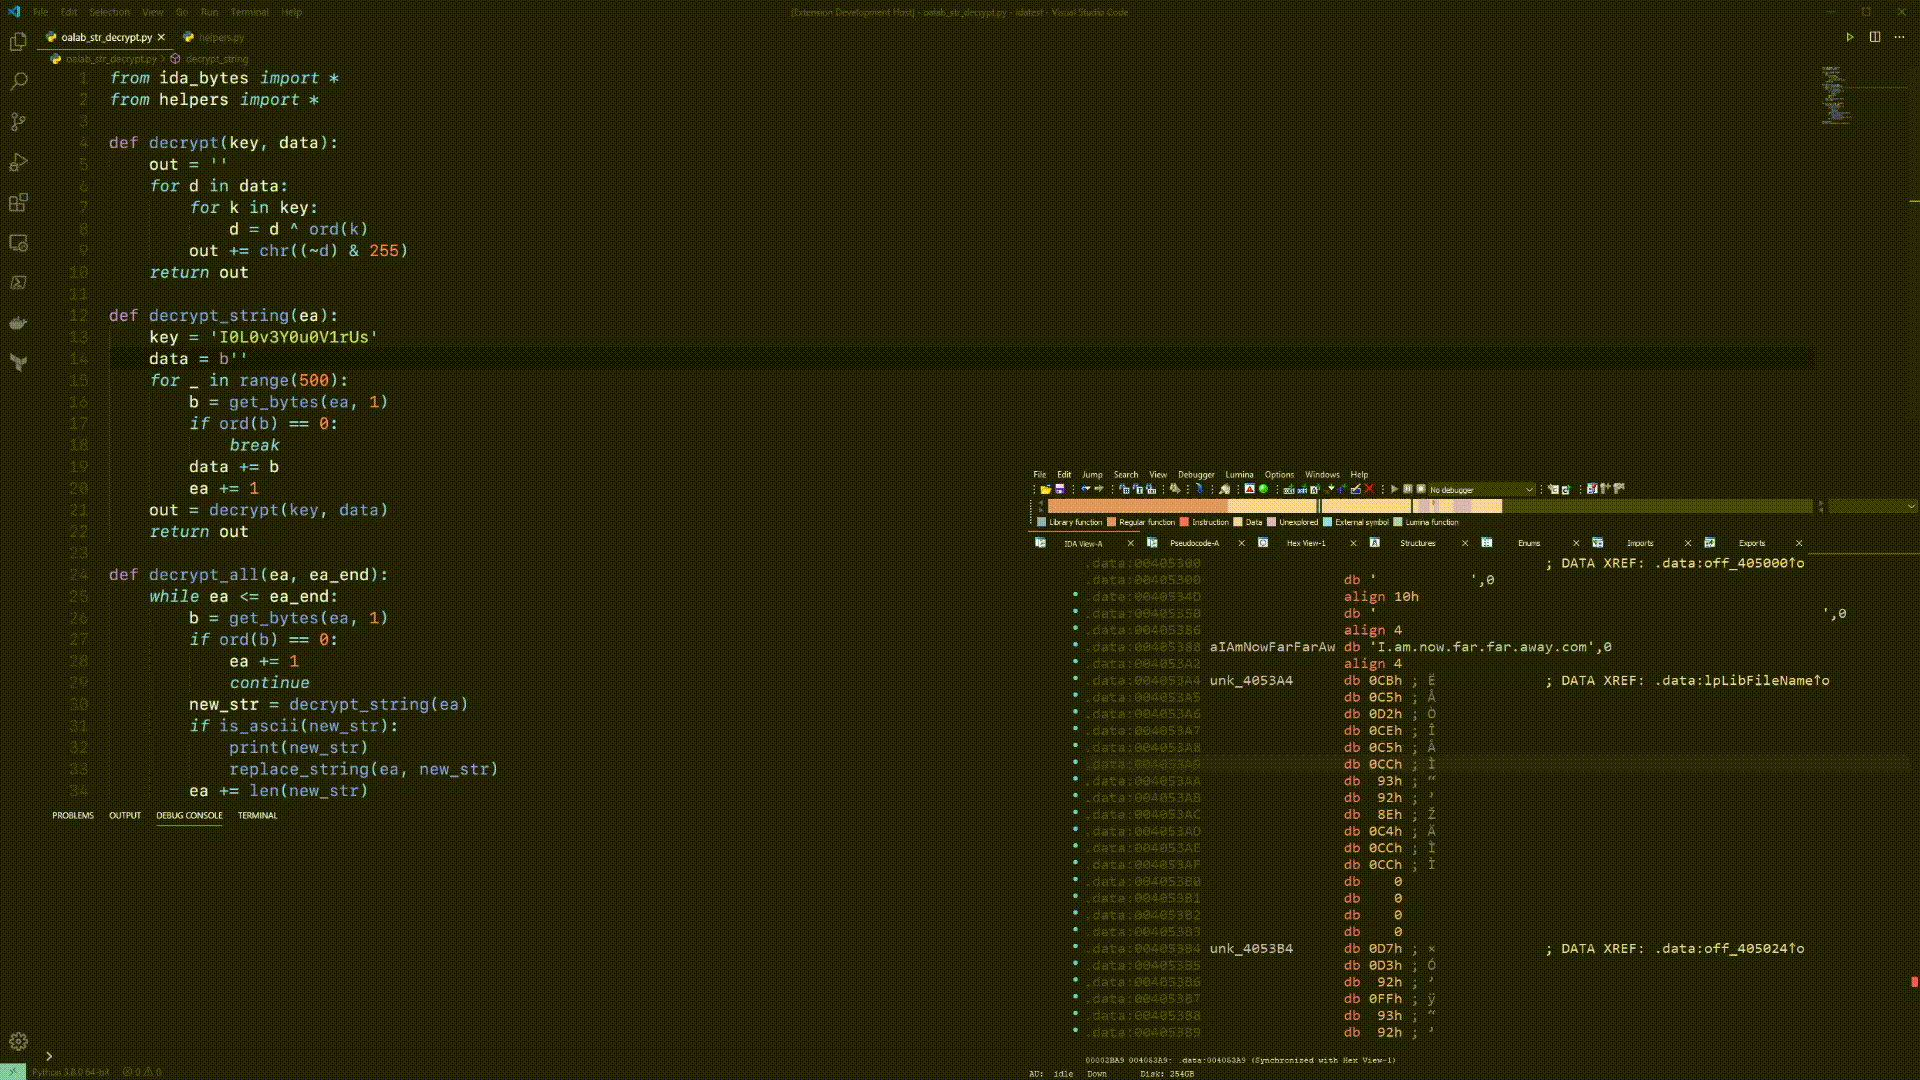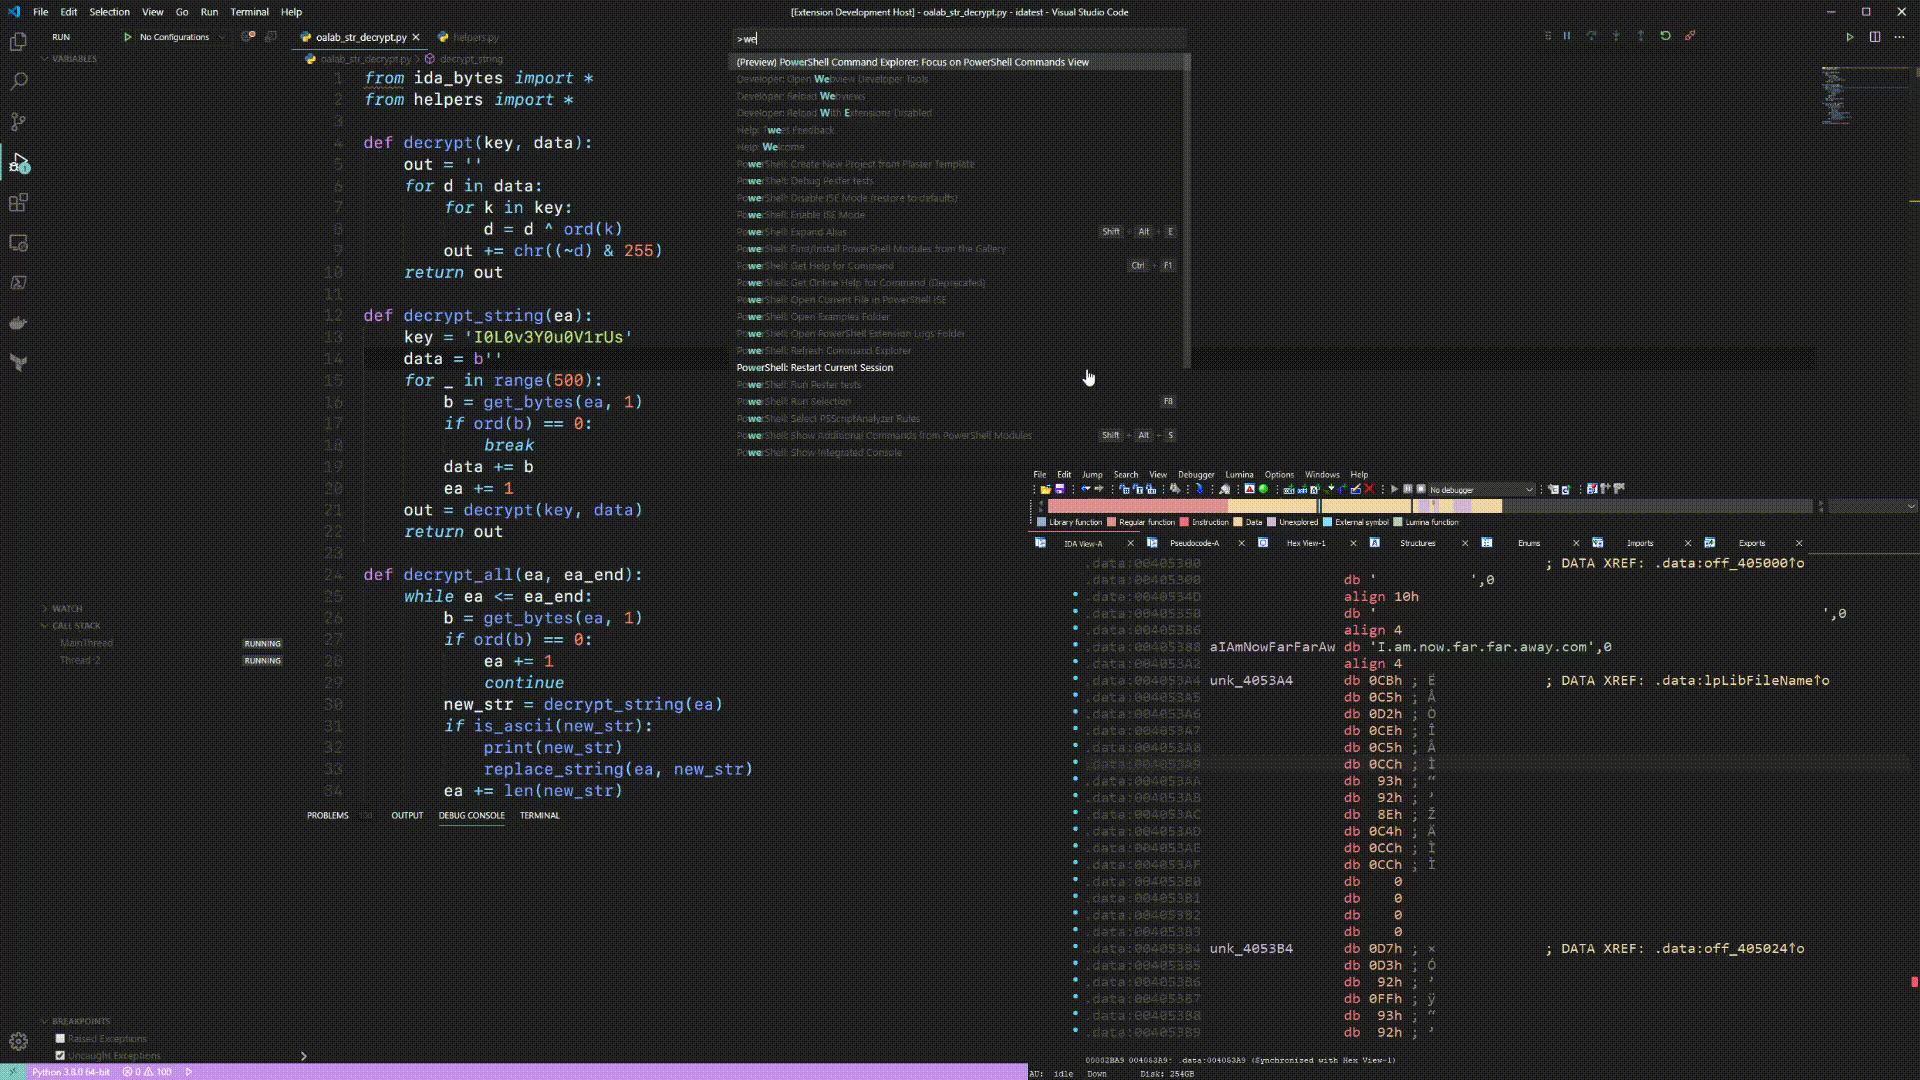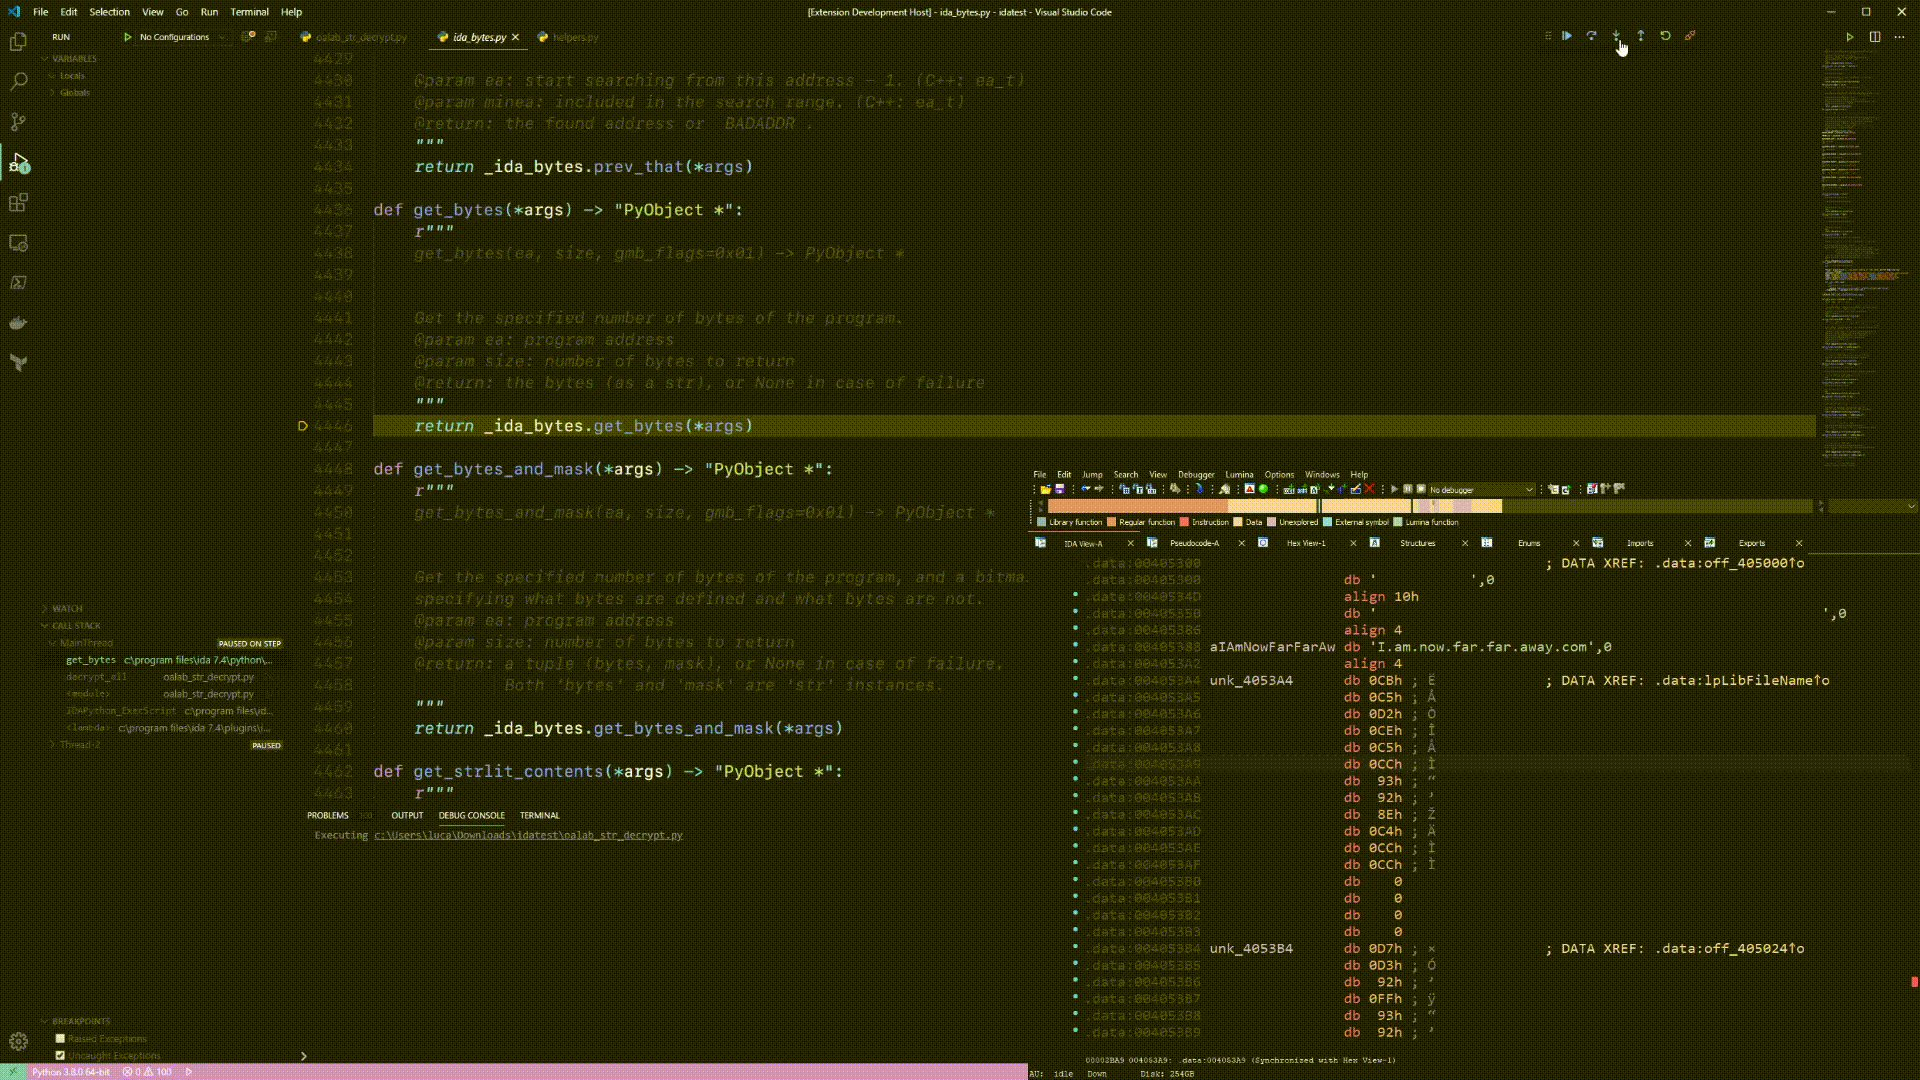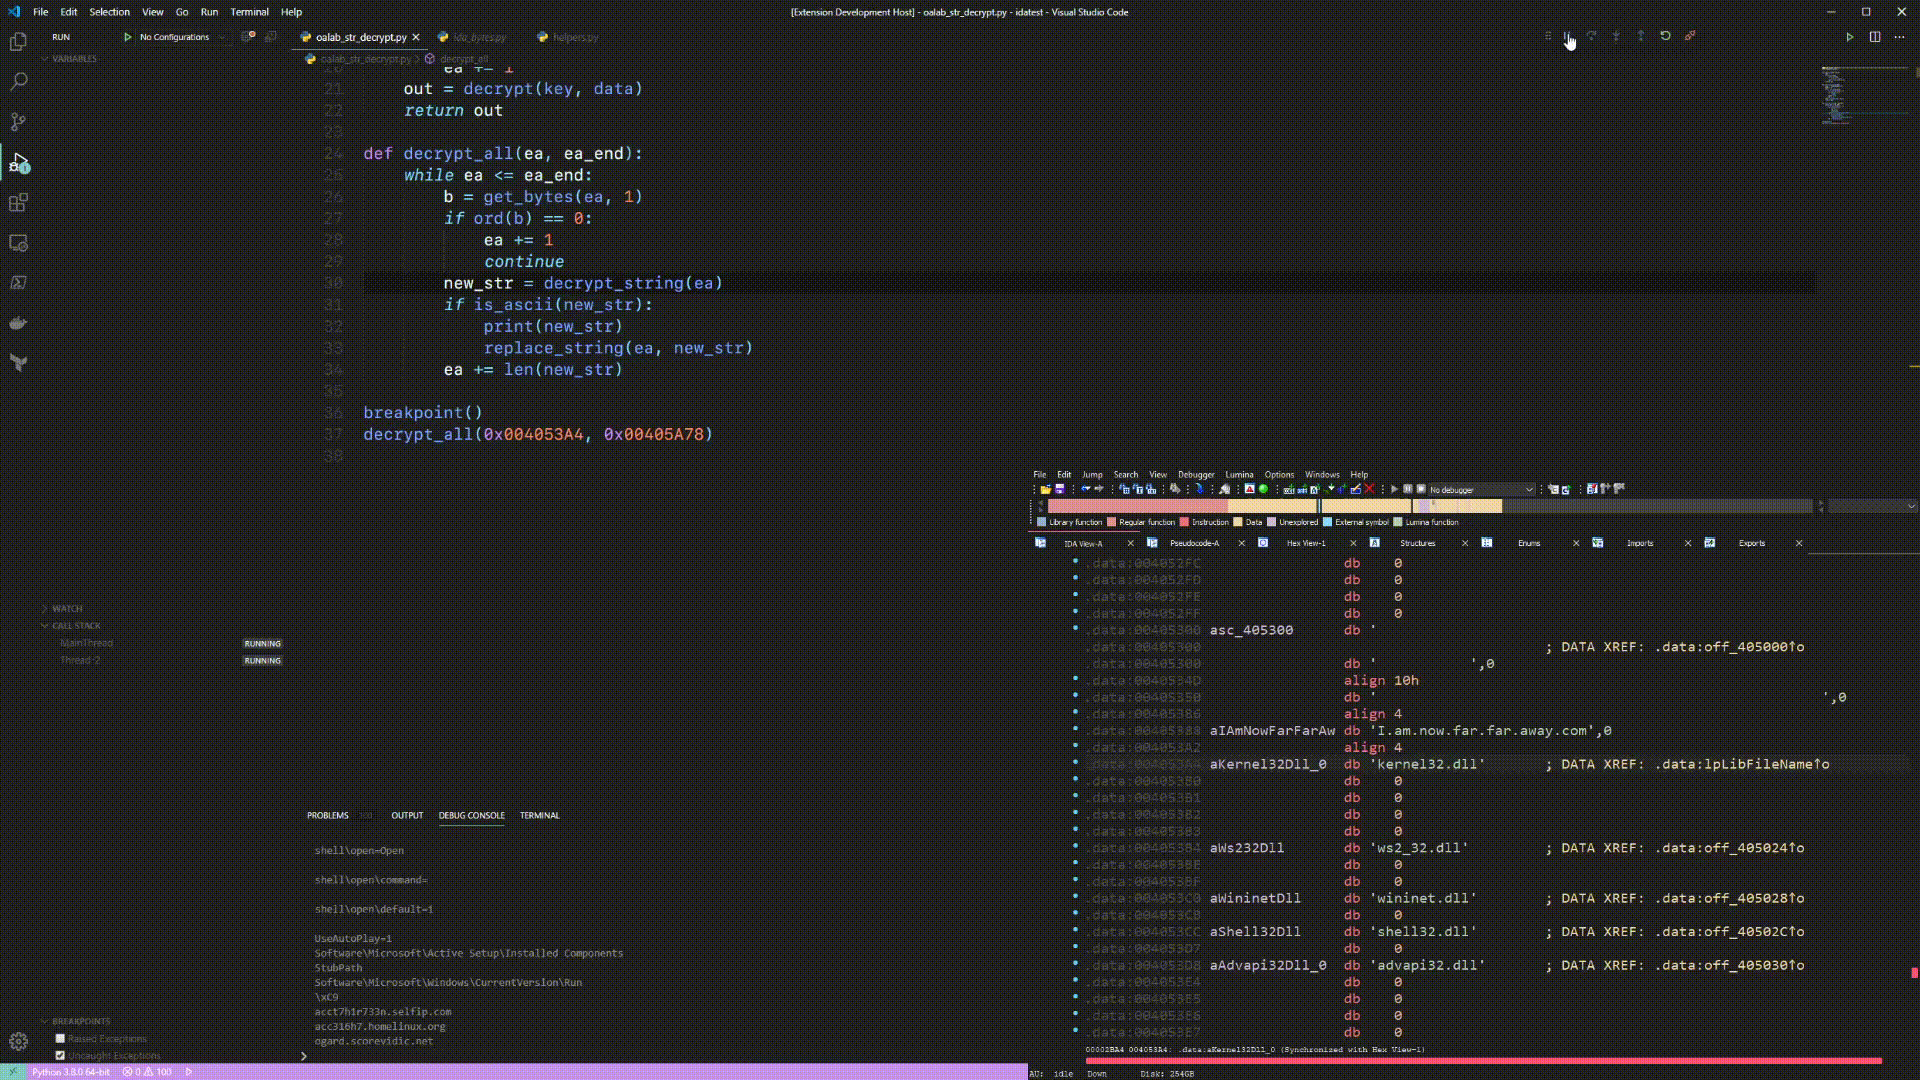 ioncodes/idacode
IDA와 VS Code를 연결하여 IDAPython 스크립트를 쉽게 실행하고 디버깅할 수 있게 해주는 통합 도구입니다.
 mgeeky/stracciatella
시작 시 AMSI, Constrained Language Mode 및 Script Block Logging이 비활성화된 C# 내부의 OpSec-safe Powershell runspace (일명 SharpPick)
 sensepost/dwn
d(ockerp)wn - 도커 pwn 도구 관리자
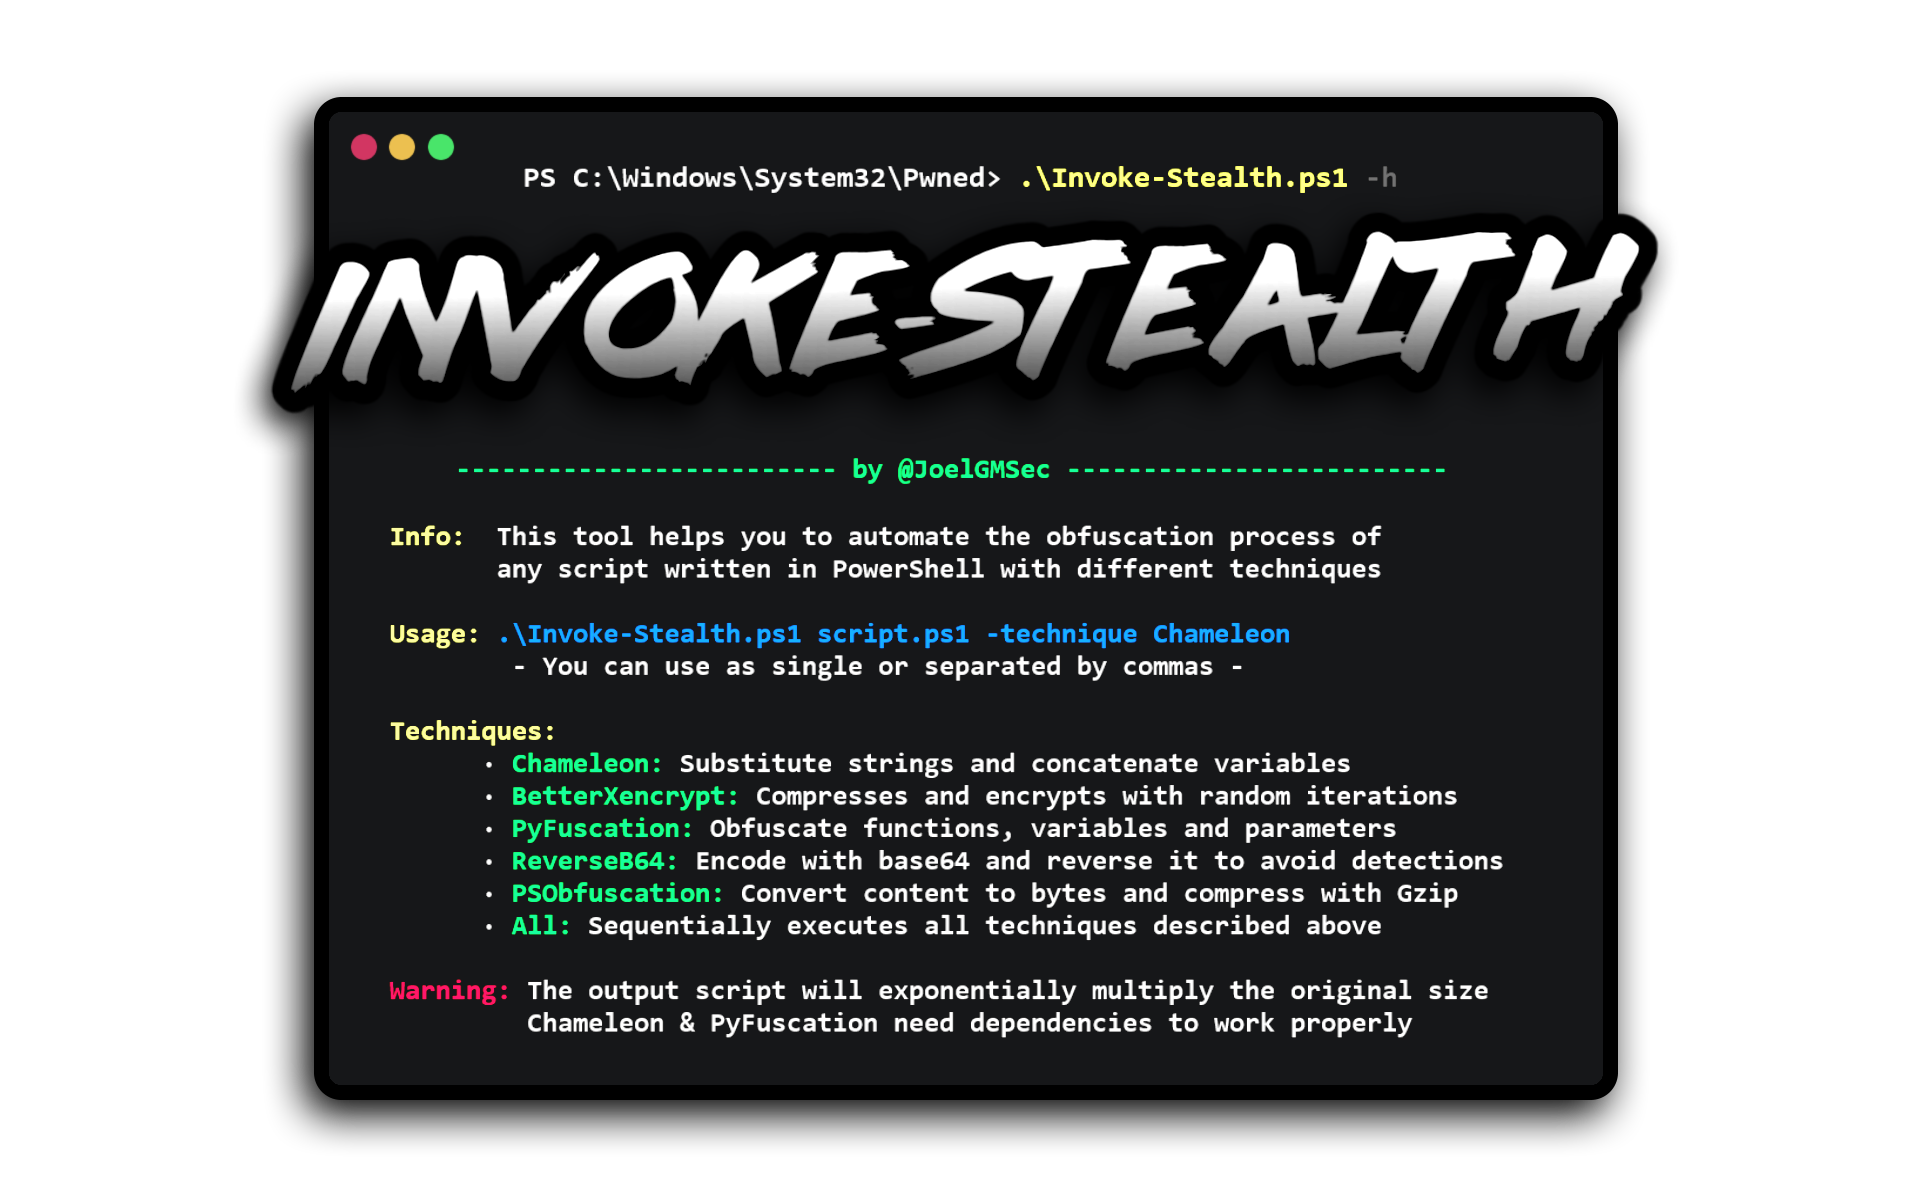 joelgmsec/invoke-stealth
간단하면서도 강력한 PowerShell 스크립트 난독화 도구
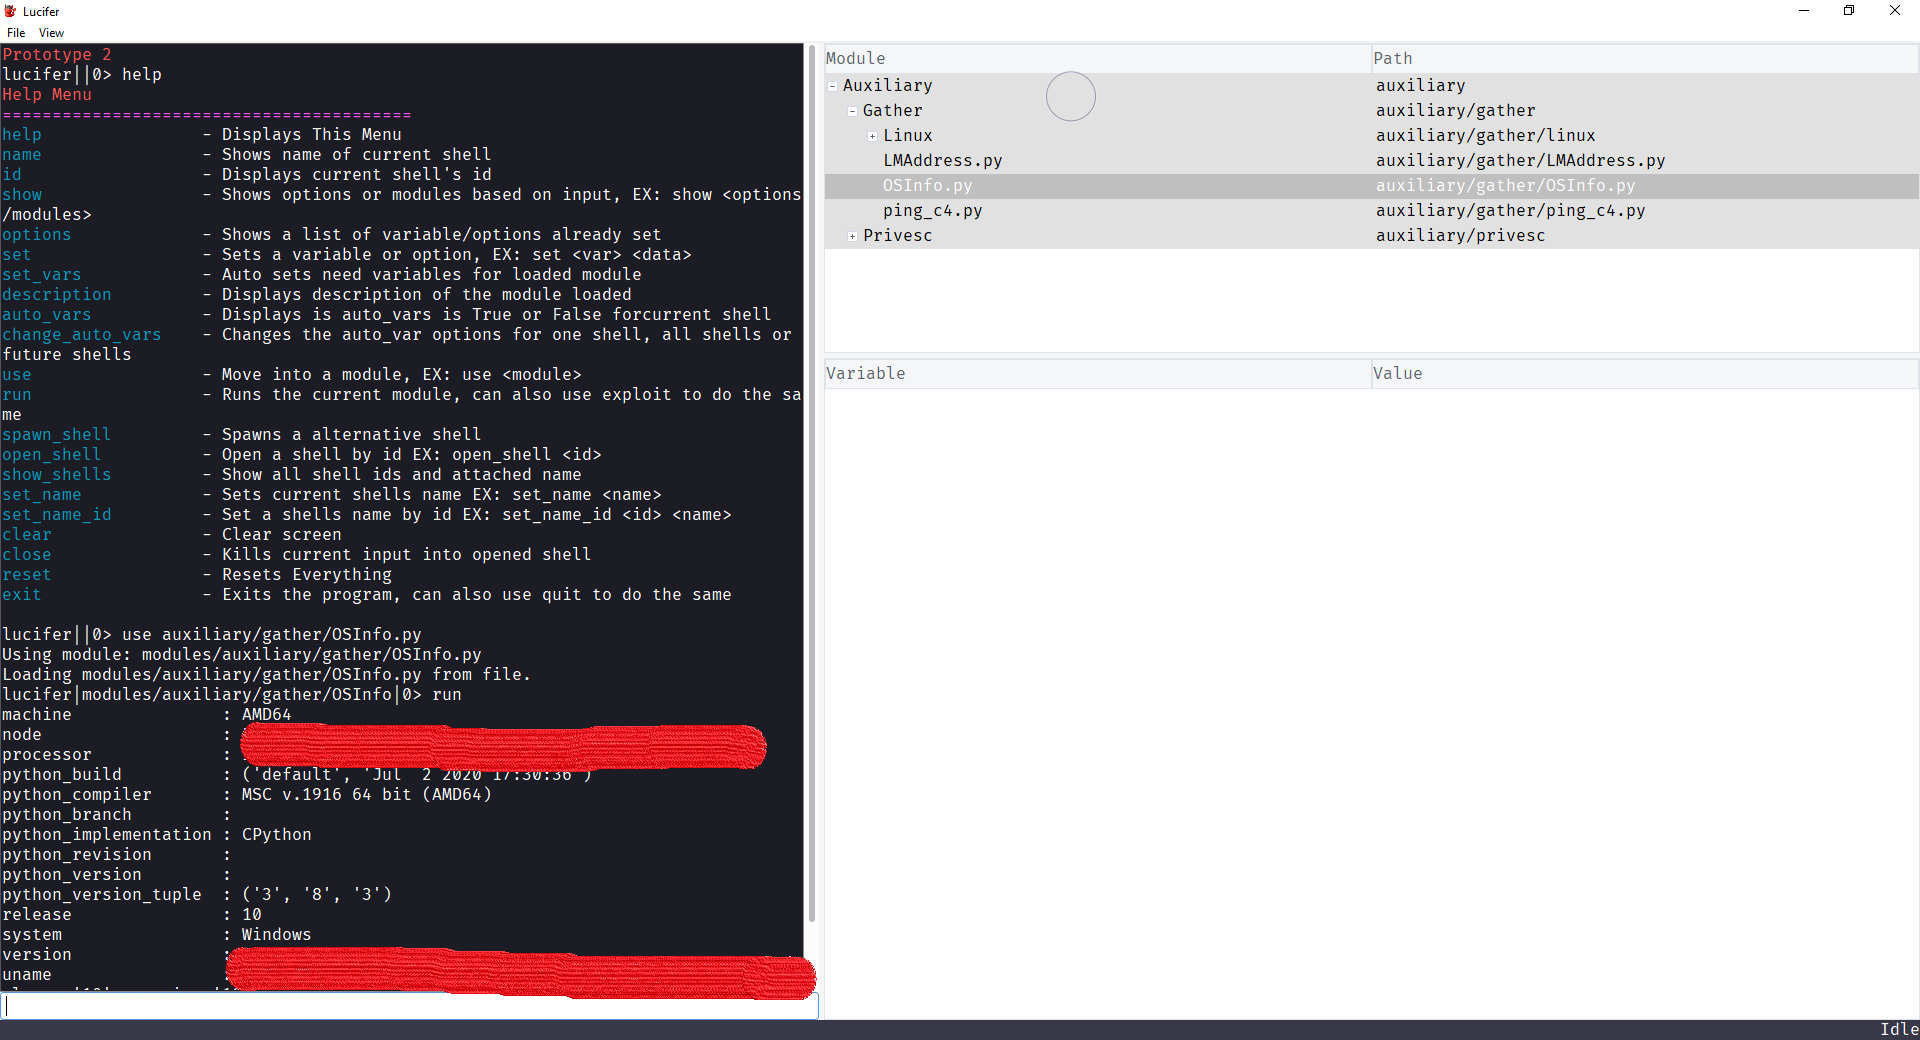 skiller9090/lucifer
로컬 권한 상승, 열거, 유출 등 침투 작업을 자동화하는 강력한 침투 도구입니다. 사이버 보안 생활을 가속화하기 위해 자동화 모듈을 사용하거나 구축하세요.
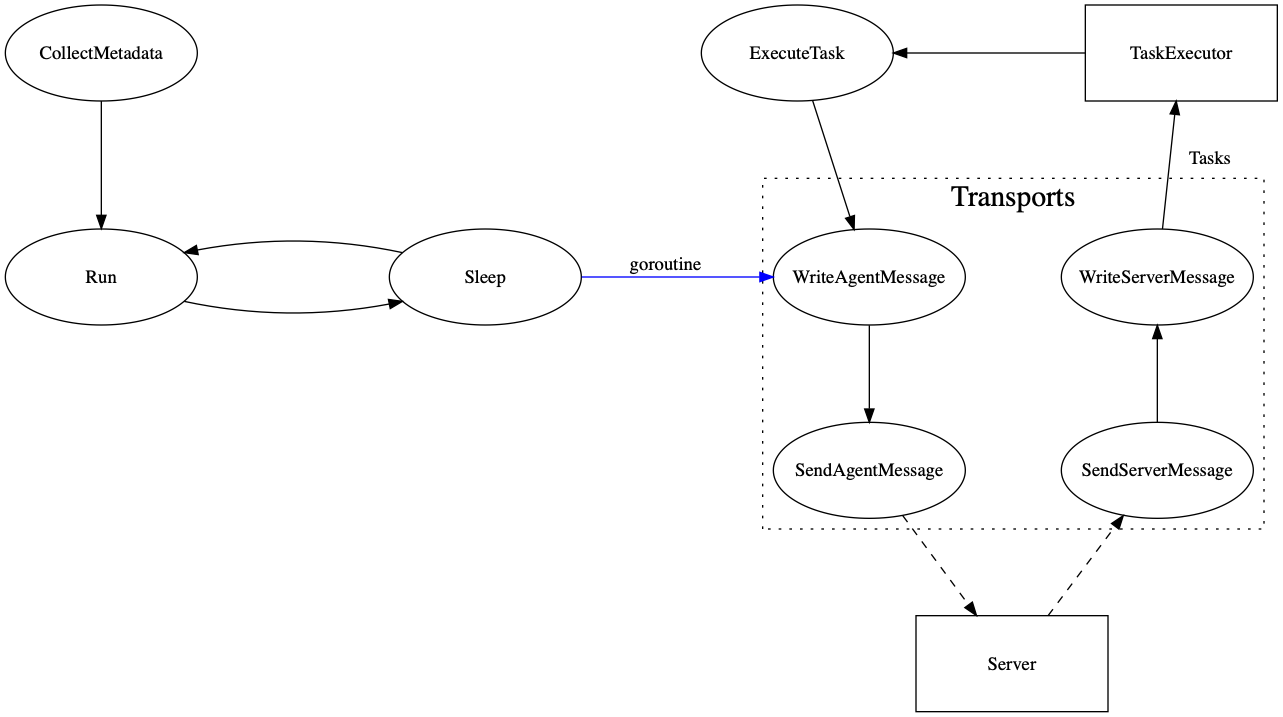 kcarretto/paragon
간단한 UI로 공격 도구를 통합하는 것을 목표로 하는 레드 팀 공격 플랫폼
 adamwhitehat/judge-jury-and-executable
파일 시스템 포렌식 분석 스캐너 및 위협 헌팅 도구. MFT 및 OS 수준에서 파일 시스템을 스캔하고 SQL, SQLite 또는 CSV에 데이터를 저장합니다. SQL의 강력함과 구문을 활용하여 위협과 데이터를 탐색할 수 있습니다.
 snovvcrash/divideandscan
전체 포트 스캔 결과를 분할하여 타겟 Nmap 실행에 사용합니다.
 a-real-virus/stealthcrypter
대화형 CLI, 진행 표시줄 및 원본 파일의 선택적 안전 삭제 기능을 갖춘 AES-256 파일 및 디렉터리 암호화 도구. 대용량 파일 및 해시 키 입력을 지원합니다.
 kaysec/hybrid-submit
Hybrid Analysis(API)에 파일을 자동으로 제출하는 스크립트