
flopz
 flopz-project/flopz
순수 Python 어셈블러 툴킷으로, 셸코드 생성, 바이너리 동적 패치, ARM, PPC, RISC-V 및 IA-32 아키텍처에서 디버깅 및 퍼징을 위한 펌웨어 이미지 계측에 사용됩니다.
embedded-systems-securityreverse-engineeringshellcode+3
14
 ariary/notionterm
Notion API를 프록시로 사용하여 Notion 페이지에 리버스 셸을 임베드함으로써, 암호화 및 인증된 통신을 통해 은밀한 원격 셸 세션을 가능하게 하여 레드 팀 작전을 지원합니다.
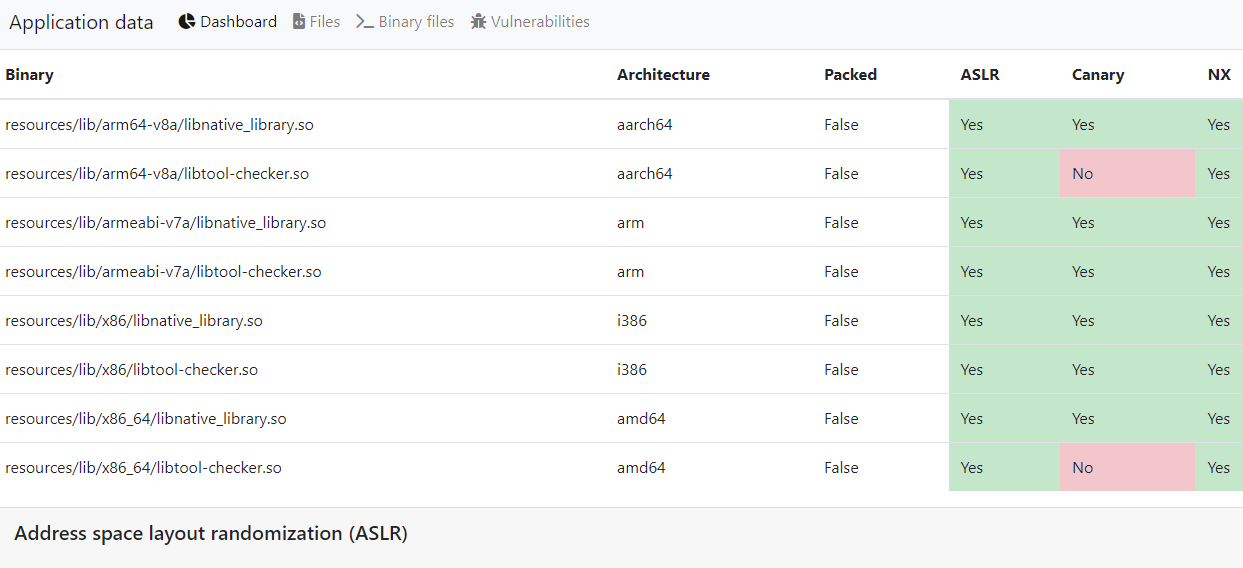 stefan2200/aparoid
정적 및 동적 안드로이드 애플리케이션 보안 분석
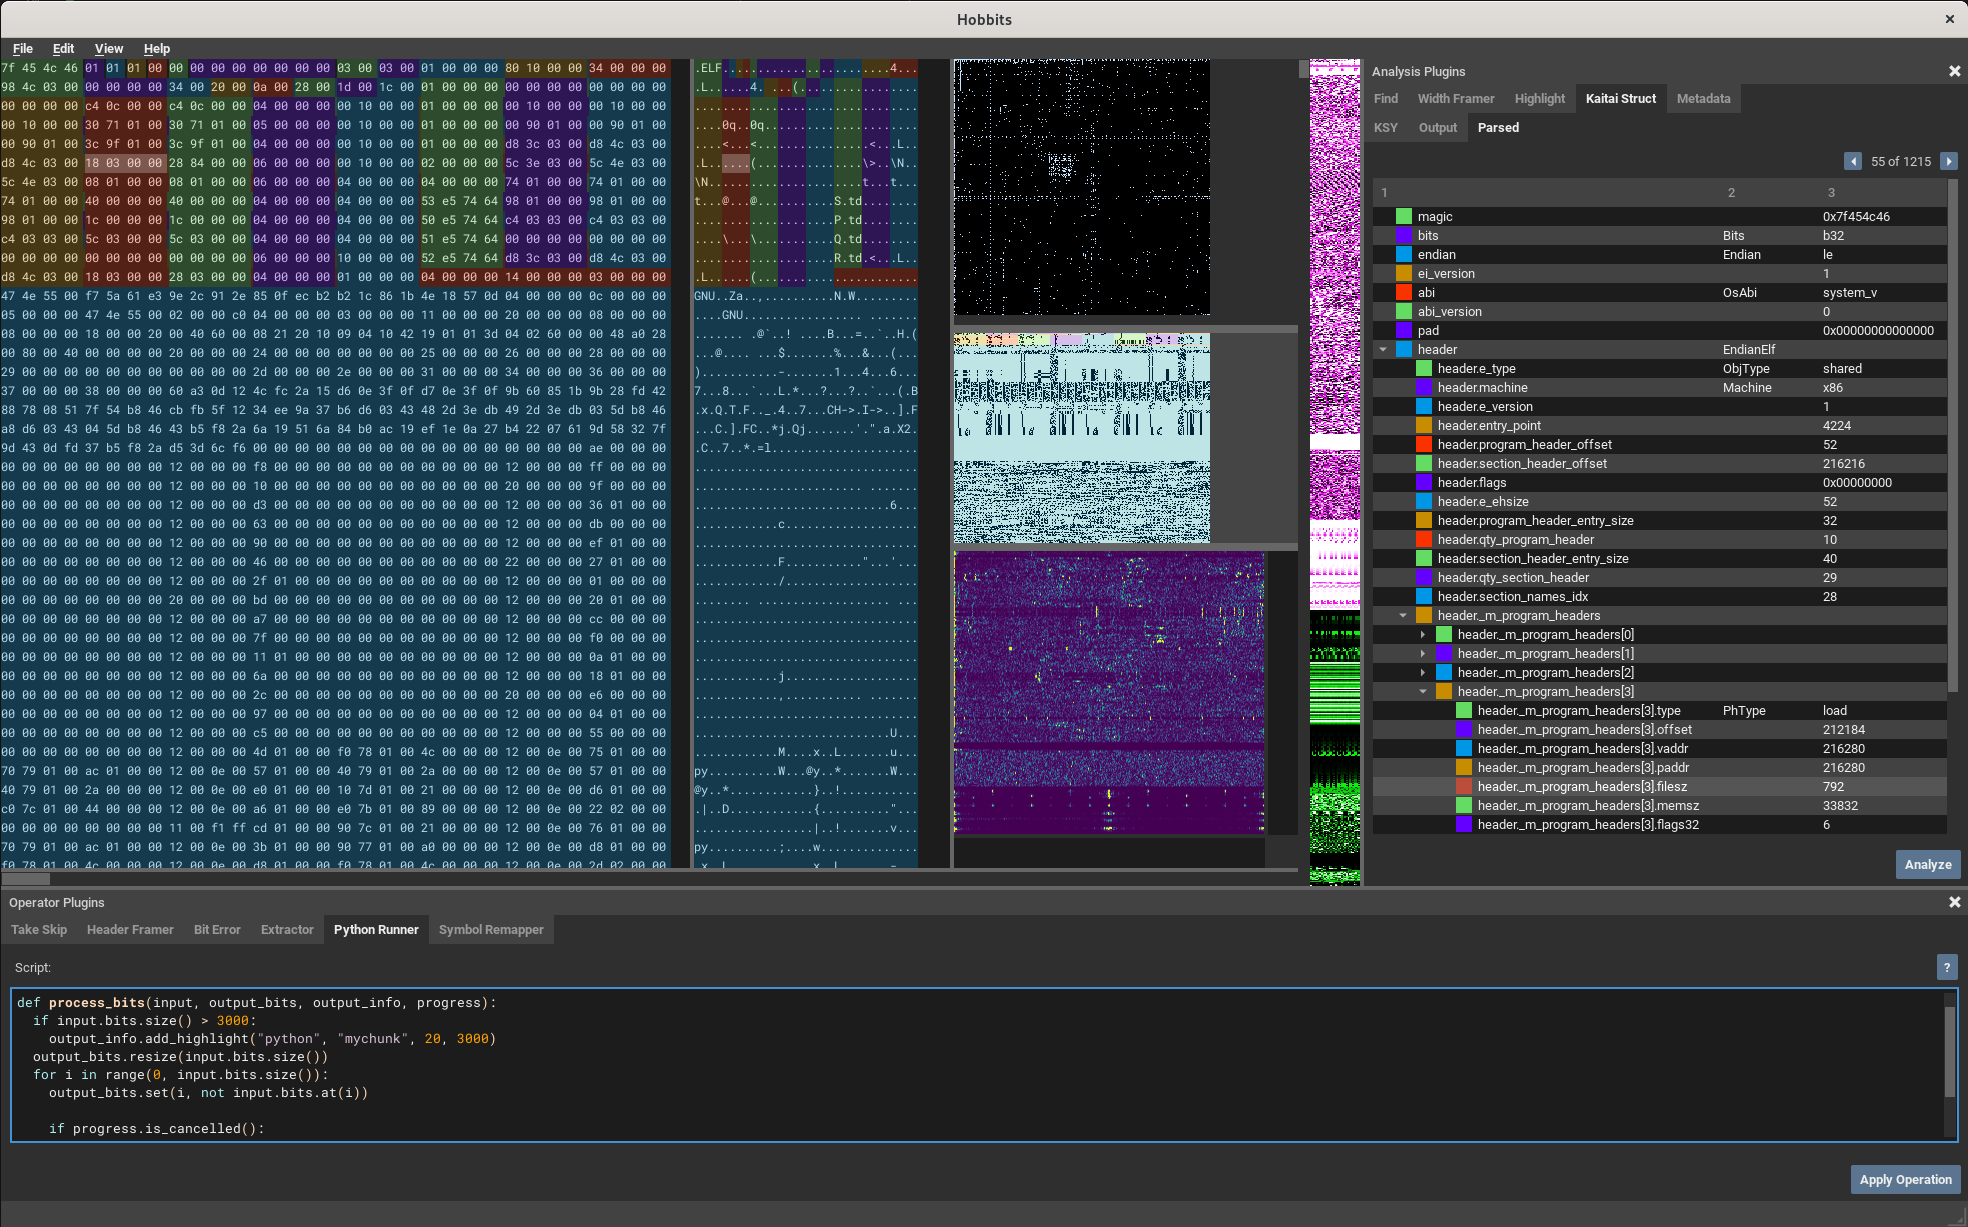 mahlet-inc/hobbits
비트 기반 분석, 처리 및 시각화를 위한 멀티 플랫폼 GUI
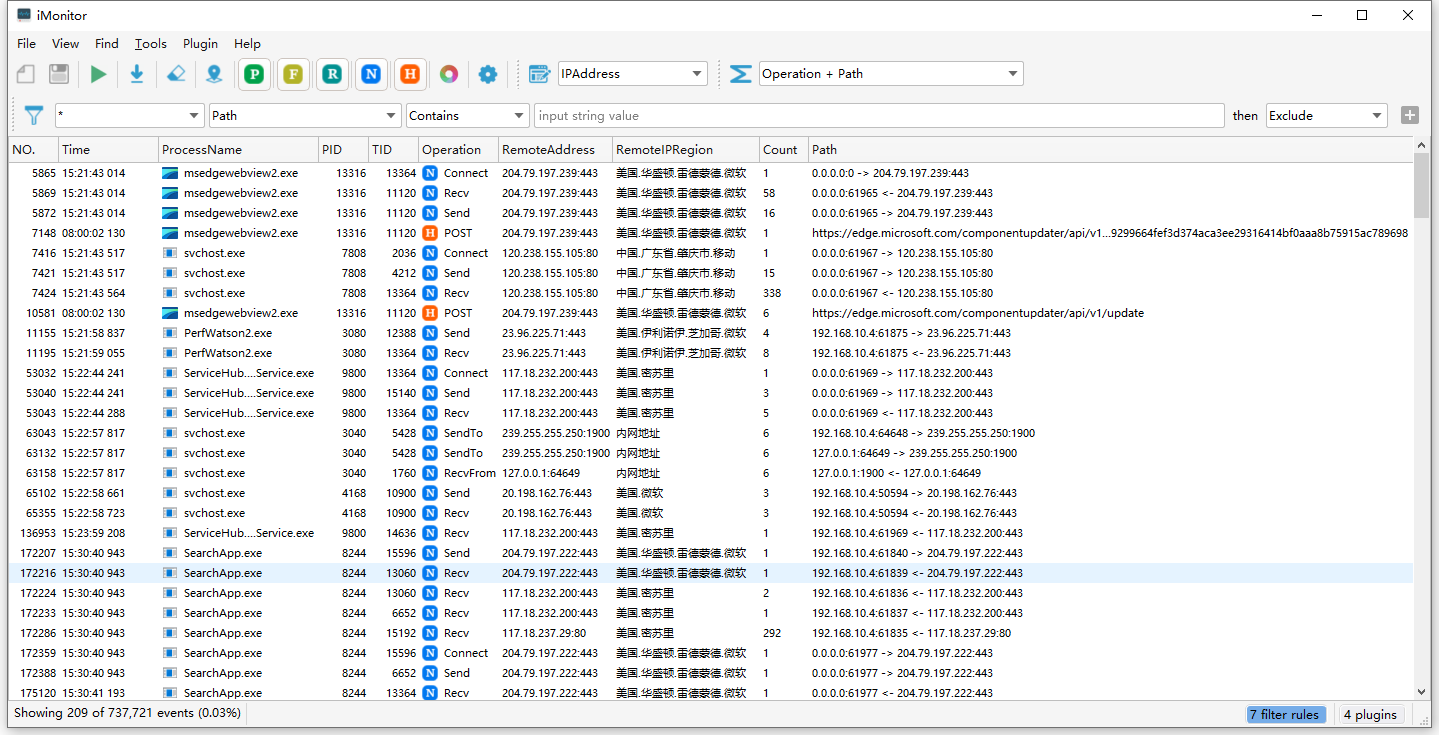 wecooperate/imonitor
프로세스, 파일, 레지스트리, 네트워크에 대한 엔드포인트 동작 모니터링 및 분석 시스템입니다. 악성코드 분석, 리버스 엔지니어링, 침입 탐지 및 EDR을 위한 스크립팅, 확장 및 플러그인을 지원합니다.
 gaasedelen/patching
IDA Pro용 대화형 바이너리 패치 플러그인
 mfthomps/resim
전체 시스템 시뮬레이터를 사용한 리버스 엔지니어링 소프트웨어
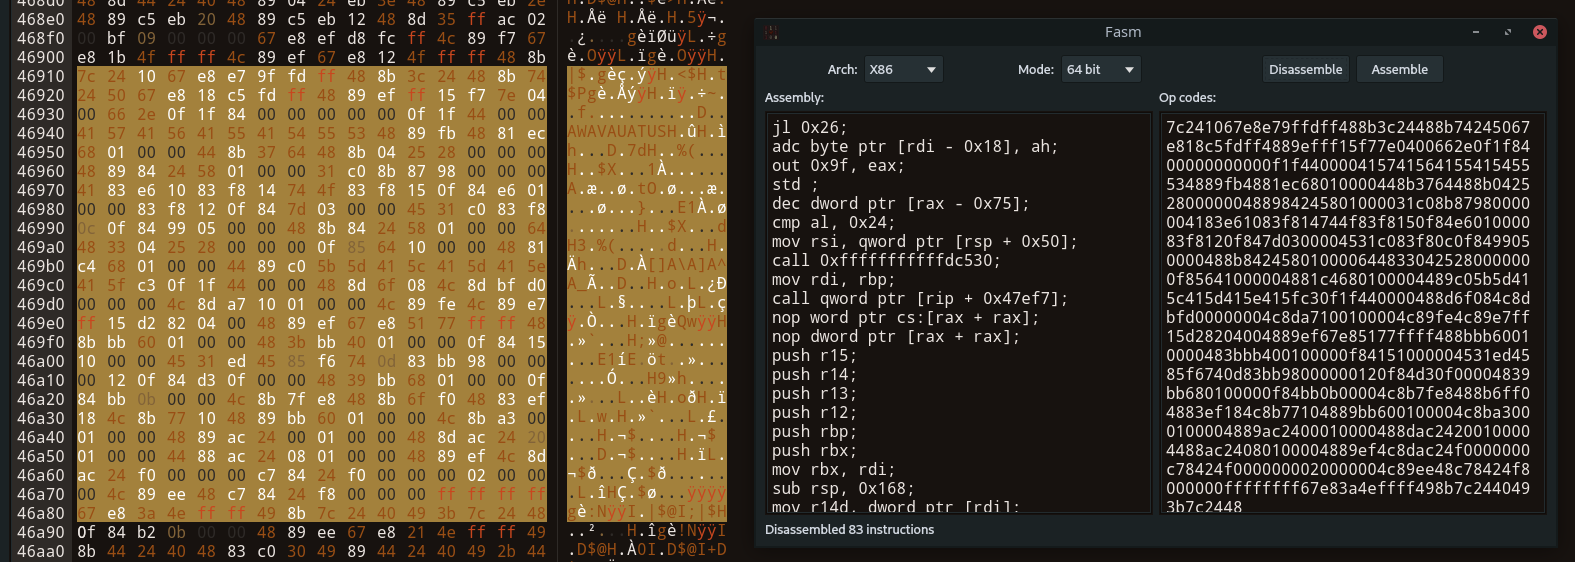 echo-devim/fhex
Linux/Windows/MacOS와 호환되는 완벽한 기능의 HexEditor
 noobpk/frida-ios-hook
iOS 플랫폼에서 클래스, 함수를 쉽게 추적하고 메서드의 반환 값을 수정할 수 있는 도구
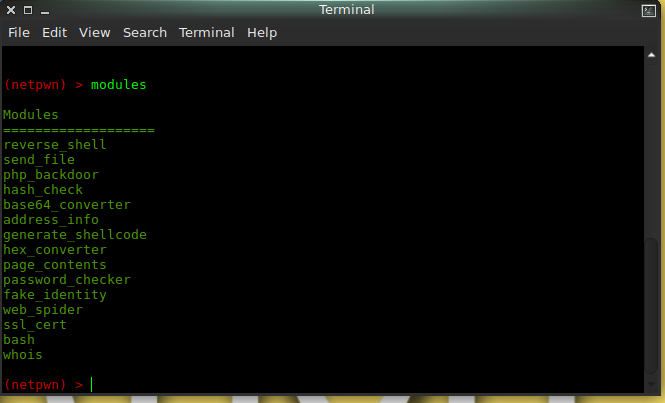 andromeda1957/netpwn
침투 테스트 작업을 자동화하기 위해 만들어진 도구입니다.
 oalabs/hashdb-ida
IDA Pro용 HashDB API 해시 조회 플러그인
 trailofbits/maat
동적 기호 실행 및 바이너리 분석 프레임워크로, 오염 분석, 제약 조건 해결, Ghidra의 Sleigh를 통한 다중 아키텍처 에뮬레이션, 그리고 자동 취약점 발견을 위한 Python 바인딩을 제공합니다
 gamozolabs/elfloader
아키텍처에 구애받지 않는 ELF 파일 플래트너 for shellcode
 snare/voltron
LLDB, GDB, VDB 및 WinDbg용 레지스터, 디스어셈블리, 스택, 메모리, 중단점 및 역추적 뷰를 제공하는 확장 가능한 디버거 UI 툴킷.
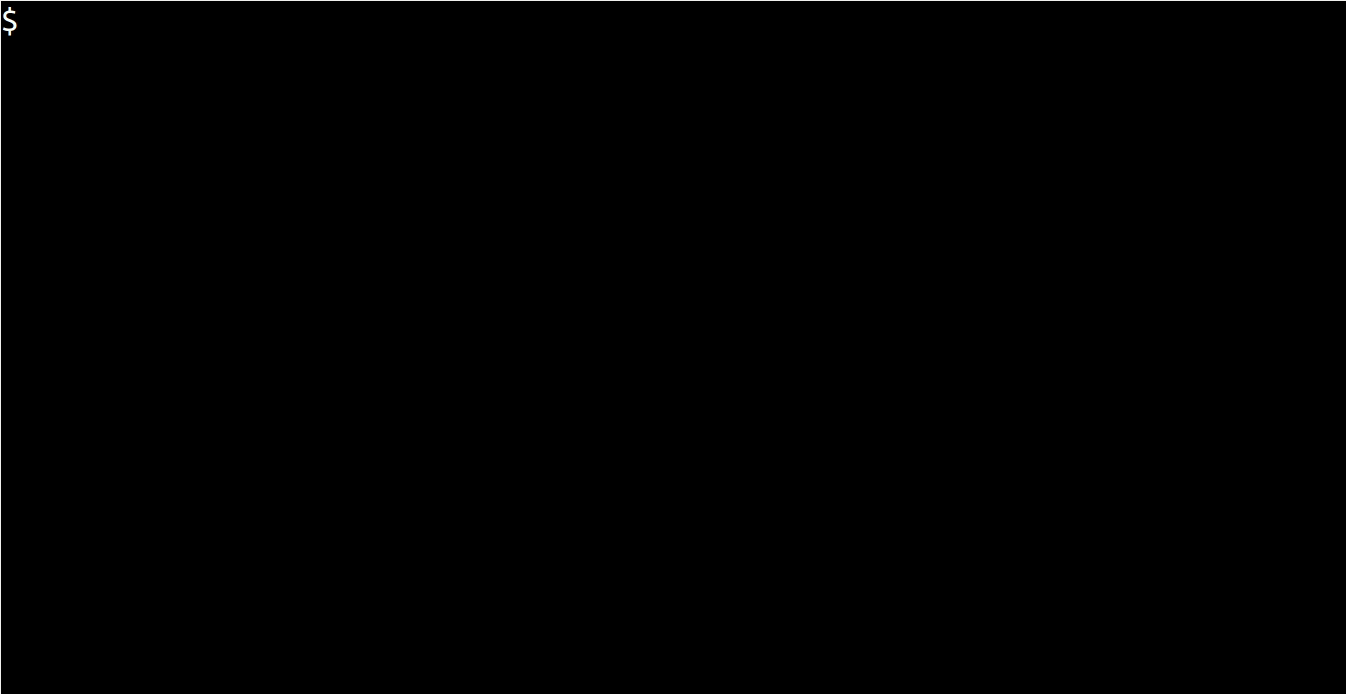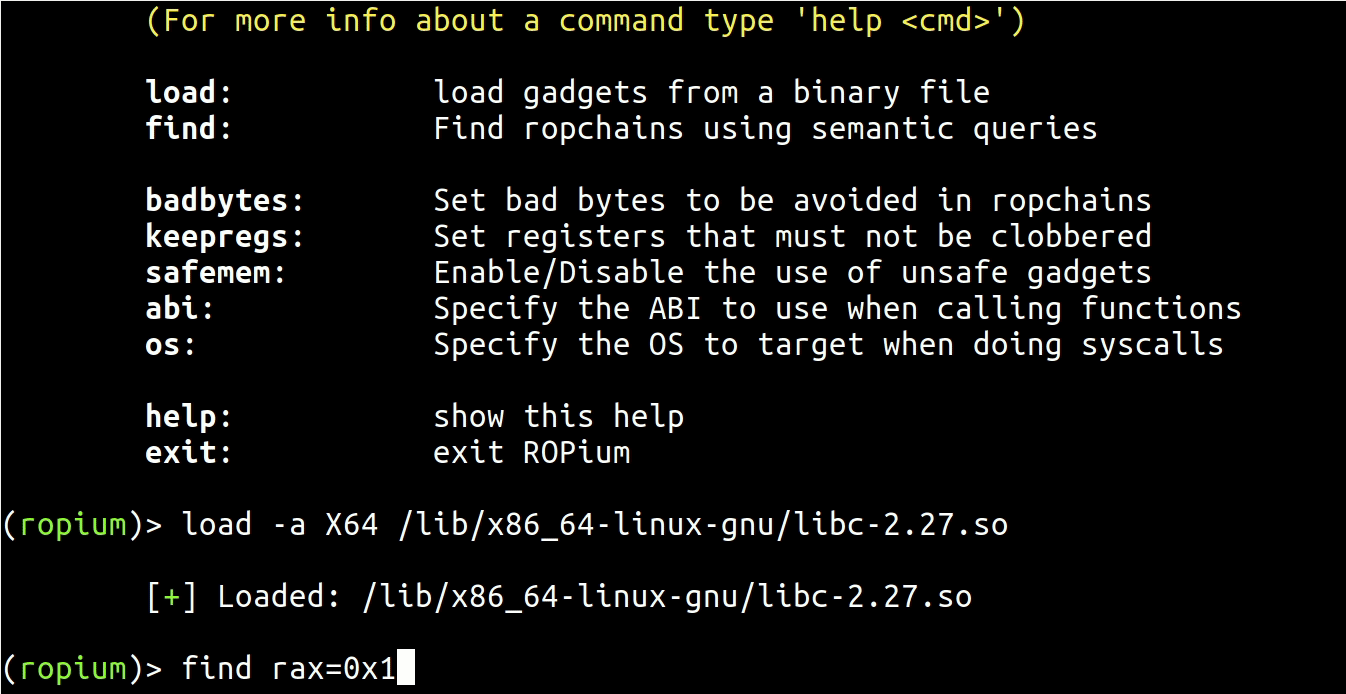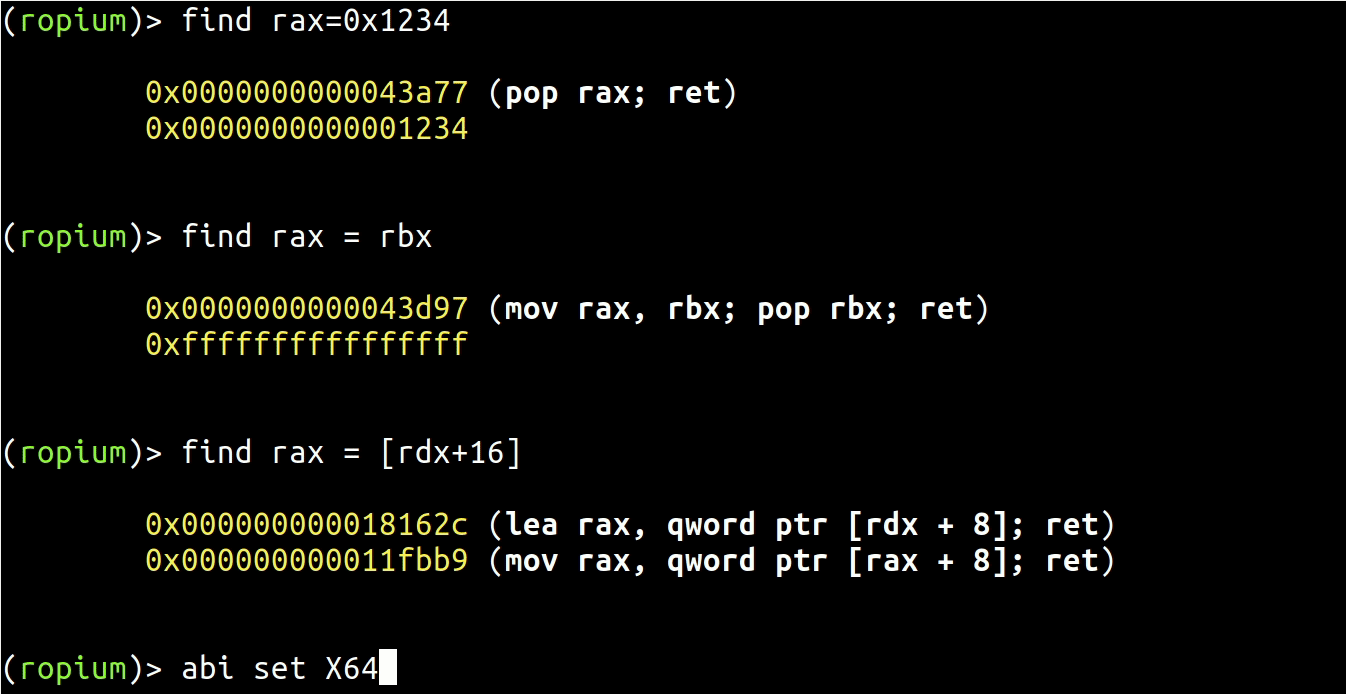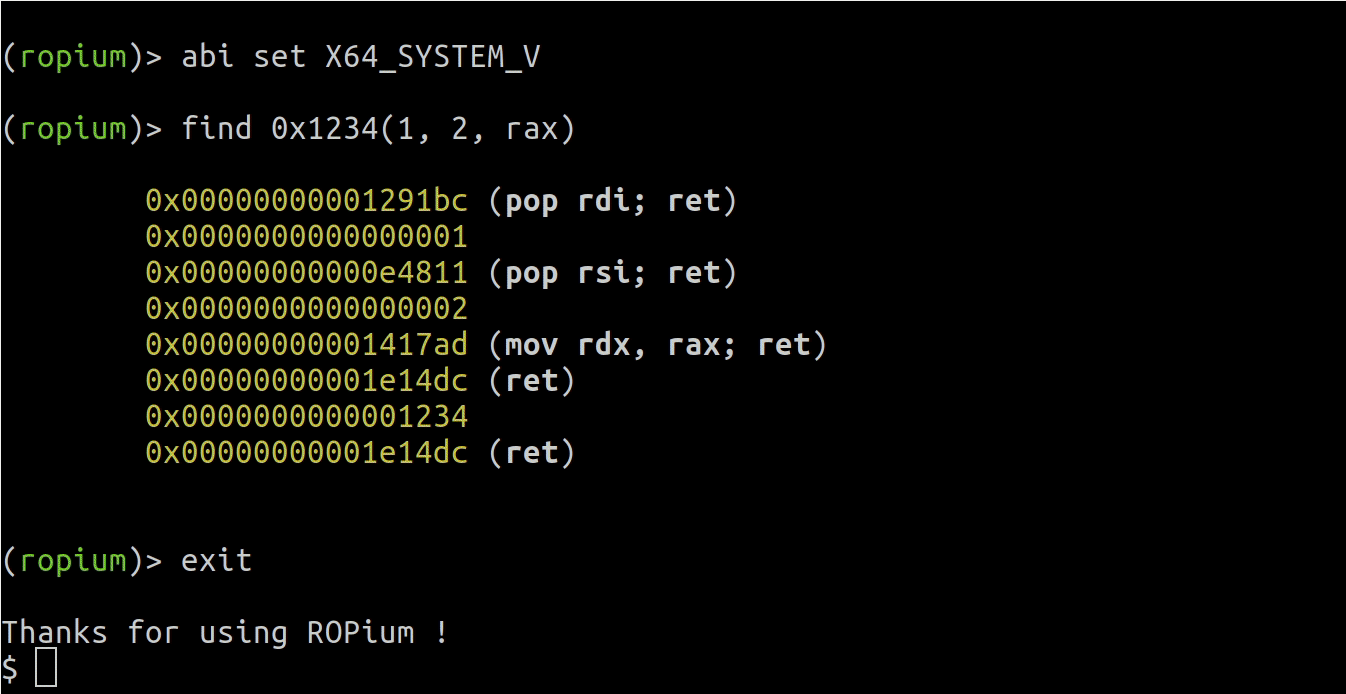 boyan-milanov/ropium
자동화된 ROP 체인 빌더로, 시맨틱 쿼리를 사용하여 바이너리에서 가젯을 추출하고 분석하며, X86/X64 아키텍처를 지원하고 Python API 및 CLI를 제공합니다.
 jhftss/ida2obj
실행 파일에서 COFF 오브젝트 파일을 추출하는 정적 바이너리 계측 도구로, 임의의 위치에 코드/데이터 삽입을 가능하게 하여 블랙박스 퍼징 및 IDA Pro를 통한 바이너리 패칭에 사용됩니다.
 cert-polska/drakvuf-sandbox
자동화된 하이퍼바이저 수준의 악성코드 분석 샌드박스로, 에이전트 없는 게스트 인트로스펙션, 웹 기반 결과 탐색, 프로덕션 배포를 위한 안내 설치 프로그램을 제공합니다.