

r2frida
 nowsecure/r2frida
Radare2와 Frida는 함께하면 더 좋습니다.
android-securitystatic-analysisdynamic-analysis-sandboxing+8
 user1342/obfu-de-scate
안드로이드 APK 디난독화를 위한 퍼지 비교 도구로, 버전 간 이름이 변경된 함수를 식별하고 매핑 파일과 대화형 HTML 보고서를 생성하여 악성코드 및 취약점 분석에 활용합니다.
 xepor/xepor
mitmproxy를 위한 Flask 스타일 라우팅 프레임워크로, HTTP 요청/응답을 가로채고 수정하며 스푸핑합니다. 리버스 엔지니어링, 피싱, 라이선스 크래킹을 위한 MITM 스크립트를 신속하게 개발할 수 있게 해줍니다.
 rizinorg/cutter
무료 오픈소스 리버스 엔지니어링 플랫폼, rizin 기반
 oalabs/findyara-ida
Yara 규칙으로 바이너리를 스캔하는 IDA 파이썬 플러그인
 fadi002/de4py
파이썬 리버스 엔지니어링을 위한 궁극의 AI 기반 툴킷
 trailofbits/rpcinvestigator
Windows RPC 인터페이스 발굴 및 분석 도구로, 시각적 엔드포인트 열거, PE 파싱, 심볼 해석, 실시간 ETW 스니핑, 그리고 보안 감사를 위한 즉석 클라이언트 코드 생성을 지원합니다.
 felixber/findfunc
IDA Pro 플러그인으로, 어셈블리 패턴, 바이트 시퀀스, 문자열/이름 참조, 크기 제약 조건으로 함수를 필터링하며, 규칙 기반 검색 및 고급 바이너리 복사를 지원합니다.
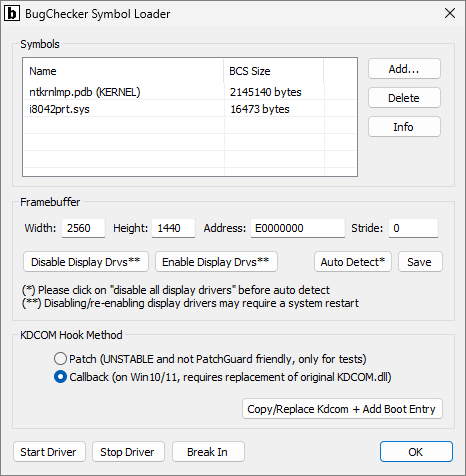 vitoplantamura/bugchecker
Windows 11용 SoftICE 스타일 커널 디버거
 worawit/blutter
Flutter 모바일 애플리케이션 리버스 엔지니어링 도구
 hasherezade/tiny_tracer
Intel Pin 기반 트레이서로, API 호출, 시스템 호출 및 명령어를 추적하며 안티디버그 우회 기능을 갖추고 있어 패킹된 바이너리의 악성코드 분석 및 리버스 엔지니어링에 사용됩니다.
 sentinelabs/alphagolang
Golang 바이너리 분석을 위한 IDApython 스크립트
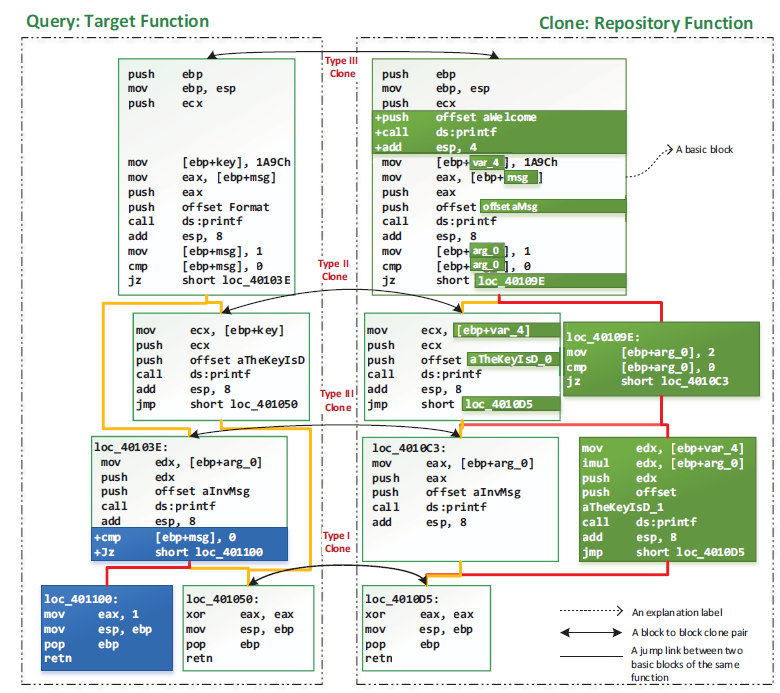 mcgill-dmas/kam1n0-community
여러 아키텍처에 걸쳐 정적, 동적 및 머신러닝 기법을 사용하는 인덱싱, 클론 검색 및 실행 파일 분류를 위한 확장 가능한 어셈블리 분석 플랫폼입니다.
 icsharpcode/ilspy
.NET 디컴파일러, PDB 생성 지원, ReadyToRun, 메타데이터(및 기타) - 크로스 플랫폼!
 immunityinc/libptrace
이벤트 기반 멀티코어 프로세스 디버깅, 추적 및 조작 프레임워크.
 alufers/mitmproxy2swagger
트래픽 캡처를 통해 REST API를 자동으로 리버스 엔지니어링
 keensecuritylab/binabsinspector
Ghidra Pcode에 대한 추상 해석을 사용하는 정적 바이너리 취약점 스캐너입니다. Z3를 이용한 심볼릭 실행을 통해 버퍼 오버플로, use-after-free, 명령어 삽입과 같은 CWE 클래스를 탐지합니다.
 metarget/k0otkit
k0otkit는 Kubernetes 클러스터에 대한 침투에 사용될 수 있는 보편적인 사후 침투 기술입니다.