
gvision
 gonzosint/gvision
역방향 이미지 검색 도구로, Google Cloud Vision API를 사용하여 이미지에서 랜드마크, 웹 엔터티 및 지리적 위치 데이터를 감지하여 OSINT 조사에 활용합니다.
osintreverse-engineeringinformation-gathering
 doudoudedi/hackembedded
이 도구는 다양한 아키텍처 장치에 대한 백도어 암호화, shellcode, SOCKS5 프록시 생성, 정보 검색 및 POC 정리에 사용됩니다.
 theldus/bread
주입 가능한 리얼 모드 x86 디버거: BIOS 리버스 엔지니어링 및 직렬 케이블을 통한 임의의 리얼 모드 코드 디버깅용, GDB 통합 및 하드웨어 중단점/와치포인트 지원.
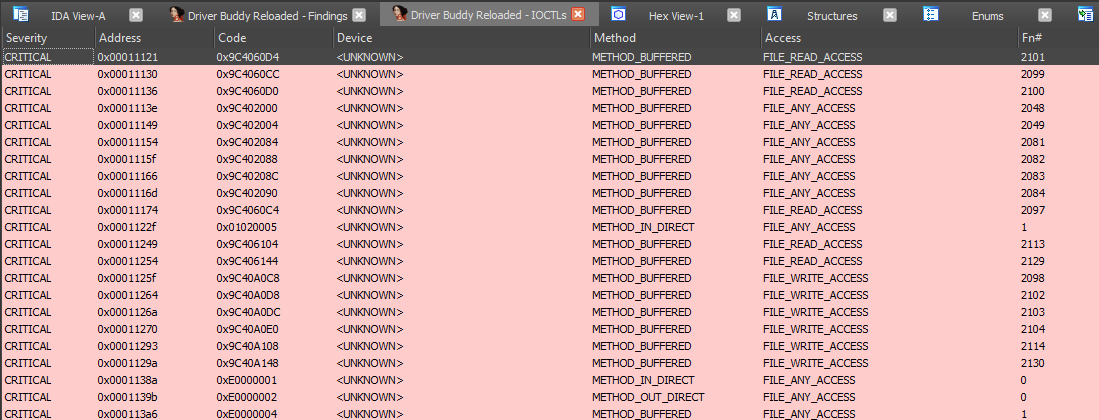 voidsec/driverbuddyreloaded
Driver Buddy Reloaded는 Windows 커널 드라이버 리버스 엔지니어링 작업 중 일부 지루한 부분을 자동화하는 데 도움을 주는 IDA Pro Python 플러그인입니다.
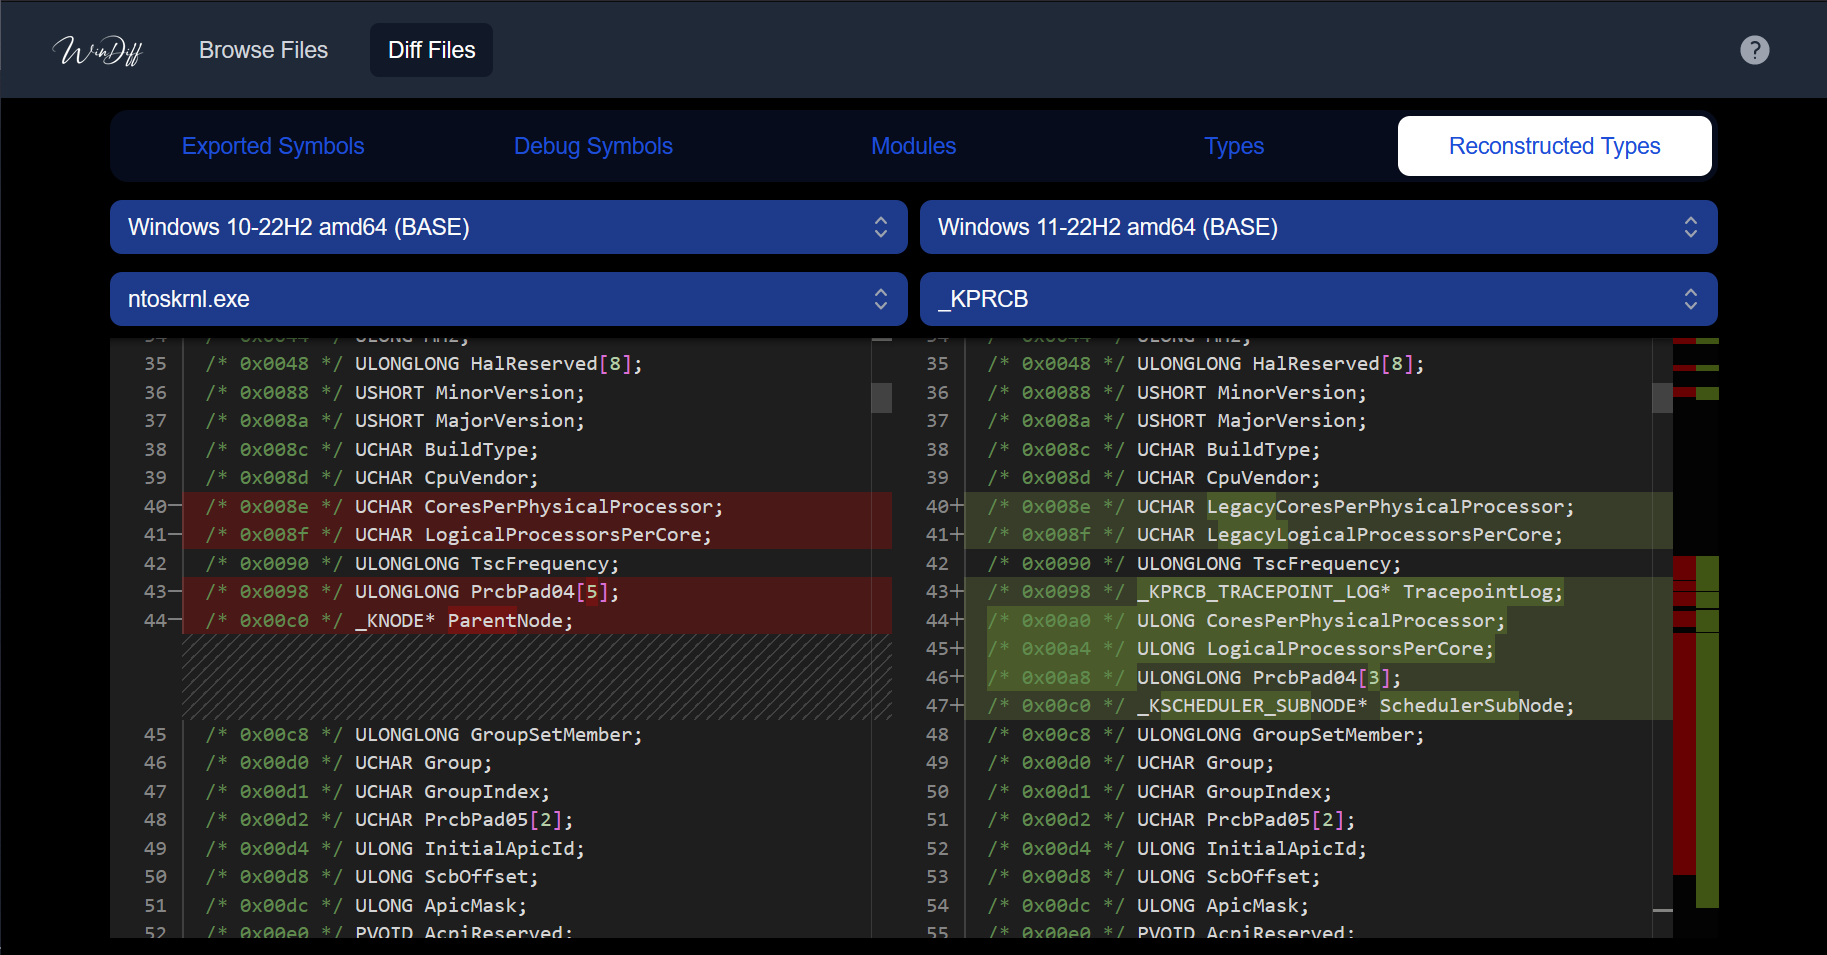 ergrelet/windiff
Microsoft Windows 바이너리의 심볼, 타입 및 시스템 호출 정보를 OS의 여러 버전 간에 비교할 수 있는 도구로, 웹 UI 및/또는 LLM을 사용합니다.
 byteray-ai/drift-corpus
Windows 커널 패치 차이점(Diff)을 선별한 저장소로, 보안 연구자를 위한 자동화된 취약점 분석, 익스플로잇 원리 매핑, 디버깅 지원 기능을 제공합니다.
 thelicato/secbutler
침투 테스터, 버그 바운티 헌터 및 보안 연구자를 위한 완벽한 도우미
 jetbrains/fernflower
Java 바이트코드를 Java로 디컴파일하는 도구로, IntelliJ IDEA에서 사용됩니다.
 reversenseorg/dexcalibur
[공식] Frida를 활용한 동적 계측 자동화에 초점을 맞춘 Android 리버스 엔지니어링 도구입니다. DEX를 디스어셈블하고, 정적으로 분석하며, 후크를 생성하고, 리플렉션 메서드를 발견하고, 가로챈 데이터를 저장하며, 이를 통해 새로운 작업을 수행합니다. 그…
 bw3ll/sharem
SHAREM은 쉘코드 분석 프레임워크로, 45,000개 이상의 WinAPI와 사실상 모든 Windows 시스템 콜을 에뮬레이션할 수 있습니다. 또한 자체 맞춤형 디스어셈블러를 포함하고 있으며, 인코딩된 쉘코드의 디난독화된 디스어셈블리를 보여주거나 에뮬레이션 데이터를…
 bw3ll/rop_rocket
ROP ROCKET은 고급 코드 재사용 공격 프레임워크로, 새로운 Windows Syscalls 공격, 새로운 Heaven's Gate, 그리고 "shellcodeless" ROP를 포함한 광범위한 ROP 체인 생성 기능을 제공합니다. 이 프레임워크는 에뮬레이션과…
 morpheuslord/startup-sbom
A tool to reverse engineer and inspect the RPM and APT databases to list all the packages along with executables, service, versions and CVE.
 yhs0602/android-disassembler
.so (NDK, JNI), Windows PE(EXE, DLL, SYS 등), Linux 바이너리, 라이브러리, 그리고 그림, 오디오 등 재미를 위한 기타 파일을 포함한 모든 파일을 Android에서 디스어셈블합니다. Android용 Capstone 기반…
 zinja-coder/jadx-ai-mcp
JADX에 MCP 서버를 통합하기 위한 플러그인
 sobri3195/-pegasus-suite
포괄적인 보안 툴킷으로 1000개 이상의 침투 테스트 및 보안 평가 도구를 제공합니다.
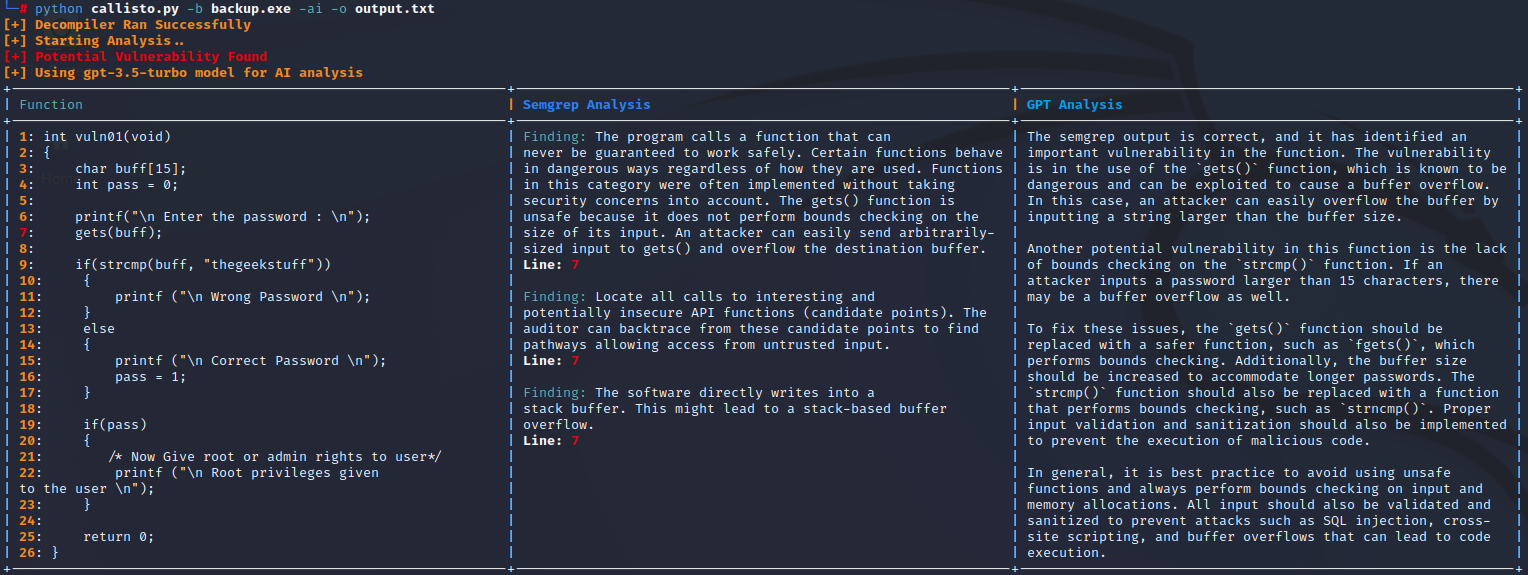 jetp1ane/callisto
Ghidra를 통해 실행 파일을 디컴파일하고, Semgrep으로 의사 C 코드를 스캔하며, GPT-3.5-Turbo를 사용하여 결과를 검증해 거짓 양성을 줄이는 자동화된 바이너리 취약점 분석 도구입니다.
 vulnex/bytesrevealer
온라인 리버스 엔지니어링 뷰어
 daem0nc0re/vectorkernel
커널 모드 루트킷 기술 연구를 위한 PoCs