
specula
 trustedsec/specula
Microsoft Outlook의 홈 페이지 기능을 악용하여 은밀한 지속성, 원격 액세스 및 사후 침투(포스트 익스플로잇)를 제공하는 모듈식 명령 및 제어(C2) 프레임워크
penetration-testing-frameworkspersistence-mechanismspost-exploitation+2
236
 cobalt-strike/unhook-bof
Beacon 프로세스에서 API 후크를 제거합니다.
 rasta-mouse/crystal-loaders
Cobalt Strike와 함께 사용하도록 설계된 Crystal Palace PIC 로더의 소규모 모음입니다.
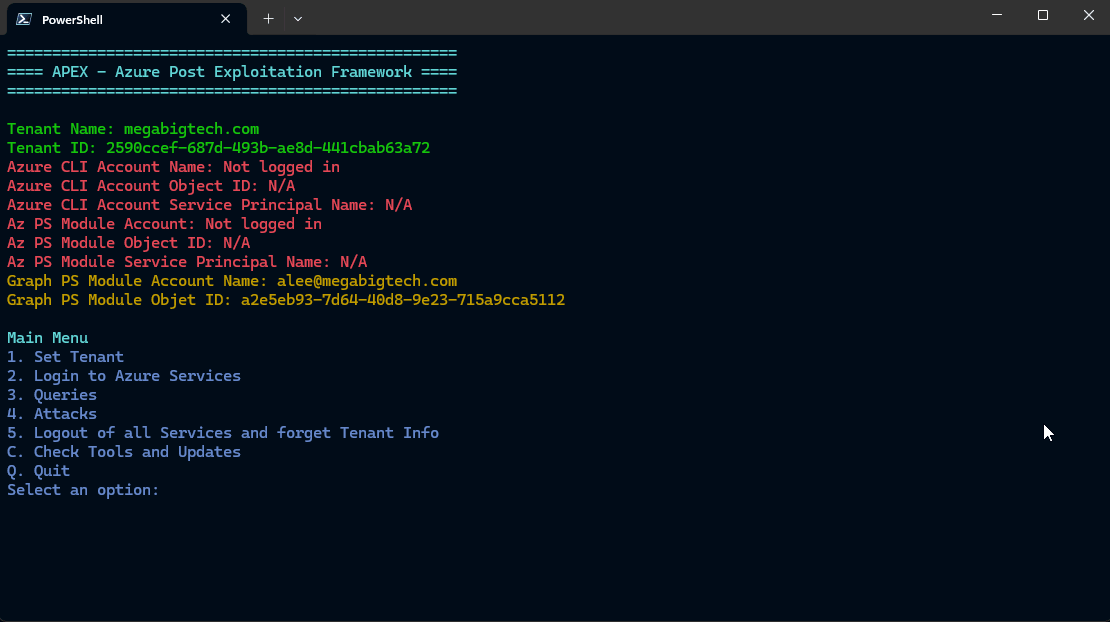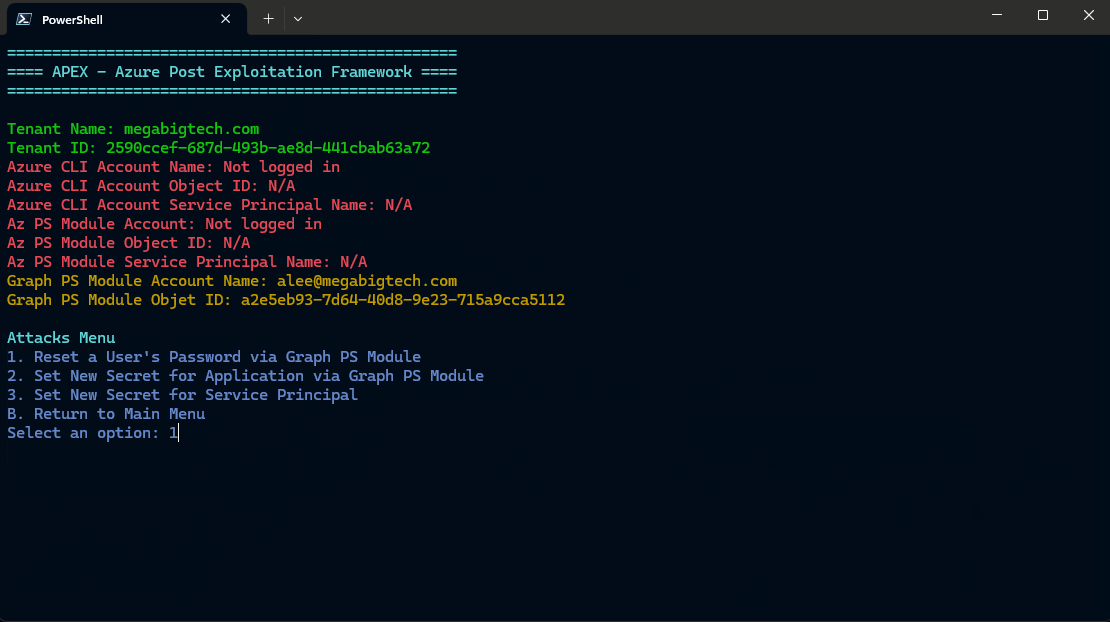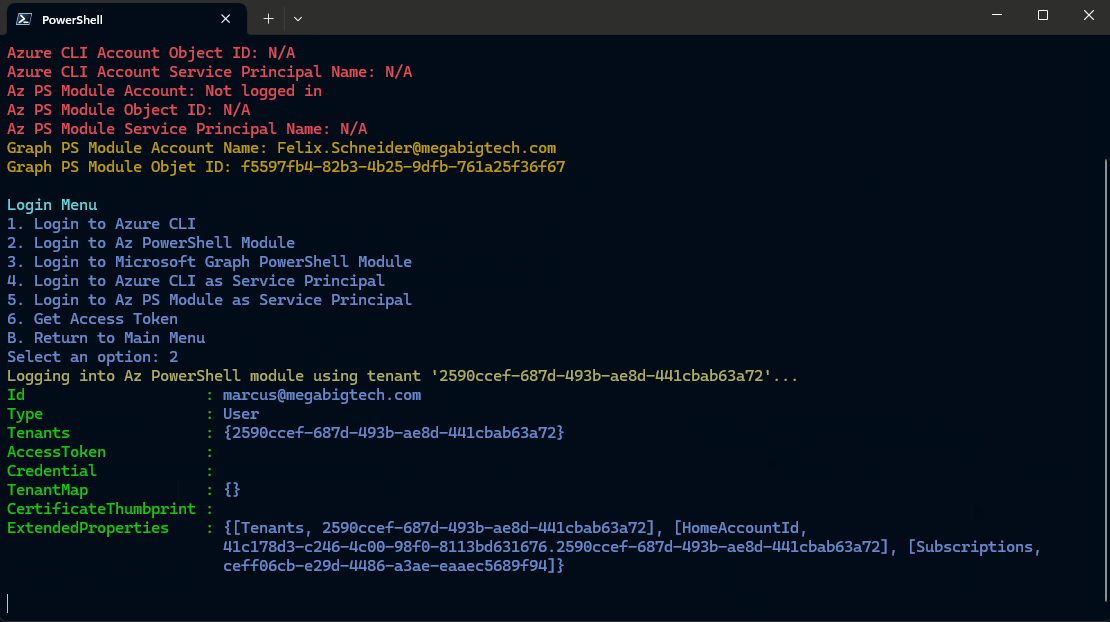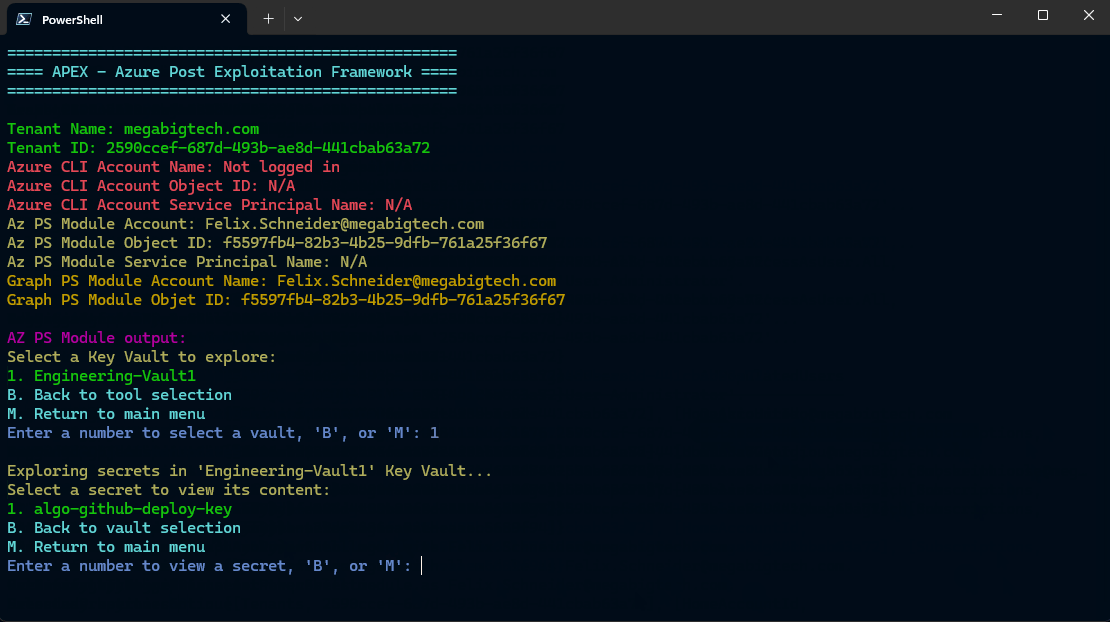 luemmelsec/apex
Azure 사후 침투 프레임워크
 r00t-3xp10it/msf-auxiliarys
Metasploit auxiliary post-모듈 모음
 trustedsec/tap
TrustedSec Attack Platform은 조직에 대한 확립된 연결을 보장하기 위해 인프라에서 드로퍼(dropper)를 사용하는 신뢰할 수 있는 방법입니다.
 d3vpp/metasploit-modules
익스플로잇 및 포스트 익스플로잇 테스트를 위한 개념 증명(PoC) Metasploit 모듈 모음으로, 침투 테스트 워크플로우에 맞춤형 페이로드와 보조 기능을 제공합니다.
 jas502n/burpsuite-plugin
BurpSuite용 플러그인 (Pentester)
 black-army-security/blackarmy-framework
자동화된 보안 평가, 익스플로잇 및 레드 팀 운영을 위한 모듈식 Python 기반 침투 테스트 프레임워크입니다. 정찰 및 페이로드 생성을 위한 모듈을 포함합니다.
 nccgroup/autopwn
대상을 지정하고 해당 대상에 대해 도구 세트를 실행합니다.
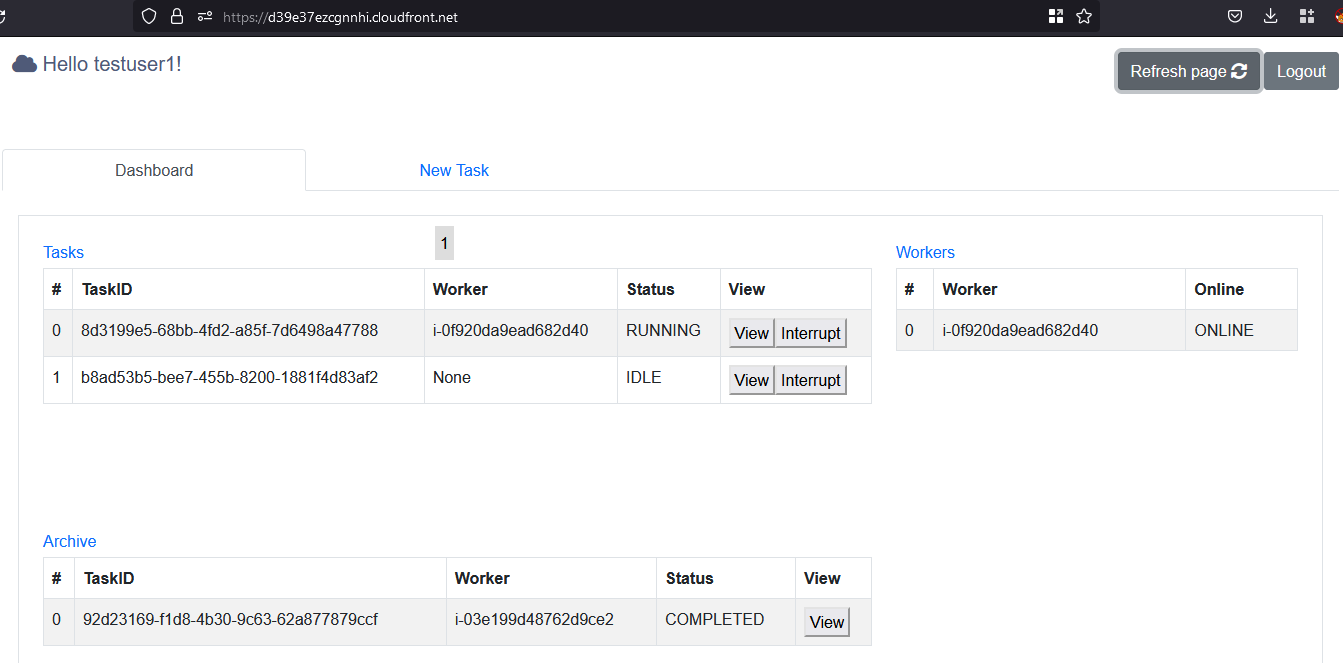 nccgroup/cowcloud
정찰 및 취약점 스캔 워크로드를 분산 처리하는 서버리스 AWS 솔루션입니다. 웹 UI를 통해 작업을 제출하면 EC2 워커가 Nmap과 같은 도구를 사용해 커스텀 Python 스크립트를 실행합니다.
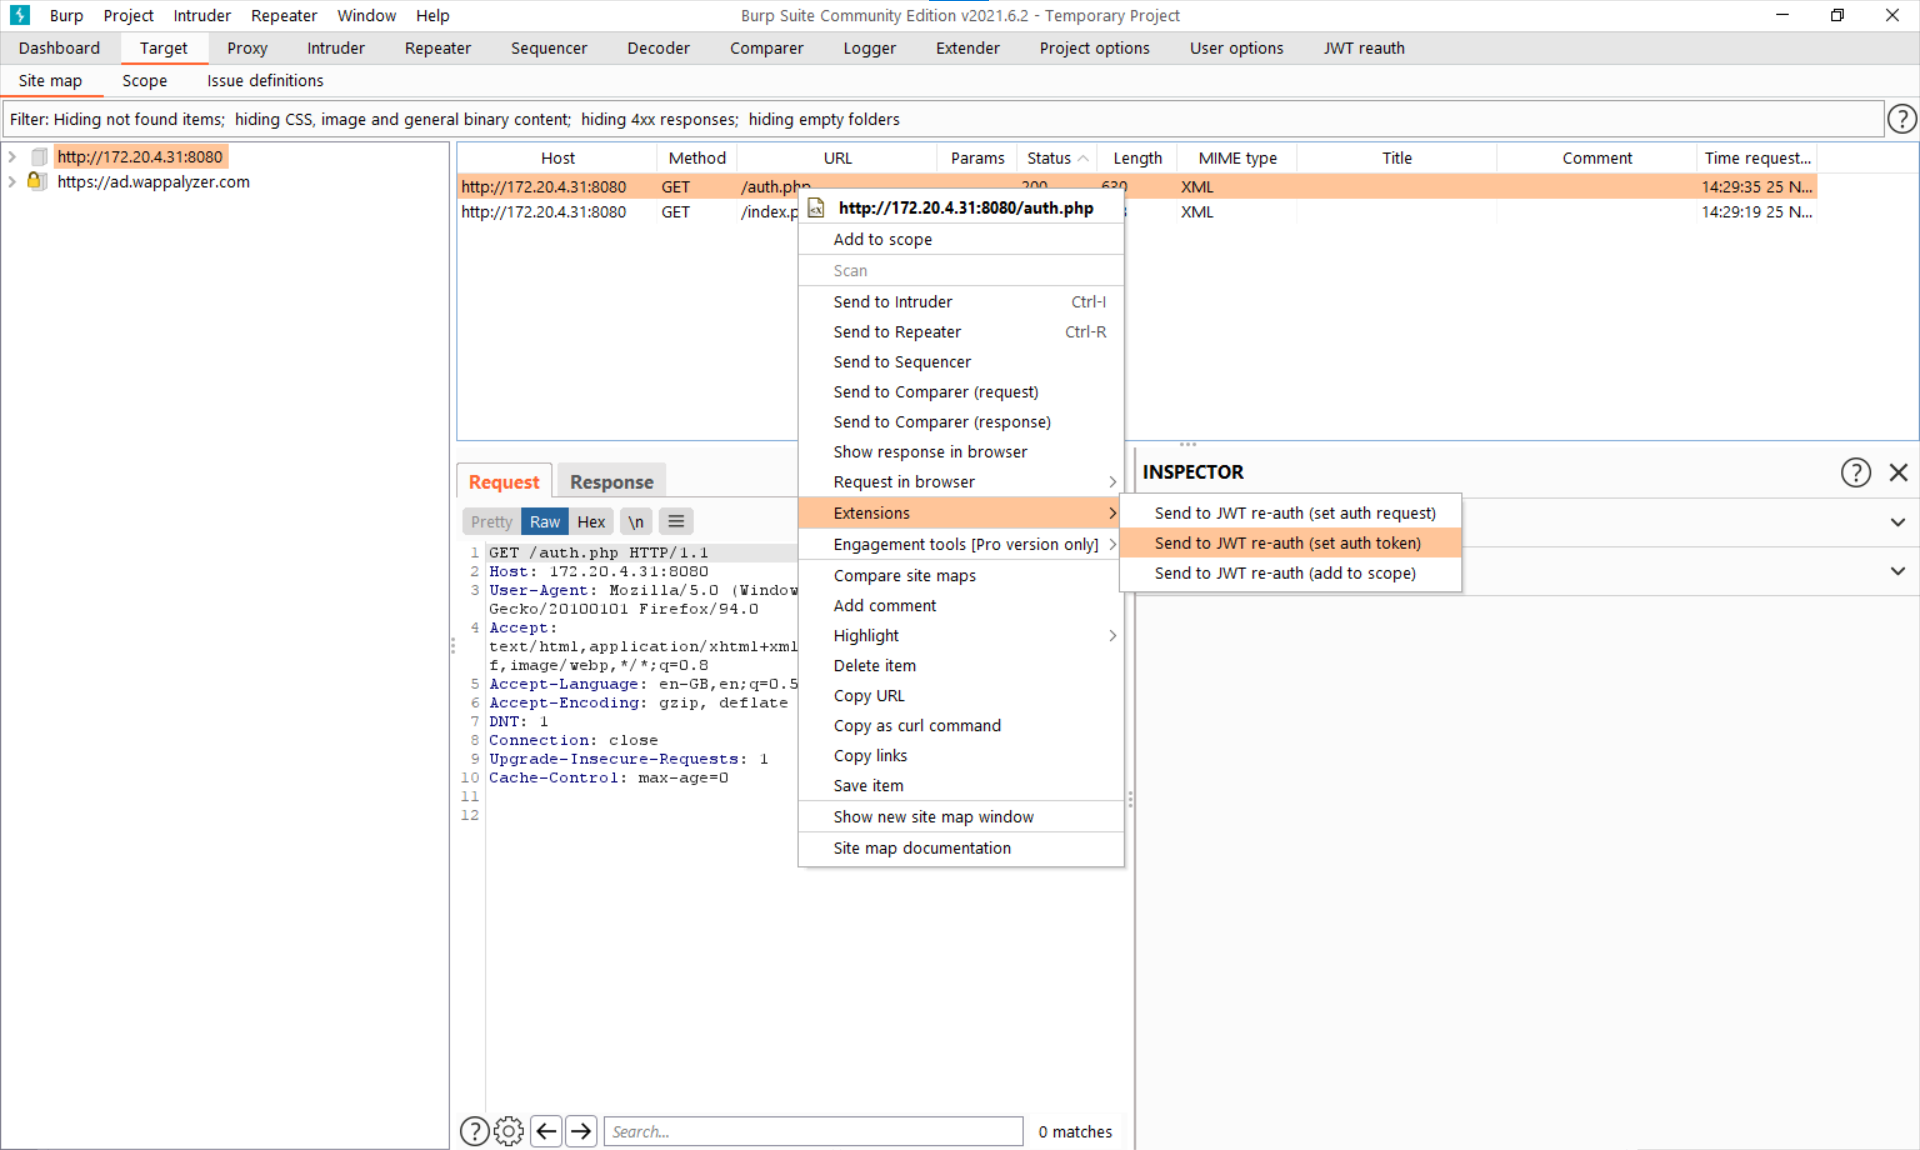 nccgroup/jwt-reauth
인증 URL에서 JWT 인증 토큰을 캐시하고 Burp Suite의 범위 내 요청에 헤더로 첨부하여 자동화된 세션 처리를 수행합니다.
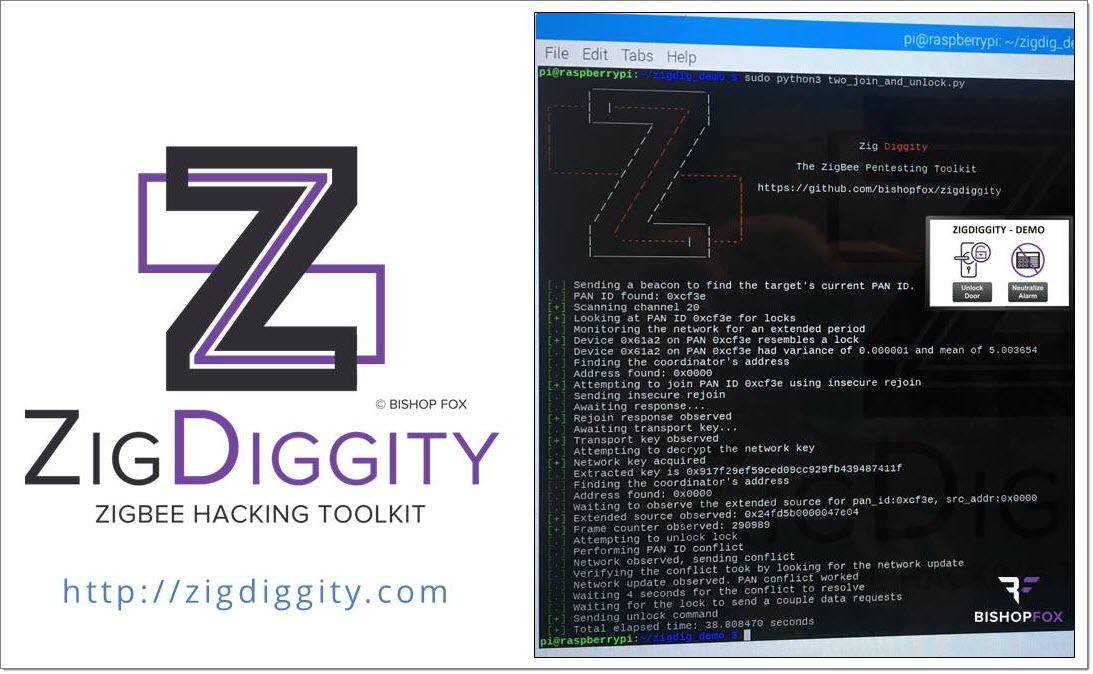 bishopfox/zigdiggity
비숍 폭스(Bishop Fox)의 ZigBee 해킹 툴킷
 pimps/ysoserial-modified
이 저장소에는 잘 알려진 Java 역직렬화 공격 도구인 ysoserial에 대한 제 업데이트가 포함되어 있습니다.
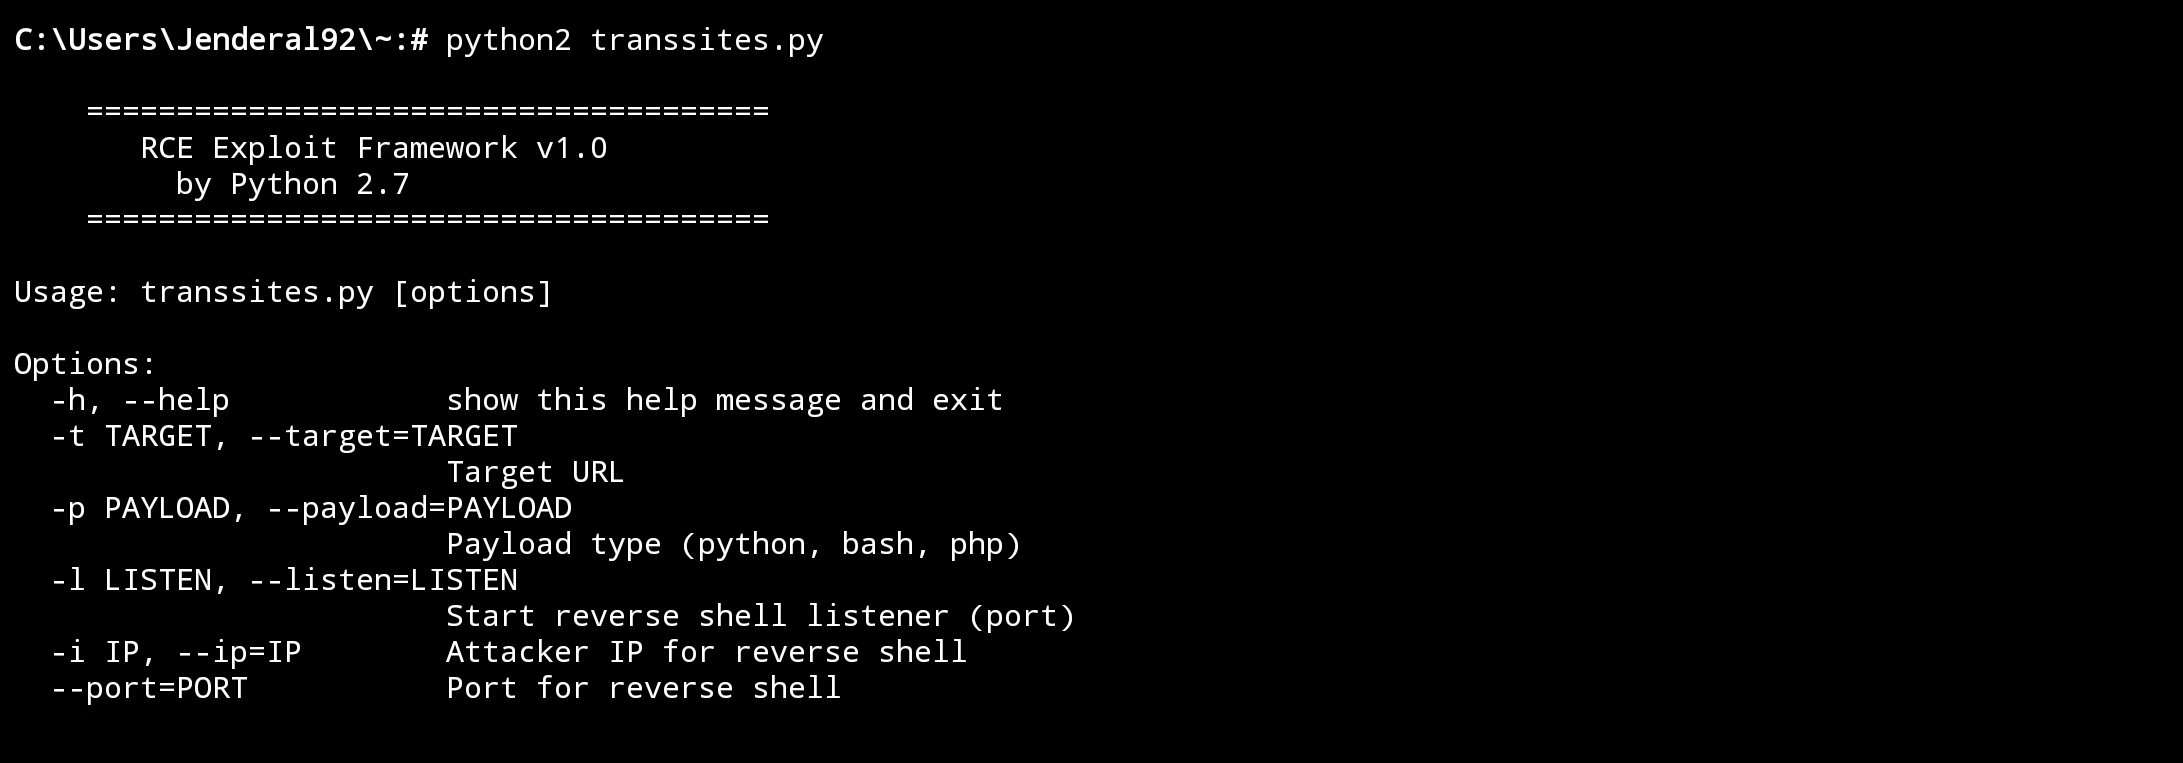 jenderal92/rce-exploit-framework
이 프레임워크는 침투 테스터 또는 개발자가 원격 코드 실행(RCE) 악용의 메커니즘을 이해할 수 있도록 설계되었습니다.
 cappricio-securities/socialengineering-templates
SET 프레임워크 템플릿
 horizon3ai/h3-cli
Horizon3.ai API용 CLI 도구
 nccgroup/async-pico-hub
Async PICO Hub는 Cobalt Strike를 사용자 정의 이벤트 모니터링 및 프로세스 내 비동기 BOF로 확장하기 위한 작업 진행 중인 프레임워크입니다.