
CVE-2026-2766-but-with-wasm
 sneakynachos/cve-2026-2766-but-with-wasm
CVE-2026-2766, 하지만 wasm 사용
vulnerability-analysisexploitationshellcode+2
1
sneakynachos/cve-2026-2766-but-with-wasmCVE-2026-2766, 하지만 wasm 사용
 nu11secur1ty/0
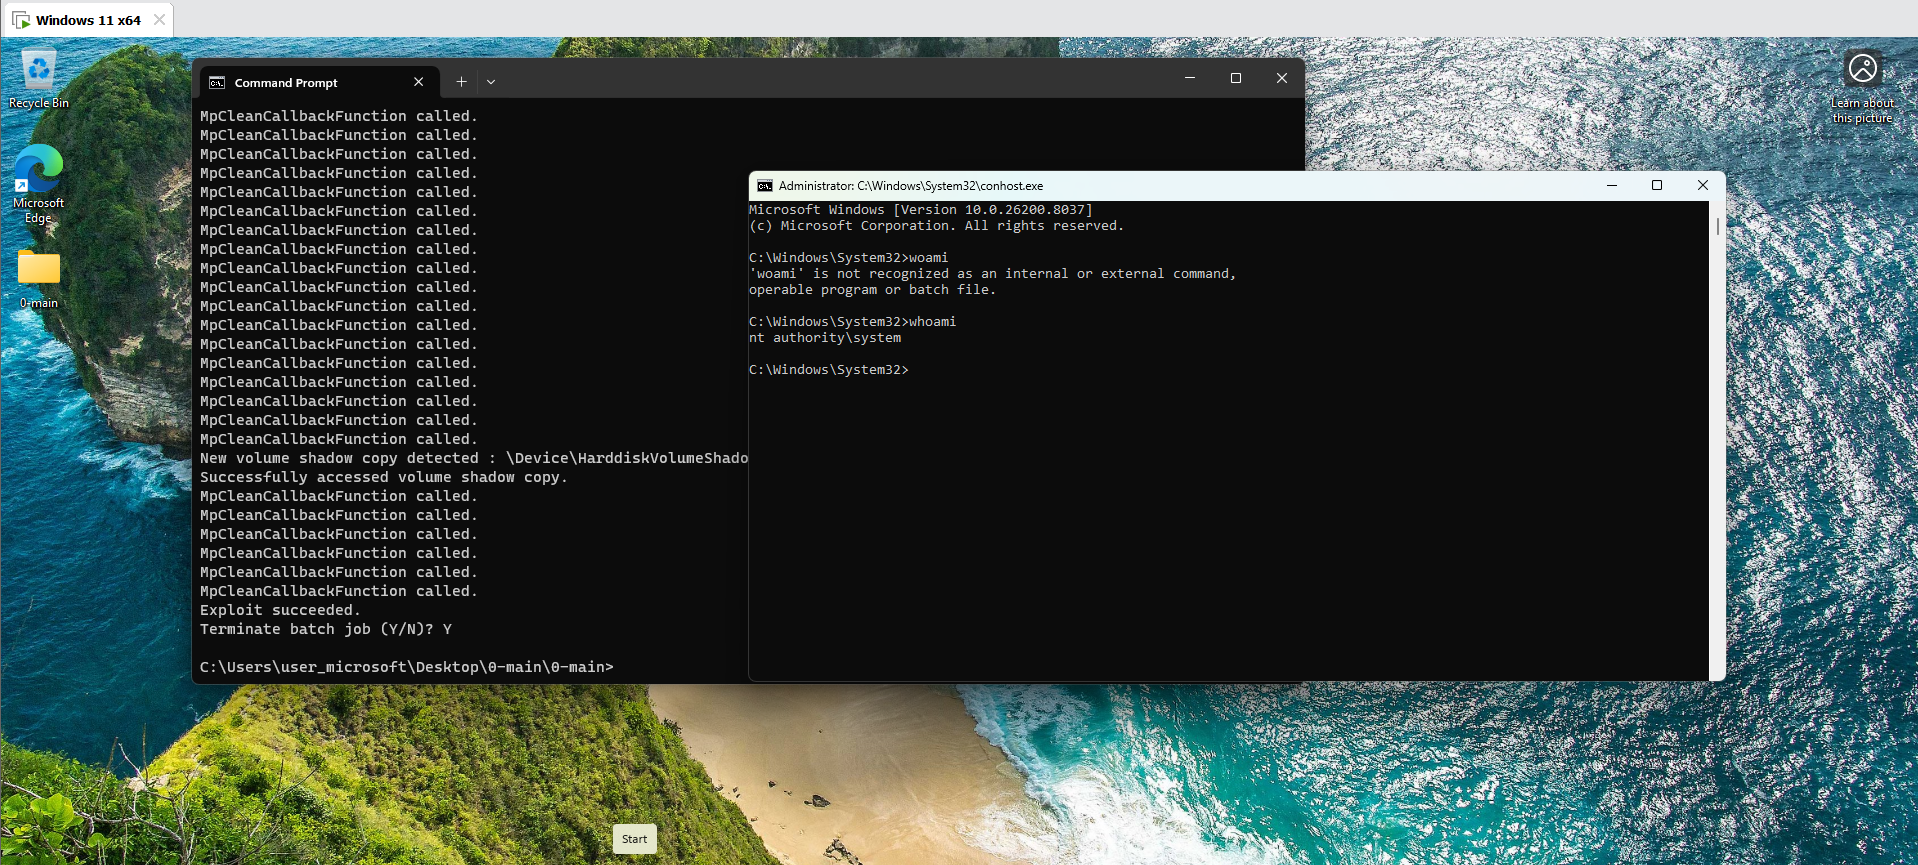
Windows Defender의 경쟁 조건(race condition)을 악용하는 익스플로잇으로, use-after-free를 통해 SYSTEM 권한으로 상승시키고, MsMpEng.exe를 크래시시키며, 숨겨진 셸을 실행한 뒤 예약된 작업을 통해 지속성을 유지합니다.
 boreas37/cve-2026-64638-poc-xss2shell-
XSS2Shell (CVE-2026-64638) WordPress pre-auth XSS to RCE chain — PoC exploit + defensive audit tool + nuclei template
 yzddmr6/java-shellcode-loader
基于Java实现的Shellcode加载器
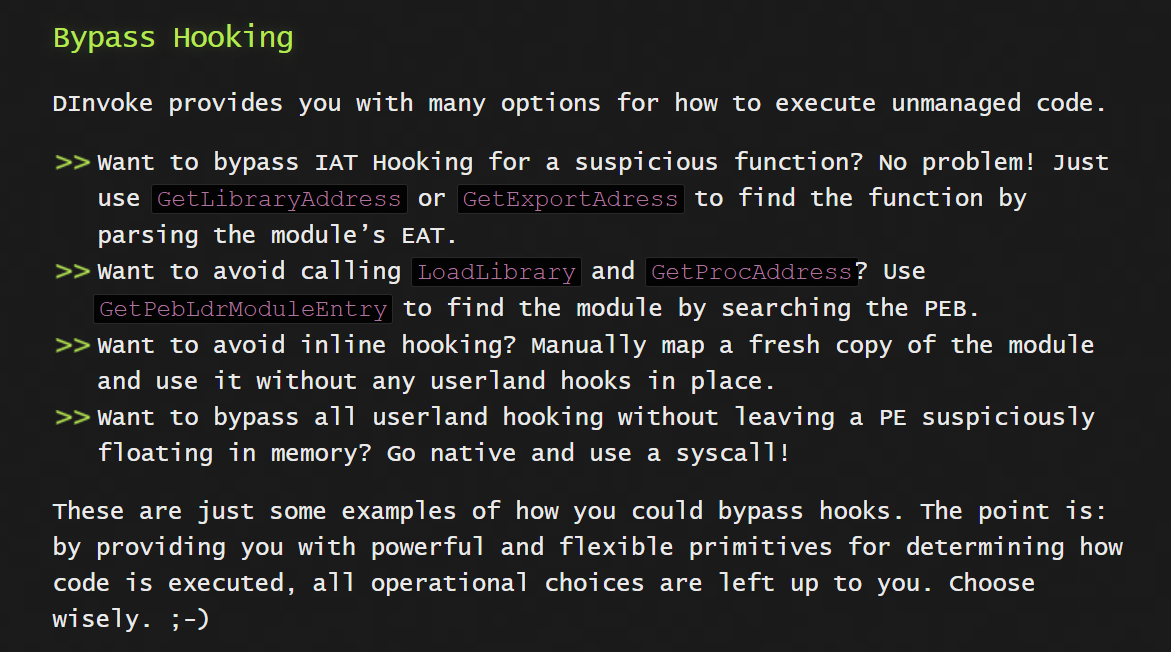 s3cur3th1ssh1t/nim_dinvoke
D/Invoke의 Nim 구현
 emcghee/payloadautomation
Python-to-Sleep 브리지를 통해 Cobalt Strike 페이로드 개발, 테스트 및 배포를 자동화합니다. 아티팩트 검사, IoC 추적 및 컴파일을 포함합니다.
 phackt/wptsextensions.dll
WptsExtensions.dll — 작업 스케줄러의 DLL 하이재킹을 악용하기 위한 도구입니다.
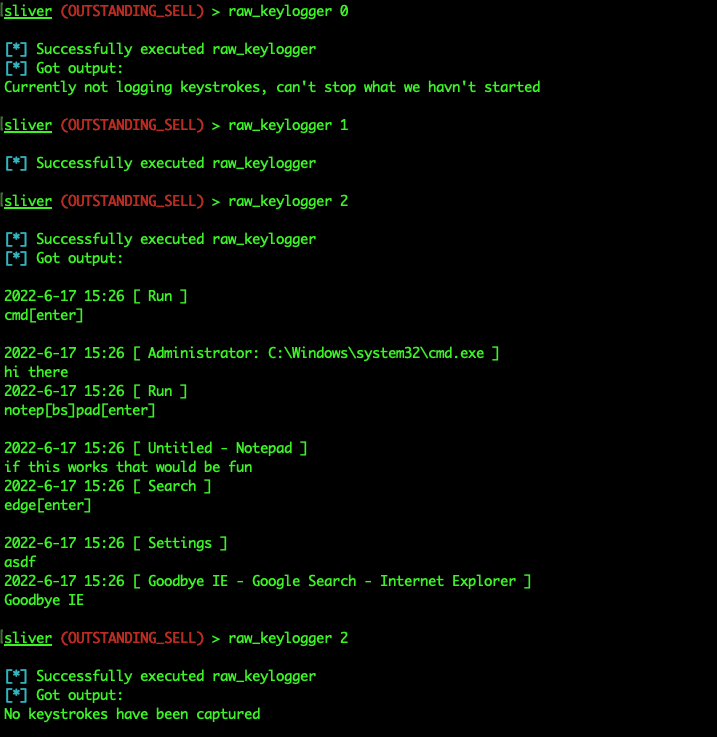 trustedsec/sliverkeylogger
Sliver C2 임플란트 프레임워크용 Windows 키로깅 모듈로, Raw Input을 사용하여 키 입력을 캡처하고 운영자에게 start, stop 및 retrieval 명령을 제공합니다.
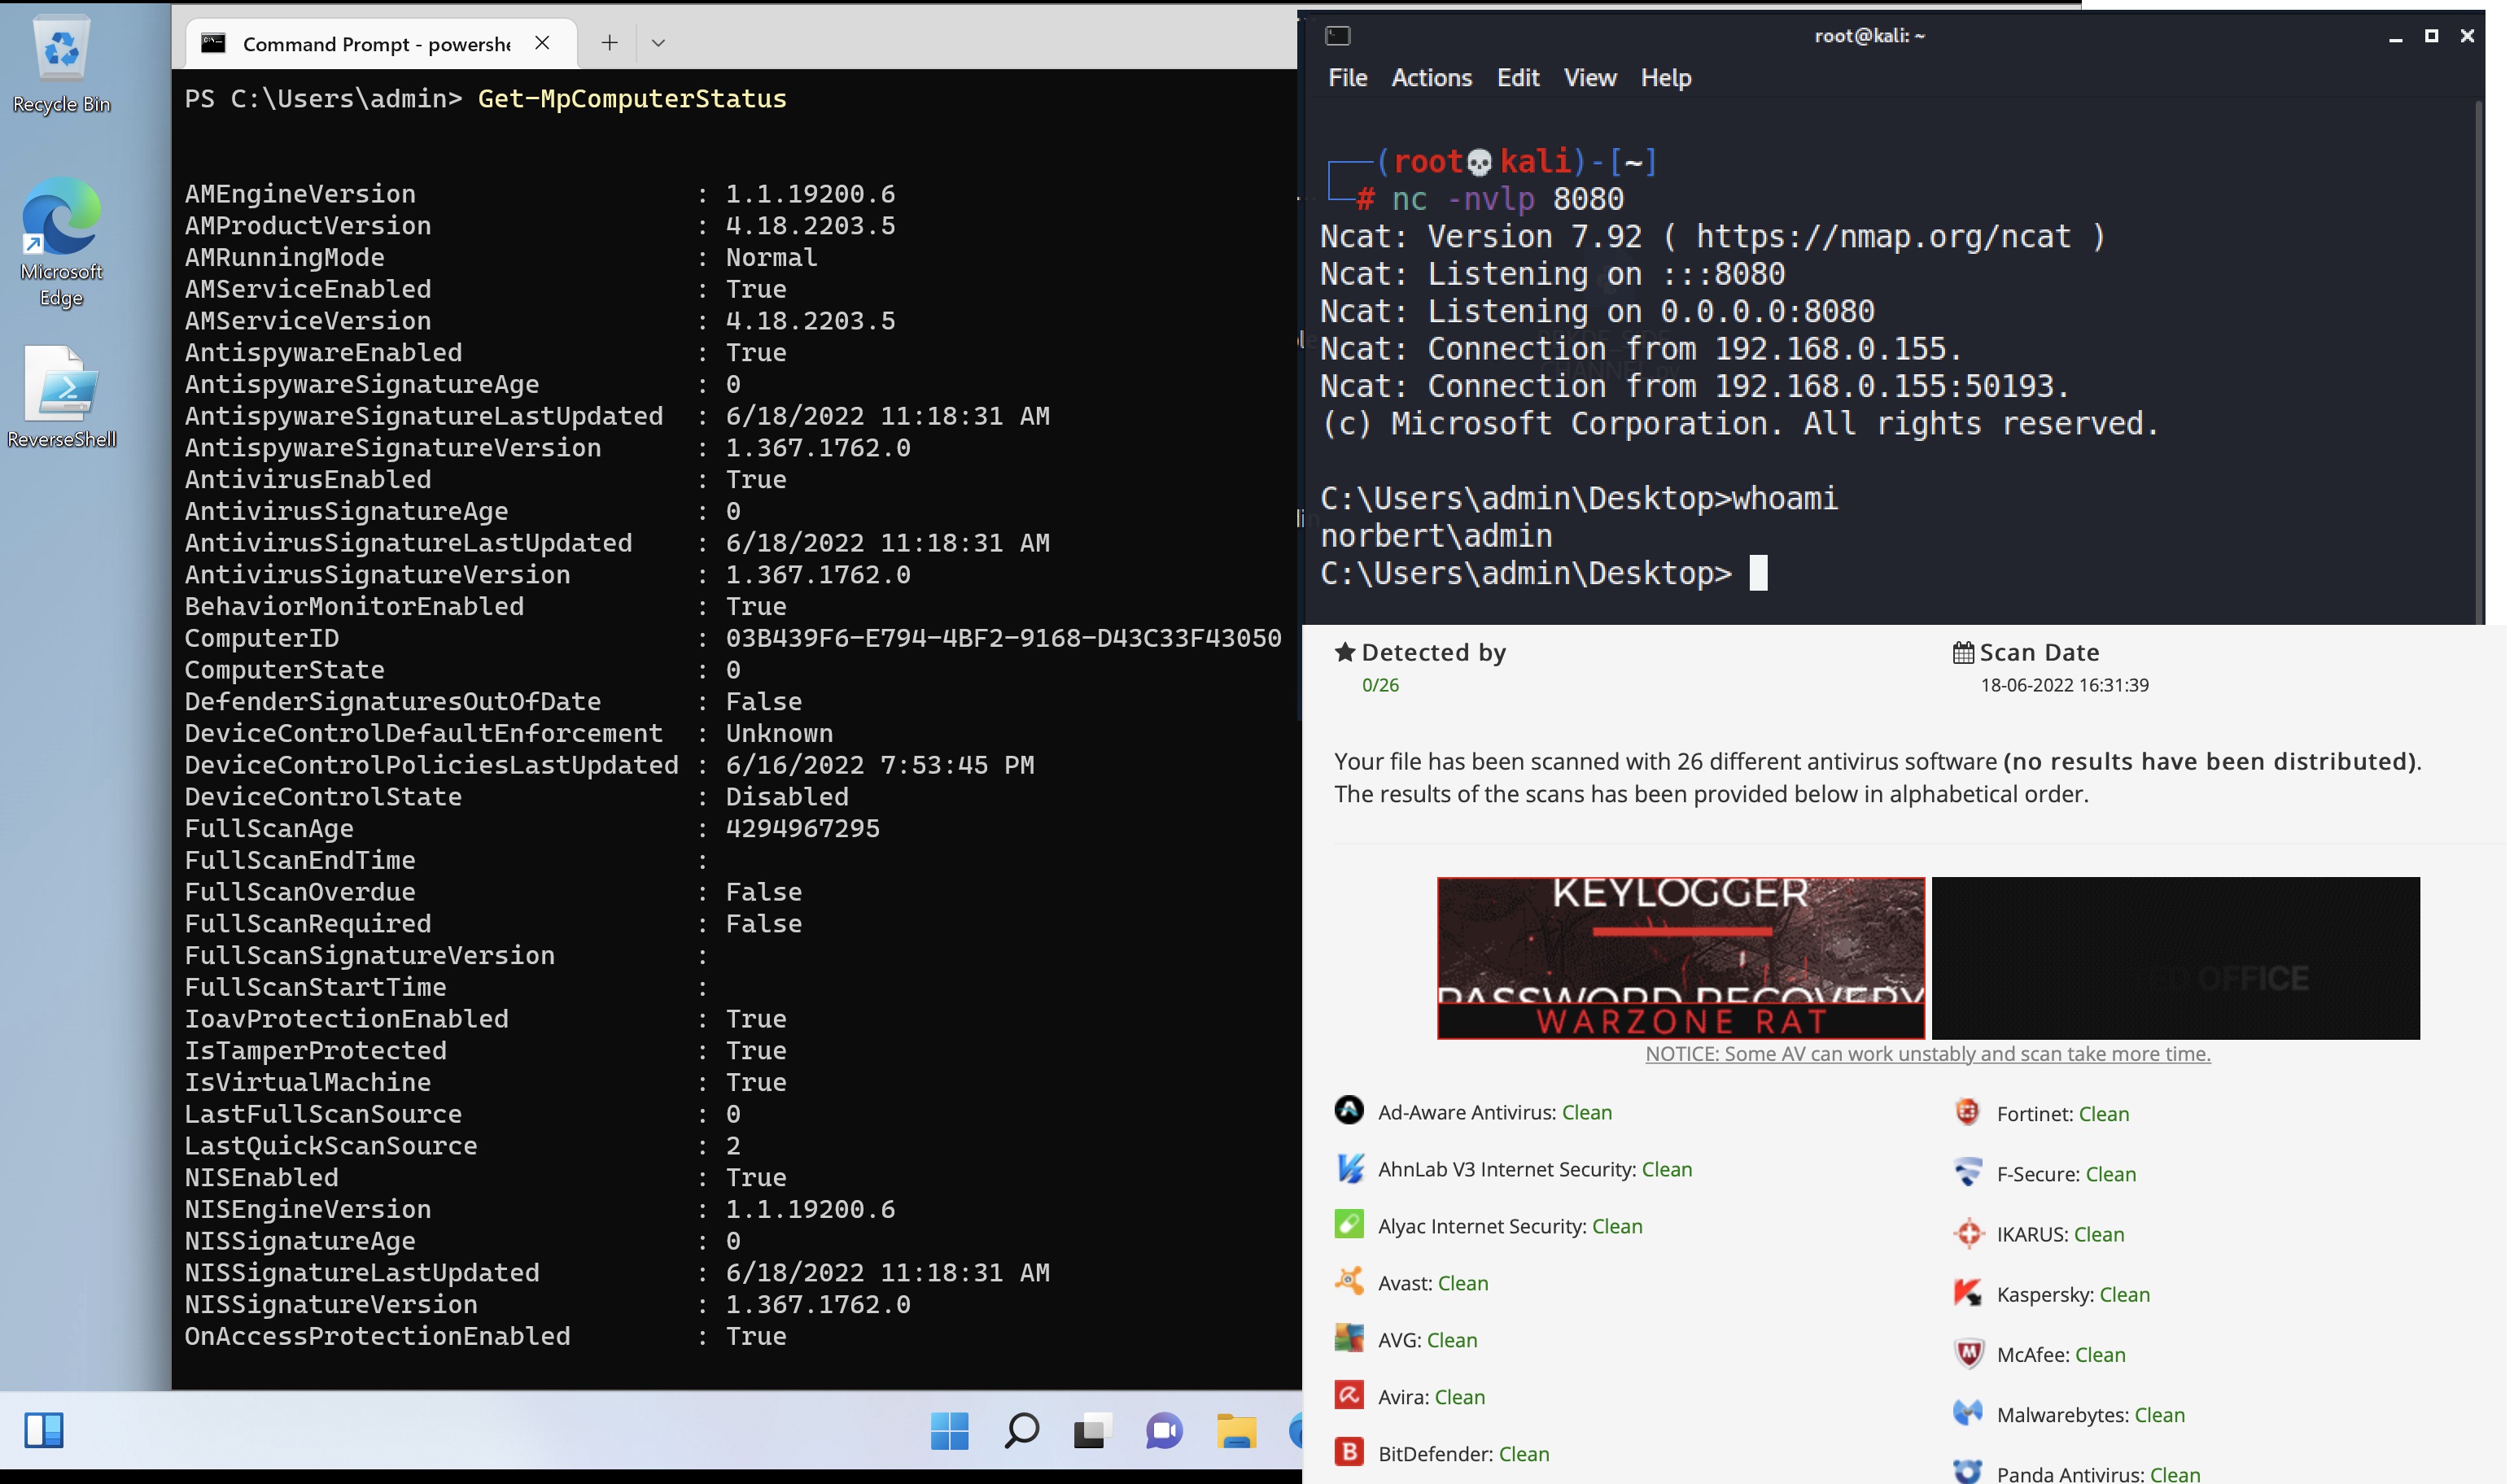 tihanyin/pssw100avb
게시 시점 기준 100% AV 우회가 가능한 유용한 Powershell 스크립트 목록입니다.
 paranoidninja/brute-ratel-c4-community-kit
이 저장소에는 Brute Ratel C4(https://bruteratel.com/)용 스크립트, 구성 파일 및 더 이상 사용되지 않는 페이로드 로더가 포함되어 있습니다.
 sailay1996/cdpsvclpe
Windows 로컬 권한 상승 - CdpSvc 서비스 경유 (쓰기 가능한 SYSTEM 경로 DLL 하이재킹)
 solomonsklash/sleepycrypt
실행 중인 프로세스 이미지를 슬립(sleep) 상태일 때 암호화하는 셸코드 함수
 bc-security/empire
Empire는 Red Team과 침투 테스터를 지원하는 데 사용되는 사후 침투 및 적성 모의(adversary emulation) 프레임워크입니다.
 rosesecurity/anti-virus-evading-payloads
침투 테스트(pen test) 또는 윤리적 해킹 작업의 익스플로잇 단계에서는 궁극적으로 대상 시스템 컴퓨터에서 코드가 실행되도록 시도해야 합니다. 백도어를 만들 때 안티바이러스 소프트웨어를 우회하는 간단한 방법은 다음과 같습니다!
 therealdreg/nasm_linux_x86_64_pure_sharedlib
NASM Linux x86_64 순수(의존성 없음) 공유 라이브러리(.so), Reflective ELF SO 인젝션을 위한 POC
 whichbuffer/lockbit-black-3.0
암호화 루틴과 페이로드 메커니즘을 분석하고 탐지 및 사고 대응 대책을 구축하기 위한 랜섬웨어 소스 코드 아티팩트
 winterknife/pinkpanther
Windows x64 수작업으로 제작된 토큰 탈취 커널 모드 셸코드
 xforcered/bokuloader
Cobalt Strike의 회피 기능을 재현·통합·강화하는 것을 목표로 하는 개념 증명용 Cobalt Strike Reflective Loader입니다!