
NixImports
 dr4k0nia/niximports
.NET 기반의 악성코드 로더, API-Hashing을 사용하여 정적 분석을 우회하는
malware-analysisbinary-analysispayload-development
dr4k0nia/niximports.NET 기반의 악성코드 로더, API-Hashing을 사용하여 정적 분석을 우회하는
 klezvirus/syswhispers3
SysWhispers on Steroids - AV/EDR 회피를 위한 직접 시스템 호출.
 icyguider/nimcrypt2
.NET, PE 및 Raw Shellcode Packer/Loader (Nim으로 작성됨)
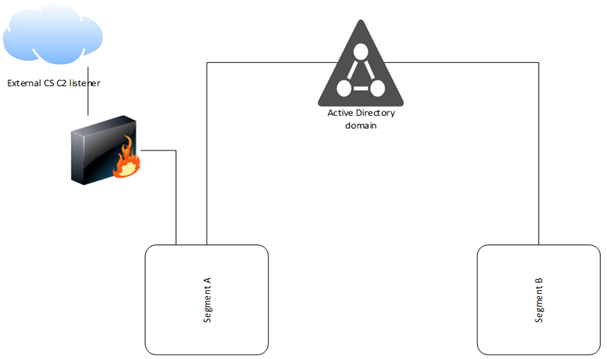 fox-it/ldapfragger
분할된 네트워크에서 은밀한 명령 및 제어를 위해 LDAP 사용자 속성을 통해 Cobalt Strike 비콘 데이터를 라우팅하는 C2 도구.
 idov31/nidhogg
Intel x64용 Windows 루트킷으로, 25개 이상의 기능을 갖추고 있으며 모든 Windows 10 및 Windows 11 버전과 호환되는 루트킷 기술을 시연합니다.
 mgeeky/packmypayload
페이로드를 출력 컨테이너에 패키징하여 Mark-of-the-Web 플래그를 우회하고 컨테이너 파일 형식과 관련된 위험을 시연하는 PoC입니다. 지원 형식: ZIP, 7zip, PDF, ISO, IMG, CAB, VHD, VHDX
 monoxgas/koppeling
적응형 DLL hijacking / dynamic export forwarding
 gaasedelen/patching
IDA Pro용 대화형 바이너리 패치 플러그인
 plackyhacker/shellcode-encryptor
바이러스 백신을 우회하기 위한 간단한 쉘 코드 암호화/복호화/실행기
 icyguider/nimcrypt
Nim으로 작성된 PE 크립터
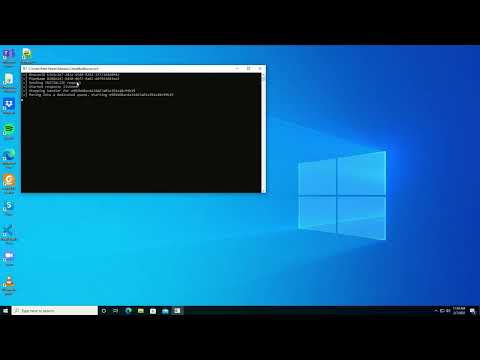 flangvik/cobaltbus
Azure Servicebus를 통한 Cobalt Strike 외부 C2 통합, Azure Servicebus를 통한 C2 트래픽
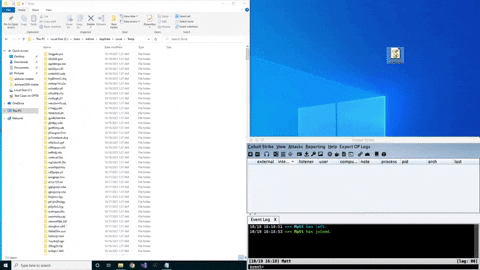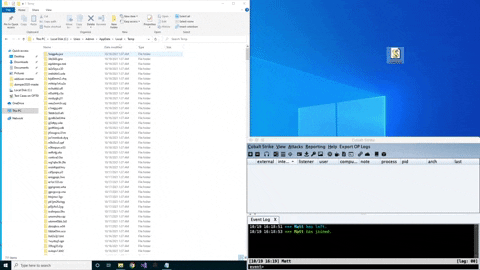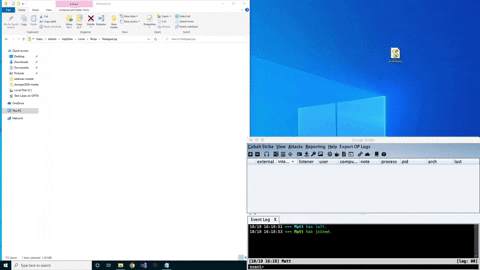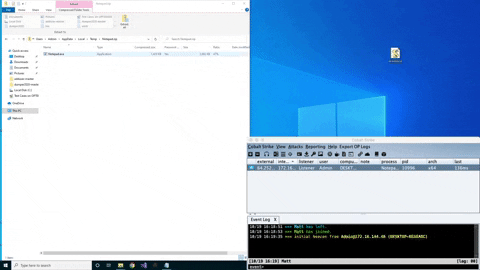 tylous/zipexec
비밀번호로 보호된 zip에서 바이너리를 실행하는 독특한 기술
 allevon412/teamsimplant
은밀한 DLL 프록싱 임플란트로, Microsoft Teams에 AES 암호화된 셸코드를 언후킹 기법을 통해 주입하여 Metasploit Meterpreter 세션으로 지속적인 백도어 접근을 제공합니다.
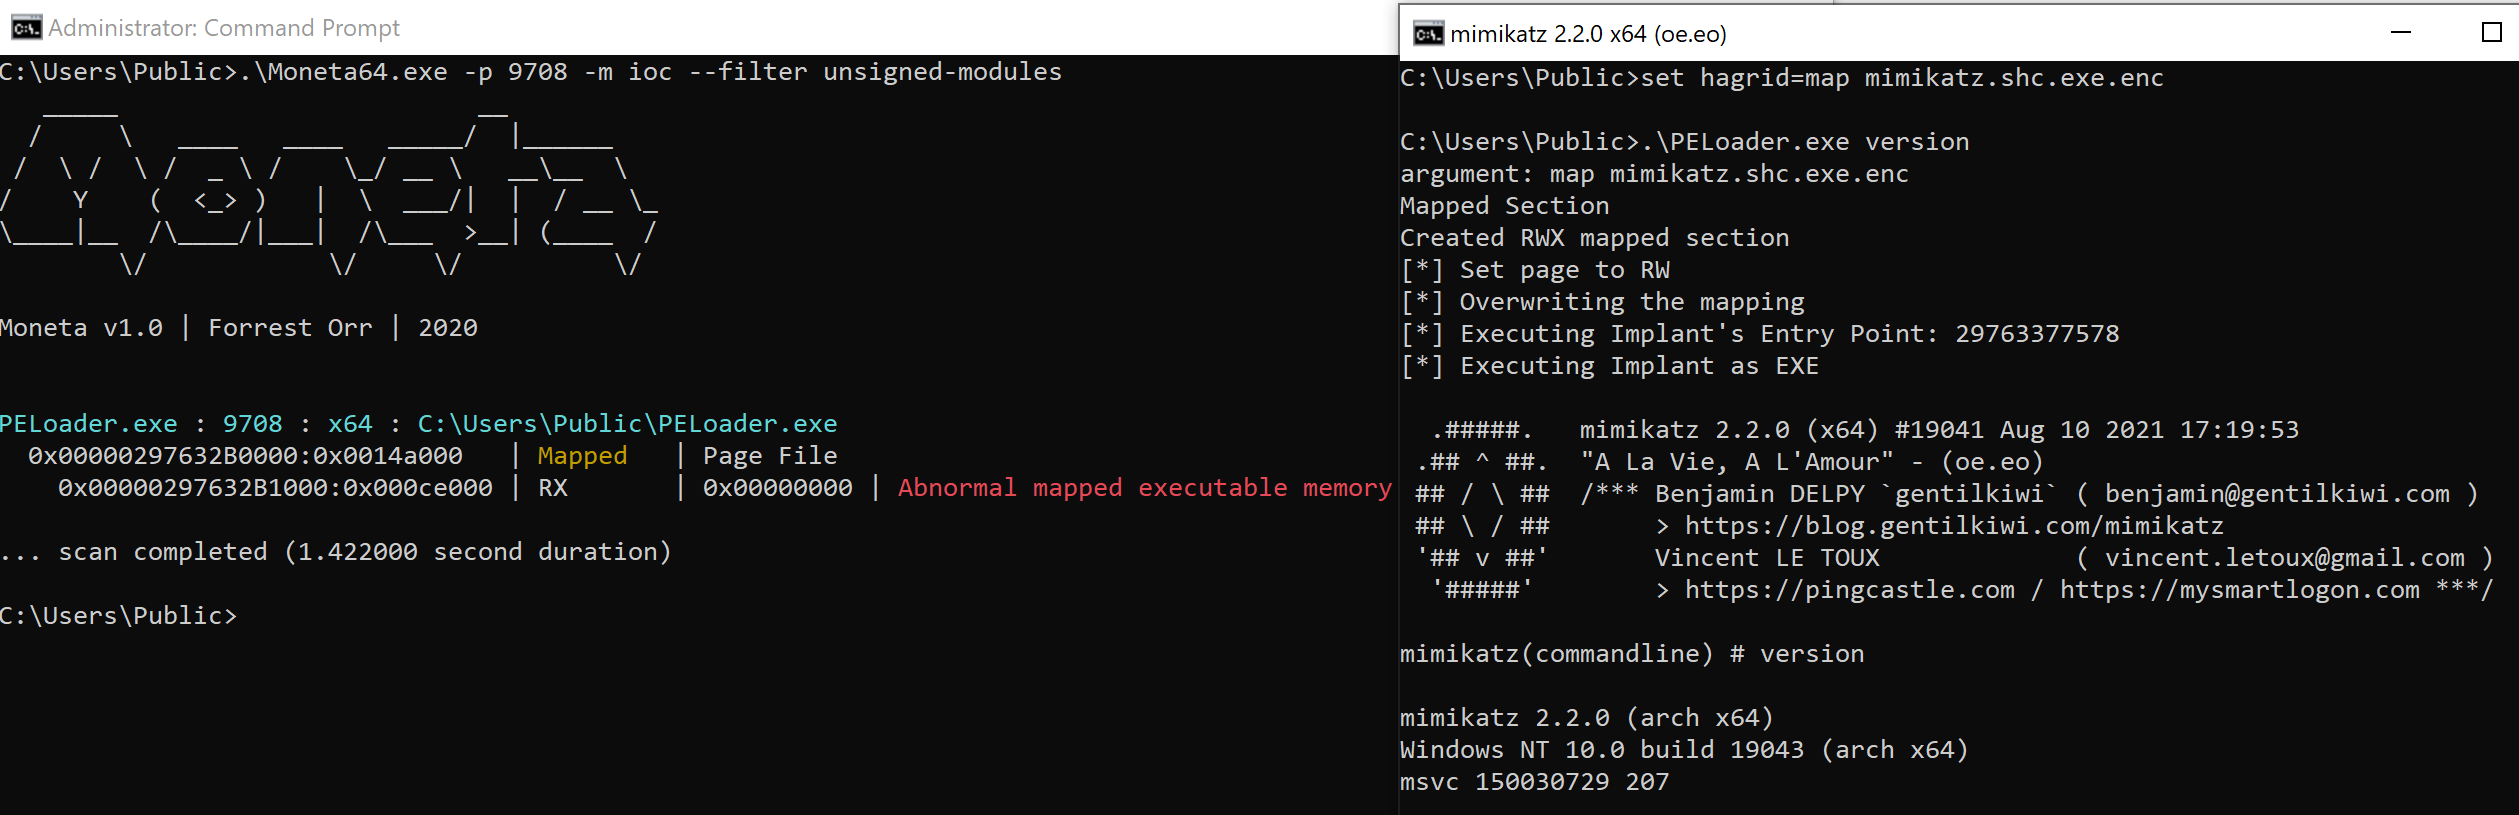
 cerbersec/ares
Project Ares는 Transacted Hollowing 기법을 기반으로 C/C++로 작성된 개념 증명(PoC) 로더입니다.
 fortra/impacket
Python 라이브러리로, 저수준 네트워크 프로토콜 조작을 지원하며 SMB, MSRPC, Kerberos, WMI 구현을 포함합니다. 인증 공격, 패스더해시, Windows 환경에서의 측면 이동을 위한 도구를 제공합니다.
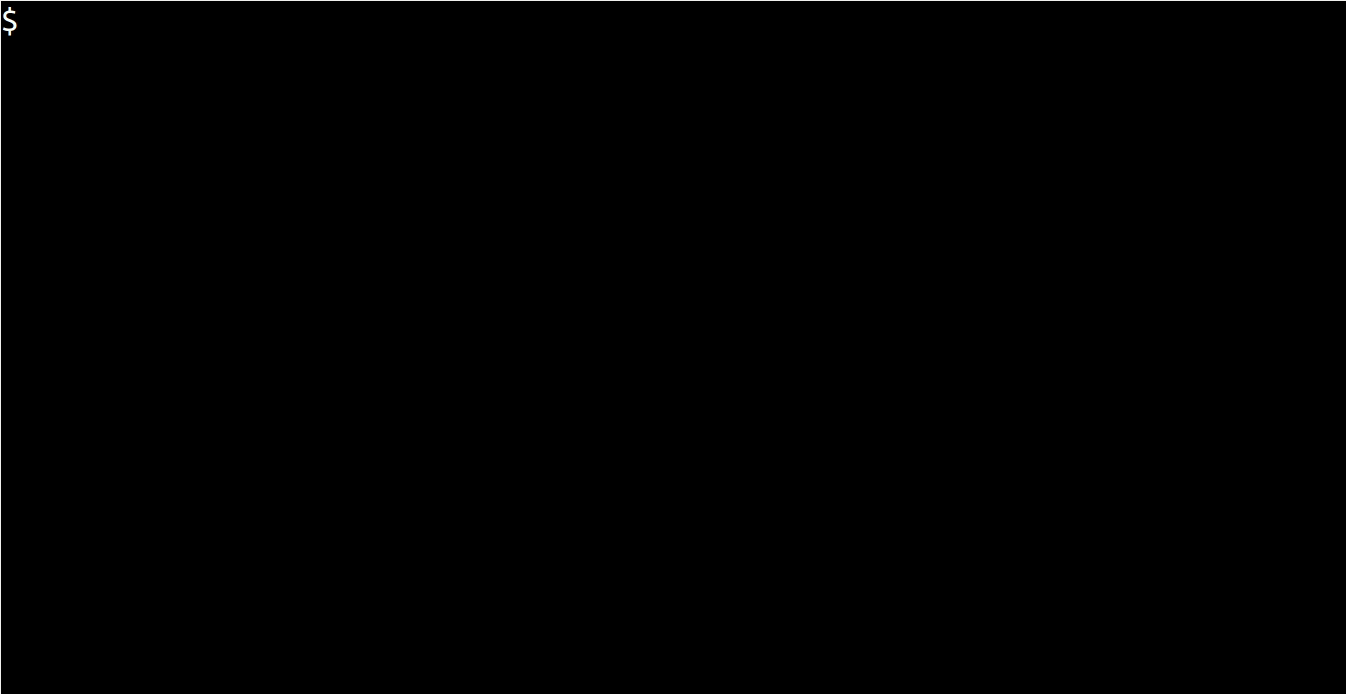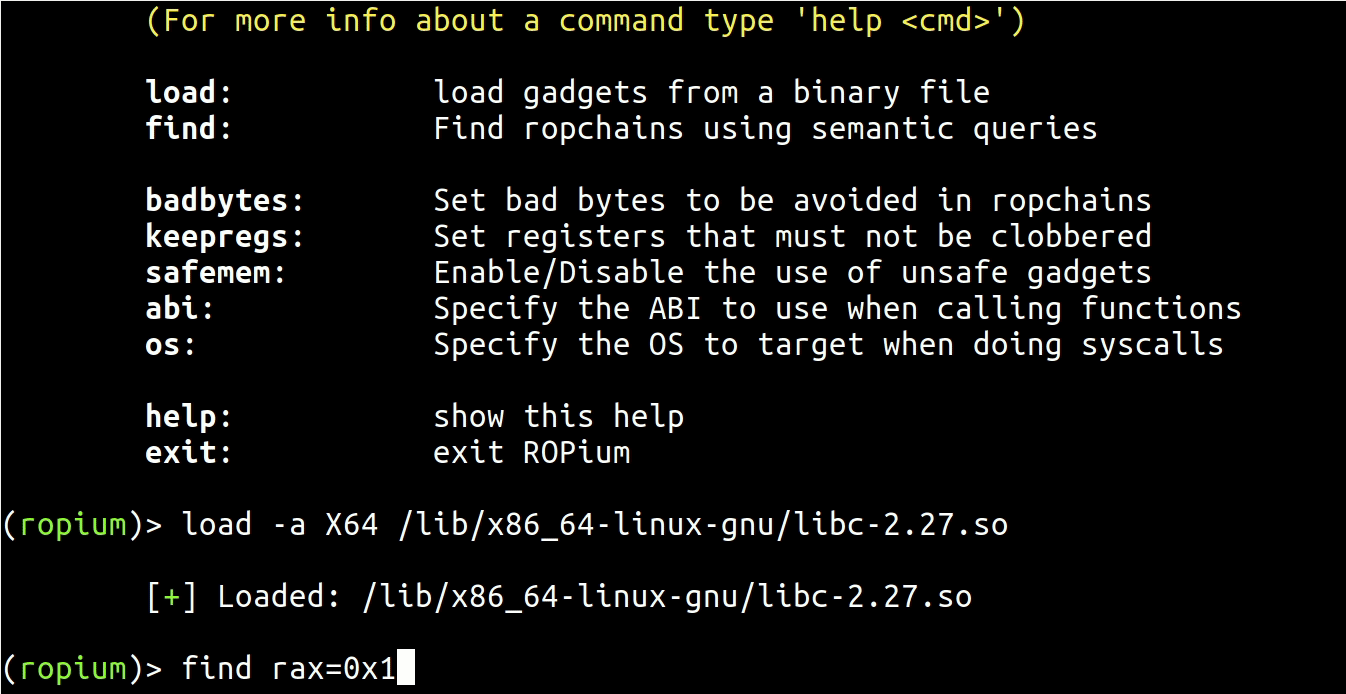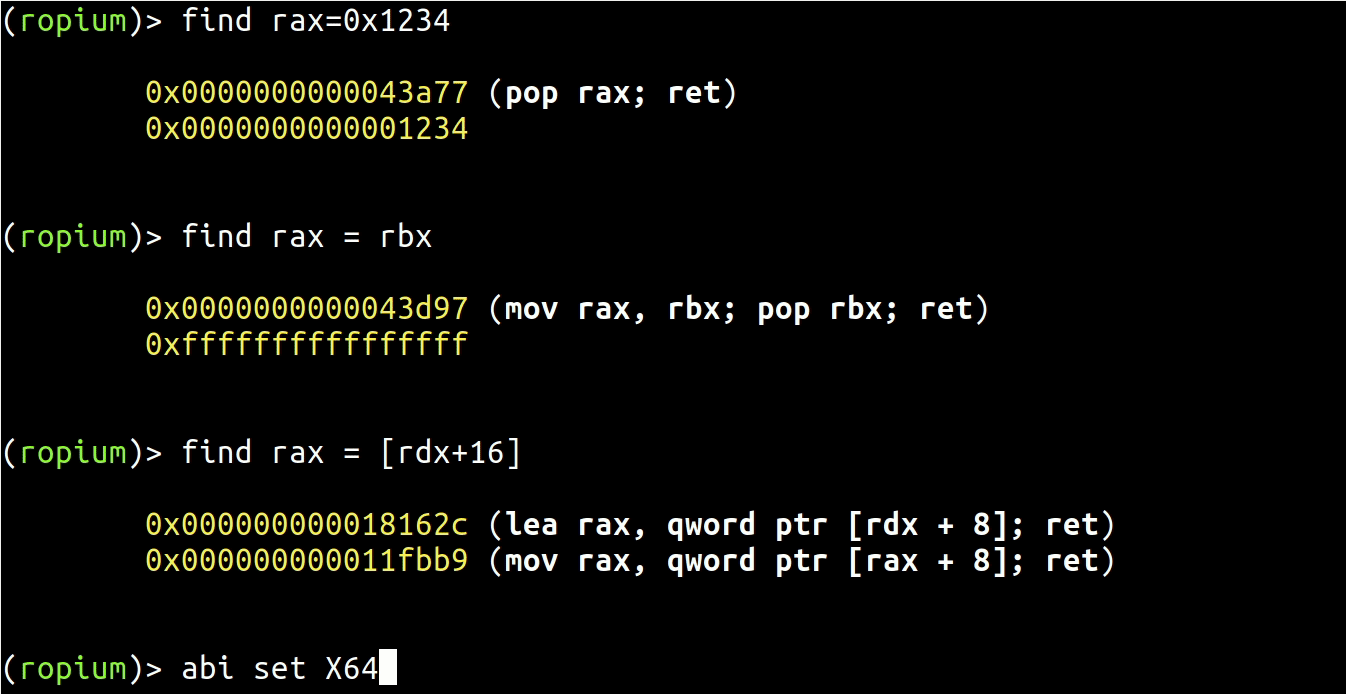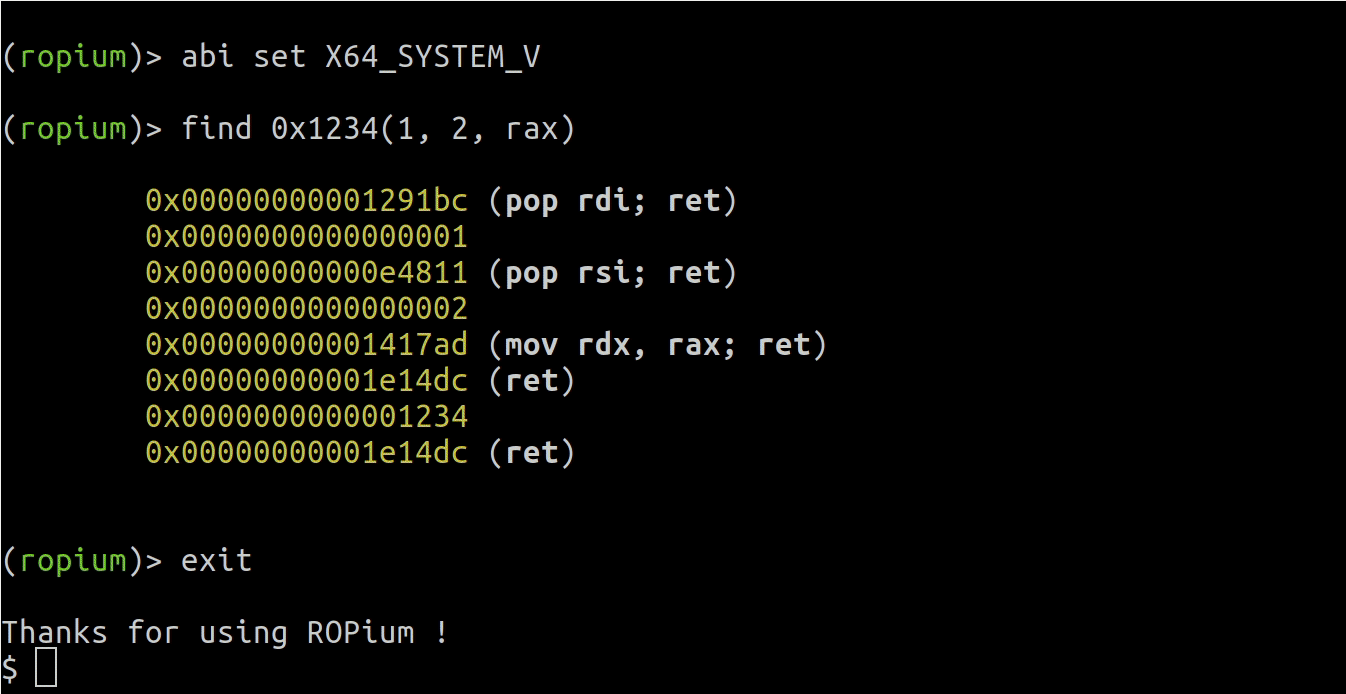 boyan-milanov/ropium
자동화된 ROP 체인 빌더로, 시맨틱 쿼리를 사용하여 바이너리에서 가젯을 추출하고 분석하며, X86/X64 아키텍처를 지원하고 Python API 및 CLI를 제공합니다.
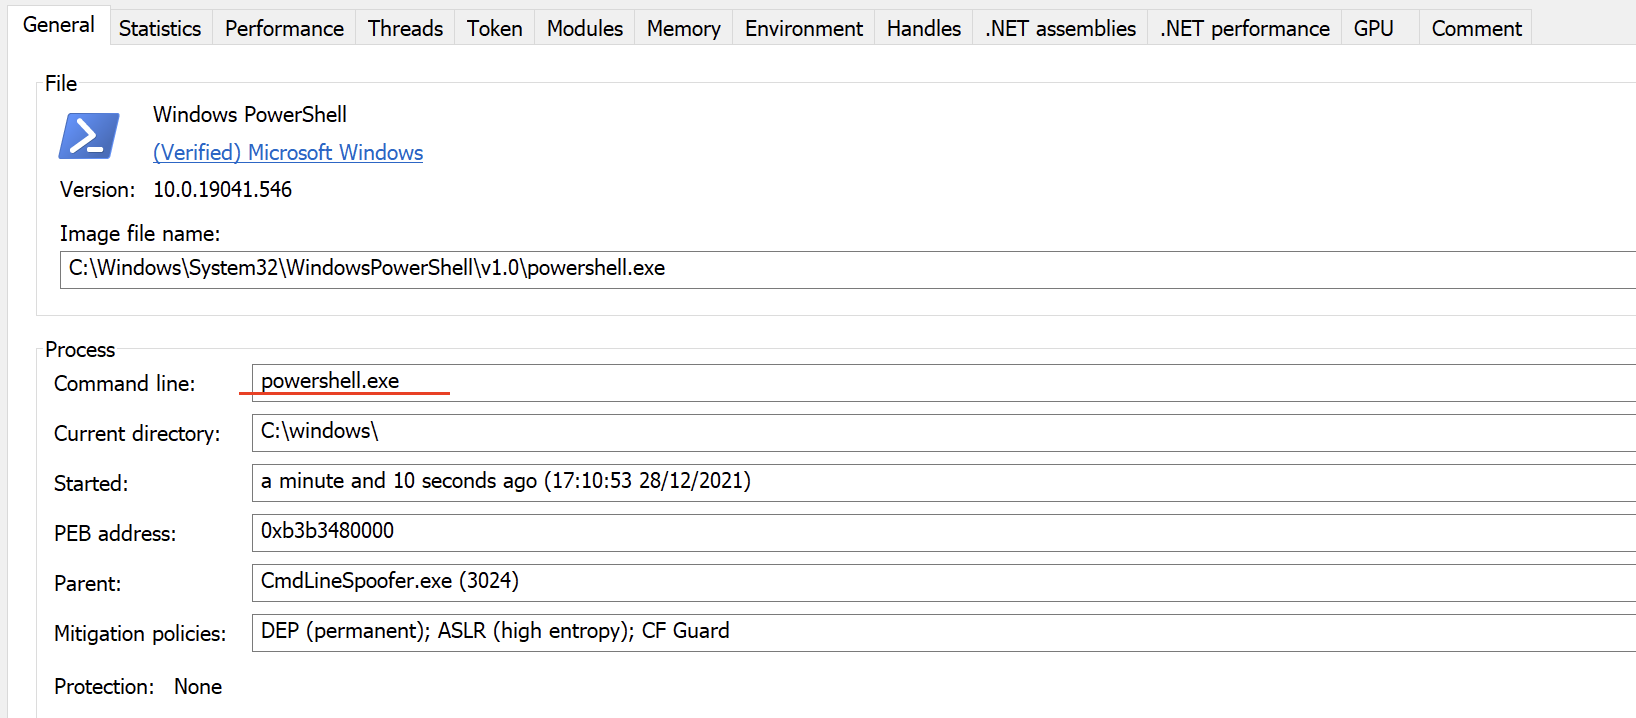 plackyhacker/cmdlinespoofer
C#에서 새 프로세스를 생성할 때 명령줄을 스푸핑하는 방법