
Androspy
 cyb0r9/androspy
암호화기, IP 포이즈닝, Metasploit 페이로드 통합 기능을 갖춘 자동화된 Android 백도어 생성기로, 침투 테스트 및 레드 팀 운영을 위한 도구입니다.
android-securityexploit-frameworkspayload-generation+3
2647년 전
 byt3bl33d3r/pymalleablec2
Cobalt Strike Malleable C2 프로필을 위한 Python 인터프리터입니다. 이를 프로그래밍 방식으로 구문 분석, 빌드 및 수정할 수 있습니다.
 senzee1984/micr0_shell
micr0shell은 Windows X64 PIC Null-Free reverse shell shellcode를 동적으로 생성하는 Python 스크립트입니다.
 vulncheck-oss/go-exploit
Go 기반의 익스플로잇 개발 프레임워크로, 타겟 확인, 버전 스캐닝, 익스플로잇, C2를 위한 내장 단계를 제공합니다. 여러 페이로드, 프로토콜 헬퍼, Metasploit과 같은 도구와의 통합을 지원합니다.
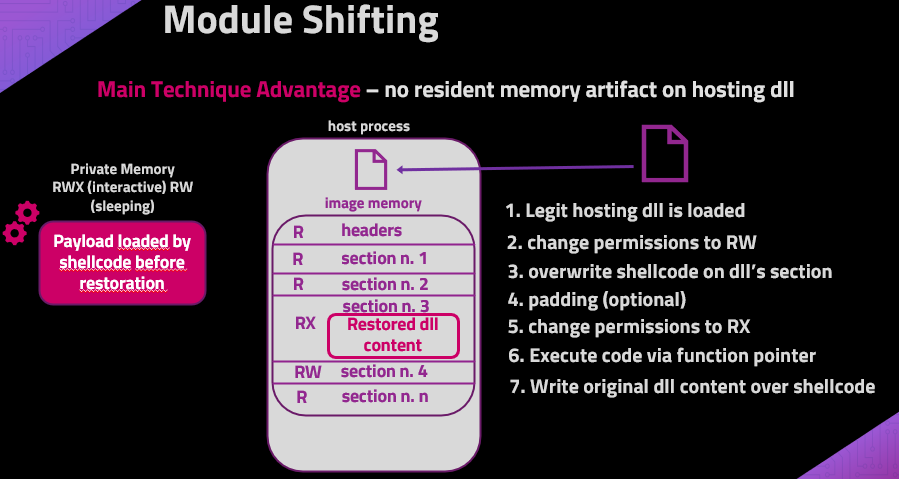 naksyn/moduleshifting
더 은밀한 모듈 스톰핑(Module Stomping) 및 모듈 오버로딩(Module Overloading) 인젝션 기법의 변형으로, 메모리 IoC를 줄입니다. Python ctypes로 구현됨.
 octoberfest7/dropspawn_bof
DLL 애플리케이션 디렉터리 하이재킹을 사용하여 Beacons을 생성하는 CobaltStrike BOF
 lem0nsec/shellghost
프로세스 시작부터 종료까지 셸코드를 보이지 않게 하는 메모리 기반 우회 기술.
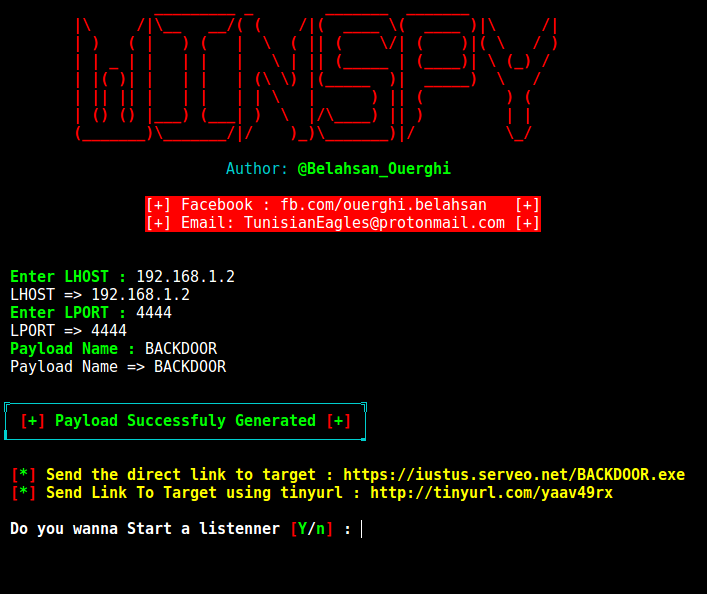 cyb0r9/winspy
Windows 역방향 셸 백도어를 생성하며, 자동 IP 포이즈닝 기능을 포함하고, Metasploit을 활용하여 페이로드를 생성하고 Apache를 통해 침투 테스트 시나리오에서 전달합니다.
 3nailsinfosec/dcvc2
은밀한 C2 작전을 위한 Discord 음성 채널 C2 프레임워크입니다. 모든 데이터를 음성 채널을 통해 RTP 패킷으로 전송하며, 텍스트 채팅에 흔적을 남기지 않습니다. Windows, Linux 및 macOS에서 셸 명령, 스크린샷 및 파일 유출을 지원합니다.
 kudaes/fiber
Windows 파이버를 사용하여 메모리 내 코드를 은밀하게 실행하는 Rust 기반 PoC로, 커널 콜백 없이 제어 파이버와 페이로드 파이버 간 전환을 통해 EDR로부터 페이로드 스택을 숨깁니다.
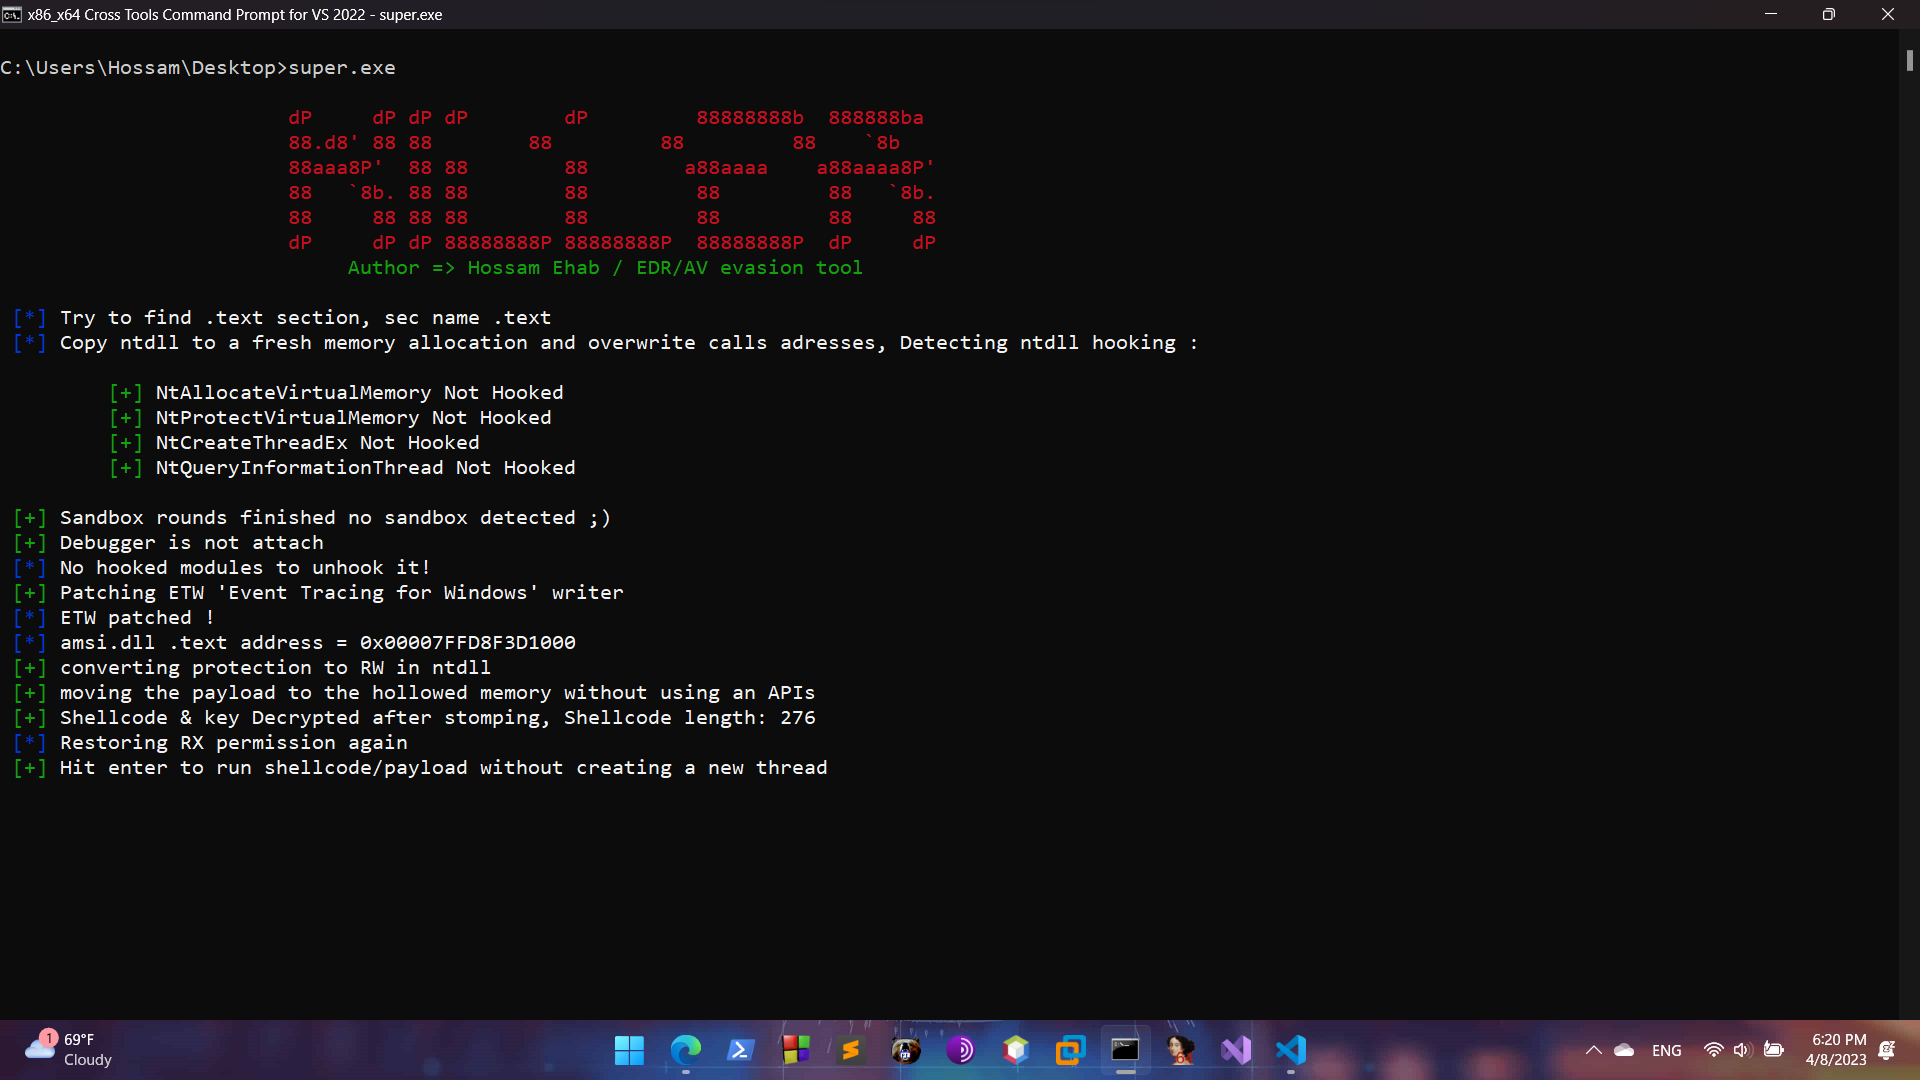 0xhossam/killer
Killer는 AV/EDR 보안 도구를 다양한 회피 기법을 사용하여 우회하도록 설계된 매우 간단한 도구이며, Patchwork 그룹에 의해 사용됩니다.
 blacknbunny/encdecshellcode
XOR 암호를 통한 셸코드 암호화 및 복호화기
 emrekybs/nim-shell
Windows Defender 탐지를 우회할 수 있는 리버스 셸
 sn1r/nim-reverse-shell
Windows Defender 감지를 우회하는 Nim으로 작성된 간단하고 은밀한 역방향 셸입니다. 이 도구를 사용하면 대상 시스템과 역방향 셸 연결을 설정할 수 있습니다. 교육 목적으로만 책임감 있게 사용하십시오.
 bashfuscator/bashfuscator
완전히 구성 가능하고 확장 가능한 Bash 난독화 프레임워크입니다. 이 도구는 레드 팀과 블루 팀 모두를 돕기 위해 설계되었습니다.