

GoPurple
 sh4hin/gopurple
또 다른 셸코드 실행기로, 엔드포인트 보안 솔루션의 탐지 능력을 평가하기 위한 다양한 기술들로 구성되어 있습니다.
defensive-toolspayload-generationexploitation+6
 hasherezade/masm_shc
셸코드 생성을 위한 도우미 유틸리티입니다. MSVC가 생성한 MASM 파일을 정리하고, 리팩토링 힌트를 제공합니다.
 jfmaes/lazysign
Windows 바이너리와 bat 파일의 힘을 사용하여 바이너리에 대한 가짜 인증서를 생성합니다.
 med0x2e/sigflip
SigFlip은 Authenticode 서명된 PE 파일(exe, dll, sys 등)을 기존 서명을 무효화하거나 손상시키지 않으면서 패치하는 도구입니다.
 kira2040k/avbypass
AV를 우회하고 Windows 플랫폼에서만 작동하는 golang 스크립트
 connormcgarr/littlecorporal
LittleCorporal: 자동화된 C# 악성 문서 생성기
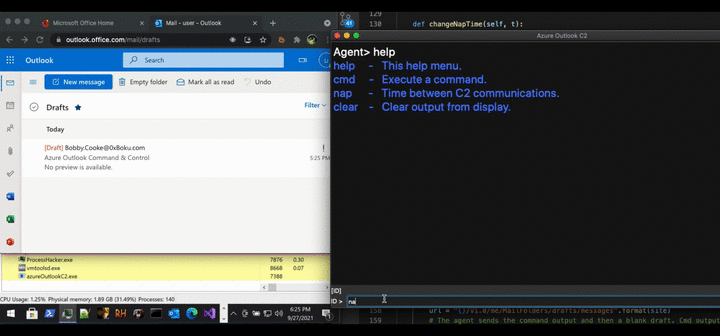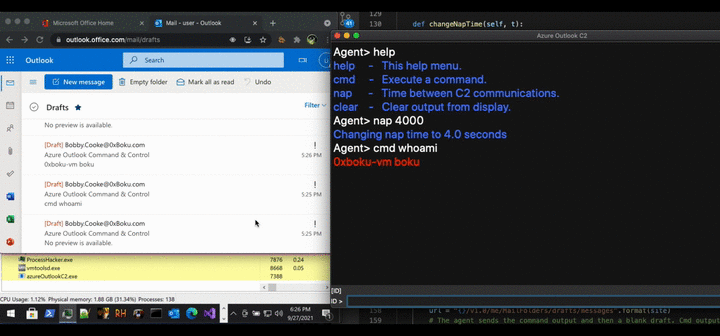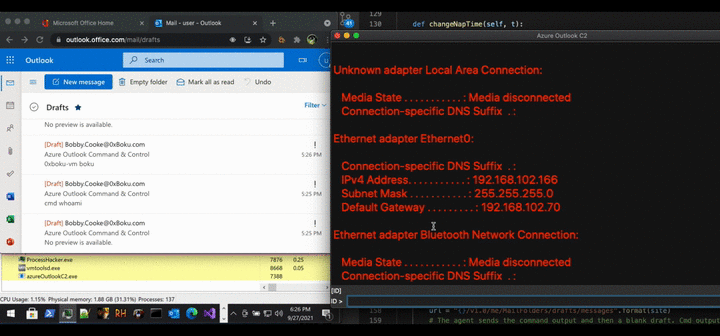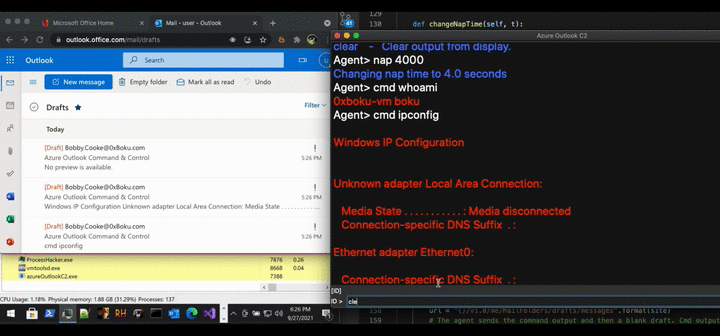 boku7/azureoutlookc2
Azure Outlook Command & Control (C2) - 손상된 Windows 장치를 Outlook 사서함에서 원격으로 제어합니다. 북한 APT InkySquid / ScarCruft / APT37을 위한 위협 에뮬레이션 도구. TTP: C2 작전에…
 tanc7/exocet-av-evasion
EXOCET - AV 회피, 탐지 불가능한 페이로드 전달 도구
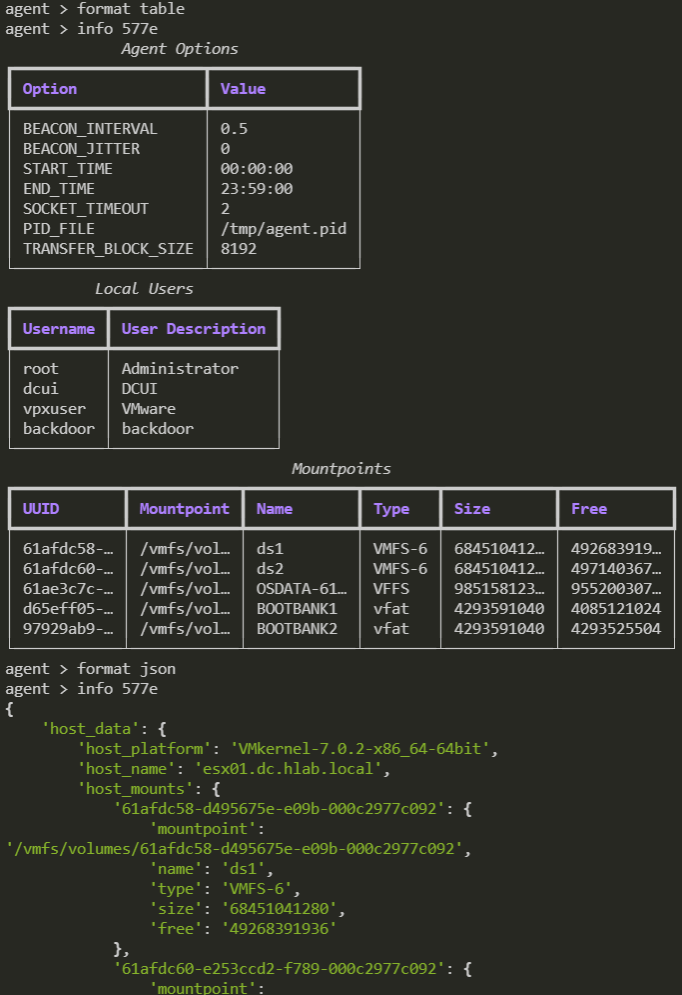 psmths/reave
하이퍼바이저 전용 WIP 포스트 익스플로잇 프레임워크.
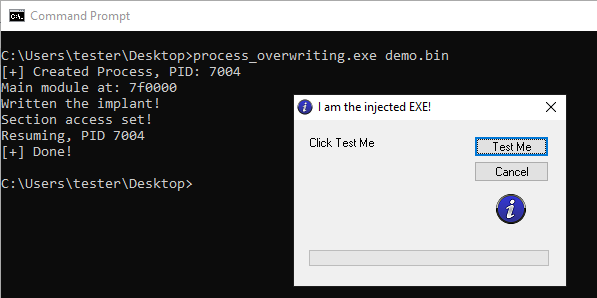 hasherezade/process_overwriting
일시 중단된 프로세스의 실행 파일을 페이로드로 덮어써서 정상적인 프로세스 아이덴티티로 코드 실행을 가능하게 하는 PE 인젝션 기법.
 reverseclabs/wepwnise
WePWNise는 Office 문서 또는 템플릿에서 사용할 아키텍처 독립적인 VBA 코드를 생성하고, 애플리케이션 제어 및 익스플로잇 완화 소프트웨어 우회를 자동화합니다.
 theflink/deepsleep
x64용 Gargoyle의 변종으로, ROP만 사용하고 PIC를 사용하여 메모리 아티팩트를 숨깁니다.
 gr1mmie/atlasc2
1단계 작전 중심의 C# C2 프레임워크
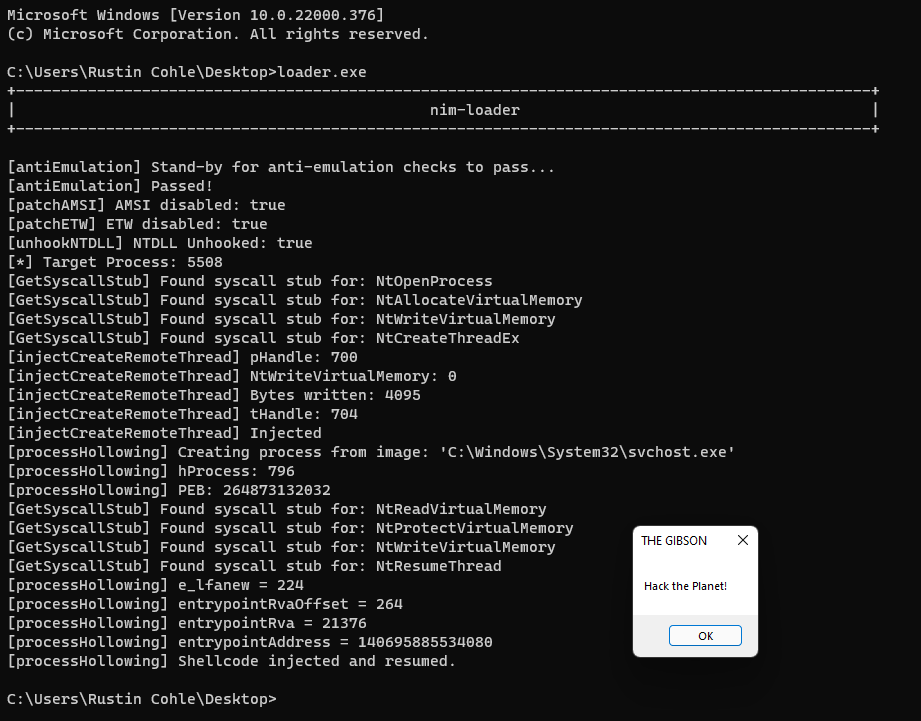
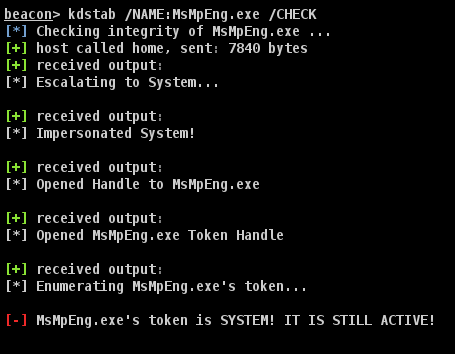 octoberfest7/kdstab
KillDefender와 Backstab의 BOF 조합
 kleiton0x00/shelltropy
Shannon 인코딩을 통해 악성 셸코드를 은닉하는 기술.
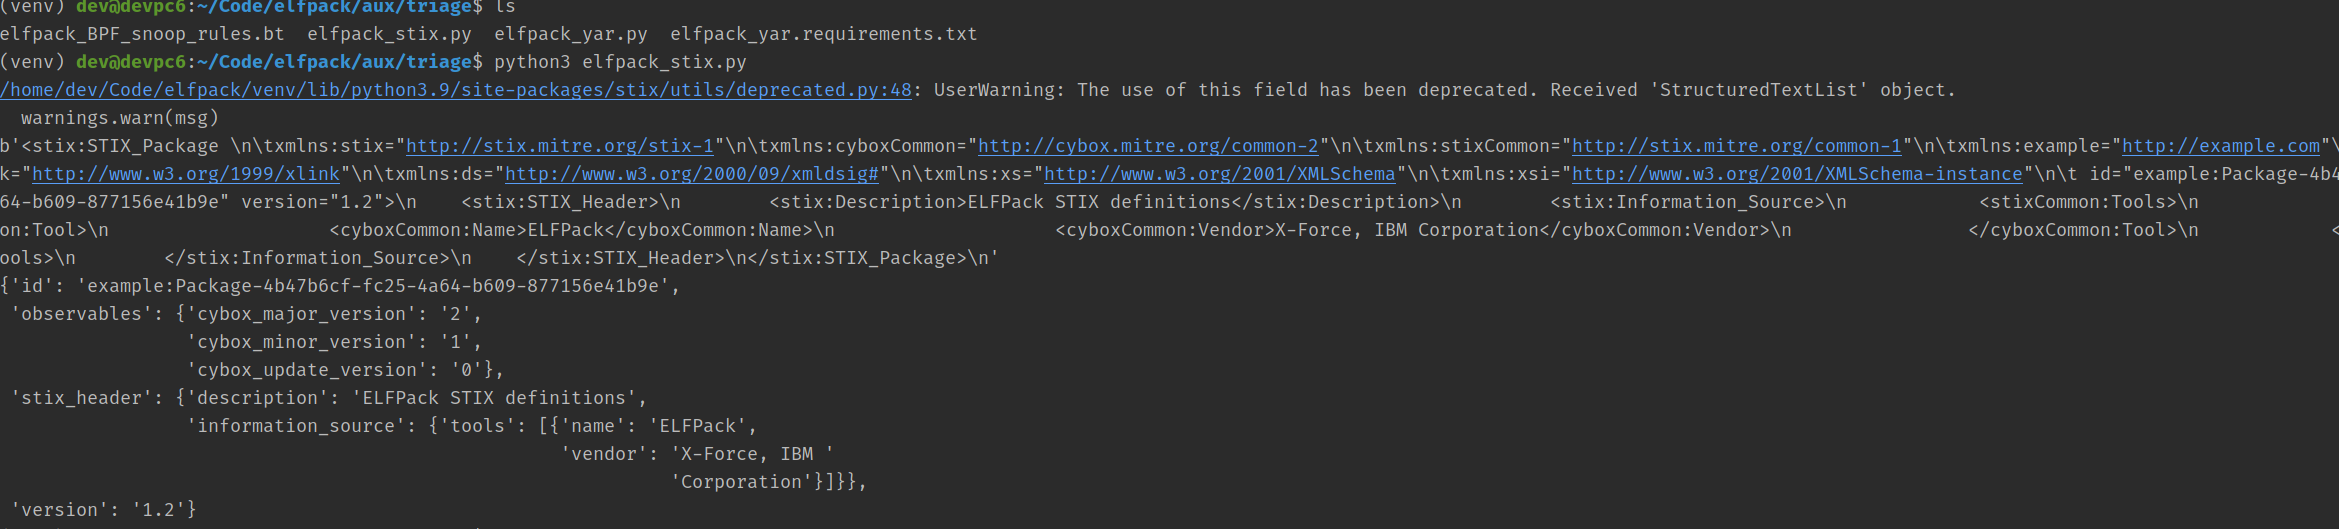 dsnezhkov/elfpack
무단계 페이로드 전달을 위한 ELF 바이너리 섹션 도킹 툴킷으로, 사용자 정의 ELF 섹션 조작을 통해 현장 페이로드 첨부, 서명 회피, 정적/동적 로딩 저항을 가능하게 합니다.