

Voidgate
 vxcrypt0r/voidgate
AV/EDR 메모리 스캐너를 우회하는 데 사용할 수 있는 기법입니다. 개별 암호화된 어셈블리 명령어를 즉석에서 복호화하여 잘 알려지고 탐지된 셸코드(예: msfvenom)를 숨길 수 있으며, 이를 통해 특정 메모리 페이지에 대한 메모리 스캐너를 무력화할 수 있습니다.
ids-ips-evasionshellcodedebuggers+3
599
 faisal-p27/wareed-dns-c2
DNS 전용 C2(명령 및 제어) 프레임워크로, Windows 에이전트, 페이로드 생성, 원격 셸 실행, 셸코드 주입, 그리고 은밀한 작전을 위한 SOCKS5 프록시 지원을 포함합니다.
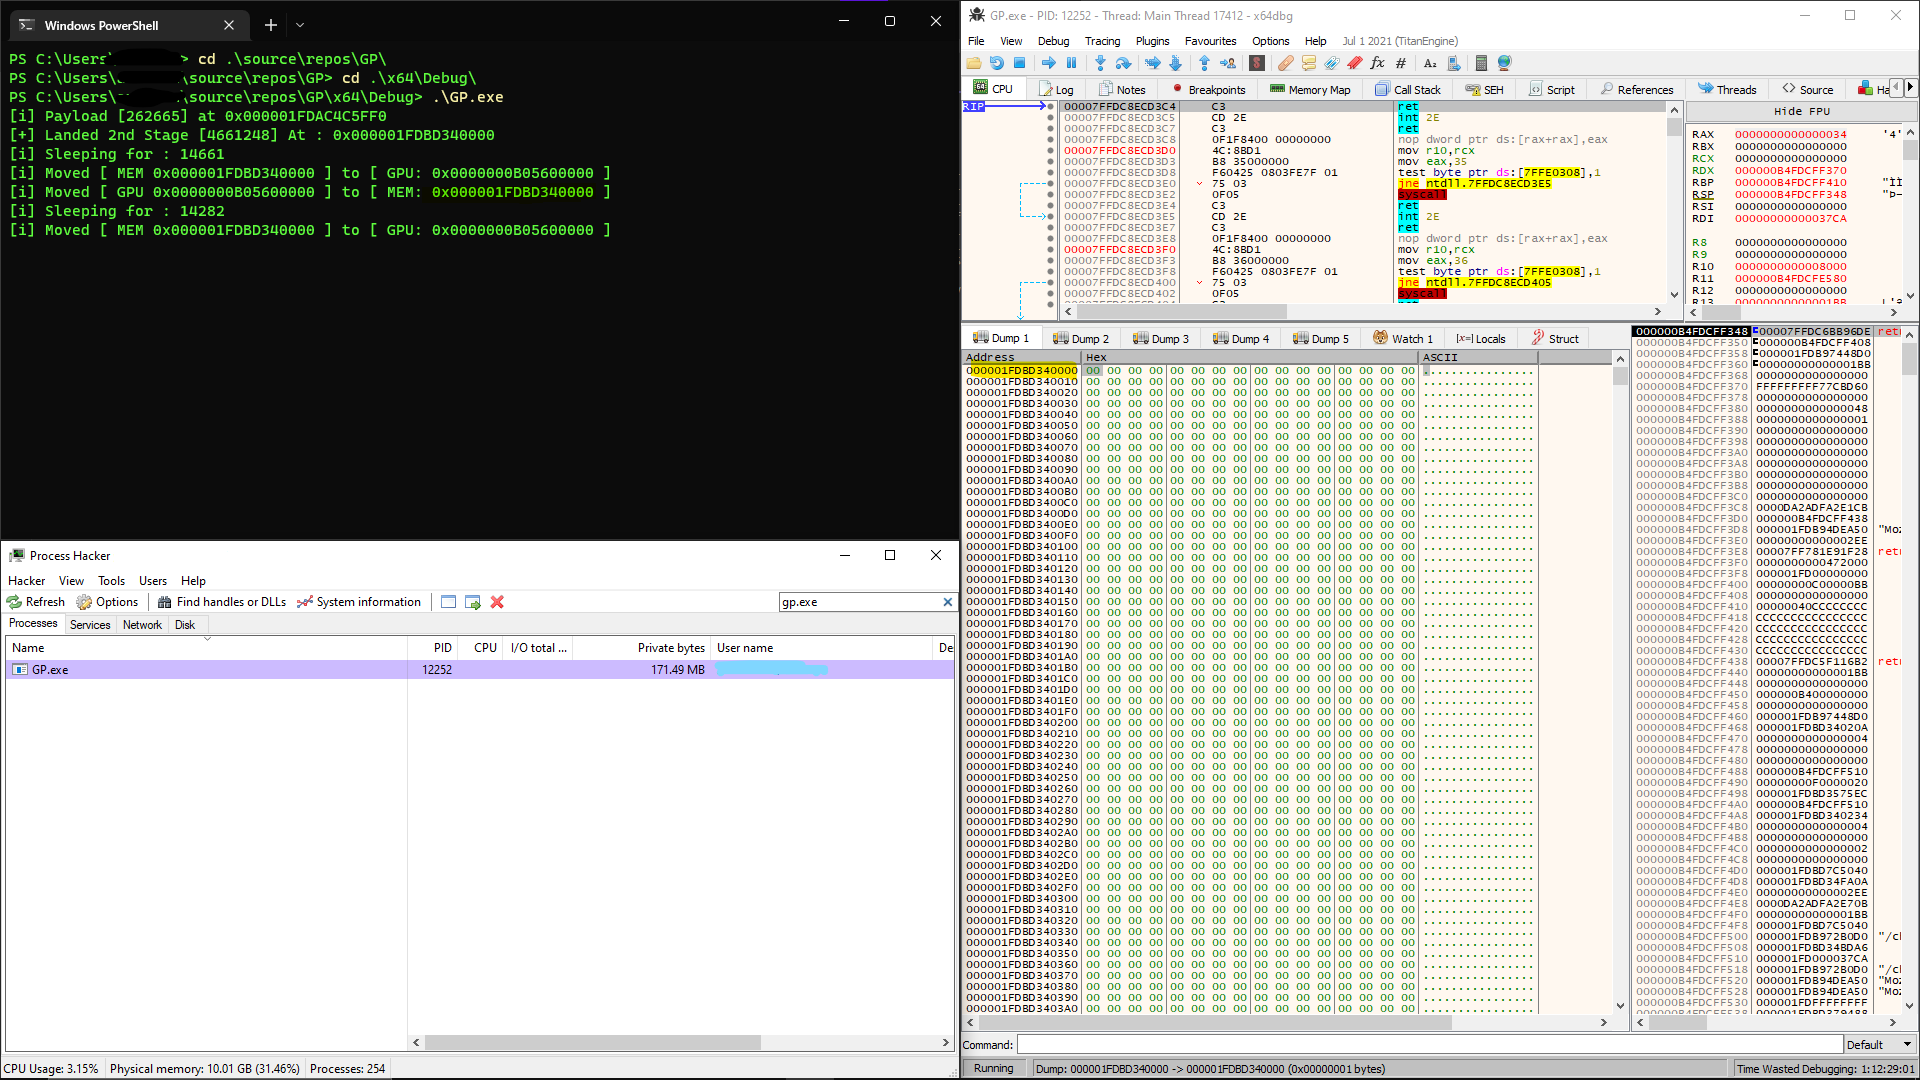 h1d3r/gpu_shellcode
CUDA API를 통해 GPU 메모리에 리플렉티브 페이로드를 은닉하고, 슬립(sleep) 중 호스트 메모리를 삭제하며, VEH 핸들러를 사용해 실행 가능한 메모리를 복원함으로써 메모리 포렌식을 우회합니다.
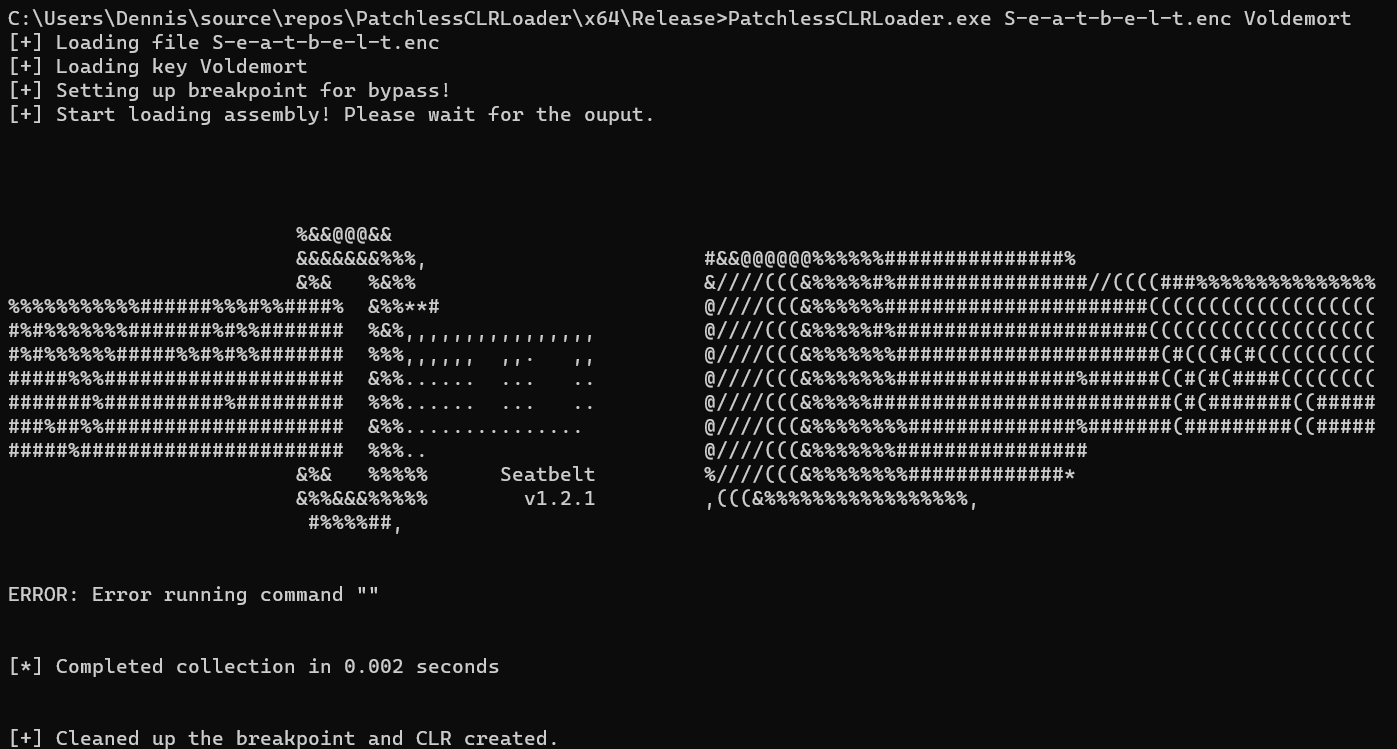 voldesec/patchlessclrloader
.NET 어셈블리 로더 - 패치 없는 AMSI 및 ETW 우회
 7etsuo/windows-api-function-cheatsheets
Windows API 함수 호출에 대한 참조 자료로, 파일 작업, 프로세스 관리, 메모리 관리, 스레드 관리, 동적 연결 라이브러리(DLL) 관리, 동기화, 프로세스 간 통신, 유니코드 문자열 조작, 오류 처리, Winsock 네트워킹 작업 및 레지스트리 작업을 위한…
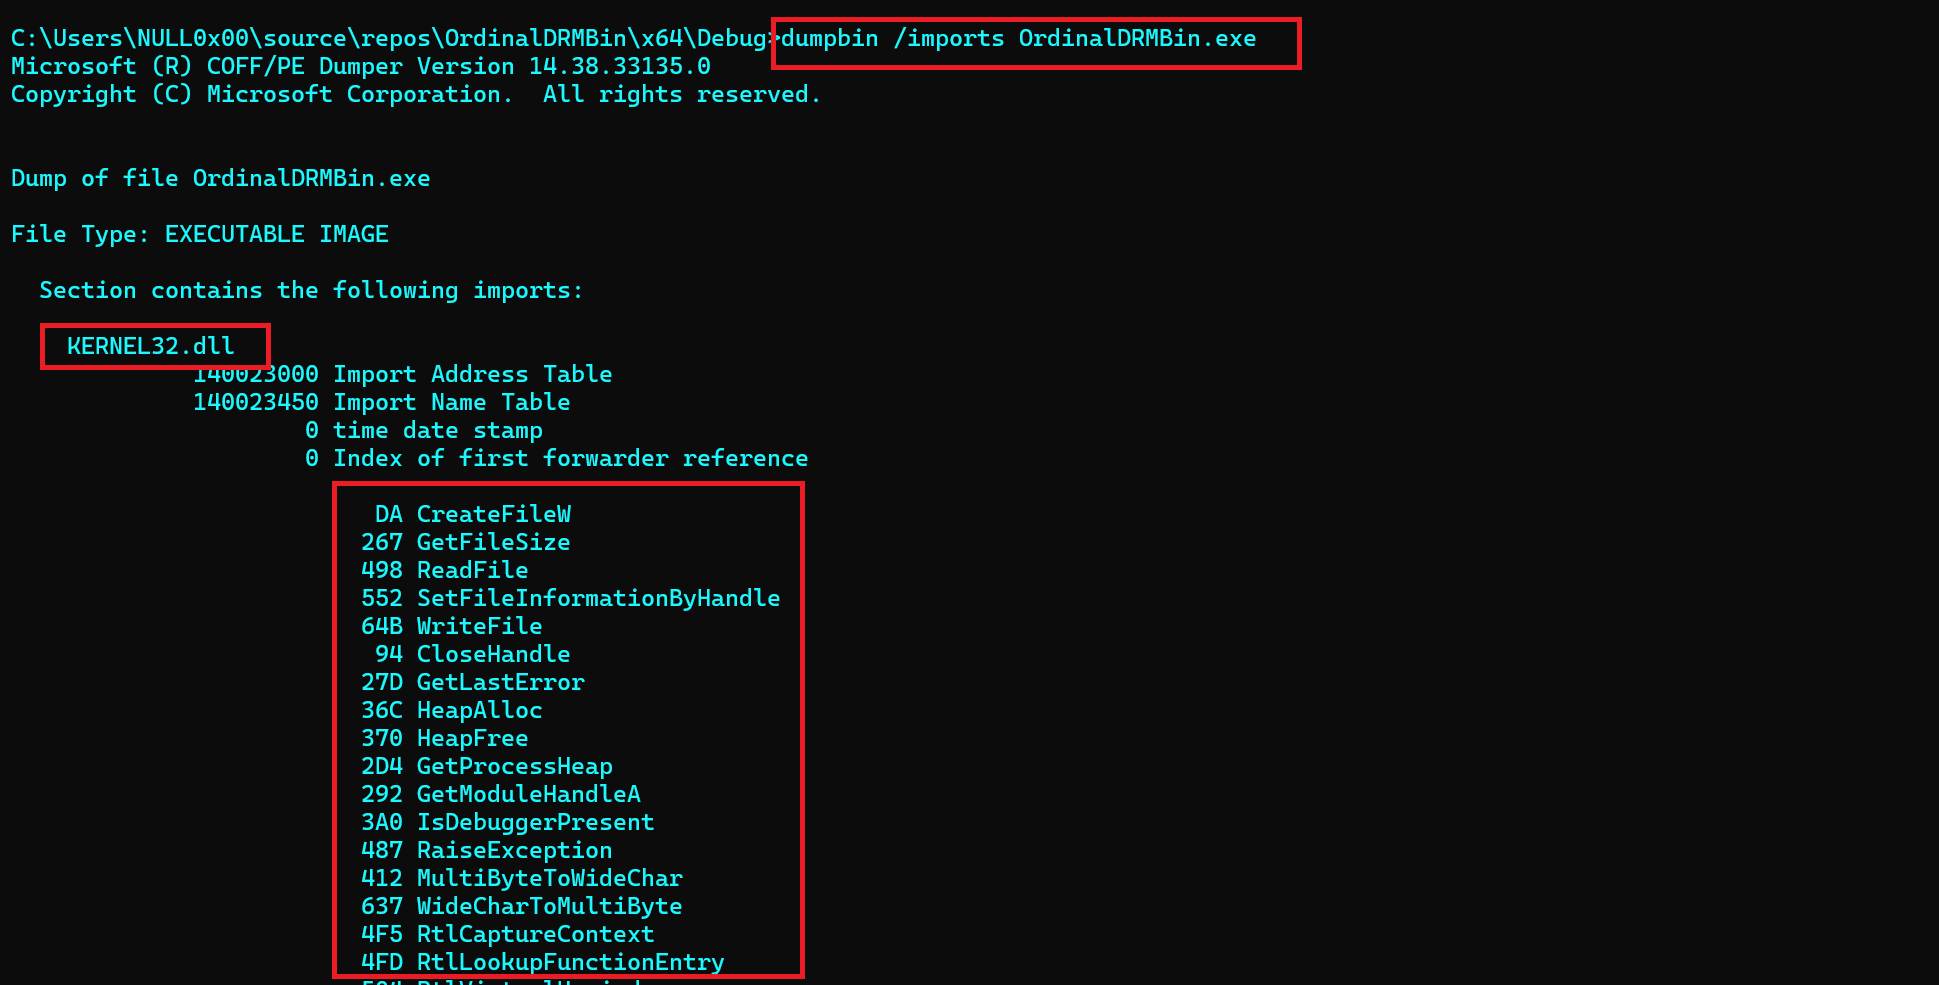 maldev-academy/drmbinviaordinalimports
Create Anti-Copy DRM Malware
 rasta-mouse/process-inject-kit
Cobalt Strike의 Process Inject Kit 포트
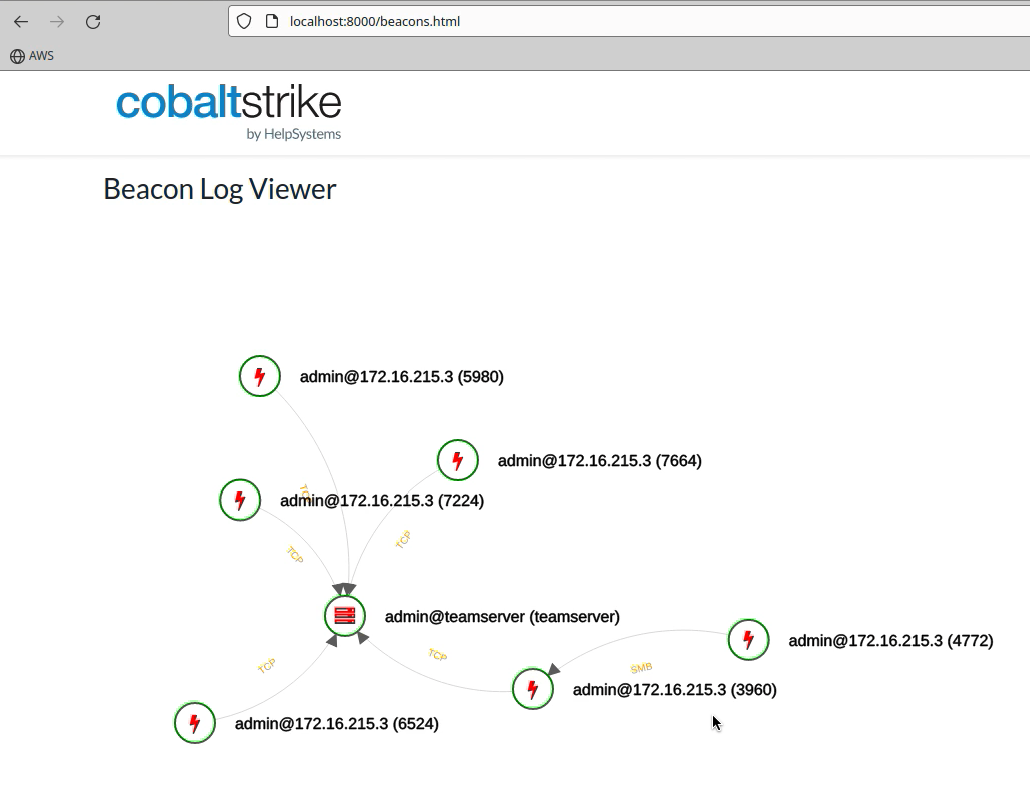 cobalt-strike/sleep_python_bridge
이 프로젝트는 sleep과 python 언어 사이의 '브리지'입니다. 표준 GUI 클라이언트 없이 python을 통해 Cobalt Strike 팀서버를 제어할 수 있게 해줍니다. 참고: 이 프로젝트는 매우 베타 단계에 있습니다. 목표는 테스트를 위한 플레이그라운드를…
 hackerhouse-opensource/backdoors
시스템 접근 유지 및 개념 증명(PoC) 데모를 위한 도구
 iilegacyyii/datainject-bof
combase.dll의 Control Flow Guard 포인터를 덮어써 코드 실행을 하이재킹한다.
 rad9800/pmd
실용적인 Windows 악성코드 개발 과정: API hashing, DLL sideloading, shellcode execution, PE manipulation, payload hosting 및 delivery labs.
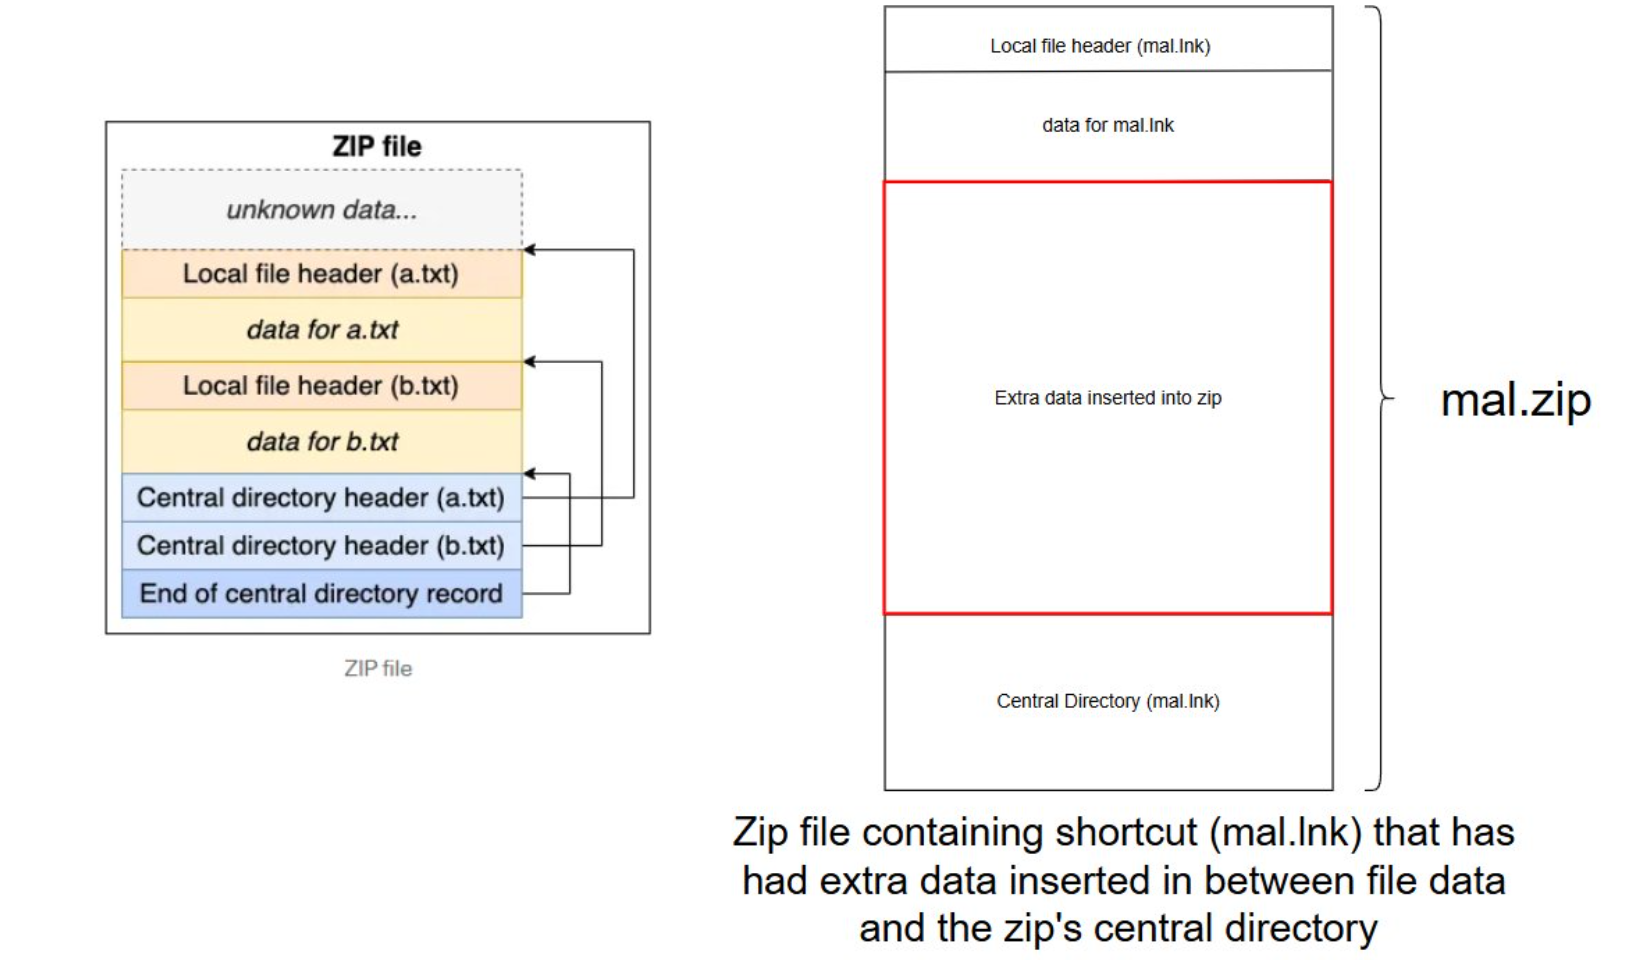 octoberfest7/zip_smuggling
나중에 추출할 추가 데이터를 몰래 숨기는 zip 파일을 생성하는 Python3 유틸리티
 arosenmund/defcon33_silence_kill_edr
EDR 에이전트를 종료하고 무력화하기 위한 실습형 DEFCON 워크숍 자료: 실습 환경 구성, BYOVD, 맞춤형 C/C++ 회피 도구, 리버스 엔지니어링.
 hackerschoice/thc-tips-tricks-hacks-cheat-sheet
다양한 팁 & 트릭
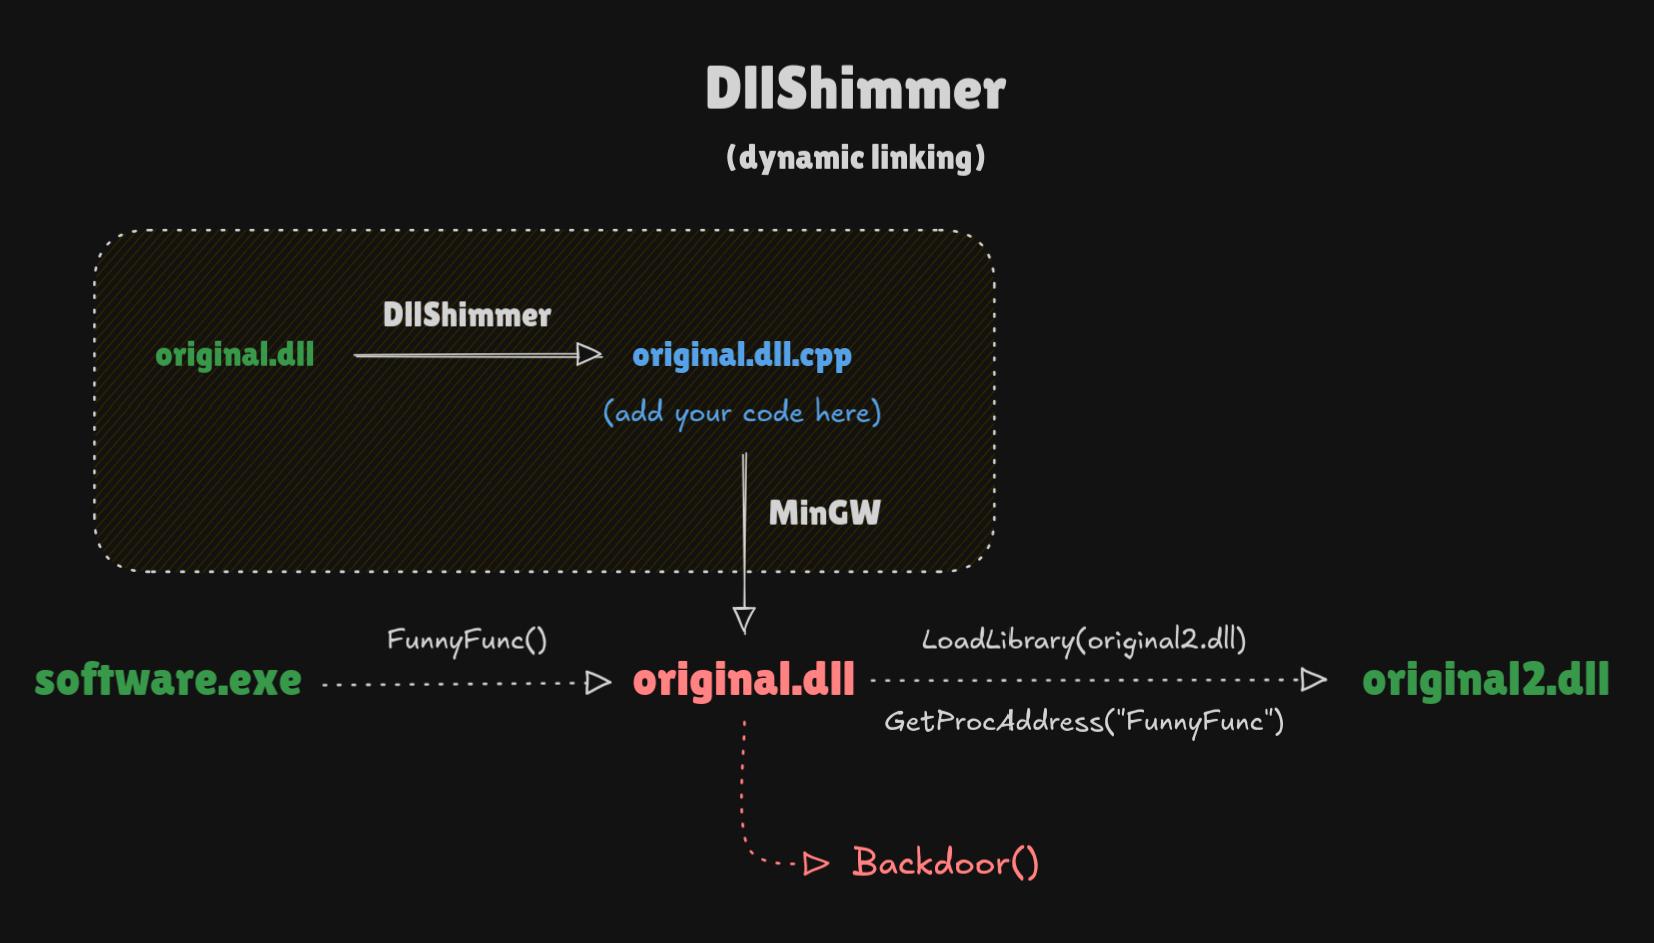 print3m/dllshimmer
DLL 하이재킹을 쉽게 무기화하세요. 모든 DLL의 모든 함수를 백도어하세요.
 zarkones/bloodfangc2
Windows용 최신 PIC 임플란트 (64 & 32비트)
 lloydlabs/delete-self-poc
디스크에서 잠긴 파일이나 현재 실행 중인 실행 파일을 삭제하는 방법