

gopacket
 mandiant/gopacket
Impacket의 완전한 Go 포팅 - Windows 및 Active Directory 프로토콜 공격을 위한 63개의 CLI 도구와 24개의 라이브러리로, 의존성 없는 단일 바이너리로 컴파일됩니다.
penetration-testing-frameworksprivilege-escalationexploit-frameworks+7
723
 boydhacks/ntlmscout
HTTP, SMB, MSSQL, SMTP, IMAP, POP3, NNTP, LDAP, RDP 전반에서 Type-2 챌린지를 디코딩하여 AD 세부 정보와 내부 IP를 추출하는 인증되지 않은 NTLM 엔드포인트 정찰 도구입니다.
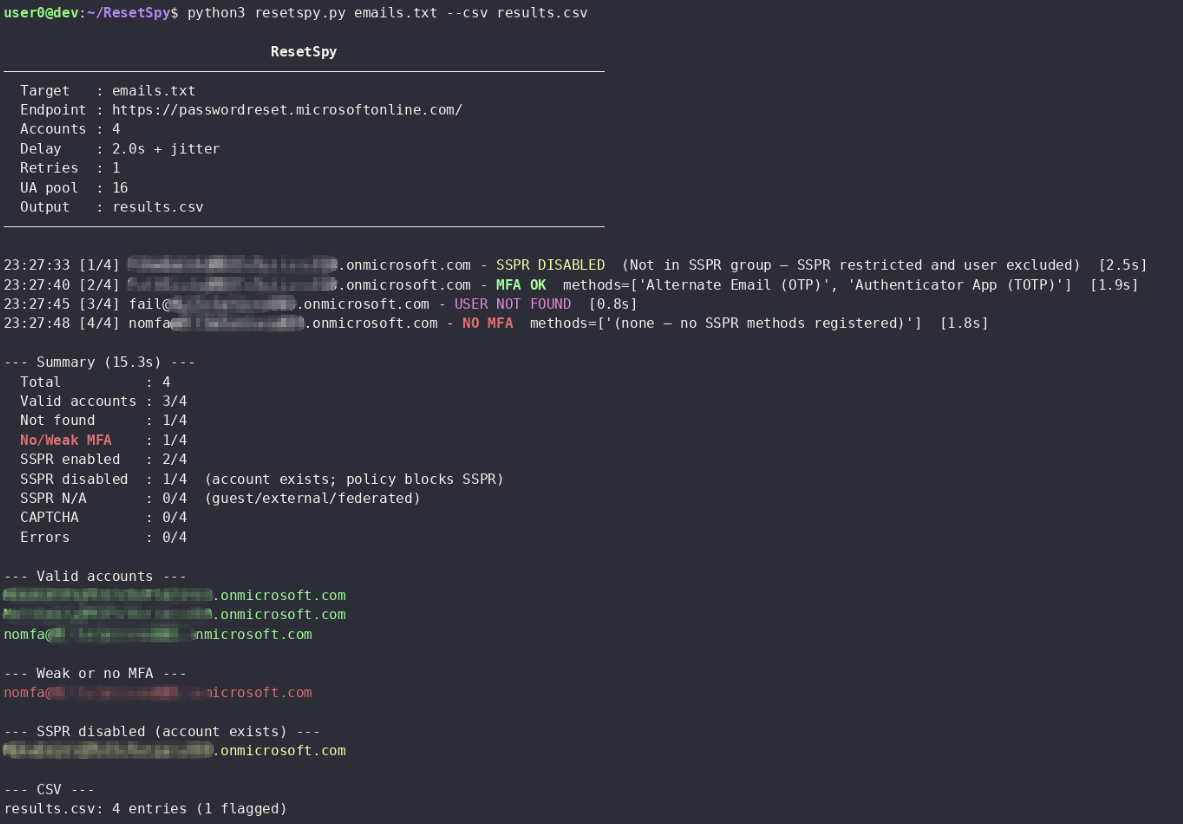 mlcsec/resetspy
Microsoft SSPR(Self-Service Password Reset) 포털을 통해 사용자 계정과 등록된 인증 방법을 열거합니다
 runzeroinc/sshamble
SSH 서비스를 스캔하여 인증 우회, 타이밍 누출, 취약한 키, 세션 후 노출을 탐지하는 연구 도구로, JSON 출력과 분석 기능을 제공합니다.
 ivancabrera02/hashsiphon
HTTP 인증 프록시를 통해 현재 사용자의 NetNTLMv2 해시를 추출하며, 직접적인 SSPI 호출을 피합니다. v2는 인증을 BITS 서비스에 위임하여 프로세스 귀속을 끊습니다.
 sakispat/simple-pentesting
인가된 침투 테스트를 위한 교육용 Python 툴킷: 스레드 기반 포트 스캐너, 서브도메인 및 디렉터리 열거, 배너 그래버 및 호스트 검색, 풍부한 CLI 제공.
 yeee3642/edu-recon
교육 부문 인가 정찰 및 트리아지 오케스트레이터(nmap/dirsearch/sqlmap/hydra + CVE-2024-4577, 시크릿/API 키 유출, XSS, wp2shell)와 웹 제어 패널
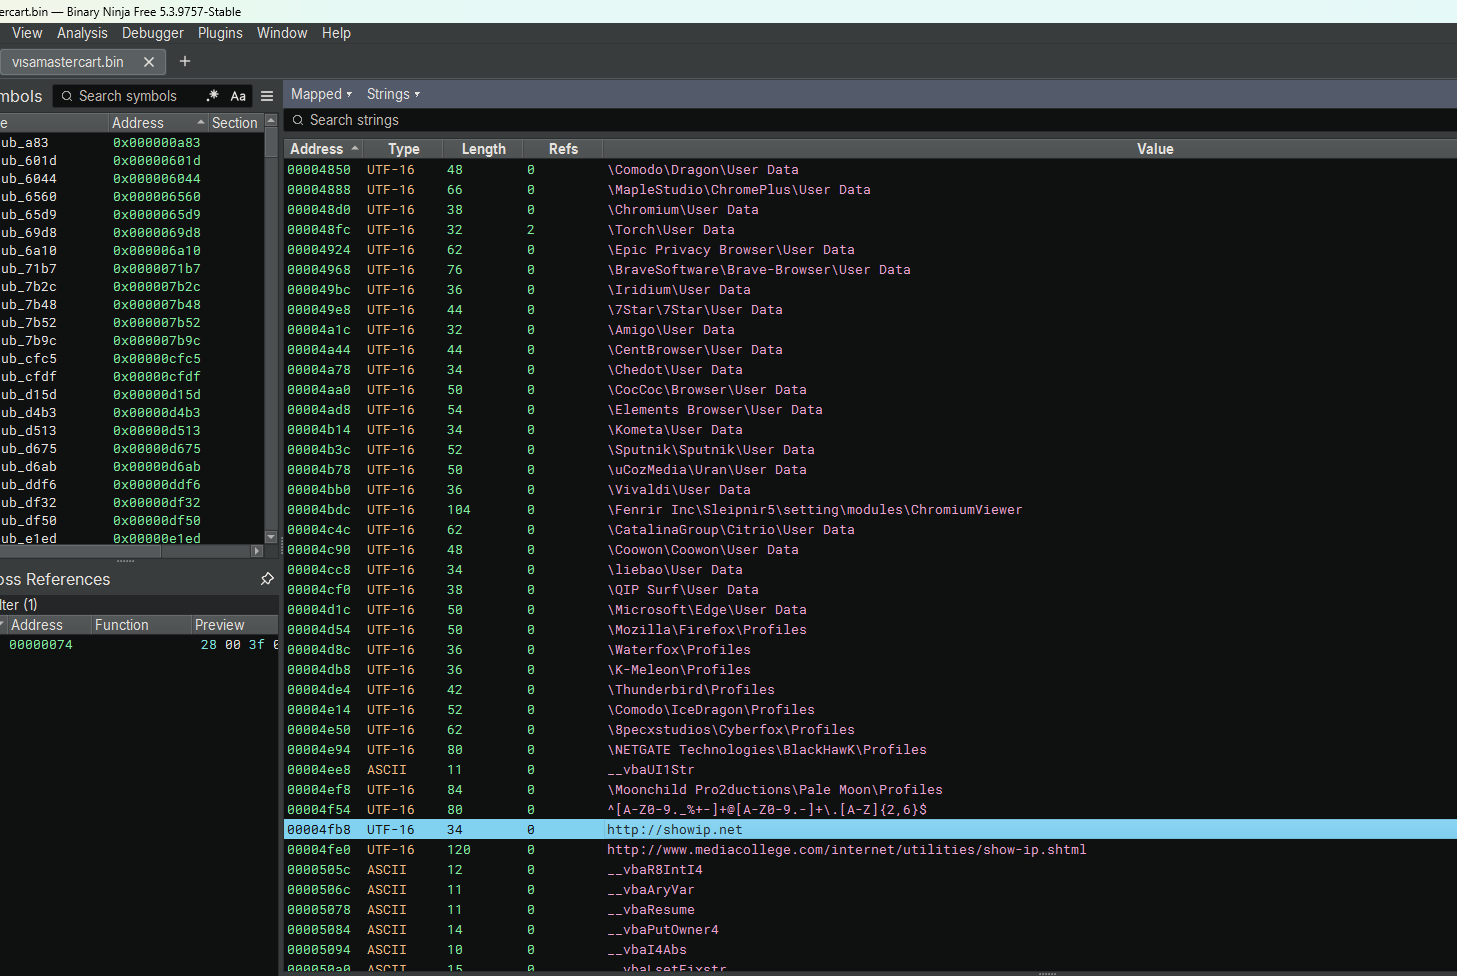 kaandemir993/darktortilla-rat-telegram-exfiltration-payload-extraction-analysis
DarkTortilla RAT의 리버스 엔지니어링 분석. 신용카드 데이터를 탈취하고, 브라우저 비밀번호를 복호화하며, Telegram, SMTP 및 FTP를 통해 데이터를 유출하는 정교한 악성코드입니다.
 gmh5225/csrfbrute
CSRF 로그인 무차별 대입 공격 도구로, 레드팀 작전을 위해 설계되었으며 동적 CSRF 토큰 갱신, 멀티스레드 동시성 및 세션 복구 기능을 갖추고 있어 높은 동시성 작업과 지능형 재시도 메커니즘을 지원합니다.
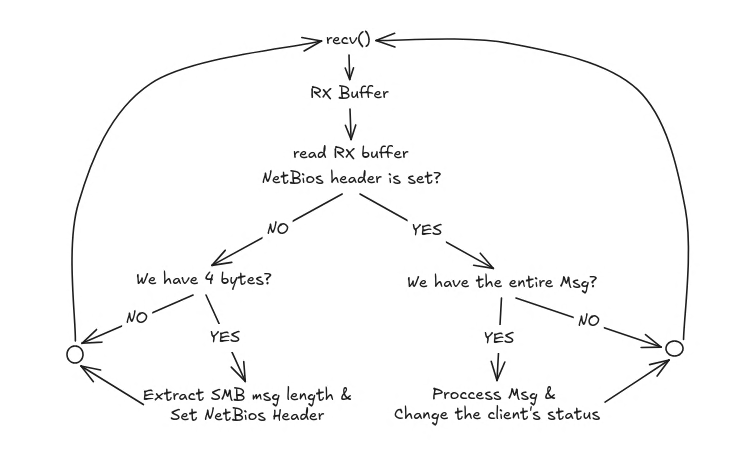 lcky00/impostor
SMB1 서버로, C 언어로 작성된 NTLMv2 해시 가로채기용 도구입니다.
 hackerest/pwneye
ONVIF 및 RTSP 카메라 동반 도구로, 실제 보안 카메라를 발견하고 해킹하기 위한 도구입니다 🎥
 mr-un1k0d3r/redteamscripts
레드 팀 공격용 스크립트 모음으로, 프로세스 종료, 피싱을 위한 SPF 우회, 패스워드 스프레이, ColdFusion 패스워드 복호화를 포함합니다.
 brannondorsey/naive-hashcat
사전 구성된 사전(dictionary), 규칙 기반(rule-based), 결합(combinator), 마스크(mask) 공격을 통해 비밀번호 해시를 크랙하고, 수십 가지 해시 유형을 지원하며, 복구한 자격 증명을 pot 파일에 기록하는 플러그 앤 플레이…
 frizb/hashcat-cheatsheet
OSCP/침투 테스트를 위한 Hashcat 참조: 해시 식별, Linux, Windows, 아카이브, 데이터베이스, Kerberos 티켓 및 규칙 기반 공격을 위한 크래킹 구문.
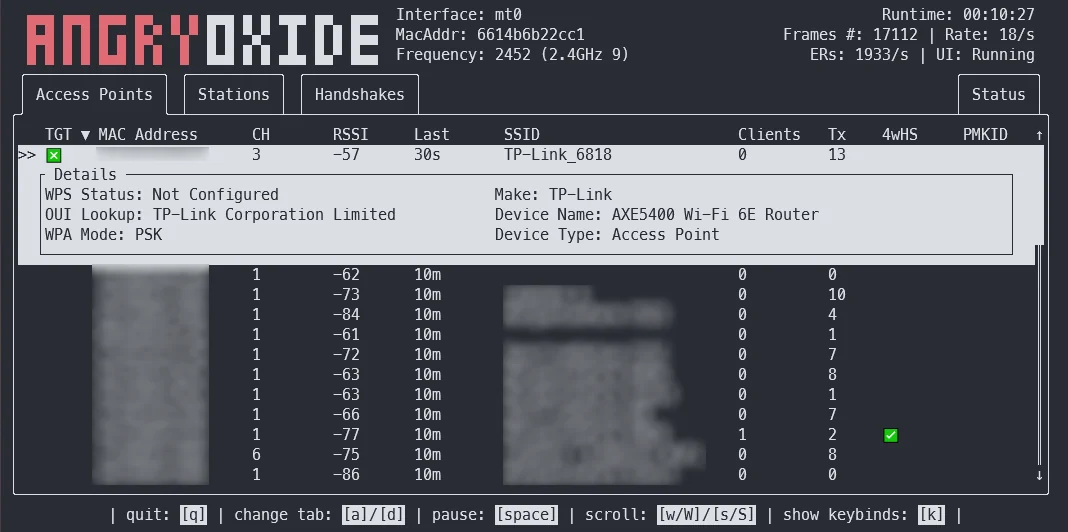 ragnt/angryoxide
deauthentication, rogue-client, 채널 전환 공격을 이용해 WPA/WPA2 핸드셰이크 및 PMKID 캡처를 자동화하는 공격형 802.11 감사 도구로, 헤드리스 모드, GPS 로깅, Hashcat 호환 출력을 지원합니다.
 wapiti-scanner/wapiti
Python3로 작성된 웹 취약점 스캐너
 nccgroup/winauthlib
자격 증명 테스트를 위한 Windows 도메인 인증 라이브러리