
quicmap
 bojanisc/quicmap
quicmap은 간단하면서도 빠른(!) QUIC 프로토콜 스캐너입니다.
reconnaissancenetwork-mappingport-scanning+2
 b3rito/peeko
peeko – 브라우저 기반 XSS C2로, 감염된 브라우저를 통해 은밀한 내부 네트워크 탐색을 수행합니다.
 scramblr/rf-chaos
RF CHAOS는 가능한 모든 RF 어댑터를 통해 혼란을 일으키도록 설계된 Android 앱입니다 - 즐기세요!
 p0dalirius/sharehound
네트워크 공유의 접근 권한을 BloodHound OpenGraphs로 쉽게 매핑하는 Python 도구
 mubix/netview
Netview는 WinAPI 호출을 사용하여 시스템을 열거합니다.
 sdnewhop/sdwan-harvester
🌐 인터넷에서 SD-WAN 노드를 자동으로 열거하고 핑거프린팅합니다.
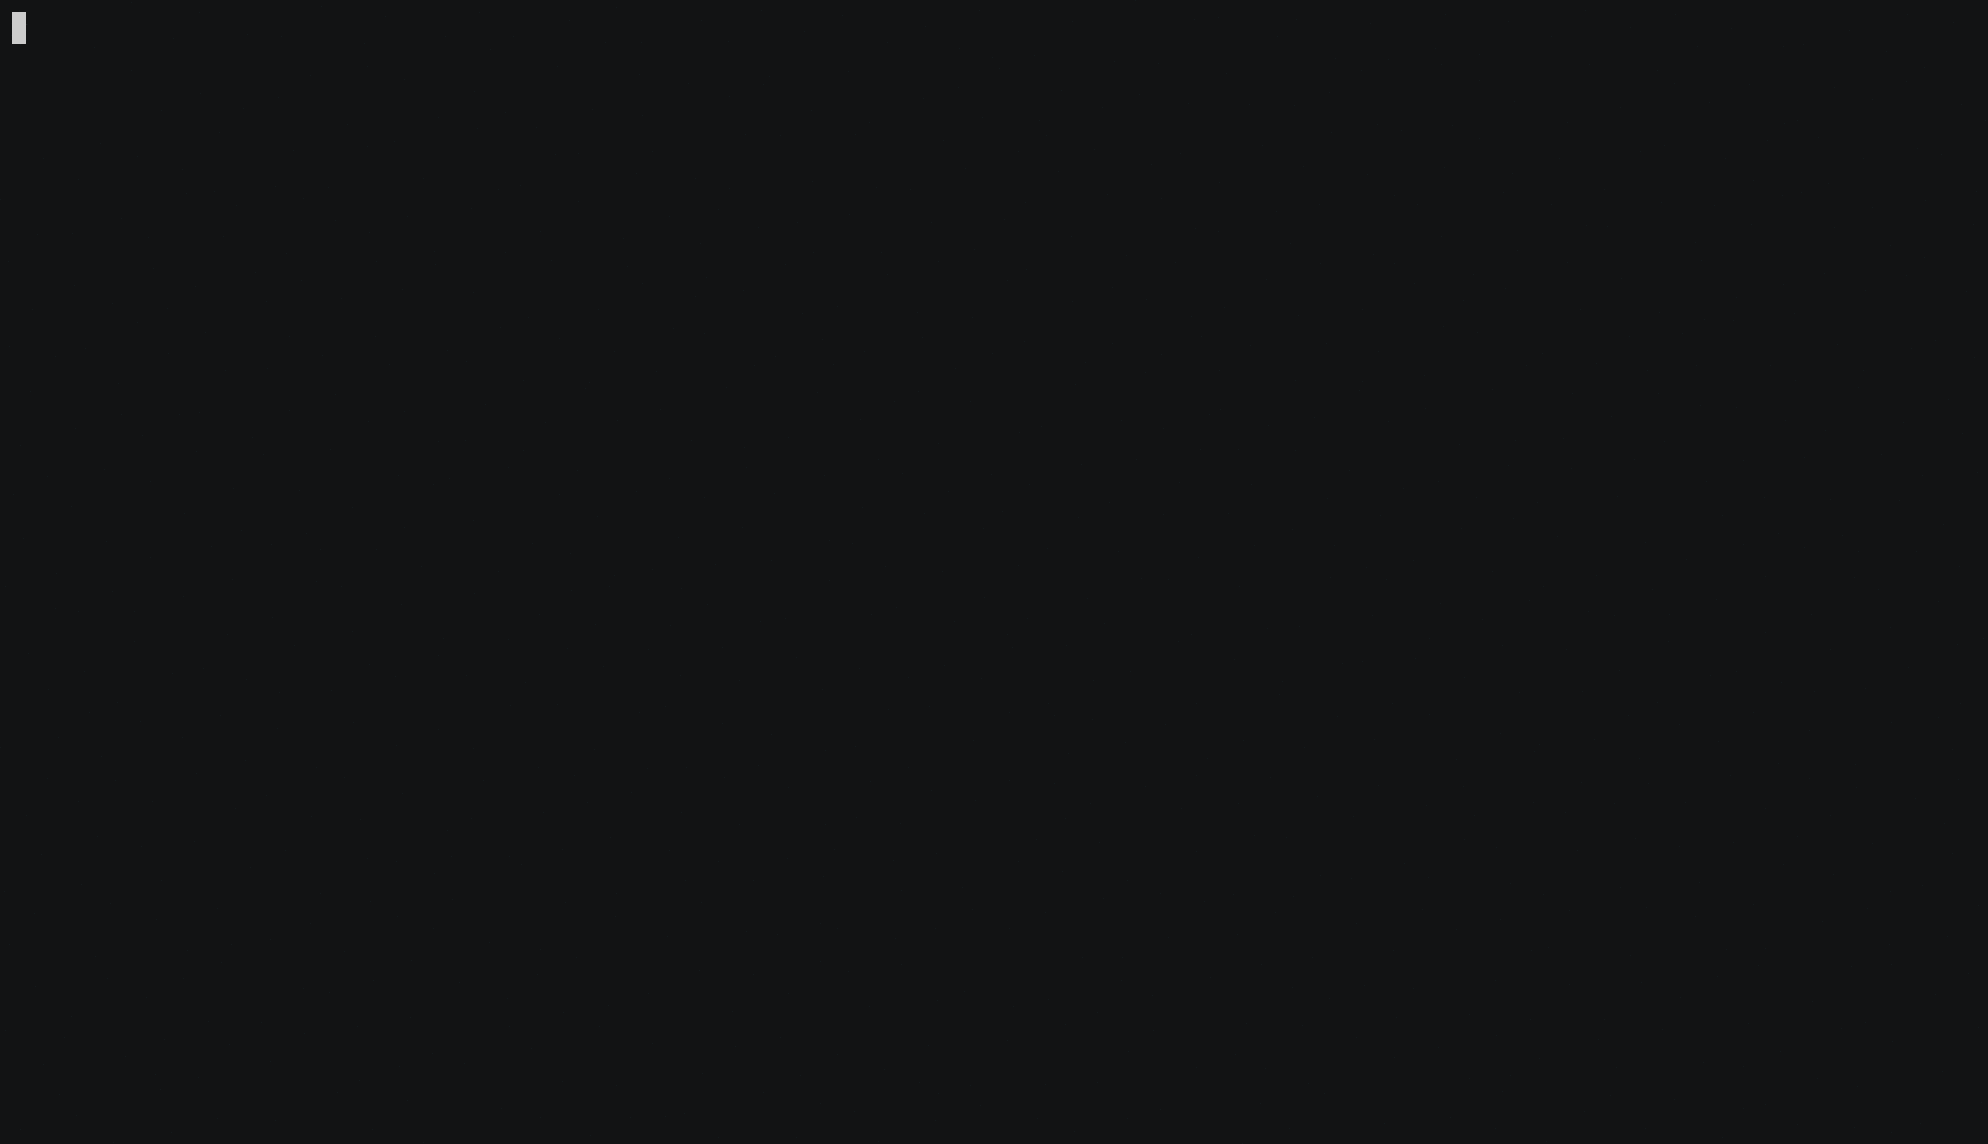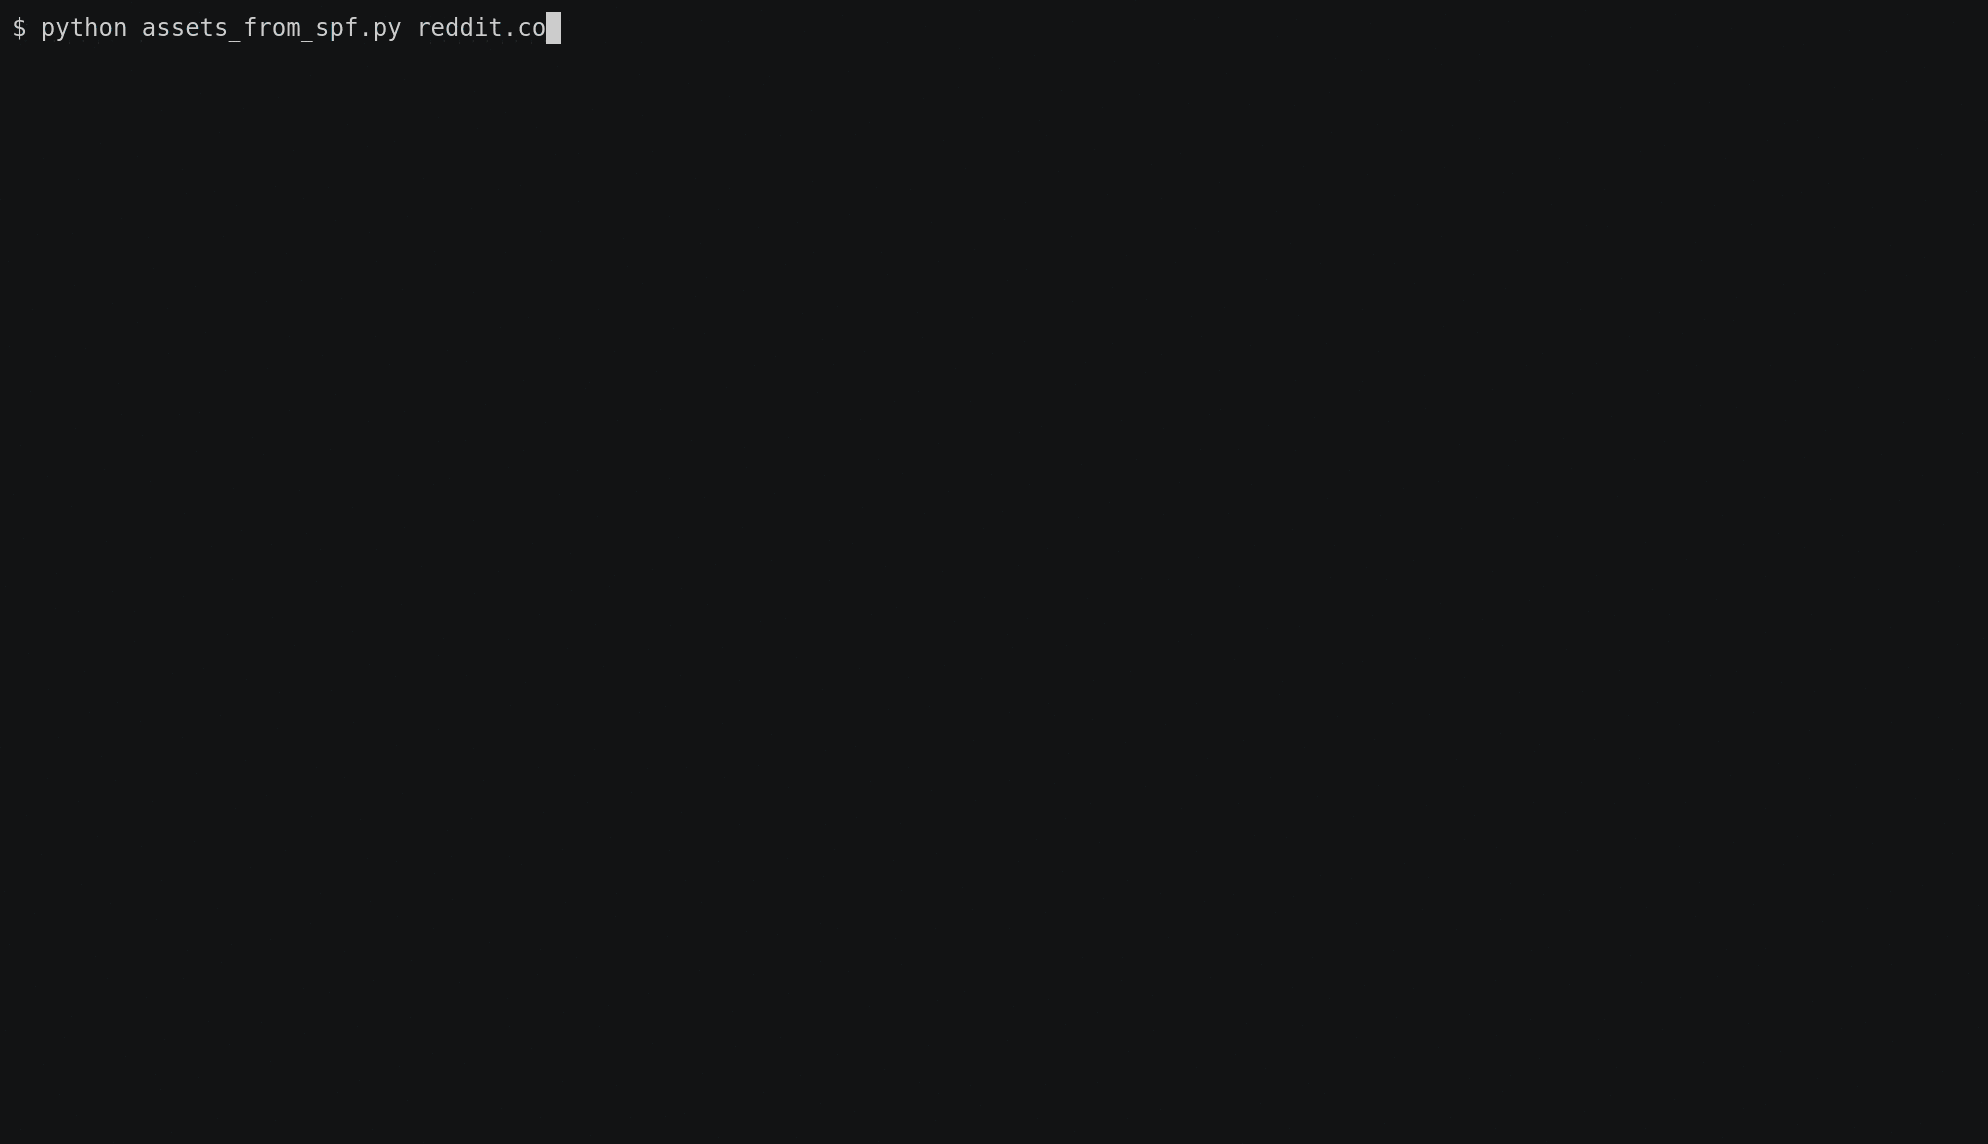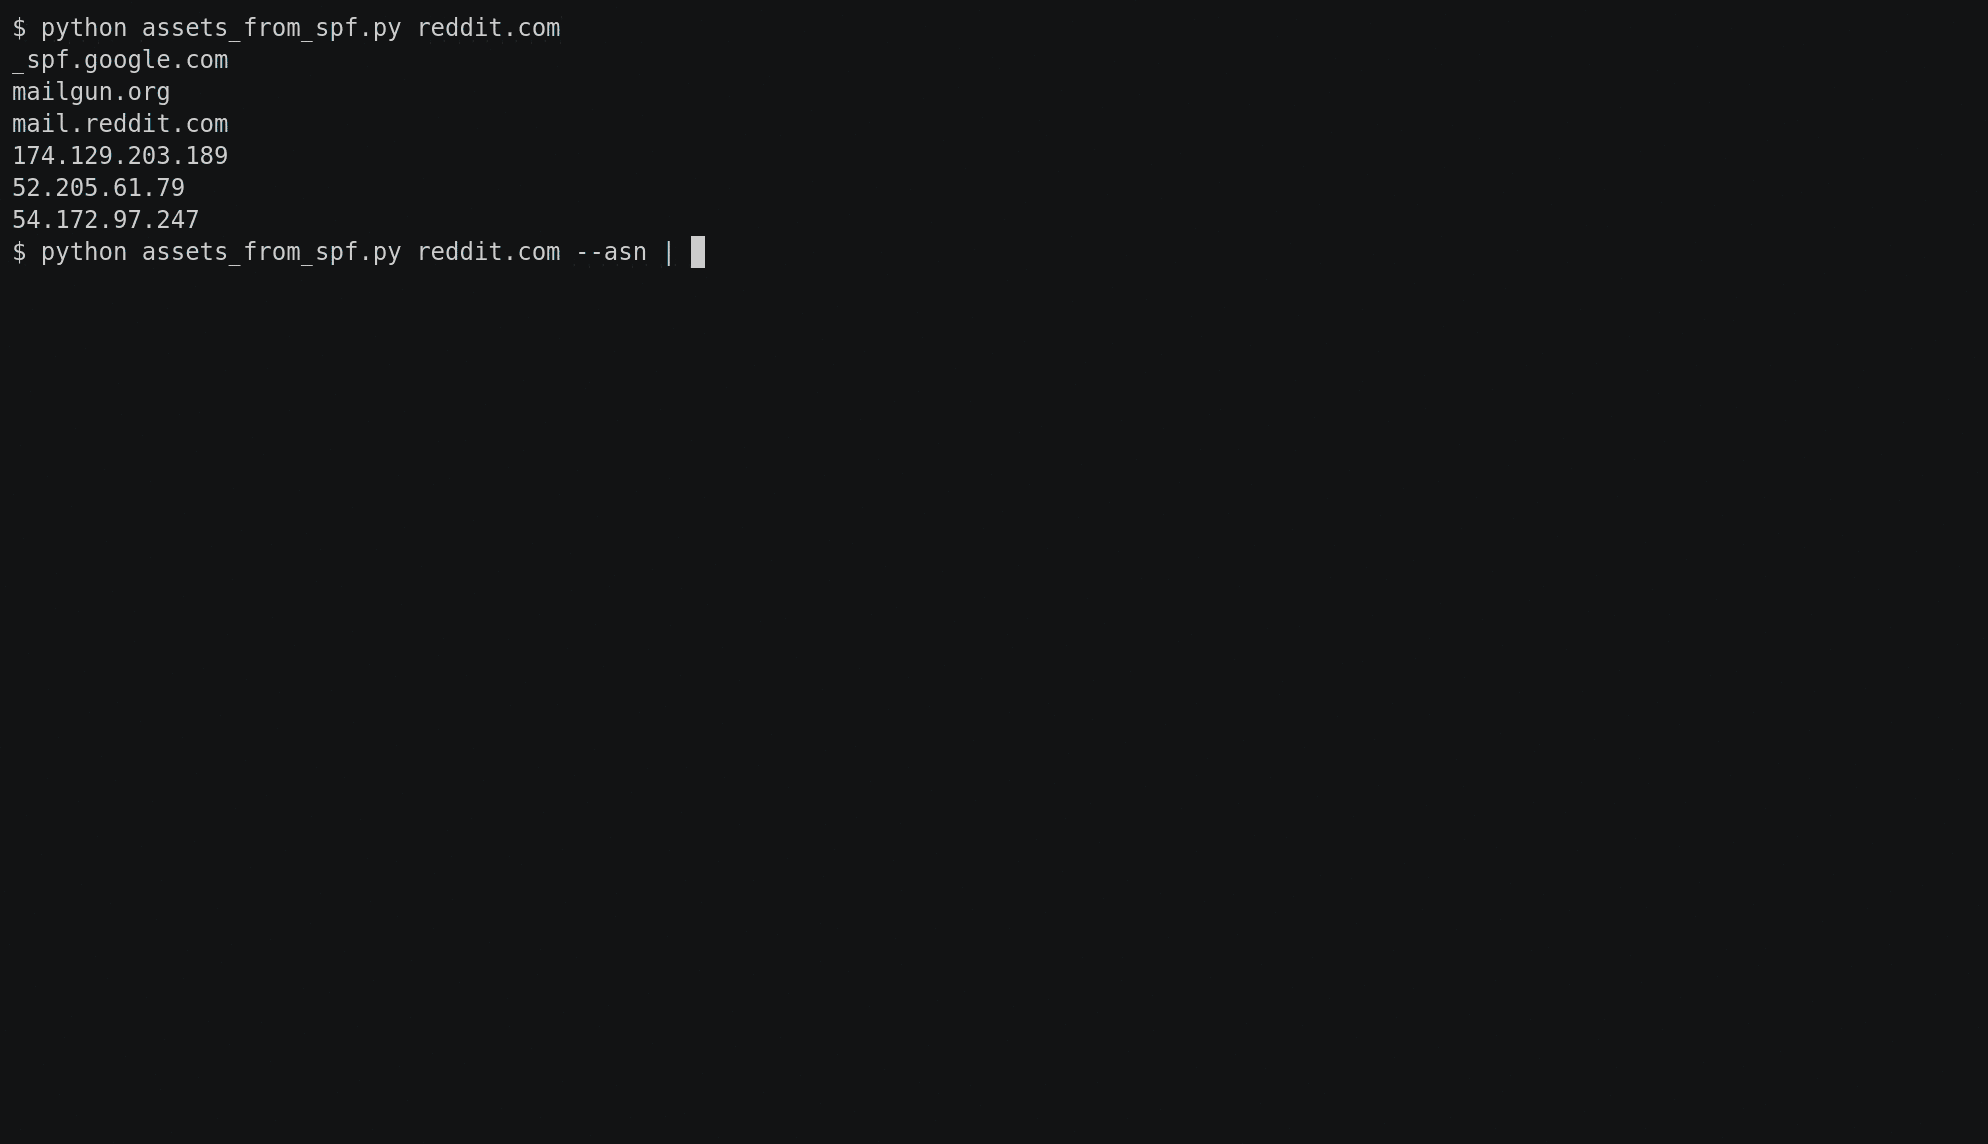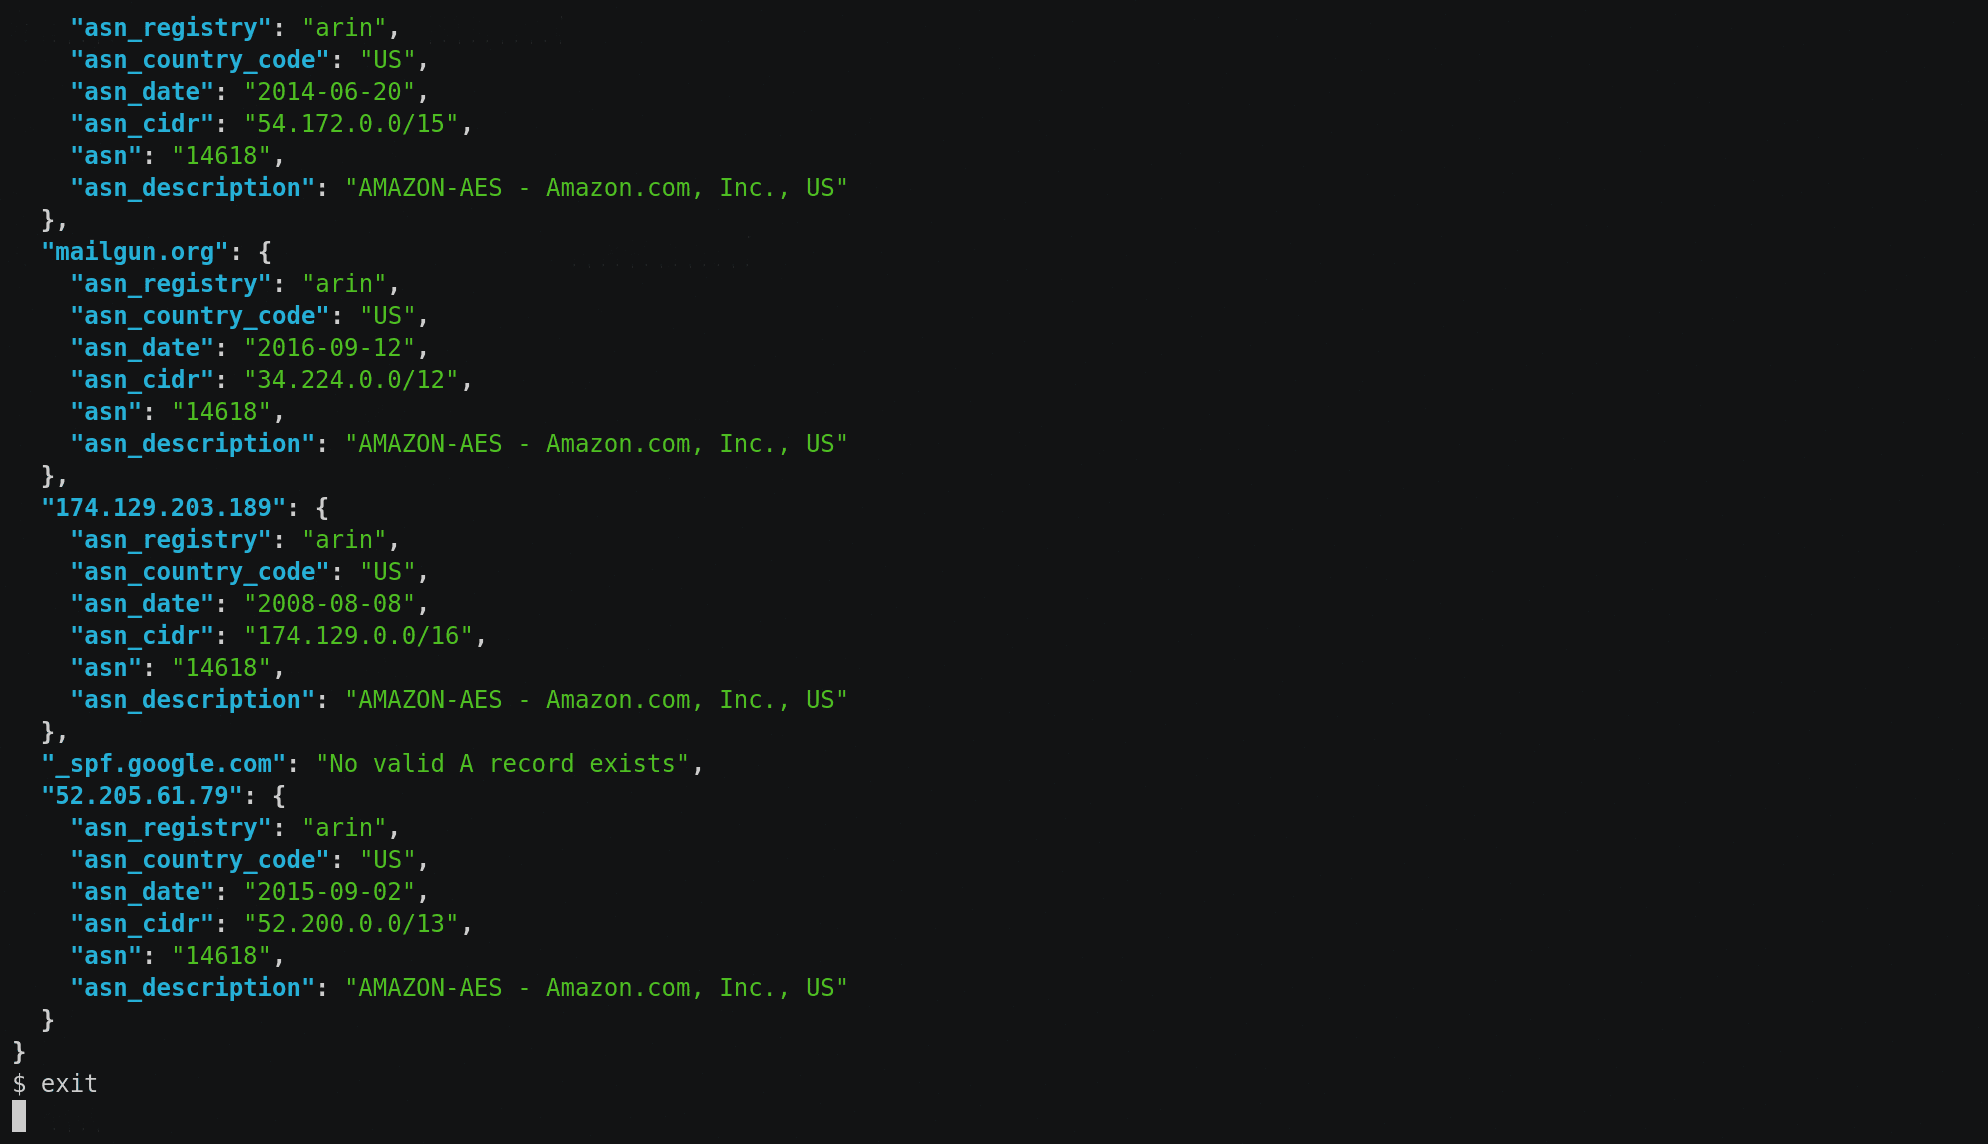 0xbharath/assets-from-spf
SPF 레코드에서 네트 블록 및 도메인 이름을 파싱하는 Python 스크립트
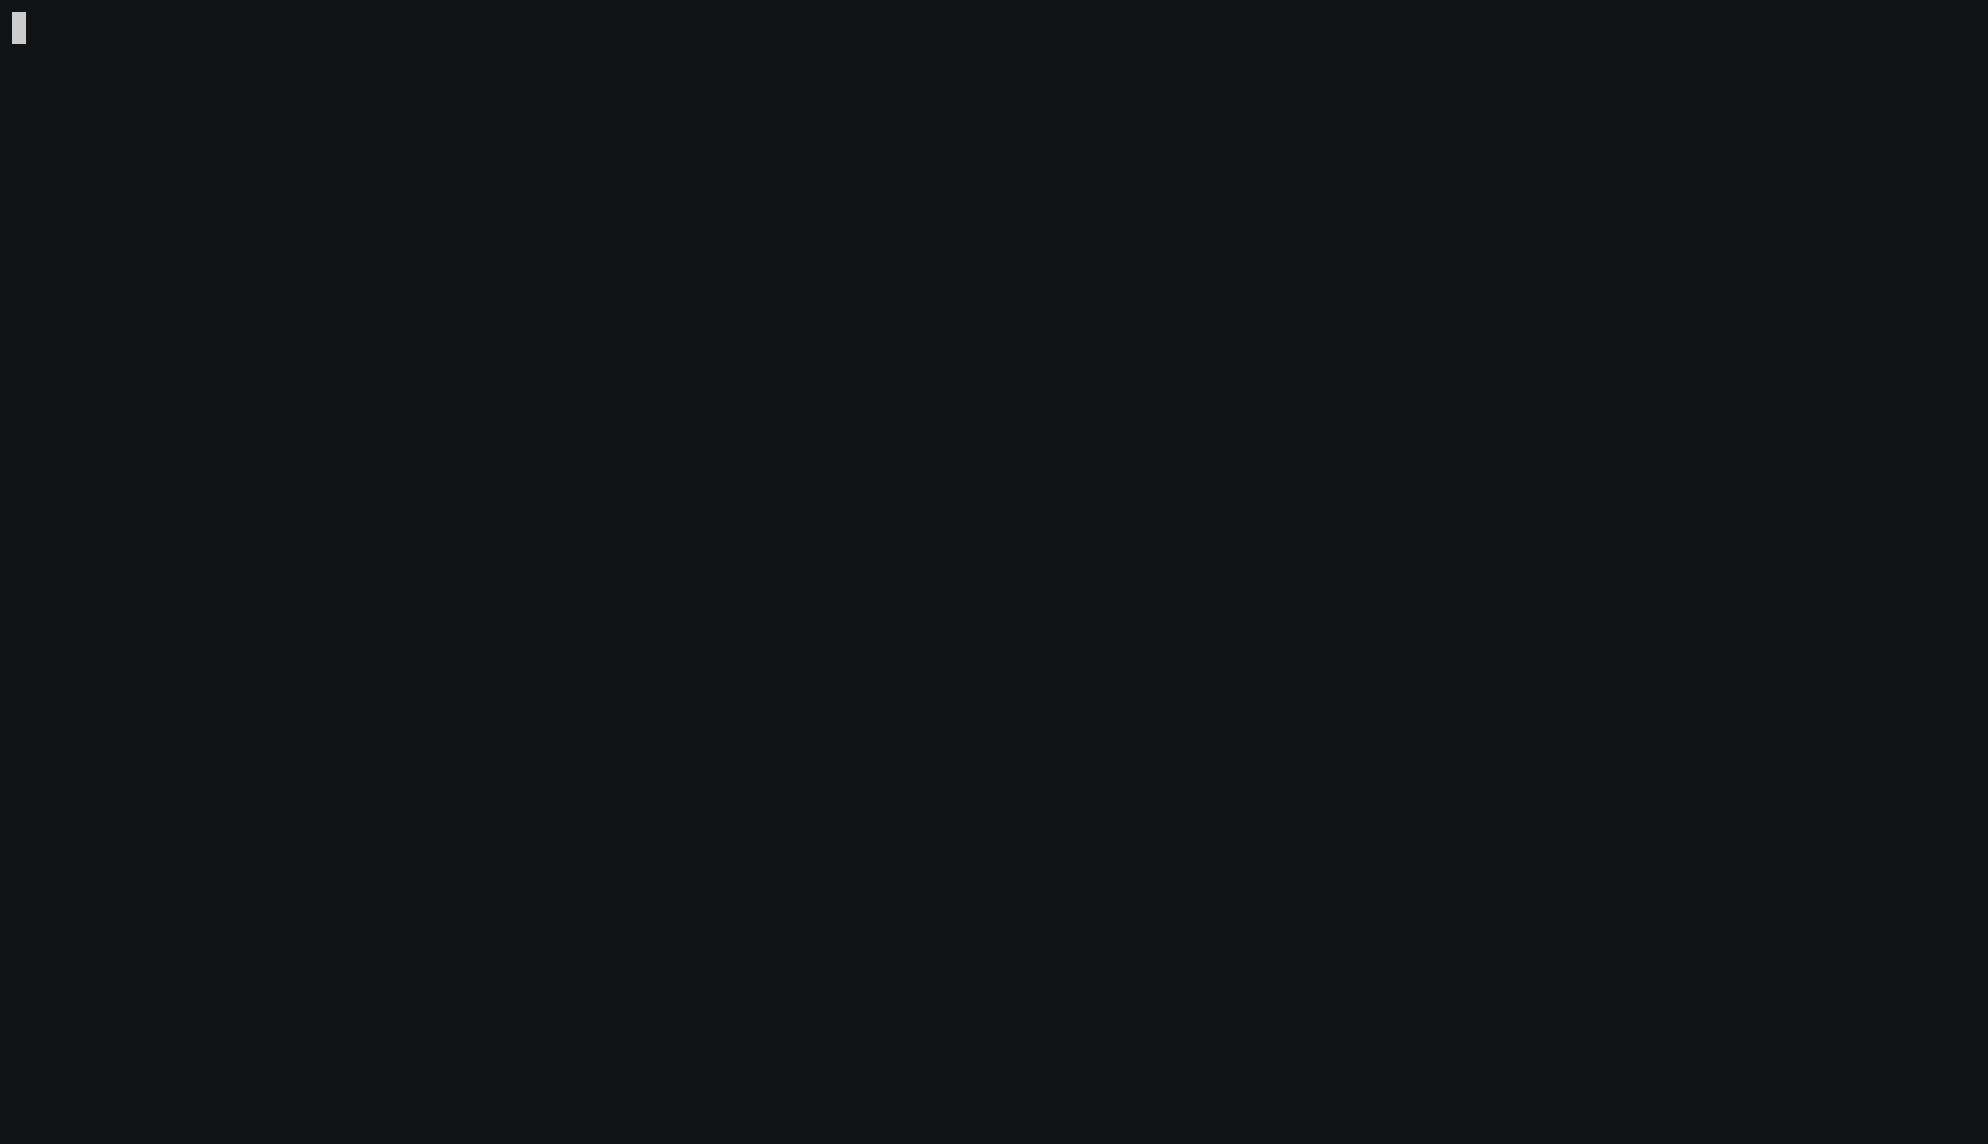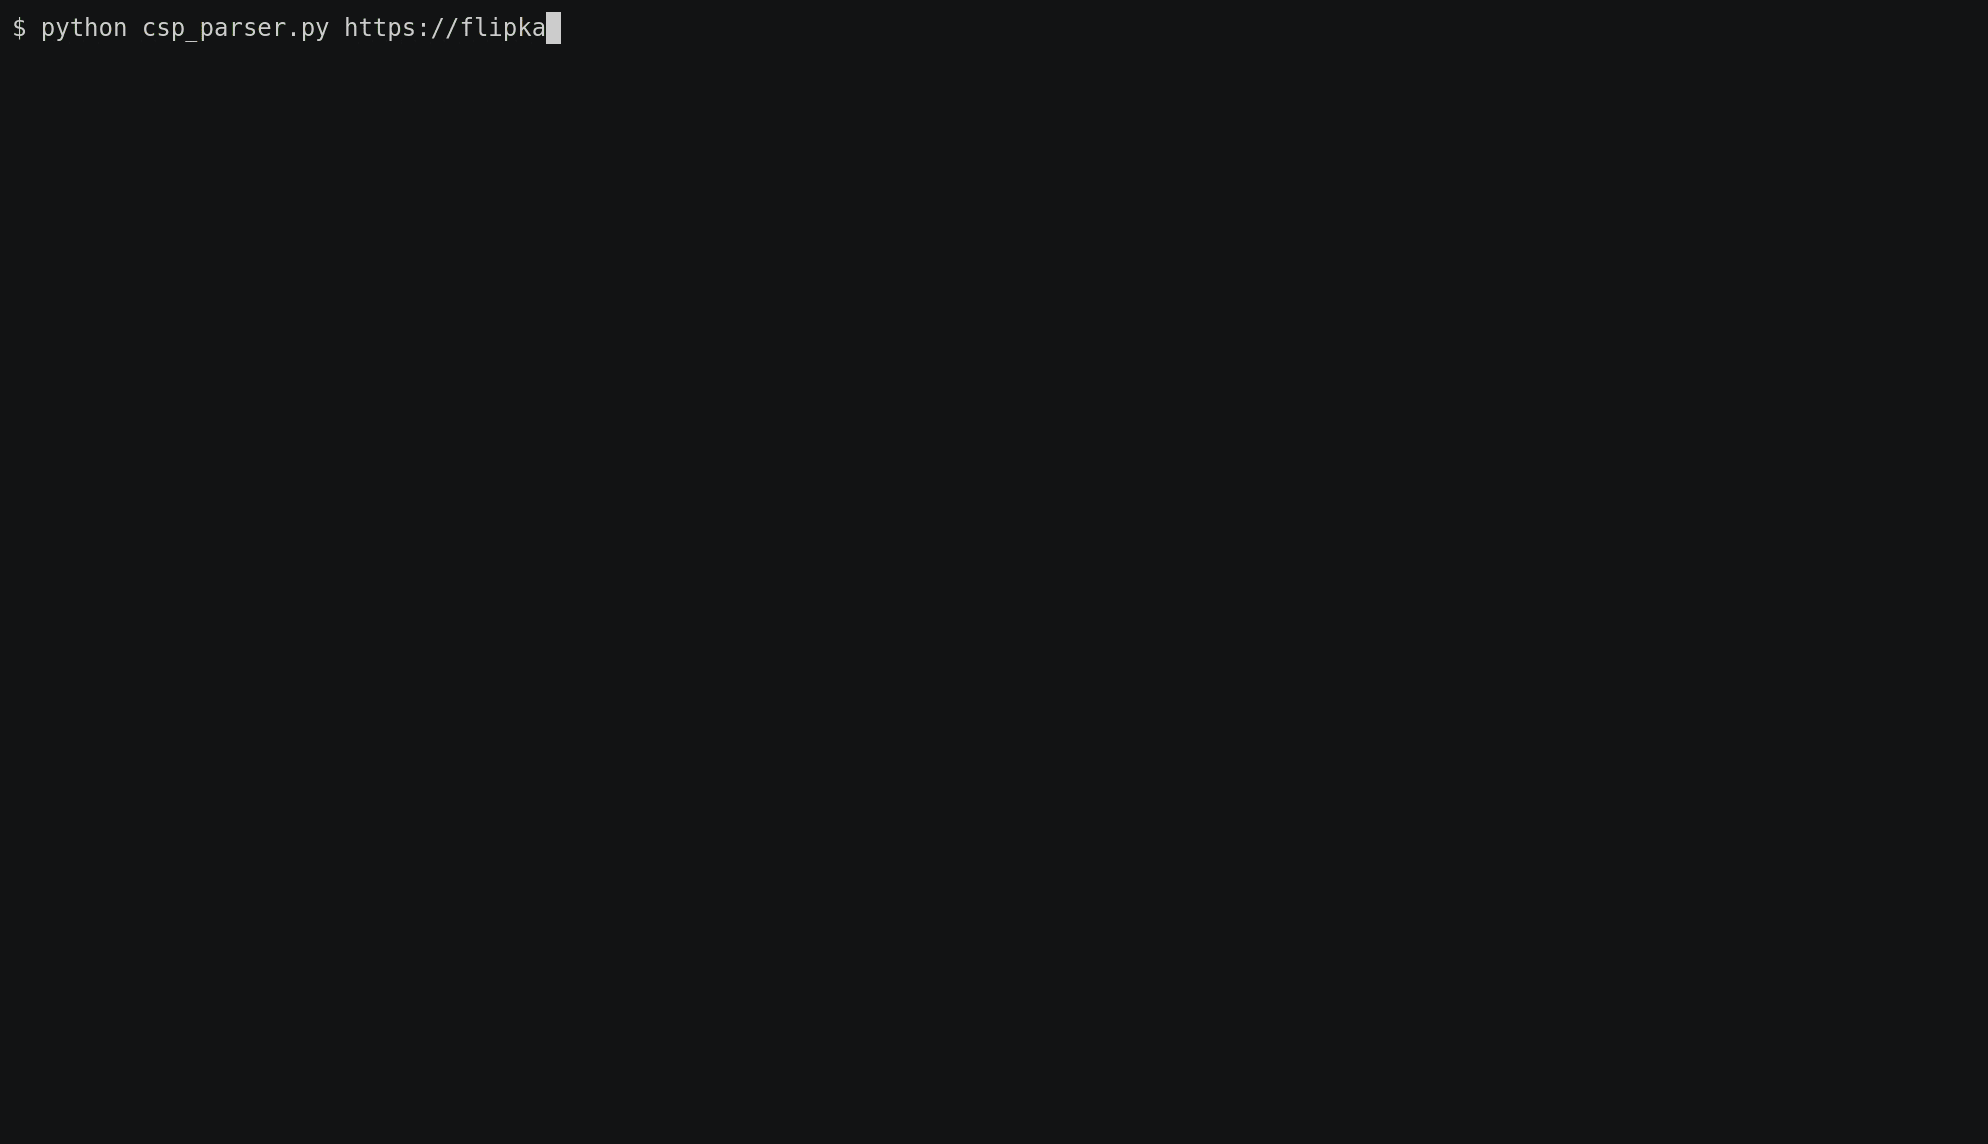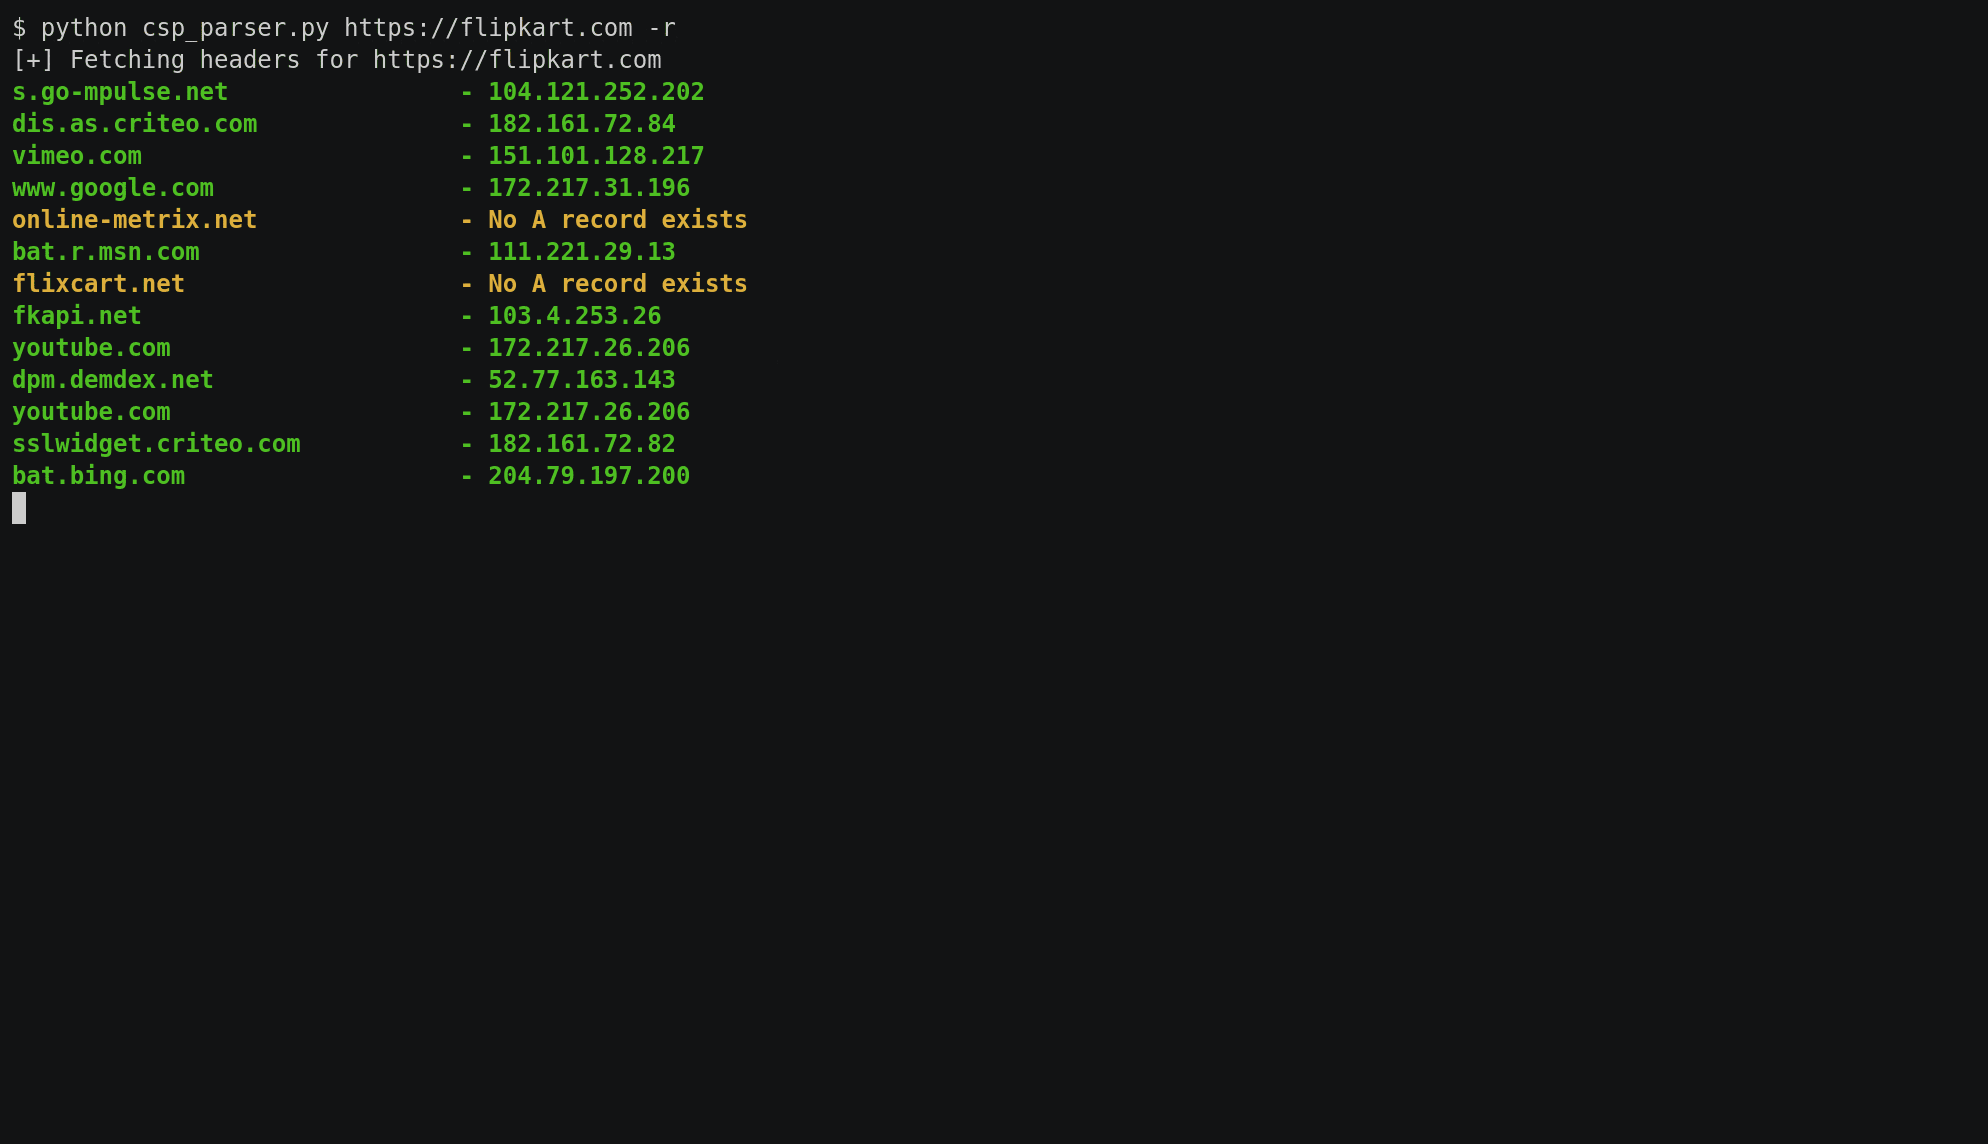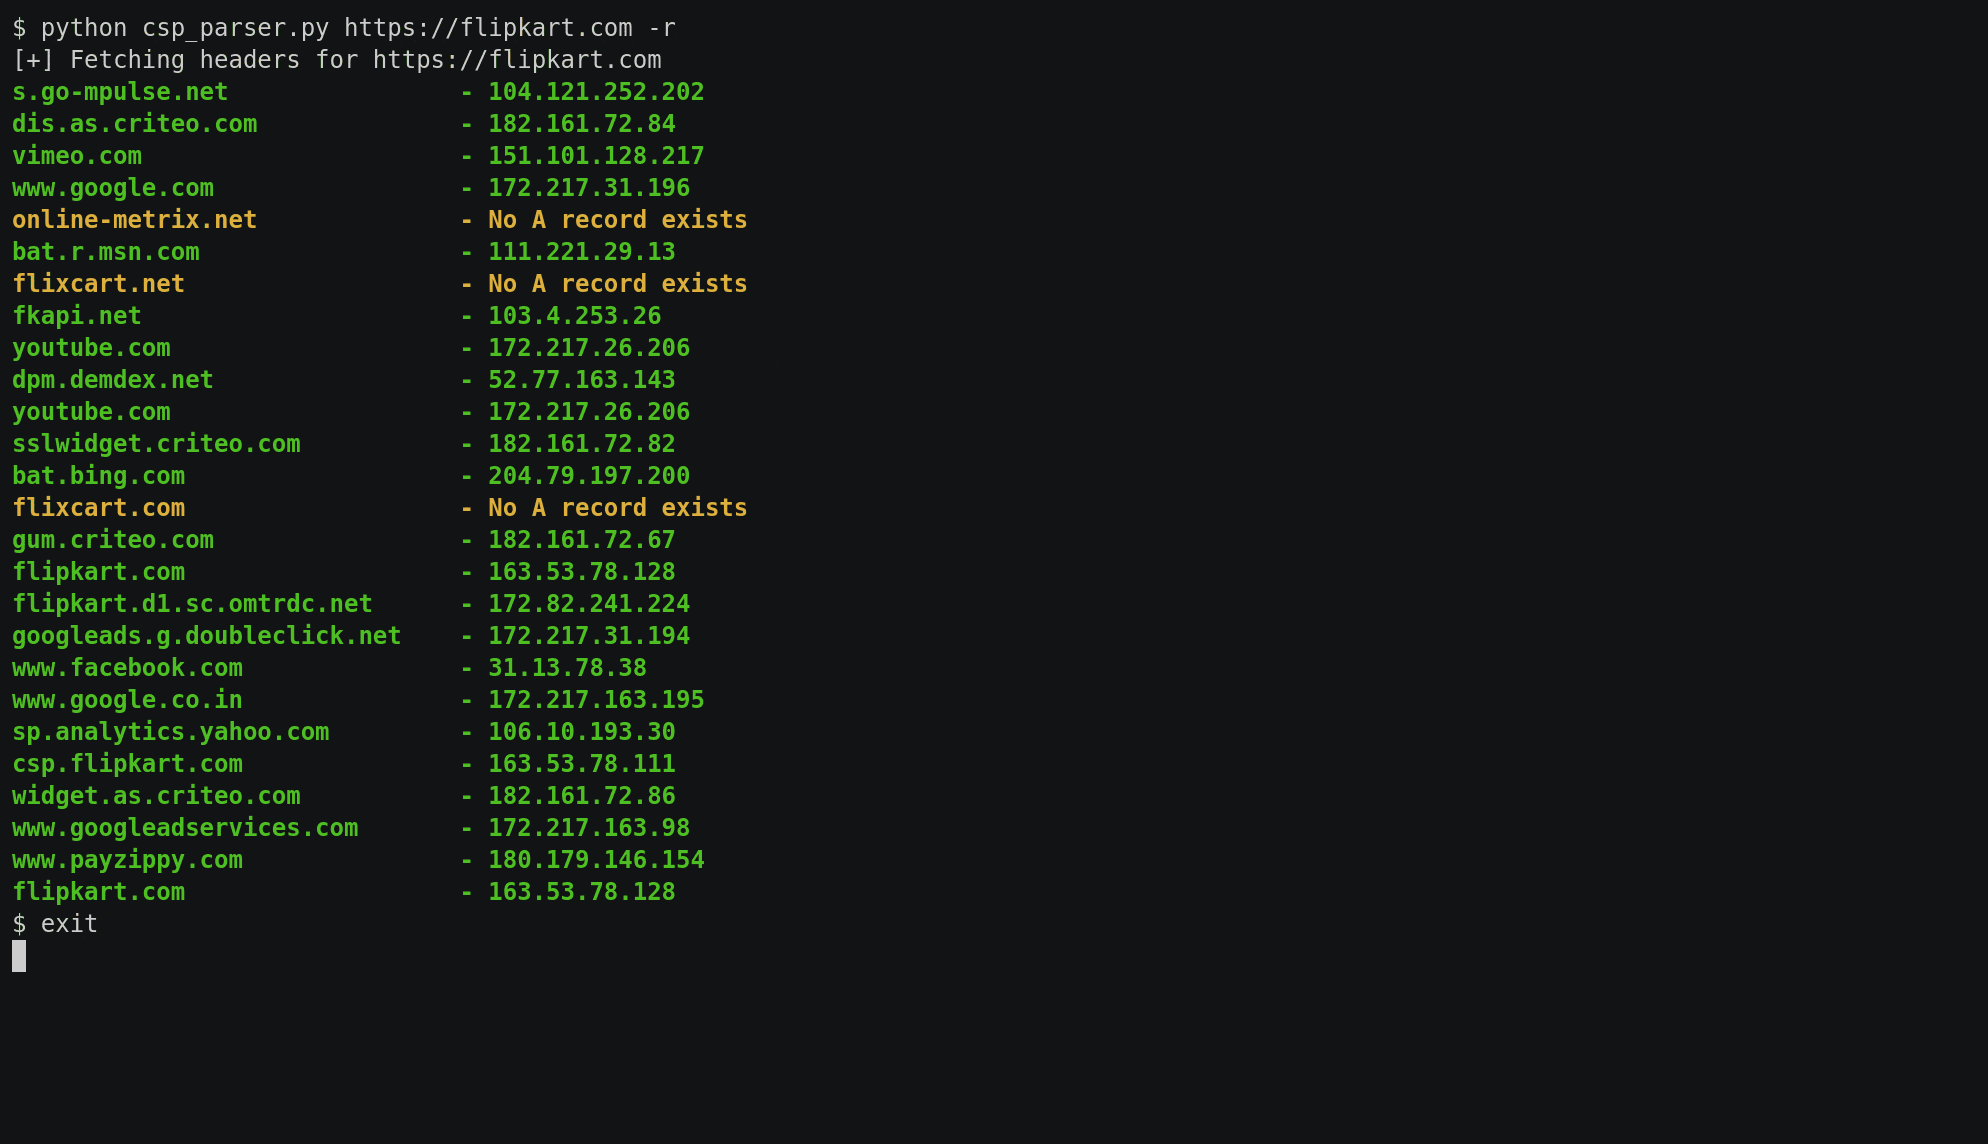 0xbharath/domains-from-csp
CSP(Content Security Policy) 헤더에서 도메인 이름을 추출하는 스크립트
 cheetz/sslscrape
SSLScrape | SSL 인증서에서 호스트 이름을 스크래핑하기 위한 스캐닝 도구.
 coldfusion39/vertxploit
HID VertX 및 EDGE 출입 통제 시스템 익스플로잇
 rickdejager/cupshax
최근 CUPS 취약점을 이용한 빠른 개념 증명으로, PPD 주입 및 DNS-SD 프린터 검색을 통해 원격 코드 실행을 가능하게 합니다. 취약한 Unix 시스템에서 임의의 명령을 실행합니다.
 nccgroup/cloud_ip_ranges
퍼블릭 클라우드 제공업체가 소유한 IP 주소 식별
 nccgroup/conmachi
컨테이너 블랙박스 보안 감사 도구: 대상 컨테이너 내부에서 보안 구성을 열거합니다
 nccgroup/fat-finger
finger를 통해 사용자를 열거하는 NMAP 스크립트
 nccgroup/nlist
다양한 도구와 함께 사용할 대상 목록을 생성하는 nmap 스크립트입니다.
 nccgroup/nsdp-discover
NSDP 서비스를 발견하고 기본 정보를 검색하는 nmap 스크립트
 nccgroup/phantap
Phantom Tap (PhanTap) - 레드 팀을 위한 '보이지 않는' 네트워크 탭