

zeek-quic
 corelight/zeek-quic
Google의 QUIC 프로토콜을 감지하는 Bro 분석기
packet-sniffing-analysisnetwork-forensicsnetwork-security+2
 corelight/zeek-spicy-ipsec
Spicy 기반 Zeek IPSec 프로토콜 분석기.
 corelight/zeek-spicy-ospf
Spicy 기반의 Zeek OSPF 패킷 분석기.
 corelight/zeek-spicy-stun
Spicy 기반의 Zeek STUN 프로토콜 분석기입니다.
 corelight/zeek-spicy-wireguard
Spicy를 기반으로 한 Zeek Wireguard 프로토콜 분석기.
 camp0/aiengine
AIEngine는 차세대 대화형/프로그래밍 가능한 Python/Ruby/Java/Lua 및 Go NIDS(네트워크 침입 탐지 시스템)입니다.
 jgoyd/fourteen_endpoints
Apple의 Privacy Relay 내부의 셸 회사
 lpefferkorn/ipdecap
GRE, IPIP, 6in4, ESP(ipsec) 프로토콜 내에 캡슐화된 트래픽을 역캡슐화하며, IEEE 802.1Q(가상 LAN) 헤더도 제거할 수 있습니다. pcap 파일과 함께 작동합니다.
 simsong/bulk_extractor
이것은 개발 트리입니다. 프로덕션 다운로드는 다음에서 가능합니다:

 kcreyts/plugxdecoder
PlugX 트래픽 및 암호화/압축된 아티팩트를 디코딩합니다.
 nao-sec/ramnit_traffic_parser
Ramnit 트래픽 파싱
 r3mrum/loki-parse
loki-bot(악성코드) 관련 네트워크 트래픽을 탐지하고 파싱할 수 있는 Python 스크립트입니다. 이 스크립트는 C2로 유출되는 데이터가 무엇인지, 봇 추적 등을 알고자 하는 DFIR 분석가와 보안 연구자에게 유용할 수 있습니다.
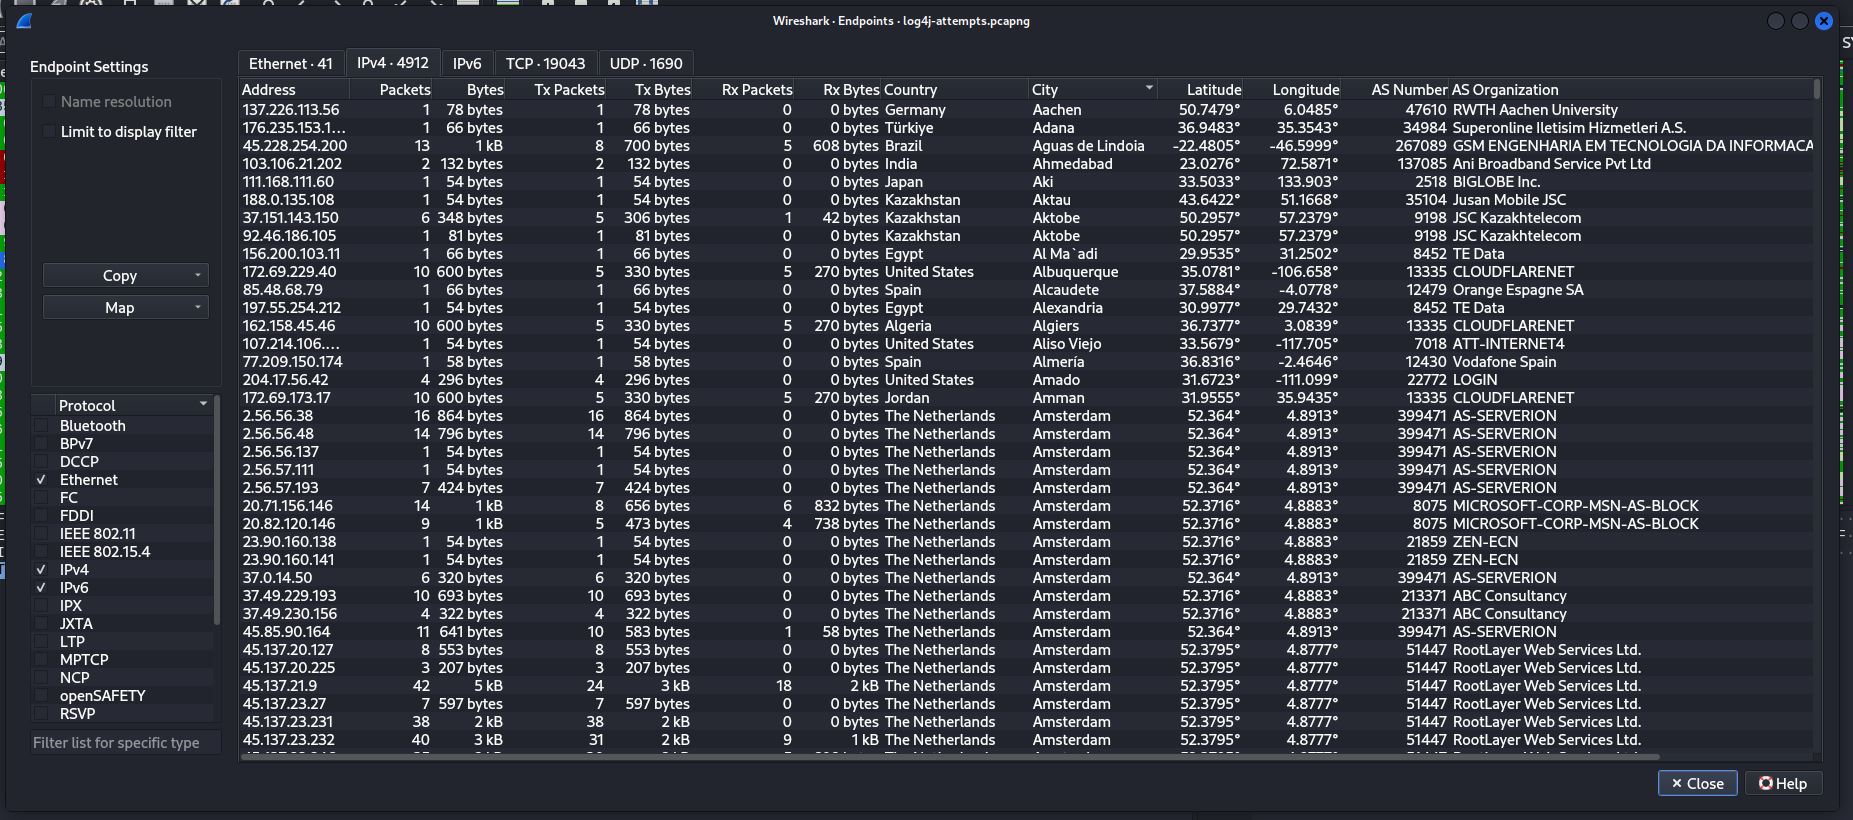 kirkdjohnson/wireshark
malware-traffic-analysis.net에서 패킷 캡처(.pcapng) 파일을 다운로드했는데, 이는 Log4J 취약점(CVE-2021-44228)을 이용해 웹 서버를 공격하려는 시도의 사례였습니다. 서버와 통신하는 엔드포인트의 수를 조사했고, 해당…
 ic3-512/linux-root-kit
Python 의존성 혼동 공격, sudo 권한 상승 (CVE-2025-32463) 및 루트킷 기반 지속성의 종단간 시뮬레이션 - 전체 메모리 및 네트워크 포렌식 분석 포함.
 stevehenderson/lab_xz_backdoor
몇몇 연구소에서 xz 백도어 취약점(CVE-2024-3094)을 살펴보고 있습니다.
 nicholasc03/dns-poisoning-triage-lab
레거시 하드웨어에서 DNS 캐시 중독에 대한 포렌식 트라이지. 839바이트 무단 레코드 주입에 대한 PCAP 분석, CVE-2025-40778 매핑, Arch Linux에서 강화된 Unbound(DoT)를 통한 수정이 포함됩니다.
 tsale/awesome-dfir-skills
정보보안 실무자를 위한 선별된 DFIR 기술 및 워크플로 모음.